Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Jako analitycy i badacze zabezpieczeń chcesz aktywnie szukać zagrożeń bezpieczeństwa, ale różne systemy i urządzenia zabezpieczające generują góry danych, które mogą być trudne do przeanalizowania i filtrowania w znaczących zdarzeniach. Microsoft Sentinel ma zaawansowane narzędzia wyszukiwania zagrożeń i zapytań do wyszukiwania zagrożeń bezpieczeństwa w źródłach danych organizacji. Aby pomóc analitykom zabezpieczeń w proaktywnym wyszukiwaniu nowych anomalii, które nie są wykrywane przez aplikacje zabezpieczeń, a nawet przez zaplanowane reguły analizy, zapytania dotyczące wyszukiwania zagrożeń prowadzą Cię do zadawania właściwych pytań w celu znalezienia problemów z danymi, które już masz w sieci.
Na przykład jedno z gotowych zapytań dostarcza dane o najbardziej nietypowych procesach działających w Twojej infrastrukturze. Nie chcesz otrzymywać alertu za każdym razem, gdy te nietypowe procesy są uruchamiane. Procesy te mogą być całkowicie niewinne. Ale warto czasem spojrzeć na zapytanie o nietypowe procesy, żeby zobaczyć, czy nie ma tam czegoś nietypowego.
Ważna
Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender.
Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender.
Uwaga
Transmisje na żywo Microsoft Sentinel nie są już dostępne. Aby zautomatyzować zapytania i powiadomienia, użyj zadań KQL, reguł analizy lub podręczników. Te alternatywy oferują trwałe wyniki zapytań i obsługę różnych platform obsługi komunikatów.
Polowania w Microsoft Sentinel (wersja zapoznawcza)
Dzięki polowaniom w Microsoft Sentinel wyszukuj niewykryte zagrożenia i złośliwe zachowania, tworząc hipotezę, przeszukując dane, weryfikując tę hipotezę i działając w razie potrzeby. Utwórz nowe reguły analityczne, analizę zagrożeń i zdarzenia na podstawie swoich ustaleń.
| Możliwości | Opis |
|---|---|
| Definiowanie hipotezy | Aby zdefiniować hipotezę, zainspiruj się macierzą MITRE, ostatnimi wynikami zapytań dotyczących wyszukiwania zagrożeń, rozwiązaniami z centrum zawartości lub utwórz własne niestandardowe wyszukiwania zagrożeń. |
| Analizowanie zapytań i dodawanie wyników do zakładek | Po zdefiniowaniu hipotezy przejdź do karty Zapytania na stronie Wyszukiwanie zagrożeń. Wybierz zapytania związane z twoją hipotezą i kliknij Nowe wyszukiwanie, aby rozpocząć. Uruchom zapytania związane z wyszukiwaniem i zbadaj wyniki przy użyciu środowiska dzienników. Dodawaj wyniki bezpośrednio do zakładek w swoim polowaniu, aby opisywać swoje ustalenia, wyodrębniać identyfikatory encji i zachowywać istotne zapytania. |
| Badanie i podjęcie akcji | Przeanalizuj problem jeszcze dokładniej, korzystając ze stron encji UEBA. Uruchamianie podręczników specyficznych dla jednostki w jednostkach z zakładkami. Wbudowane akcje umożliwiają tworzenie nowych reguł analitycznych, wskaźników zagrożeń i zdarzeń na podstawie wyników. |
| Śledzenie wyników | Zapisz wyniki polowania. Sprawdź, czy hipoteza jest zweryfikowana, czy nie. W komentarzach pozostaw szczegółowe notatki. Hunts automatycznie łączy nowe reguły analityczne i zdarzenia. Śledź ogólny wpływ programu wyszukiwania zagrożeń za pomocą paska metryk. |
Aby rozpocząć, zobacz Przeprowadzanie kompleksowego proaktywnego wyszukiwania zagrożeń w Microsoft Sentinel.
Zapytania do polowania na zagrożenia
W Microsoft Sentinel w usłudze Defender wybierz pozycjęWyszukiwanie zagrożeń>, a następnie kartę Zapytania, aby uruchomić wszystkie zapytania lub wybrany podzestaw. Karta Zapytania wyświetla wszystkie zapytania do wyszukiwania zagrożeń zainstalowane wraz z rozwiązaniami zabezpieczeń z centrum zawartości oraz wszystkie dodatkowe zapytania, które utworzono lub zmodyfikowano. Każde zapytanie zawiera opis wyszukiwanych danych oraz rodzaju danych, na których jest uruchamiane. Wszystkie zapytania polowawcze w zakładce Zapytania są grupowane według taktyk MITRE ATT&CK. Ikony w górnej części karty Zapytania kategoryzują typ zagrożenia, takie jak początkowy dostęp, trwałość i eksfiltracja. Techniki MITRE ATT&CK

Użyj karty Zapytania, aby ustalić, od czego zacząć polowanie na zagrożenia, analizując liczbę wyników, nagłe wzrosty lub zmianę liczby wyników w ciągu 24 godzin. Sortuj i filtruj według ulubionych pozycji, źródła danych, taktyki lub techniki MITRE ATT&CK, wyników, zmiany wyników lub procentowej zmiany wyników. Wyświetl zapytania, które nadal wymagają połączenia ze źródłami danych, i uzyskaj zalecenia dotyczące sposobu włączania tych zapytań.
W poniższej tabeli opisano szczegółowe działania dostępne na pulpicie wyszukiwania zagrożeń:
| Akcja | Opis |
|---|---|
| Zobacz, jak zapytania mają zastosowanie do środowiska | Wybierz przycisk Uruchom wszystkie zapytania lub wybierz podzbiór zapytań przy użyciu pól wyboru po lewej stronie każdego wiersza i wybierz przycisk Uruchom wybrane zapytania . Uruchamianie zapytań może potrwać od kilku sekund do wielu minut, w zależności od liczby wybranych zapytań, zakresu czasu i ilości danych, których dotyczy zapytanie. |
| Wyświetlanie zapytań, które zwróciły wyniki | Po uruchomieniu zapytań wyświetl zapytania, które zwróciły wyniki przy użyciu filtru Wyniki : - Sortuj, aby zobaczyć, które zapytania mają najwięcej lub najmniej wyników. — Wyświetl zapytania, które nie są w ogóle aktywne w twoim środowisku, wybierając pozycję N/A w filtrze Wyników . — Umieść kursor na ikonie informacji (i) obok N/A , aby zobaczyć, które źródła danych są wymagane do uaktywnienia tego zapytania. |
| Zidentyfikuj skoki danych | Identyfikowanie skoków w danych przez sortowanie lub filtrowanie według wartości różnicowej wyników lub wartości procentowej różnicy wyników. Wskaźniki delta wyników i procent delta wyników porównują wyniki ostatnich 24 godzin z wynikami z poprzednich 24-48 godzin, podkreślając wszelkie duże różnice lub względne różnice w wolumienie. |
| Wyświetl zapytania przypisane do taktyki MITRE ATT&CK |
Pasek taktyk MITRE ATT&CK u góry tabeli pokazuje, ile zapytań przypisano do każdej taktyki MITRE ATT&CK. Pasek taktyki jest dynamicznie aktualizowany na podstawie bieżącego zestawu zastosowanych filtrów. Umożliwia sprawdzenie, które taktyki MITRE ATT&CK są wyświetlane po zastosowaniu filtrowania według określonej liczby wyników, dużej różnicy w liczbie wyników, wyników |
| Wyświetl zapytania przypisane do technik MITRE ATT&CK | Zapytania mogą być również przypisane do technik MITRE ATT&CK. Za pomocą filtru Technika można filtrować lub sortować według technik MITRE ATT&CK. Otwierając zapytanie, możesz wybrać technikę, aby wyświetlić opis metody MITRE ATT&CK. |
| Zapisywanie zapytania w ulubionych | Zapytania zapisane do ulubionych uruchamiają się automatycznie przy każdym wejściu na stronę Hunting. Możesz utworzyć własne zapytanie wyszukiwania zagrożeń lub sklonować i dostosować istniejący szablon zapytania wyszukiwania zagrożeń. |
| Uruchamianie zapytań | Wybierz Uruchom zapytanie na stronie szczegółów zapytania w wyszukiwaniu zagrożeń, aby uruchomić zapytanie bezpośrednio na stronie wyszukiwania zagrożeń. Liczba dopasowań jest wyświetlana w tabeli, w kolumnie Wyniki. Przejrzyj listę zapytań wyszukiwania zagrożeń i ich dopasowania. |
| Przeglądanie bazowego zapytania | Szybko przejrzyj zapytanie źródłowe w panelu szczegółów zapytania. Wyniki można wyświetlić, klikając link Wyświetl wyniki zapytania (poniżej okna zapytania) lub przycisk Wyświetl wyniki (u dołu okienka). Zapytanie otwiera stronę Dzienniki (Log Analytics), a poniżej zapytania możesz przejrzeć wyniki pasujące do zapytania. |
Użyj zapytań przed, w trakcie i po kompromisie, aby wykonać następujące akcje:
Przed wystąpieniem zdarzenia: oczekiwanie na wykrycie nie wystarczy. Podejmij proaktywne działanie, uruchamiając zapytania dotyczące wyszukiwania zagrożeń związane z danymi, które pozyskujesz do obszaru roboczego co najmniej raz w tygodniu.
Wyniki proaktywnego wyszukiwania zagrożeń zapewniają wczesny wgląd w zdarzenia, które mogą potwierdzić, że kompromis jest w toku, lub przynajmniej pokazać słabsze obszary w środowisku, które są zagrożone i wymagają uwagi.
Podczas naruszenia zabezpieczeń: aktywnie monitoruj zdarzenia, aby ułatwić określenie następnej akcji aktora zagrożeń, wysyłaj powiadomienia do odpowiednich osób i podejmij działania, aby zatrzymać atak w toku.
- Użyj zadań KQL, aby monitorować zachowanie osoby atakującej i utrwalać wyniki zapytania w Microsoft Sentinel data lake.
- Analizować zapisane wyniki za pomocą narzędzi, takich jak Security Copilot, notatniki Jupyter, Zaawansowane wyszukiwanie zagrożeń i zapytania KQL.
- Wysyłanie powiadomień do aplikacji Teams, wiadomości e-mail i innych platform obsługi wiadomości.
Po kompromisie: Po wystąpieniu kompromisu lub incydentu upewnij się, że ulepszysz zasięg i wgląd, aby zapobiec podobnym incydentom w przyszłości.
Zmodyfikuj istniejące zapytania lub utwórz nowe, aby ułatwić wczesne wykrywanie na podstawie szczegółowych informacji uzyskanych na podstawie twojego naruszenia zabezpieczeń lub incydentu.
Jeśli odnaleziono lub utworzono zapytanie dotyczące wyszukiwania zagrożeń, które zapewnia wysoką wartość wglądu w możliwe ataki, utwórz niestandardowe reguły wykrywania na podstawie tego zapytania i wyświetl te szczegółowe informacje jako alerty dla osób reagujących na zdarzenia zabezpieczeń.
Wyświetl wyniki zapytania i wybierz pozycję Nowa reguła alertu>Utwórz alert w Microsoft Sentinel. Użyj kreatora reguł analizy , aby utworzyć nową regułę na podstawie zapytania. Aby uzyskać więcej informacji, zobacz Tworzenie niestandardowych reguł analizy w celu wykrywania zagrożeń.
Wyeksportuj wyniki i połącz je z konkretnymi przypadkami w celu usprawnienia współpracy SOC.
Można również tworzyć zapytania wyszukiwania zagrożeń na danych przechowywanych w usłudze Azure Data Explorer. Więcej informacji można znaleźć w artykule Construct cross-resource queries w dokumentacji Azure Monitor.
Aby znaleźć więcej zapytań i źródeł danych, przejdź do centrum zawartości w Microsoft Sentinel lub zapoznaj się z zasobami społeczności, takimi jak Microsoft Sentinel repozytorium GitHub.
Gotowe do użycia zapytania do wyszukiwania zagrożeń
Wiele rozwiązań bezpieczeństwa domyślnie zawiera zapytania do wyszukiwania zagrożeń. Po zainstalowaniu rozwiązania zawierającego zapytania wyszukiwania zagrożeń z centrum zawartości gotowe zapytania dla tego rozwiązania są wyświetlane na karcie Zapytania w obszarze wyszukiwania zagrożeń. Zapytania są wykonywane na danych przechowywanych w tabelach dzienników, na przykład dotyczących tworzenia procesów, zdarzeń DNS i innych typów zdarzeń.
Wiele dostępnych zapytań wyszukiwania zagrożeń jest na bieżąco opracowywanych przez badaczy ds. zabezpieczeń firmy Microsoft. Dodają nowe zapytania do rozwiązań zabezpieczeń i udoskonalają istniejące zapytania, aby ułatwić rozpoczęcie wyszukiwania nowych mechanizmów wykrywania i ataków.
Niestandardowe zapytania dotyczące wyszukiwania zagrożeń
Utwórz lub edytuj zapytanie i zapisz je jako własne zapytanie lub udostępnij je użytkownikom znajdującym się w tej samej dzierżawie. W Microsoft Sentinel utwórz niestandardowe zapytanie wyszukiwania zagrożeń na karcieZapytania wyszukiwania zagrożeń>.
- Utwórz niestandardowe zapytanie do wyszukiwania zagrożeń w portalu Defender
- Utwórz niestandardowe zapytanie wyszukiwania zagrożeń w portalu Azure
Na poniższej ilustracji przedstawiono proces zapisywania zapytania w portalu Defender.


Aby uzyskać więcej informacji, zobacz Tworzenie niestandardowych zapytań do wyszukiwania zagrożeń w usłudze Microsoft Sentinel.
Zakładki do śledzenia danych
Polowanie na zagrożenia zwykle wymaga przeglądania ogromnych ilości danych dziennika zdarzeń w poszukiwaniu oznak złośliwej aktywności. Podczas tego procesu śledczy znajdują zdarzenia, które chcą zapamiętać, ponownie przeanalizować i przeanalizować w ramach weryfikacji potencjalnych hipotez i zrozumienia pełnej historii kompromisu.
Podczas procesu wyszukiwania zagrożeń i badania można natknąć się na wyniki zapytań, które wyglądają nietypowo lub podejrzanie. Dodaj do zakładek te elementy, aby odwoływać się do nich w przyszłości, na przykład podczas tworzenia lub wzbogacania zdarzenia w celu zbadania. Zdarzenia, takie jak potencjalne główne przyczyny, wskaźniki naruszenia zabezpieczeń lub inne istotne zdarzenia, powinny być zgłaszane jako zakładka. Jeśli ważne zdarzenie dodane do zakładek jest na tyle poważne, aby uzasadniać dochodzenie, eskaluj je do incydentu.
Uwaga
Zakładki nie są dostępne w funkcji Zaawansowane wyszukiwanie zagrożeń, która zapewnia ujednolicone środowisko wykonywania zapytań w danych z usług Microsoft Defender i Microsoft Sentinel. Jednak zakładki są nadal dostępne w usłudze Microsoft Sentinel>Threat management>Hunting, co zapewnia obsługę wyszukiwania zagrożeń specyficzną dla usługi Microsoft Sentinel. Możesz również użyć alternatyw, takich jak tagi zdarzeń, zapisane zapytania lub niestandardowe tabele wyszukiwania, aby zachować i śledzić kontekst badania.
W wynikach oznacz pola wyboru dla dowolnych wierszy, które chcesz zachować, a następnie wybierz pozycję Dodaj zakładkę. Wybranie pozycji Dodaj zakładkę powoduje utworzenie zakładki dla każdego oznaczonego wiersza zawierającego wyniki wiersza i zapytanie, które utworzyło wyniki. Możesz dodać własne tagi i notatki do każdej zakładki.
- Podobnie jak w przypadku zaplanowanych reguł analitycznych możesz wzbogacić zakładki o mapowania encji, aby wyodrębniać wiele typów encji i identyfikatorów, a także o mapowania MITRE ATT&CK, aby powiązać je z określonymi taktykami i technikami.
- Zakładki domyślnie używają tej samej encji i mapowań technik MITRE ATT&CK co zapytanie wyszukiwania zagrożeń, które wygenerowało wyniki dodane do zakładek.
Wyświetl wszystkie ustalenia dodane do zakładek, klikając kartę Zakładki na głównej stronie Wyszukiwanie zagrożeń. Dodaj tagi do zakładek, aby sklasyfikować je do filtrowania. Jeśli na przykład badasz kampanię ataku, możesz utworzyć tag dla kampanii, zastosować tag do dowolnych odpowiednich zakładek, a następnie filtrować wszystkie zakładki na podstawie kampanii.
Zbadaj pojedyncze ustalenie dodane do zakładek, wybierając zakładkę, a następnie klikając pozycję Zbadaj w okienku szczegółów, aby otworzyć widok badania. Wyświetlaj, analizuj i wizualnie prezentuj swoje ustalenia za pomocą interaktywnego diagramu grafu encji i osi czasu. Możesz również bezpośrednio wybrać jednostkę na liście, aby wyświetlić odpowiednią stronę jednostki.
Możesz również utworzyć zdarzenie na podstawie co najmniej jednej zakładki lub dodać co najmniej jedną zakładkę do istniejącego zdarzenia. Zaznacz pole wyboru po lewej stronie zakładek, których chcesz użyć, a następnie wybierz pozycję Akcje> zdarzeniaUtwórz nowe zdarzenie lub Dodaj do istniejącego zdarzenia. Przeprowadź wstępną ocenę incydentu i zbadaj go tak jak każdy inny incydent.
Wyświetl dane dodane do zakładek bezpośrednio w tabeli HuntingBookmark w obszarze roboczym Log Analytics. Przykład:
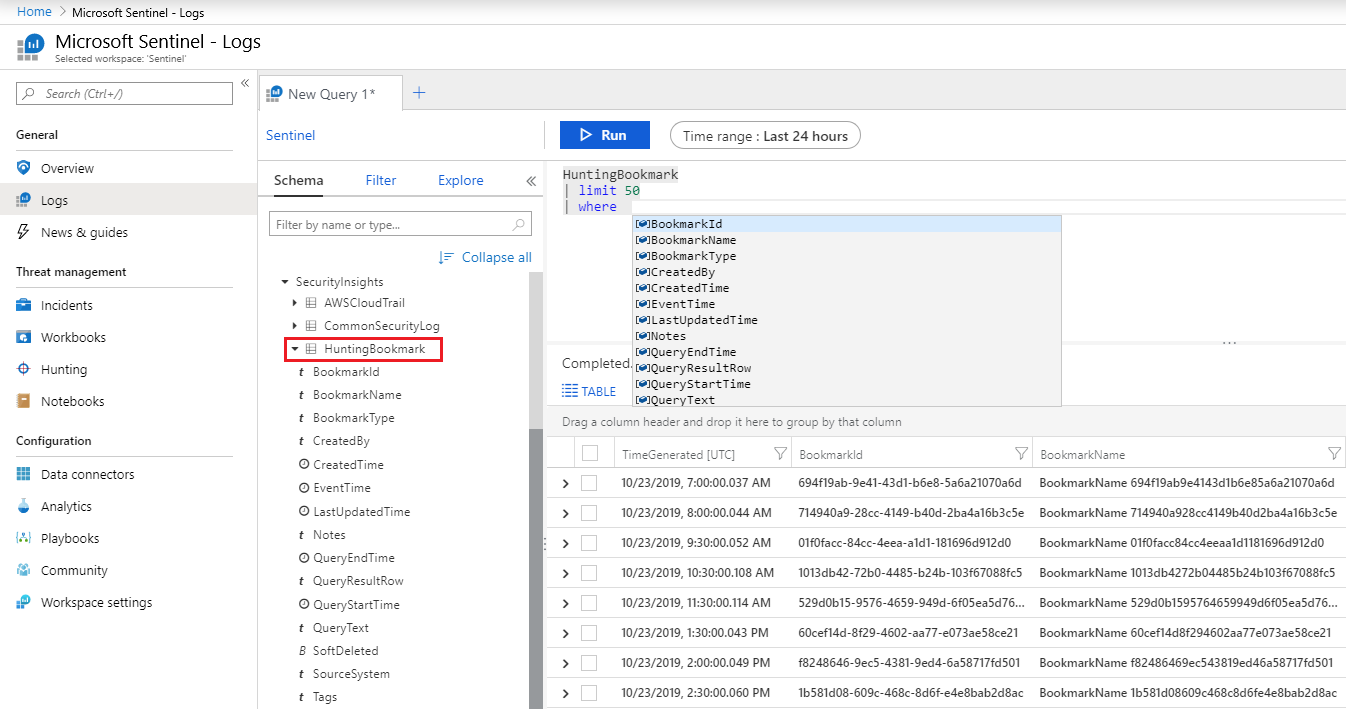
Wyświetlanie zakładek z tabeli umożliwia filtrowanie, podsumowywanie i dołączanie danych z zakładkami do innych źródeł danych, co ułatwia wyszukiwanie dowodów potwierdzających.

Aby rozpocząć korzystanie z zakładek, zobacz artykuł Śledź dane podczas wyszukiwania zagrożeń w Microsoft Sentinel.
Laptopy do prowadzenia dochodzeń
Gdy wyszukiwanie zagrożeń i badania stają się bardziej złożone, użyj notesów Microsoft Sentinel, aby zwiększyć swoją aktywność dzięki uczeniu maszynowem, wizualizacjom i analizie danych.
Notebooki zapewniają swego rodzaju wirtualną piaskownicę, wyposażoną we własne jądro, w której można przeprowadzić pełną analizę. Twój notatnik może zawierać nieprzetworzone dane, kod, który uruchamiasz na tych danych, wyniki i ich wizualizacje. Zapisz notesy, aby udostępnić je innym osobom w celu ponownego użycia w organizacji.
Notesy mogą być przydatne, gdy wyszukiwanie lub badanie staje się zbyt duże, aby można je było łatwo zapamiętać, wyświetlić szczegóły lub zapisać zapytania i wyniki. Aby ułatwić tworzenie i udostępnianie notatników, Microsoft Sentinel udostępnia Jupyter Notebooks — środowisko typu open source do interaktywnego programowania i pracy na danych — zintegrowane bezpośrednio ze stroną Notebooks w Microsoft Sentinel.
Więcej informacji można znaleźć w następujących artykułach:
- Wyszukiwanie zagrożeń bezpieczeństwa przy użyciu Jupyter Notebook
- Dokumentacja projektu Jupyter
- Dokumentacja wprowadzająca programu Jupyter.
- Książka Jupyter Infosec
- Prawdziwe samouczki języka Python
W poniższej tabeli opisano niektóre metody używania notesów Jupyter w celu ułatwienia procesów w Microsoft Sentinel:
| Metoda | Opis |
|---|---|
| Trwałość, powtarzalność i wycofywanie danych | Jeśli pracujesz z wieloma zapytaniami i zbiorami wyników, prawdopodobnie natrafisz na ślepe uliczki. Musisz zdecydować, które zapytania i wyniki zachować, oraz sposób gromadzenia przydatnych wyników w jednym raporcie. Używaj notatników Jupyter do zapisywania zapytań i danych na bieżąco, używaj zmiennych do ponownego uruchamiania zapytań z różnymi wartościami lub datami albo zapisuj zapytania, aby uruchamiać je ponownie w przyszłych dochodzeniach. |
| Skrypty i programowanie | Użyj notesów Jupyter Notebook, aby dodać programowanie do zapytań, w tym: - Języki deklaratywne, takie jak język zapytań Kusto (KQL) lub SQL, do kodowania logiki w jednej, prawdopodobnie złożonej instrukcji. - Proceduralne języki programowania, do wykonywania logiki w postaci sekwencji kroków. Podziel logikę na kroki ułatwiające wyświetlanie i debugowanie wyników pośrednich, dodawanie funkcji, które mogą nie być dostępne w języku zapytań, oraz ponowne używanie częściowych wyników w późniejszych krokach przetwarzania. |
| Linki do danych zewnętrznych | Chociaż tabele Microsoft Sentinel mają większość danych telemetrycznych i danych zdarzeń, notesy Jupyter Notebook mogą łączyć się z dowolnymi danymi dostępnymi w sieci lub z pliku. Korzystanie z notesów Jupyter Notebook umożliwia dołączanie danych, takich jak: — Dane w usługach zewnętrznych, których nie jesteś właścicielem, takie jak dane geolokalizacji lub źródła analizy zagrożeń — Dane poufne przechowywane tylko w organizacji, takie jak bazy danych zasobów ludzkich lub listy zasobów o wysokiej wartości — Dane, które nie zostały jeszcze zmigrowane do chmury. |
| Wyspecjalizowane narzędzia do przetwarzania danych, uczenia maszynowego i wizualizacji | Usługa Jupyter Notebooks udostępnia więcej wizualizacji, bibliotek uczenia maszynowego oraz funkcji przetwarzania i przekształcania danych. Na przykład użyj notesów Jupyter Notebook z następującymi możliwościami języka Python : - pandas na potrzeby przetwarzania, oczyszczania i inżynierii danych - Matplotlib, HoloViews i Plotly na potrzeby wizualizacji - NumPy i SciPy na potrzeby zaawansowanego przetwarzania liczbowego i naukowego - scikit-learn na potrzeby uczenia maszynowego - TensorFlow, PyTorch i Keras na potrzeby uczenia głębokiego Wskazówka: Jupyter Notebooks obsługuje wiele jąder dla różnych języków. Użyj magii , aby mieszać języki w tym samym notesie, umożliwiając wykonywanie poszczególnych komórek przy użyciu innego języka. Możesz na przykład pobrać dane przy użyciu komórki skryptu programu PowerShell, przetworzyć dane w języku Python i użyć języka JavaScript do renderowania wizualizacji. |
Narzędzia zabezpieczeń MSTIC, Jupyter i Python
Microsoft Threat Intelligence Center (MSTIC) to zespół analityków i inżynierów zabezpieczeń firmy Microsoft, którzy tworzyć wykrywanie zabezpieczeń dla kilku platform firmy Microsoft i pracują nad identyfikacją i badaniem zagrożeń.
MSTIC utworzyło bibliotekę MSTICPy, bibliotekę do badania zabezpieczeń informacji i wyszukiwania zagrożeń w notesach Jupyter Notebooks. Program MSTICPy udostępnia funkcje wielokrotnego użytku, które mają przyspieszyć tworzenie notesów i ułatwić użytkownikom odczytywanie notesów w Microsoft Sentinel.
Na przykład program MSTICPy może:
- Wykonywanie zapytań dotyczących danych dziennika z wielu źródeł.
- Wzbogać dane o dane analityczne o zagrożeniach, geolokalizacje i dane zasobów platformy Azure.
- Wyodrębnij wskaźniki działania (IoA) z dzienników i rozpakuj zakodowane dane.
- Wykonaj zaawansowane analizy, takie jak nietypowe wykrywanie sesji i dekompozycja szeregów czasowych.
- Wizualizuj dane przy użyciu interakcyjnych osi czasu, drzew przetwarzania i wielowymiarowych wykresów morfowych.
Program MSTICPy zawiera również pewne narzędzia notesu oszczędzające czas, takie jak widżety, które ustawiają granice czasu wykonywania zapytań, wybierają i wyświetlają elementy z list oraz konfigurują środowisko notesu.
Więcej informacji można znaleźć w następujących artykułach:
- Dokumentacja programu MSTICPy
- Notatniki Jupyter z funkcjami wyszukiwania zagrożeń w Microsoft Sentinel
- Zaawansowane konfiguracje notesów Jupyter i biblioteki MSTICPy w Microsoft Sentinel
Przydatne operatory i funkcje
Zapytania wyszukiwania zagrożeń są tworzone w Kusto Query Language (KQL) — zaawansowanym języku zapytań z funkcją IntelliSense, który zapewnia możliwości i elastyczność potrzebne do przeniesienia wyszukiwania zagrożeń na wyższy poziom.
Język KQL jest tym samym językiem używanym przez zapytania w regułach analizy i gdzie indziej w Microsoft Sentinel. Aby uzyskać więcej informacji, zobacz Dokumentacja języka zapytań.
Następujące operatory są szczególnie przydatne w zapytaniach Microsoft Sentinel do wyszukiwania zagrożeń:
where — filtruj tabelę do podzestawu wierszy spełniających predykat.
summarize — utwórz tabelę, która agreguje zawartość tabeli wejściowej.
join — scalić wiersze dwóch tabel, aby utworzyć nową tabelę na podstawie dopasowania wartości określonych kolumn z każdej tabeli.
count — zwraca liczbę rekordów w zestawie rekordów wejściowych.
top — zwraca pierwsze rekordy N posortowane według określonych kolumn.
limit — wróć do określonej liczby wierszy.
project — wybierz kolumny do uwzględnienia, zmień nazwę lub upuść, a następnie wstaw nowe obliczone kolumny.
extend — tworzenie kolumn obliczeniowych i dołączanie ich do zestawu wyników.
makeset — zwraca dynamiczną tablicę (JSON) zawierającą zbiór unikatowych wartości, które wyrażenie przyjmuje w grupie
find — znajdź wiersze zgodne z predykatem w zestawie tabel.
adx() - ta funkcja wykonuje zapytania między zasobami źródeł danych usługi Azure Data Explorer w środowisku wyszukiwania zagrożeń Microsoft Sentinel i usłudze Log Analytics. Aby uzyskać więcej informacji, zobacz Wykonywanie zapytań między zasobami w usłudze Azure Data Explorer przy użyciu usługi Azure Monitor.
Treści powiązane
Aby uzyskać więcej informacji na temat wyszukiwania zagrożeń w Microsoft Sentinel, zobacz następujące artykuły: