Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Mapowanie jednostek jest integralną częścią konfiguracji reguł zaplanowanej analizy. Wzbogaca wyniki działania reguł (alerty i incydenty) o kluczowe informacje, które stanowią podstawę wszelkich procesów dochodzeniowych i następujących po nich działań naprawczych.
Użyj następującej procedury, aby dodać lub zmienić mapowania encji w istniejącej regule analitycznej lub podczas tworzenia nowej zaplanowanej reguły analitycznej.
Ważna
- Zobacz Uwagi dotyczące nowej wersji , aby uzyskać ważne informacje na temat zgodności z poprzednimi wersjami i różnic między nowymi i starymi wersjami mapowania jednostek.
- Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender. Od lipca 2025 r. wielu nowych klientów jest automatycznie dołączanych i przekierowowanych do portalu usługi Defender. Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender. Aby uzyskać więcej informacji, zobacz It's Time to Move: Retiring Microsoft Sentinel's Azure Portal for greater security (Czas na przeniesienie: wycofanie Azure Portal Microsoft Sentinel w celu zwiększenia bezpieczeństwa).
Jak mapować jednostki
Aby zamapować jednostki w regule analizy, wykonaj następujące kroki:
Przejdź do strony Analytics w portalu, za pomocą którego uzyskujesz dostęp do usługi Microsoft Sentinel:
W sekcji Konfiguracja w menu nawigacji Microsoft Sentinel wybierz pozycję Analiza.
Wybierz regułę zaplanowanego zapytania i wybierz pozycję Edytuj w okienku szczegółów. Możesz też utworzyć nową regułę, klikając pozycję Utwórz > regułę zaplanowanego zapytania w górnej części ekranu.
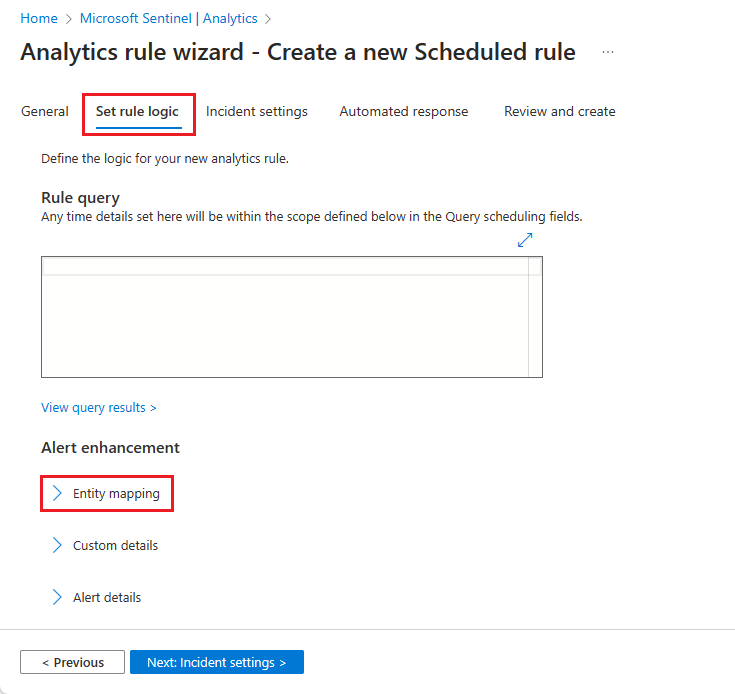
Wybierz kartę Ustaw logikę reguły. Jeśli tworzysz nową regułę, wpisz zapytanie w oknie Kwerenda reguły.
W sekcji Ulepszenia alertów rozwiń Mapowanie encji.
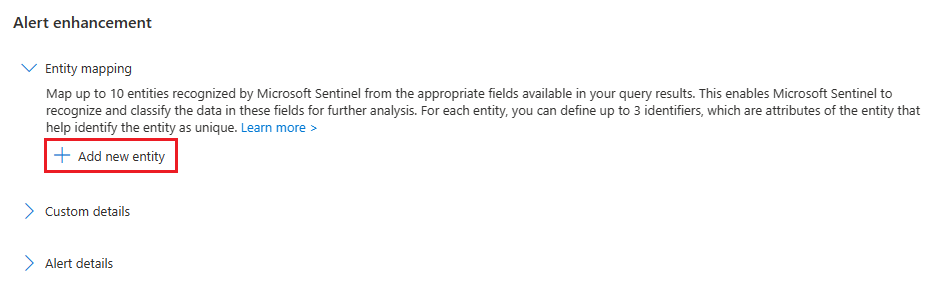
W teraz rozwiniętej sekcji Mapowanie jednostek wybierz pozycję Dodaj nową jednostkę.
Wybierz typ jednostki z listy rozwijanej Jednostka .

Wybierz identyfikator dla jednostki. Identyfikatory to atrybuty jednostki, która może ją wystarczająco zidentyfikować. Wybierz jedno z listy rozwijanej Identyfikator , a następnie wybierz pole danych z listy rozwijanej Wartość , które będzie odpowiadać identyfikatorowi. Z pewnymi wyjątkami lista Wartość jest wypełniana przez pola danych w tabeli zdefiniowanej jako temat zapytania reguły.
Możesz zdefiniować do trzech identyfikatorów dla danego mapowania jednostek. Niektóre identyfikatory są wymagane, inne opcjonalne. Musisz wybrać co najmniej jeden wymagany identyfikator. Jeśli tego nie zrobisz, zostanie wyświetlony komunikat ostrzegawczy z instrukcją, które identyfikatory są wymagane. Dla najlepszych rezultatów — dla maksymalnej unikalnej identyfikacji — należy używać silnych identyfikatorów, kiedy tylko to możliwe, a użycie wielu silnych identyfikatorów umożliwi większą korelację między źródłami danych. Zobacz pełną listę dostępnych jednostek i identyfikatorów.

Wybierz pozycję Dodaj nową jednostkę , aby zamapować więcej jednostek. Możesz zdefiniować do 10 odwzorowań jednostek w jednej regułzie analityki. Można również mapować więcej niż jeden element tego samego typu. Można na przykład zamapować dwie jednostki IP : jedną ze źródłowego pola adresu IP i jedną z docelowego pola adresu IP . Mapując oba pola, możesz śledzić oba podmioty IP.
Jeśli zmienisz zdanie lub popełnisz błąd, możesz usunąć mapowanie jednostki, klikając ikonę kosza obok listy rozwijanej jednostki.
Po zakończeniu mapowania encji kliknij kartę Przejrzyj i utwórz. Po pomyślnej walidacji reguły kliknij przycisk Zapisz.
Uwaga
W jednym alertie można zidentyfikować łącznie do 500 podmiotów, podzielonych równomiernie między wszystkie mapowania jednostek zdefiniowane w regułie.
- Jeśli na przykład w regule zdefiniowano dwa mapowania jednostek, każde mapowanie może zidentyfikować maksymalnie 250 jednostek; Jeśli zdefiniowano pięć mapowań, każdy z nich może zidentyfikować maksymalnie 100 jednostek itd.
- Wiele mapowań jednego typu encji (na przykład źródłowy adres IP i docelowy adres IP) jest liczone oddzielnie.
- Jeśli alert zawiera elementy przekraczające ten limit, nadmiarowe elementy nie zostaną rozpoznane i wyodrębnione jako jednostki.
Limit rozmiaru dla całego obszaru Entities alertu (pola Entities) wynosi 64 KB.
- Pola encji, których rozmiar przekracza 64 KB, zostaną przycięte. Po zidentyfikowaniu jednostek są one dodawane do alertu jeden po drugim, dopóki rozmiar pola nie osiągnie 64 KB, a wszystkie jeszcze niezidentyfikowane jednostki zostaną usunięte z alertu.
Uwagi dotyczące nowej wersji
Środowisko mapowania jednostek zostało zaktualizowane ze starszej wersji. Pamiętaj o następujących szczegółach zgodności z poprzednimi wersjami:
Ponieważ nowa wersja jest już powszechnie dostępna (GA), obejście z użyciem flagi funkcji, pozwalające korzystać ze starej wersji, nie jest już dostępne.
Jeśli wcześniej zdefiniowano mapowania jednostek dla tej reguły analizy przy użyciu starej wersji, zostaną one automatycznie przekonwertowane na nową wersję.