Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Microsoft Sentinel to natywne dla chmury rozwiązanie do zarządzania informacjami o zabezpieczeniach i zdarzeniami (SIEM), które może pozyskiwać i nadzorować analizę zagrożeń oraz zarządzać nią z wielu źródeł.
Ważna
Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender.
Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender.
Wprowadzenie do analizy zagrożeń
Analiza zagrożeń cybernetycznych (CTI) to informacje opisujące istniejące lub potencjalne zagrożenia dla systemów i użytkowników. Ta analiza przybiera wiele form, takich jak pisemne raporty, w których szczegółowo opisano motywacje, infrastrukturę i techniki określonego aktora zagrożeń. Może to być również konkretne obserwacje adresów IP, domen, skrótów plików i innych artefaktów związanych ze znanymi zagrożeniami cybernetycznymi.
Organizacje używają interfejsu cti, aby zapewnić podstawowy kontekst nietypowej aktywności, dzięki czemu pracownicy ochrony mogą szybko podjąć działania w celu ochrony swoich osób, informacji i zasobów. Możesz pozyskiwać CTI z wielu źródeł, takich jak:
- Źródła danych typu open source
- Społeczności zajmujące się udostępnianiem analizy zagrożeń
- Komercyjne kanały danych wywiadowczych
- Lokalna inteligencja zebrana w trakcie dochodzeń w sprawie bezpieczeństwa w organizacji
W przypadku rozwiązań SIEM, takich jak Microsoft Sentinel, najczęstszymi formami cti są wskaźniki zagrożeń, które są również znane jako wskaźniki kompromisu (IOCs) lub wskaźniki ataku. Wskaźniki zagrożeń to dane, które kojarzą zaobserwowane artefakty, takie jak adresy URL, skróty plików lub adresy IP ze znanymi działaniami zagrożeń, takimi jak wyłudzanie informacji, botnety lub złośliwe oprogramowanie. Ta forma analizy zagrożeń jest często nazywana taktyczną inteligencją zagrożeń. Jest ona stosowana do produktów zabezpieczających i automatyzacji na dużą skalę w celu wykrywania potencjalnych zagrożeń dla organizacji i ochrony przed nimi.
Inny aspekt analizy zagrożeń reprezentuje podmioty zajmujące się zagrożeniami, ich techniki, taktykę i procedury , ich infrastrukturę i tożsamość ofiar. Microsoft Sentinel umożliwia zarządzanie tymi aspektami, a także wskaźnikami IOC wyrażonymi przy użyciu otwartego standardu wymiany danych CTI o nazwie Structured Threat Information Expression (STIX). Dane wywiadowcze o zagrożeniach przedstawione jako obiekty STIX poprawiają interoperacyjność i umożliwiają organizacjom skuteczniejsze wykrywanie zagrożeń. Użyj obiektów STIX analizy zagrożeń w Microsoft Sentinel, aby wykrywać złośliwe działania obserwowane w środowisku i udostępniać pełny kontekst ataku w celu informowania o decyzjach dotyczących reagowania.
Poniższa tabela przedstawia działania wymagane do jak najlepszego wykorzystania integracji danych analitycznych o zagrożeniach (TI) w usłudze Microsoft Sentinel:
| Akcja | Opis |
|---|---|
| Przechowywanie analizy zagrożeń w obszarze roboczym Microsoft Sentinel |
|
| Zarządzanie analizą zagrożeń |
|
| Korzystanie z analizy zagrożeń |
|
Analiza danych o zagrożeniach zapewnia również przydatny kontekst w innych obszarach środowiska Microsoft Sentinel, takich jak notatniki. Aby uzyskać więcej informacji, zobacz Rozpoczęcie pracy z notesnikami i MSTICPy.
Uwaga
Aby uzyskać informacje o dostępności funkcji w chmurach dla instytucji rządowych USA, zobacz tabele Microsoft Sentinel w temacie Dostępność funkcji w chmurze dla klientów rządowych USA.
Importowanie i łączenie analizy zagrożeń
Większość analizy zagrożeń jest importowana za pośrednictwem łączników danych lub interfejsu API. Skonfiguruj reguły importu dla łączników danych, aby ograniczyć szum informacyjny i zadbać o to, aby strumienie danych analitycznych były zoptymalizowane. Oto rozwiązania dostępne dla Microsoft Sentinel.
- Microsoft Defender Threat Intelligence — łącznik danych do pozyskiwania analizy zagrożeń firmy Microsoft
- Analiza zagrożeń — łącznik danych TAXII dla standardowych źródeł danych STIX/TAXII
- Interfejs API przekazywania analizy zagrożeń dla zintegrowanych i wyselekcjonowanych kanałów informacyjnych TI przy użyciu interfejsu API REST w celu nawiązania połączenia (nie wymaga łącznika danych)
- Łącznik danych Threat Intelligence Platform łączy również źródła danych TI przy użyciu starszej wersji interfejsu API REST, ale ma zostać wycofany
Używaj tych rozwiązań w dowolnej kombinacji, w zależności od tego, skąd Twoja organizacja pozyskuje dane analityczne o zagrożeniach. Wszystkie te łączniki danych są dostępne w centrum zawartości w ramach rozwiązania Analizy zagrożeń . Aby uzyskać więcej informacji na temat tego rozwiązania, zobacz wpis Azure Marketplace Threat Intelligence.
Zobacz również ten wykaz integracji analizy zagrożeń, które są dostępne w Microsoft Sentinel.
Dodawanie analizy zagrożeń do Microsoft Sentinel za pomocą łącznika danych usługi Defender Threat Intelligence
Przenieś publiczne, otwarte i charakteryzujące się wysoką wiarygodnością wskaźniki kompromitacji (IOC) udostępniane przez Defender Threat Intelligence do obszaru roboczego Microsoft Sentinel za pomocą łączników danych Defender Threat Intelligence. Dzięki prostej konfiguracji za pomocą jednego kliknięcia używaj analizy zagrożeń udostępnianej przez standardowe i premium łączniki danych usługi Defender Threat Intelligence do monitorowania, generowania alertów i prowadzenia wyszukiwania zagrożeń.
Dostępne są dwie wersje łącznika danych: standardowa i premium. Istnieje również dowolnie dostępna reguła analizy zagrożeń usługi Defender Threat Intelligence, która udostępnia przykład tego, co zapewnia łącznik danych usługi Defender Threat Intelligence w warstwie Premium. Jednak w przypadku analizy dopasowującej do Twojego środowiska są importowane tylko wskaźniki zgodne z regułą.
Łącznik danych usługi Defender Threat Intelligence w warstwie Premium pozyskuje wzbogaconą przez firmę Microsoft open source inteligencję i wyselekcjonowane IOCs firmy Microsoft. Te funkcje w warstwie Premium umożliwiają analizę większej liczby źródeł danych z większą elastycznością i zrozumieniem tej analizy zagrożeń. Poniżej przedstawiono tabelę, która pokazuje, czego można się spodziewać po licencji i włączeniu wersji Premium.
| Bezpłatna | Premium |
|---|---|
| Publiczne IOCs | |
| Analiza typu open source (OSINT) | |
| Wskaźniki IOC firmy Microsoft | |
| OSINT wzbogacony przez firmę Microsoft |
Aby uzyskać więcej informacji, zapoznaj się z następującymi artykułami:
- Aby dowiedzieć się, jak uzyskać licencję premium i poznać wszystkie różnice między wersjami standardowymi i premium, zobacz Eksplorowanie licencji usługi Defender Threat Intelligence.
- Aby dowiedzieć się więcej o bezpłatnej wersji Defender Threat Intelligence, zobacz Wprowadzenie do bezpłatnej wersji Defender Threat Intelligence dla Microsoft Defender XDR.
- Aby dowiedzieć się, jak włączyć Defender Threat Intelligence i łączniki danych Defender Threat Intelligence w warstwie Premium, zobacz Włączanie łącznika danych Defender Threat Intelligence.
- Aby dowiedzieć się więcej na temat dopasowywania analiz, zobacz Używanie pasującej analizy do wykrywania zagrożeń.
Dodaj informacje o zagrożeniach do Microsoft Sentinel za pomocą interfejsu API przekazywania
Wiele organizacji używa rozwiązań platformy analizy zagrożeń (TIP) do agregowania źródeł wskaźników zagrożeń z różnych źródeł. Z zagregowanego strumienia danych dane są selekcjonowane i przygotowywane tak, aby mogły być wykorzystywane w rozwiązaniach z zakresu bezpieczeństwa, takich jak urządzenia sieciowe, rozwiązania EDR/XDR oraz systemy SIEM, takie jak Microsoft Sentinel. Korzystając z interfejsu API przekazywania, można używać tych rozwiązań do importowania obiektów STIX dotyczących analizy zagrożeń do Microsoft Sentinel.
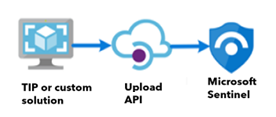
Nowy interfejs API przekazywania nie wymaga łącznika danych i oferuje następujące ulepszenia:
- Pola wskaźnika zagrożeń są oparte na standardowym formacie STIX.
- Aplikacja Microsoft Entra wymaga roli współautora Microsoft Sentinel.
- Punkt końcowy żądania API jest ograniczony do poziomu obszaru roboczego. Wymagane uprawnienia aplikacji Microsoft Entra umożliwiają szczegółowe przypisywanie uprawnień na poziomie obszaru roboczego.
Aby uzyskać więcej informacji, zobacz Połącz platformę analizy informacji o zagrożeniach za pomocą interfejsu API przekazywania.
Dodawanie analizy zagrożeń do Microsoft Sentinel za pomocą łącznika danych platformy analizy zagrożeń
Uwaga
Ten łącznik danych jest przestarzały.
Podobnie jak interfejs API do przekazywania, łącznik danych platformy analizy zagrożeń (TIP) korzysta z interfejsu API, który umożliwia platformie TIP lub rozwiązaniu niestandardowemu wysyłanie danych analizy zagrożeń do usługi Microsoft Sentinel. Jednak ten łącznik danych jest ograniczony tylko do wskaźników i jest przestarzały. Skorzystaj z optymalizacji oferowanych przez interfejs API przesyłania.
Łącznik danych TIP używa interfejsu API Microsoft Graph Security tiIndicators, który nie obsługuje innych obiektów STIX. Używaj go z dowolną niestandardową platformą TIP, która komunikuje się z interfejsem API tiIndicators, aby przesyłać wskaźniki do usługi Microsoft Sentinel (oraz do innych rozwiązań zabezpieczających firmy Microsoft, takich jak Defender XDR).
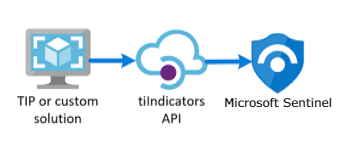
Aby uzyskać więcej informacji na temat rozwiązań TIP zintegrowanych z Microsoft Sentinel, zobacz Produkty zintegrowanej platformy analizy zagrożeń. Aby uzyskać więcej informacji, zobacz Łączenie platformy analizy zagrożeń z Microsoft Sentinel.
Dodaj informacje o zagrożeniach do Microsoft Sentinel za pomocą łącznika danych Threat Intelligence - TAXII
Najczęściej stosowanym standardem branżowym do transmisji analizy zagrożeń jest połączenie formatu danych STIX i protokołu TAXII. Jeśli Twoja organizacja uzyskuje analizę zagrożeń z rozwiązań, które obsługują bieżącą wersję STIX/TAXII (2.0 lub 2.1), użyj łącznika danych Analiza zagrożeń — TAXII, aby przenieść analizę zagrożeń do Microsoft Sentinel. Korzystając z łącznika danych Analiza zagrożeń — TAXII, Microsoft Sentinel ma wbudowanego klienta TAXII, który importuje analizę zagrożeń z serwerów TAXII 2.x.
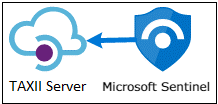
Aby zaimportować analizę zagrożeń w formacie STIX do Microsoft Sentinel z serwera TAXII:
- Pobierz główny katalog API serwera TAXII oraz identyfikator kolekcji.
- Włącz łącznik danych analizy zagrożeń - TAXII w usłudze Microsoft Sentinel.
Aby uzyskać więcej informacji, zobacz Connect Microsoft Sentinel to STIX/TAXII threat intelligence feeds (Łączenie Microsoft Sentinel z kanałami analizy zagrożeń STIX/TAXII).
Tworzenie analizy zagrożeń i zarządzanie nią
Analiza zagrożeń obsługiwana przez Microsoft Sentinel jest zarządzana obok Microsoft Defender Threat Intelligence (MDTI) i Analizy zagrożeń w portalu Microsoft Defender.
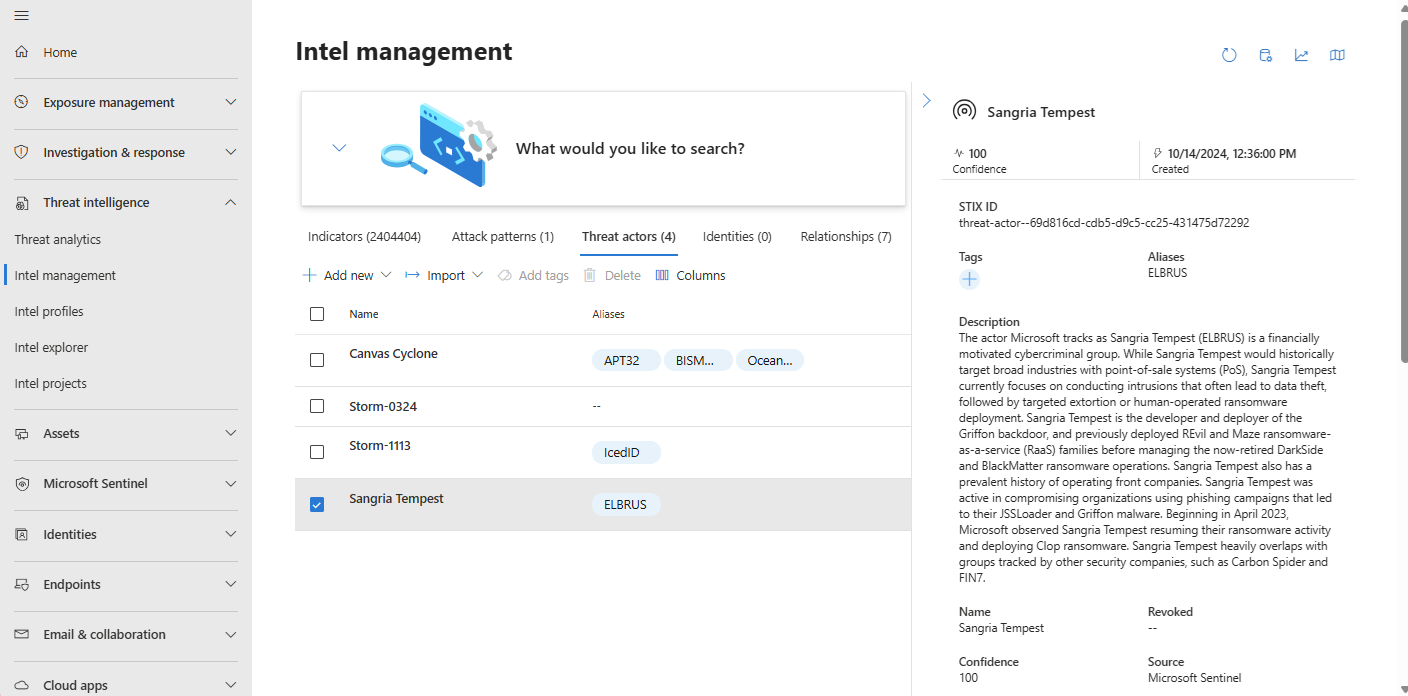
Uwaga
Nadal uzyskujesz dostęp do danych analitycznych o zagrożeniach w portalu Azure z poziomu Microsoft Sentinel>Zarządzanie zagrożeniami>Dane analityczne o zagrożeniach.
Dwa typowe zadania analizy zagrożeń to tworzenie nowych analiz zagrożeń związanych z badaniami zabezpieczeń i dodawaniem tagów. Interfejs zarządzania usprawnia ręczny proces selekcjonowania pojedynczych danych wywiadowczych o zagrożeniach dzięki kilku kluczowym funkcjom.
- Skonfiguruj reguły pozyskiwania danych, aby zoptymalizować analizy zagrożeń ze źródeł połączeń danych.
- Zdefiniuj relacje podczas tworzenia nowych obiektów STIX.
- Zarządzaj istniejącymi TI za pomocą kreatora relacji.
- Skopiuj typowe metadane z nowego lub istniejącego obiektu TI przy użyciu zduplikowanej funkcji.
- Dodaj do obiektów tagi niestandardowe za pomocą opcji wielokrotnego wyboru.
Następujące obiekty STIX są dostępne w Microsoft Sentinel: 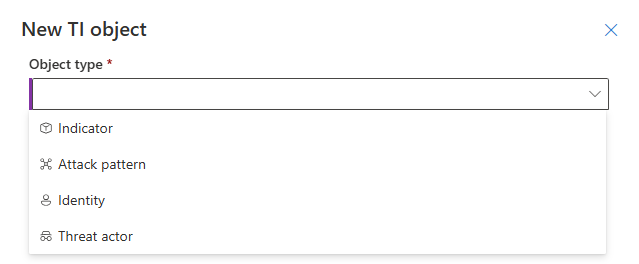
| obiekt STIX | Opis |
|---|---|
| Podmiot stanowiący zagrożenie | Od żartów skryptowych do państw narodowych, obiekty aktora zagrożeń opisują motywacje, wyrafinowanie i poziomy zasobów. |
| Wzorzec ataku | Znane również jako techniki, taktyki i procedury, wzorce ataków opisują określony element ataku oraz etap modelu MITRE ATT&CK, na którym są stosowane. |
| Wskaźnik |
Domain name, URL, IPv4 address, , IPv6 addressi File hashesX509 certificates służą do uwierzytelniania tożsamości urządzeń i serwerów w celu bezpiecznej komunikacji przez Internet.
JA3 odciski palców to unikatowe identyfikatory generowane w procesie uzgadniania protokołu TLS/SSL. Ułatwiają one identyfikowanie konkretnych aplikacji i narzędzi używanych w ruchu sieciowym, co ułatwia wykrywanie złośliwych działańJA3S odciski palców rozszerzają możliwości rozwiązania JA3, uwzględniając również cechy specyficzne dla serwera w procesie odcisków palców. To rozszerzenie zapewnia bardziej kompleksowy widok ruchu sieciowego i pomaga w identyfikowaniu zagrożeń zarówno po stronie klienta, jak i serwera.
User agents podaj informacje o oprogramowaniu klienckim, które wysyła żądania do serwera, takie jak przeglądarka lub system operacyjny. Są one przydatne podczas identyfikowania i profilowania urządzeń i aplikacji uzyskujących dostęp do sieci. |
| Tożsamości | Opisz ofiary, organizacje i inne grupy lub osoby prywatne wraz z najbardziej powiązanymi z nimi sektorami biznesowymi. |
| Relacji | Wątki łączące analizę zagrożeń, ułatwiające nawiązywanie połączeń między różnymi sygnałami i punktami danych, są opisane w relacjach. |
Konfiguruj reguły pozyskiwania danych
Analizę zagrożeń z łączników danych można zoptymalizować, filtrując i ulepszając obiekty przed ich dostarczeniem do obszaru roboczego. Reguły pozyskiwania danych mają zastosowanie wyłącznie do łączników danych i nie wpływają na informacje o zagrożeniach dodawane za pośrednictwem interfejsu API przesyłania ani tworzone ręcznie. Reguły importu aktualizują atrybuty lub całkowicie odfiltrowują obiekty. W poniższej tabeli wymieniono niektóre przypadki użycia:
| Przypadek użycia reguły pozyskiwania | Opis |
|---|---|
| Redukcja szumu | Odfiltruj stare analizy zagrożeń, które nie są aktualizowane przez sześć miesięcy, które również mają niskie zaufanie. |
| Przedłużanie daty ważności | Promuj wysokiej wierności IOCs z zaufanych źródeł, przedłużając ich Valid until o 30 dni. |
| Zapamiętaj stare czasy | Nowa taksonomia podmiotów stanowiących zagrożenie to świetne rozwiązanie, ale niektórzy analitycy chcą mieć pewność, że także stare nazwy zostaną otagowane. |
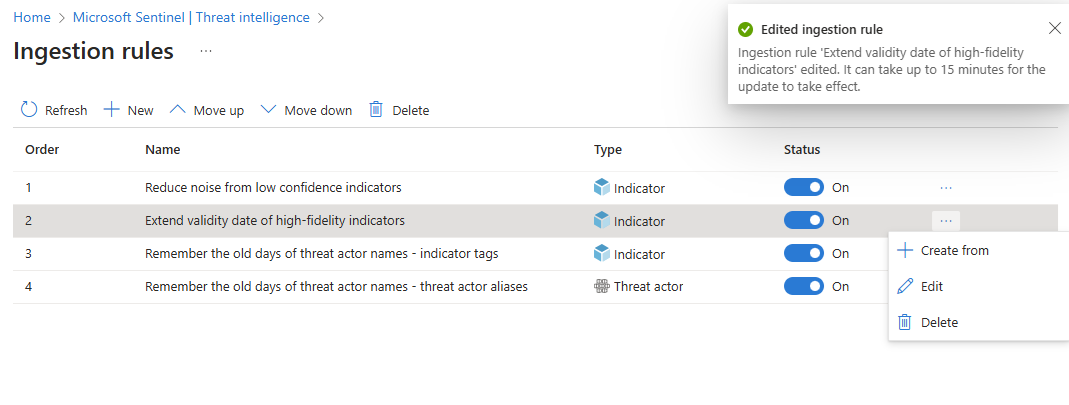
Podczas korzystania z reguł pozyskiwania należy pamiętać o następujących wskazówkach:
- Wszystkie reguły mają zastosowanie w kolejności. Pobierane obiekty danych analitycznych o zagrożeniach będą przetwarzane przez każdą regułę do momentu wykonania akcji
Delete. Jeśli wobec obiektu nie zostanie podjęte żadne działanie, zostanie on pobrany ze źródła bez zmian. - Akcja
Deleteoznacza, że obiekt analizy danych o zagrożeniach jest pomijany podczas pozyskiwania, co oznacza, że zostaje usunięty z potoku przetwarzania. Nie wpływa to na wcześniejsze wersje obiektu, które zostały już zaimportowane. - Zastosowanie nowych i edytowanych reguł może potrwać do 15 minut.
Aby uzyskać więcej informacji, zobacz Praca z regułami pozyskiwania danych analizy zagrożeń.
Tworzenie relacji
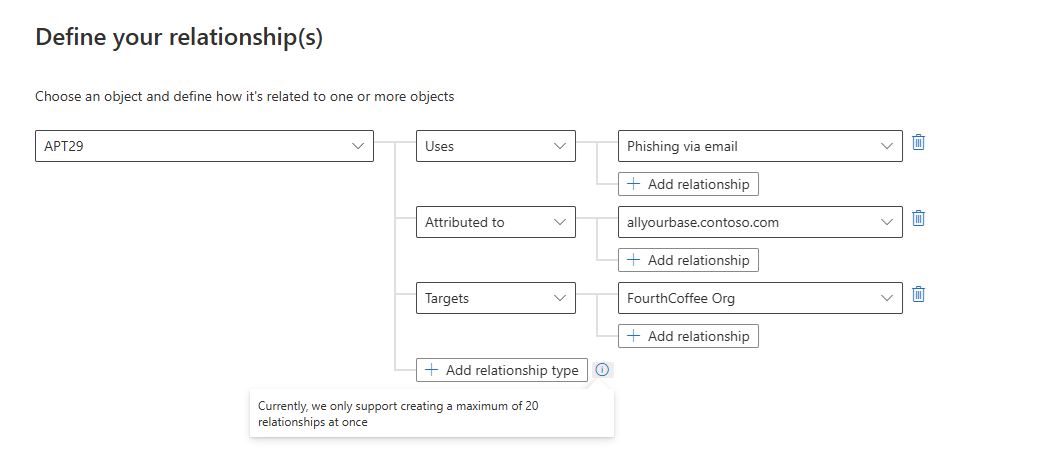
Wykrywanie zagrożeń i reagowanie na nie można zwiększyć, ustanawiając połączenia między obiektami przy użyciu konstruktora relacji. W poniższej tabeli wymieniono niektóre z jej przypadków użycia:
| Przypadek użycia relacji | Opis |
|---|---|
| Połącz sprawcę zagrożenia z wzorcem ataku | Aktor zagrożeń APT29używa wzorca Phishing via Email ataku w celu uzyskania początkowego dostępu. |
| Łączenie wskaźnika z aktorem zagrożeń | Wskaźnik domenowy allyourbase.contoso.com jest przypisywany podmiotowi zagrożenia APT29. |
| Kojarzenie tożsamości (ofiary) ze wzorcem ataku | Wzorzec ataku Phishing via Emailjest wymierzony wFourthCoffee organizację. |
Na poniższej ilustracji pokazano, jak konstruktor relacji łączy wszystkie te przypadki użycia.
Opracowywanie analizy zagrożeń
Skonfiguruj obiekty TI, które można udostępniać odpowiednim odbiorcom, wyznaczając poziom poufności o nazwie Traffic Light Protocol (TLP).
| Kolor TLP | Czułość |
|---|---|
| Biały | Informacje mogą być udostępniane bezpłatnie i publicznie bez żadnych ograniczeń. |
| Zielony | Informacje mogą być udostępniane partnerom i organizacjom partnerskim w społeczności, ale nie publicznie. Jest przeznaczony dla szerszej publiczności w społeczności. |
| Bursztynu | Informacje mogą być udostępniane członkom organizacji, ale nie publicznie. Jest ona przeznaczona do użycia w organizacji w celu ochrony poufnych informacji. |
| Czerwony | Informacje są wysoce poufne i nie powinny być udostępniane poza konkretną grupą lub spotkaniem, na którym zostały pierwotnie ujawnione. |
Ustaw wartości TLP dla obiektów TI w interfejsie użytkownika podczas ich tworzenia lub edytowania. Ustawienie protokołu TLP za pośrednictwem interfejsu API jest mniej intuicyjne i wymaga wybrania jednego z czterech marking-definition identyfikatorów GUID obiektów. Aby uzyskać więcej informacji na temat konfigurowania protokołu TLP za pośrednictwem interfejsu API, zobacz object_marking_refs we wspólnych właściwościach interfejsu API przekazywania.
Innym sposobem porządkowania TI jest użycie znaczników. Tagowanie analizy zagrożeń to szybki sposób grupowania obiektów w celu ułatwienia ich znalezienia. Zazwyczaj możesz zastosować tagi związane z konkretnym zdarzeniem. Jeśli jednak obiekt reprezentuje zagrożenia ze strony określonego znanego aktora lub dobrze znanej kampanii ataku, rozważ utworzenie relacji zamiast tagu. Po wyszukaniu i odfiltrowania analizy zagrożeń, z którą chcesz pracować, otaguj je pojedynczo lub wielokrotnie i otaguj je wszystkie jednocześnie. Ponieważ tagowanie jest bezpłatne, utwórz standardowe konwencje nazewnictwa dla tagów analizy zagrożeń.
Aby uzyskać więcej informacji, zobacz Praca z analizą zagrożeń w Microsoft Sentinel.
Wyświetlanie analizy zagrożeń
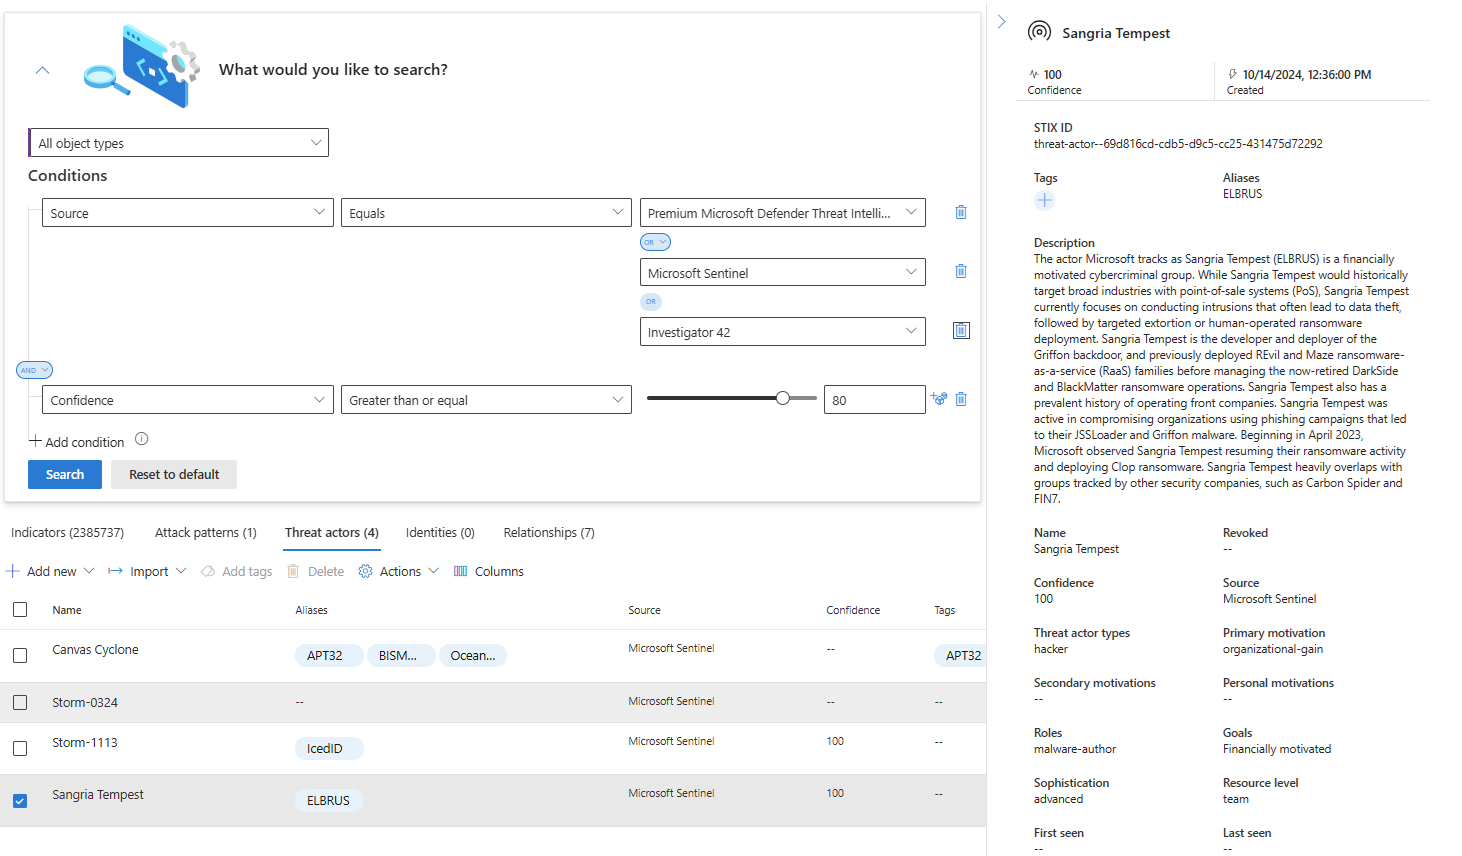
Wyświetlanie analizy zagrożeń za pomocą interfejsu zarządzania lub przy użyciu zapytań:
W interfejsie zarządzania użyj wyszukiwania zaawansowanego, aby sortować i filtrować obiekty analizy zagrożeń bez pisania zapytania usługi Log Analytics.
Użyj zapytań, aby wyświetlić analizę zagrożeń z dzienników w Azure Portal lub zaawansowane wyszukiwanie zagrożeń w portalu usługi Defender.
W każdym razie tabela
ThreatIntelIndicatorsw schemacie Microsoft Sentinel przechowuje wszystkie wskaźniki zagrożeń Microsoft Sentinel. Ta tabela stanowi podstawę zapytań analizy zagrożeń wykonywanych przez inne funkcje Microsoft Sentinel, takie jak analiza, zapytania wyszukiwania zagrożeń i skoroszyty.
Ważna
3 kwietnia 2025 r. publicznie udostępniliśmy wersję zapoznawczą dwóch nowych tabel do obsługi schematów wskaźników i obiektów STIX: ThreatIntelIndicators i ThreatIntelObjects. Microsoft Sentinel będzie pozyskiwać wszystkie analizy zagrożeń do tych nowych tabel, jednocześnie pozyskując te same dane do starszej ThreatIntelligenceIndicator tabeli do 31 lipca 2025 r.
Pamiętaj, aby zaktualizować niestandardowe zapytania, reguły analizy i wykrywania, skoroszyty i automatyzację, aby korzystać z nowych tabel do 31 lipca 2025 r. Po tej dacie Microsoft Sentinel przestanie pozyskiwać dane do starszej ThreatIntelligenceIndicator tabeli. Aktualizujemy wszystkie wbudowane rozwiązania analizy zagrożeń w centrum zawartości, aby korzystały z nowych tabel. Aby uzyskać więcej informacji na temat nowych schematów tabeli, zobacz ThreatIntelIndicators i ThreatIntelObjects.
Aby uzyskać informacje na temat używania i migracji do nowych tabel, zobacz Praca z obiektami STIX w celu zwiększenia analizy zagrożeń i wyszukiwania zagrożeń w Microsoft Sentinel (wersja zapoznawcza).
Cykl życia cyberwywiadu o zagrożeniach
Microsoft Sentinel przechowuje dane analizy zagrożeń w tabelach analizy zagrożeń i automatycznie pozyskuje wszystkie dane co siedem do 10 dni, aby zoptymalizować wydajność zapytań.
Po utworzeniu, zaktualizowaniu lub usunięciu wskaźnika Microsoft Sentinel tworzy nowy wpis w tabelach. W interfejsie zarządzania jest wyświetlany tylko najbardziej aktualny wskaźnik. Microsoft Sentinel deduplikuje wskaźniki na podstawie właściwości Id (właściwości IndicatorId w starszym ThreatIntelligenceIndicator) i wybiera wskaźnik z najnowszym TimeGenerated[UTC].
Właściwość Id jest konkatenacją zakodowanej w standardzie base64 wartości SourceSystem, --- (trzy myślniki) oraz stixId (która jest wartością Data.Id).
Wyświetl rozszerzenia danych GeoLocation i WhoIs (publiczna wersja zapoznawcza)
Microsoft wzbogaca wskaźniki adresów IP i domen o dodatkowe GeoLocation i WhoIs dane, aby zapewnić więcej kontekstu podczas badania, w których znaleziono wybrany wskaźnik IOC.
Wyświetl GeoLocation i WhoIs dane w okienku Analiza zagrożeń dla tych typów wskaźników zagrożeń zaimportowanych do Microsoft Sentinel.
Na przykład użyj GeoLocation danych, aby znaleźć informacje, takie jak organizacja, kraj lub region dla wskaźnika IP. Użyj danych WhoIs, aby znaleźć informacje, takie jak dane rejestratora i dane utworzenia rekordu, na podstawie wskaźnika domeny.
Wykrywanie zagrożeń za pomocą analizy wskaźników zagrożeń
Najważniejszym przypadkiem użycia analizy zagrożeń w rozwiązaniach SIEM, takich jak Microsoft Sentinel, jest zasilanie reguł analizy w celu wykrywania zagrożeń. Te reguły oparte na wskaźnikach porównują nieprzetworzone zdarzenia ze źródeł danych ze wskaźnikami zagrożeń w celu wykrywania zagrożeń bezpieczeństwa w organizacji. W usłudze Microsoft Sentinel Analytics tworzysz reguły analizy obsługiwane przez zapytania uruchamiane zgodnie z harmonogramem i generujące alerty zabezpieczeń. Wraz z konfiguracjami określają one, jak często reguła powinna być uruchamiana, jakiego rodzaju wyniki zapytania powinny generować alerty zabezpieczeń i zdarzenia oraz opcjonalnie, kiedy wyzwolić automatyczną odpowiedź.
Mimo że zawsze można tworzyć nowe reguły analizy od podstaw, Microsoft Sentinel udostępnia zestaw wbudowanych szablonów reguł utworzonych przez inżynierów zabezpieczeń firmy Microsoft, aby korzystać ze wskaźników zagrożeń. Te szablony są oparte na typie wskaźników zagrożeń (domena, adres e-mail, skrót pliku, adres IP lub adres URL) i zdarzeniach źródła danych, które mają być zgodne. Każdy szablon zawiera listę wymaganych źródeł, które są potrzebne do działania reguły. Te informacje ułatwiają ustalenie, czy niezbędne zdarzenia są już importowane w Microsoft Sentinel.
Domyślnie, po wyzwoleniu tych wbudowanych reguł tworzony jest alert. W Microsoft Sentinel alerty generowane na podstawie reguł analizy generują również zdarzenia zabezpieczeń. W menu Microsoft Sentinel w obszarze Zarządzanie zagrożeniami wybierz pozycję Incydenty. Incydenty to elementy, które zespoły ds. operacji bezpieczeństwa klasyfikują i analizują, aby określić odpowiednie działania w odpowiedzi. Aby uzyskać więcej informacji, zobacz Samouczek: badanie zdarzeń za pomocą Microsoft Sentinel.
Aby uzyskać więcej informacji na temat używania wskaźników zagrożeń w regułach analizy, zobacz Używanie analizy zagrożeń do wykrywania zagrożeń.
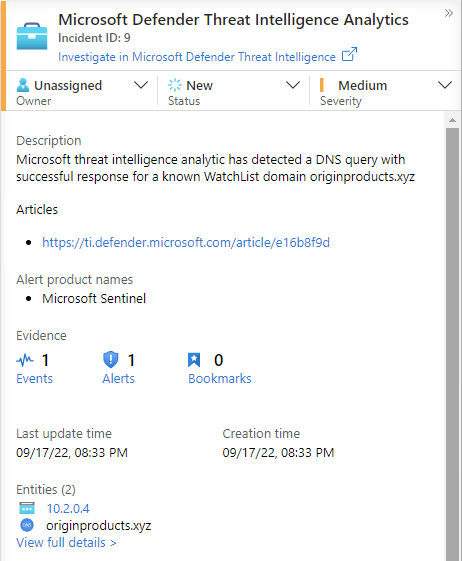
Firma Microsoft zapewnia dostęp do analizy zagrożeń za pośrednictwem reguły analizy zagrożeń w usłudze Defender. Aby uzyskać więcej informacji na temat korzystania z tej reguły, która generuje alerty i zdarzenia o wysokiej wierności, zobacz Używanie pasującej analizy do wykrywania zagrożeń.
Skoroszyty zapewniają szczegółowe informacje na temat analizy zagrożeń
Skoroszyty zapewniają zaawansowane interaktywne pulpity nawigacyjne, które zapewniają wgląd we wszystkie aspekty Microsoft Sentinel, a analiza zagrożeń nie jest wyjątkiem. Użyj wbudowanego skoroszytu analizy zagrożeń , aby zwizualizować kluczowe informacje o analizie zagrożeń. Dostosuj skoroszyt zgodnie z potrzebami biznesowymi. Twórz nowe pulpity nawigacyjne, łącząc wiele źródeł danych, aby ułatwić wizualizowanie danych w unikatowy sposób.
Ponieważ skoroszyty Microsoft Sentinel są oparte na skoroszytach Azure Monitor, obszerna dokumentacja i wiele innych szablonów są już dostępne. Aby uzyskać więcej informacji, zobacz Tworzenie interaktywnych raportów za pomocą skoroszytów Azure Monitor.
Istnieje również bogaty zasób dla skoroszytów usługi Azure Monitor w usłudze GitHub, w którym można pobrać więcej szablonów i współtworzyć własne szablony.
Aby uzyskać więcej informacji na temat używania i dostosowywania skoroszytu analizy zagrożeń , zobacz Wizualizowanie analizy zagrożeń za pomocą skoroszytów.
Zawartość pokrewna
W tym artykule przedstawiono możliwości analizy zagrożeń obsługiwane przez Microsoft Sentinel. Aby uzyskać więcej informacji, zapoznaj się z następującymi artykułami: