Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Zestawiaj dane z listy obserwowanych z dowolnymi danymi usługi Microsoft Sentinel za pomocą operatorów tabelarycznych języka Kusto, takich jak join i lookup. Podczas tworzenia listy obserwacyjnej definiujesz parametr SearchKey. Klucz wyszukiwania to nazwa kolumny na liście obserwowanych, która ma być używana jako sprzężenie z innymi danymi lub jako częsty obiekt wyszukiwania.
Aby uzyskać optymalną wydajność zapytań, użyj klucza SearchKey jako klucza sprzężeń w zapytaniach.
Ważna
Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender.
Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender.
Tworzenie zapytań za pomocą list obserwowanych
Aby użyć listy obserwacyjnej w kwerendzie wyszukiwania, napisz kwerendę w języku Kusto Query Language (KQL), która używa funkcji _GetWatchlist('watchlist-name') i używa SearchKey jako klucza łączenia.
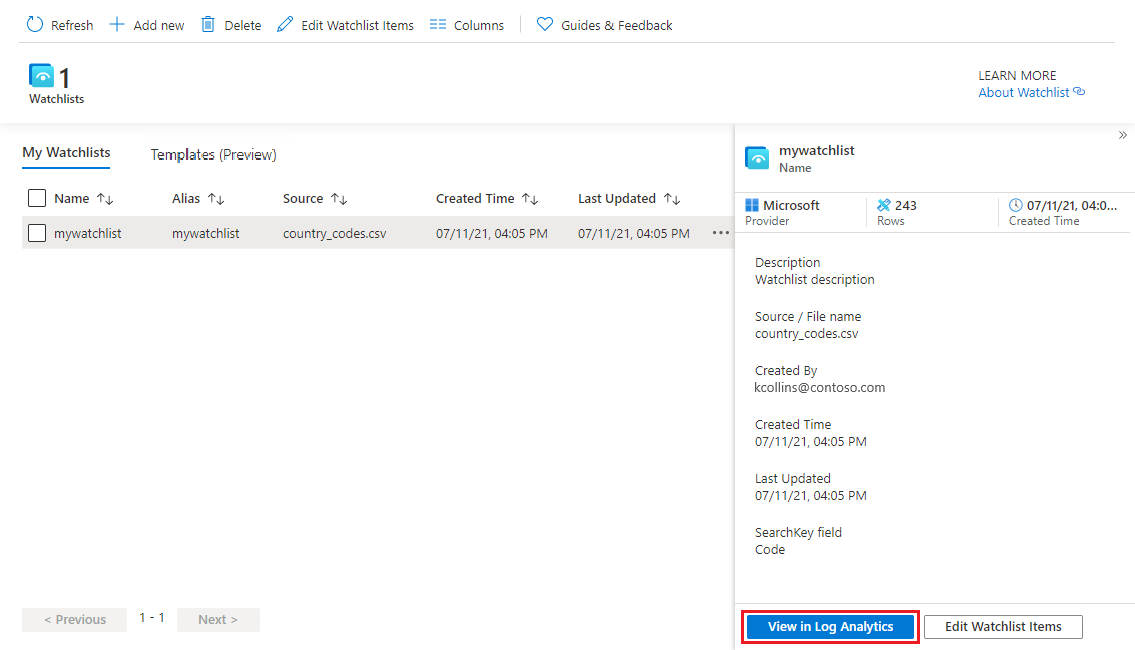
W przypadku Microsoft Sentinel w portalu usługi Defender wybierz pozycję Microsoft Sentinel>Konfiguracja>— lista obserwowanych. W Microsoft Sentinel w Azure Portal w obszarze Konfiguracja wybierz pozycję Lista obserwowanych.
Wybierz listę obserwowanych elementów, której chcesz używać.
Wybierz Pokaż w logach.
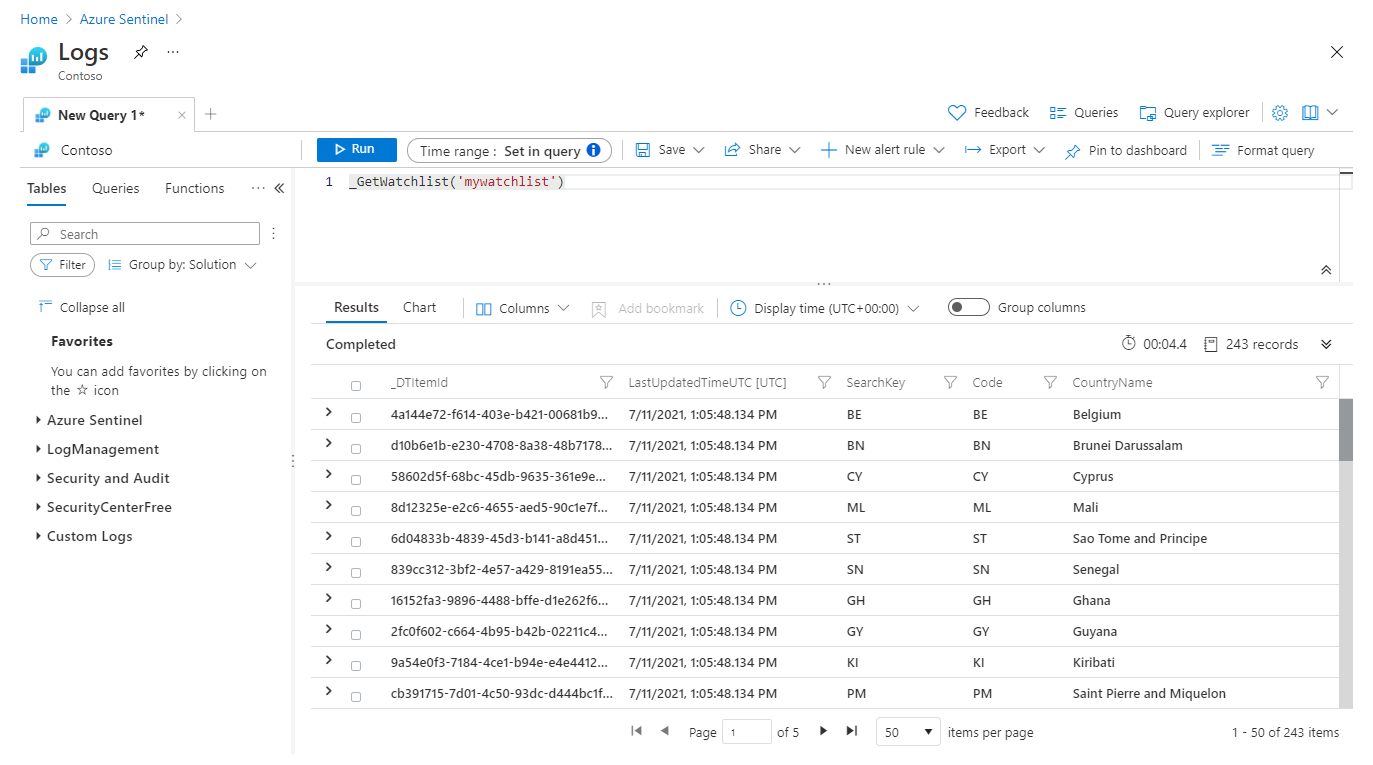
Przejrzyj kartę Wyniki . Elementy na liście obserwowanych są automatycznie wyodrębniane dla zapytania.
W poniższym przykładzie przedstawiono wyniki wyodrębniania pól Nazwa i adres IP . SearchKey jest wyświetlany jako osobna kolumna.
Znacznik czasu Twoich zapytań będzie ignorowany zarówno w interfejsie użytkownika zapytań, jak i w zaplanowanych alertach.
Napisz zapytanie, które używa funkcji _GetWatchlist('watchlist-name') i wykorzystuje klucz SearchKey jako klucz w operacji join.
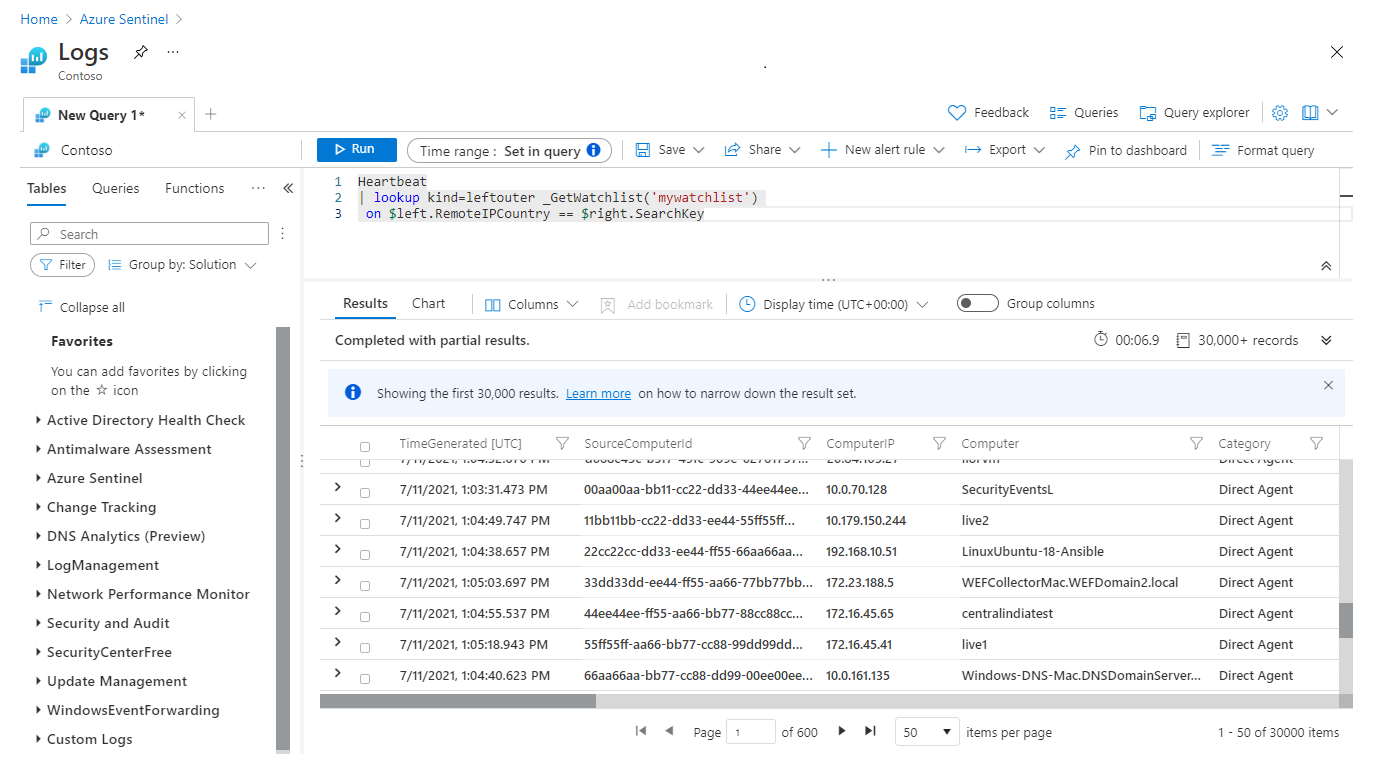
Na przykład poniższe przykładowe zapytanie łączy kolumnę
RemoteIPCountrywHeartbeattabeli z kluczem wyszukiwania zdefiniowanym dla listy obserwowanych o nazwiemywatchlist.Heartbeat | lookup kind=leftouter _GetWatchlist('mywatchlist') on $left.RemoteIPCountry == $right.SearchKeyWyniki tego przykładowego zapytania pojawiają się w Log Analytics, jak pokazano na poniższym zrzucie ekranu.
Utwórz regułę analityczną przy użyciu listy obserwacyjnej
Funkcja _GetWatchlist('watchlist-name') zwraca zawartość określonej listy obserwowanych, aby można było odwoływać się do danych listy obserwowanych bezpośrednio w zapytaniu. Aby używać list obserwacyjnych w regułach analitycznych, utwórz regułę, która zawiera tę funkcję w zapytaniu reguły.
W obszarze Konfiguracja wybierz pozycję Analiza.
Wybierz pozycję Utwórz i typ reguły, którą chcesz utworzyć.
Na karcie Ogólne wprowadź odpowiednie informacje.
Na karcie Ustawianie logiki reguły w sekcji Zapytanie reguły użyj funkcji
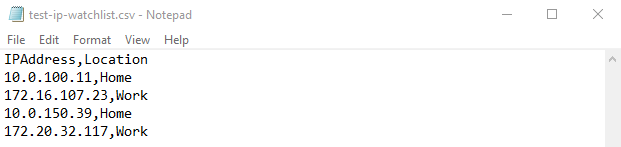
_GetWatchlist('<watchlist>')w zapytaniu.Załóżmy na przykład, że masz listę obserwowanych o nazwie
ipwatchlistutworzoną na podstawie pliku CSV z następującymi wartościami:IPAddress,Location10.0.100.11,Home172.16.107.23,Work10.0.150.39,Home172.20.32.117,WorkPlik CSV wygląda mniej więcej tak jak na poniższej ilustracji.
Aby użyć funkcji
_GetWatchlistw tym przykładzie, zapytanie miałoby postać_GetWatchlist('ipwatchlist').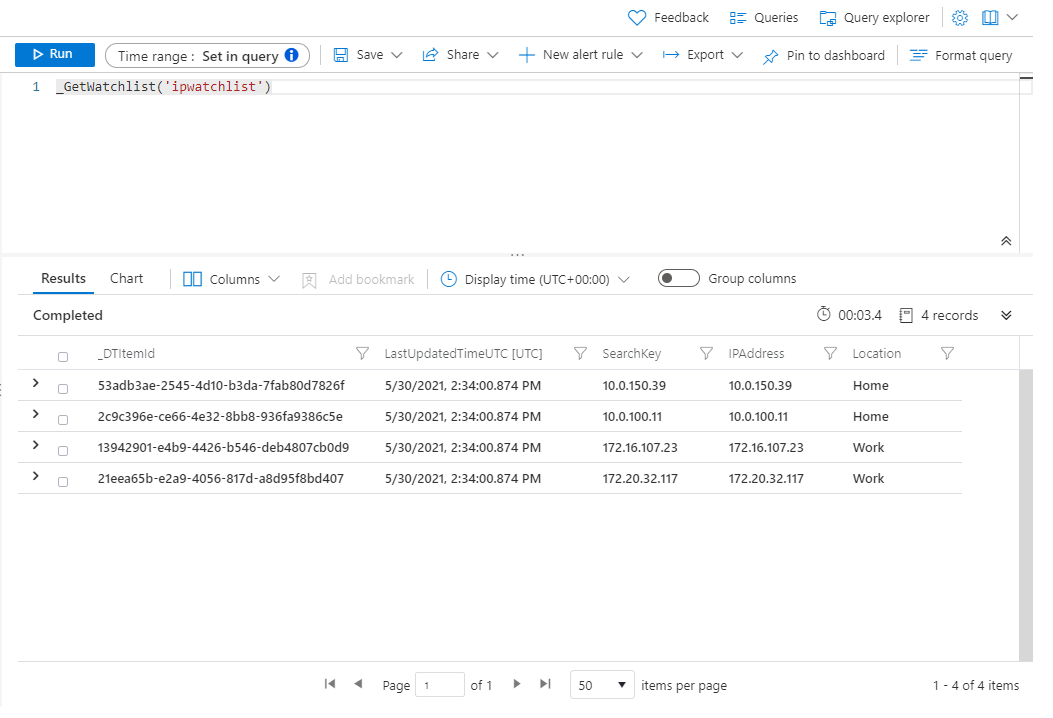
W tym przykładzie uwzględniamy tylko zdarzenia z adresów IP na liście obserwowanych:
//Watchlist as a variable
let watchlist = (_GetWatchlist('ipwatchlist') | project IPAddress);
Heartbeat
| where ComputerIP in (watchlist)
Poniższe przykładowe zapytanie używa listy obserwowanych bezpośrednio w zapytaniu oraz klucza wyszukiwania zdefiniowanego dla tej listy obserwowanych.
//Watchlist inline with the query
//Use SearchKey for the best performance
Heartbeat
| where ComputerIP in (
    (_GetWatchlist('ipwatchlist')
    | project SearchKey)
)
Poniższy zrzut ekranu przedstawia zapytanie wbudowane
_GetWatchlist('ipwatchlist')używane w zapytaniu reguły.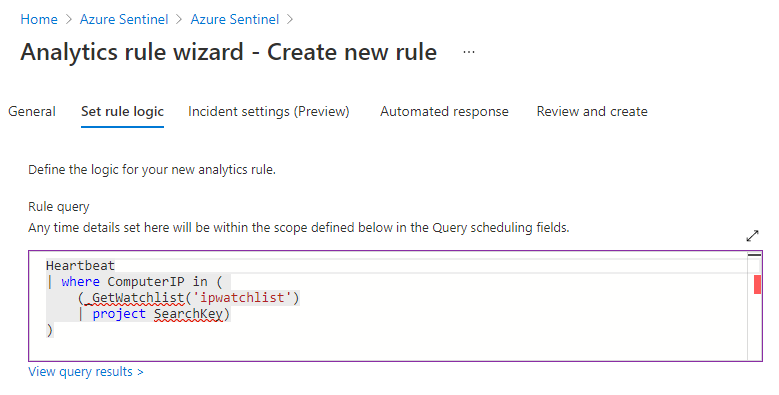
Uzupełnij pozostałe zakładki w kreatorze reguły analitycznej.
Listy obserwacyjne są odświeżane w Twoim obszarze roboczym co 12 dni, aktualizując pole TimeGenerated. Aby uzyskać informacje o tworzeniu niestandardowych reguł analitycznych wykorzystujących listy obserwacyjne, zobacz Tworzenie niestandardowych reguł analitycznych do wykrywania zagrożeń.
Wyświetlanie listy aliasów listy obserwowanych
Alias listy obserwowanych to unikatowy identyfikator używany do odwoływania się do listy obserwowanych w zapytaniach i regułach analizy. Może być konieczne wyświetlenie listy aliasów list obserwacyjnych, aby zidentyfikować listę obserwacyjną, która ma zostać użyta w zapytaniu lub regule analitycznej.
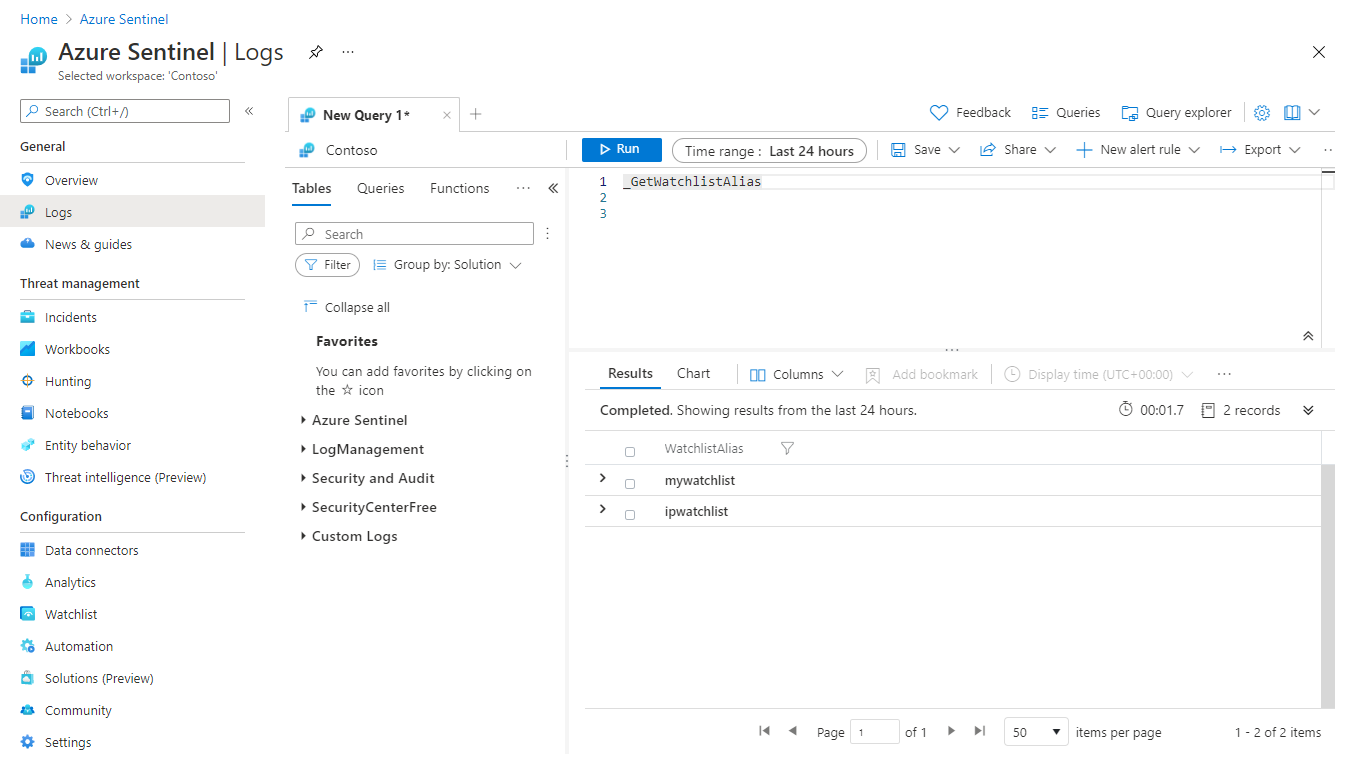
W Microsoft Sentinel w Azure Portal w obszarze Ogólne wybierz pozycję Dzienniki.
W portalu Defender wybierz pozycję Badanie i reagowanie>Wyszukiwanie zagrożeń>Zaawansowane wyszukiwanie zagrożeń.Na stronie Nowe zapytanie uruchom następujące zapytanie:
_GetWatchlistAlias.Przejrzyj listę aliasów na karcie Wyniki .
Aby uzyskać więcej informacji na temat operatorów i instrukcji Kusto używanych w przykładach na tej stronie, zobacz dokumentację Kusto:
Aby uzyskać więcej informacji na temat języka KQL, zobacz omówienie języka zapytań Kusto (KQL).
Inne zasoby:
Zawartość pokrewna
Aby dowiedzieć się więcej o listach obserwowanych i Microsoft Sentinel, zobacz następujące artykuły: