Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Log Analytics to narzędzie w portalu Azure do wykonywania zapytań i analizowania danych zebranych przez Azure Monitor Logs. Jeśli musisz rozwiązać problem, zbadać trend wydajności lub zrozumieć, jak zachowują się zasoby Azure, użyj Log Analytics do zapisywania i uruchamiania zapytań log.
Ten samouczek przeprowadzi Cię przez interfejs Log Analytics przy użyciu przykładowych danych. Zapoznasz się ze schematem tabeli, napiszesz i uruchomisz podstawowe zapytania oraz będziesz pracować z wynikami.
W tym samouczku nauczysz się następujących rzeczy:
- Omówienie schematu danych dziennika.
- Pisanie i uruchamianie prostych zapytań oraz modyfikowanie zakresu czasu zapytań.
- Filtrowanie, sortowanie i grupowanie wyników zapytania.
- Wyświetlanie, modyfikowanie i udostępnianie wizualizacji wyników zapytania.
- Ładowanie, eksportowanie i kopiowanie zapytań i wyników.
Wymagania wstępne
- Konto Microsoft lub tożsamość Microsoft Entra ID z dostępem do portalu Azure.
- Środowisko demonstracyjne Log Analytics (zalecane). Środowisko demonstracyjne zawiera przykładowe dane, które umożliwiają wykonanie zapytań opisanych w tym samouczku. Nie jest wymagana subskrypcja Azure.
- Jeśli używasz własnej subskrypcji zamiast środowiska demonstracyjnego, potrzebujesz Log Analytics obszaru roboczego z danymi. Twoje tabele mogą nie odpowiadać danym demonstracyjnym.
Uwaga
Log Analytics ma dwa tryby: Simple i Kusto Query Language (KQL). W tym samouczku używany jest głównie tryb KQL. Jeśli wolisz interfejs typu wskaż i wybierz zamiast pisać zapytania KQL, zobacz Analizowanie danych przy użyciu trybu prostego Log Analytics.
W tym samouczku użyto funkcji Log Analytics do tworzenia zapytań i korzystania z przykładowych zapytań. Gdy wszystko będzie gotowe do zapoznania się ze składnią zapytań i rozpoczęcia bezpośredniej edycji samego zapytania, wypróbuj samouczek Języka zapytań Kusto (KQL). Ten samouczek przeprowadzi Cię przez przykładowe zapytania, które można edytować i uruchamiać w usłudze Log Analytics. Korzysta z kilku funkcji, które poznasz w tym samouczku.
Otwieranie usługi Log Analytics
Otwórz środowisko demonstracyjne usługi Log Analytics lub wybierz pozycję Dzienniki z menu usługi Azure Monitor w ramach subskrypcji. W tym kroku ustawia początkowy zakres obszaru roboczego usługi Log Analytics, aby zapytanie wybierało wszystkie dane w tym obszarze roboczym. W przypadku wybrania Logs z menu zasobu Azure zakres jest zawężany tylko do rekordów z tego zasobu. Aby uzyskać więcej informacji, zobacz Zakres zapytań dziennika.
Znajdź bieżący zakres, klikając ikonę wielokropka przy bieżącym zapytaniu. Jeśli używasz własnego środowiska, zobaczysz opcję wyboru innego zakresu. Ta opcja nie jest dostępna w środowisku demonstracyjnym.

Weryfikacja: Upewnij się, że edytor zapytań jest widoczny, a selektor zakresu wyświetla nazwę Twojego obszaru roboczego lub „Demo” w lewym górnym rogu.
Wyświetlanie informacji o tabeli
Lewa strona ekranu zawiera kartę Tabele , na której można sprawdzić tabele dostępne w bieżącym zakresie. Te tabele są domyślnie grupowane według rozwiązania , ale można zmienić ich grupowanie lub filtrować.
Rozwiń rozwiązanie do zarządzania dziennikami i znajdź tabelę AppRequests . Rozwiń tabelę, aby wyświetlić jej schemat, lub umieść kursor nad jego nazwą, aby wyświetlić więcej informacji o nim.
Wybierz link w obszarze Przydatne linki (w tym przykładzie AppRequests), aby wyświetlić odwołanie, które dokumentuje tabelę i jej kolumny.
Umieść kursor na tabeli AppRequests i wybierz pozycję Uruchom , aby wyświetlić rekordy z ostatnich 24 godzin w tabeli. Ta wersja zapoznawcza ułatwia zweryfikowanie danych przed uruchomieniem bardziej rozbudowanego zapytania.


Weryfikacja: W okienku podglądu są wyświetlane rekordy z kolumnami, takimi jak Name, Url, DurationMs, ResultCode i ClientCity. Jeśli tabela AppRequests nie jest wyświetlana w obszarze Zarządzanie dziennikami, obszar roboczy może nie mieć skonfigurowanych danych usługi Application Insights.
Pisanie zapytania
Napisz zapytanie przy użyciu tabeli AppRequests :
Kliknij dwukrotnie nazwę tabeli lub umieść kursor nad nią, a następnie wybierz pozycję Użyj w edytorze , aby dodać ją do okna zapytania. Możesz też wpisać
AppRequestsbezpośrednio w oknie. Funkcja IntelliSense pomaga uzupełniać nazwy tabel w bieżącym zakresie oraz polecenia języka KQL.Wybierz przycisk Uruchom lub naciśnij klawisze Shift+Enter z kursorem umieszczonym w dowolnym miejscu w tekście zapytania. To zapytanie jest najprostsze i zwraca wszystkie rekordy w tabeli do limitu Pokaż wyniki .
Weryfikacja: Sprawdź dolny prawy róg panelu wyników. Powinien być widoczny licznik rekordów większy od zera. Aby uzyskać informacje o maksymalnej liczbie wyników, zobacz Konfigurowanie limitu wyników zapytania.
Aby dowiedzieć się, jak tworzyć własne zapytania, zobacz Wprowadzenie do zapytań dzienników w dziennikach usługi Azure Monitor.
Ustawianie zakresu czasu zapytania
Wszystkie zapytania zwracają rekordy wygenerowane w określonym zakresie czasu. Domyślnie selektor czasu jest ustawiony na Ostatnie 24 godziny. Po uruchomieniu podglądu zapytanie jawnie ustawiło zakres czasu na 24 godziny. Ustaw inny zakres czasu przy użyciu listy rozwijanej Zakres czasu w górnej części ekranu lub edytuj operator where w zapytaniu. Jeśli używasz obu metod, Log Analytics stosuje związek dwóch zakresów czasu. Aby uzyskać szczegółowe informacje, zobacz Określanie zakresu czasu.
Zmień zakres czasu, wybierając pozycję Ostatnie 12 godzin z listy rozwijanej Zakres czasu .
whereUsuń operator z zapytania, jeśli istnieje.Wybierz Uruchom, aby zwrócić wyniki.

Weryfikacja: Liczba rekordów w prawym dolnym rogu może nie być niższa niż wynik z poprzednich 24 godzin ze względu na skonfigurowany limit Pokaż.
Stosowanie wielu filtrów zapytań
Jeszcze bardziej zmniejsz wyniki, dodając warunek filtru. Zapytanie może zawierać dowolną liczbę filtrów, aby wskazać dokładnie te rekordy, które chcesz.
Przełącz tryb KQL na tryb prosty , wybierając listę rozwijaną trybu w prawym górnym rogu edytora zapytań. W trybie prostym dodaj filtry bez konieczności pisania składni języka KQL.
Wybierz ikonę filtrów Dodaj po prawej stronie limitu Pokaż.
Wybierz filtr Nazwa . Domyślnym operatorem jest Wybierz z listy , która pokazuje wartości na podstawie rekordów w bieżących wynikach.
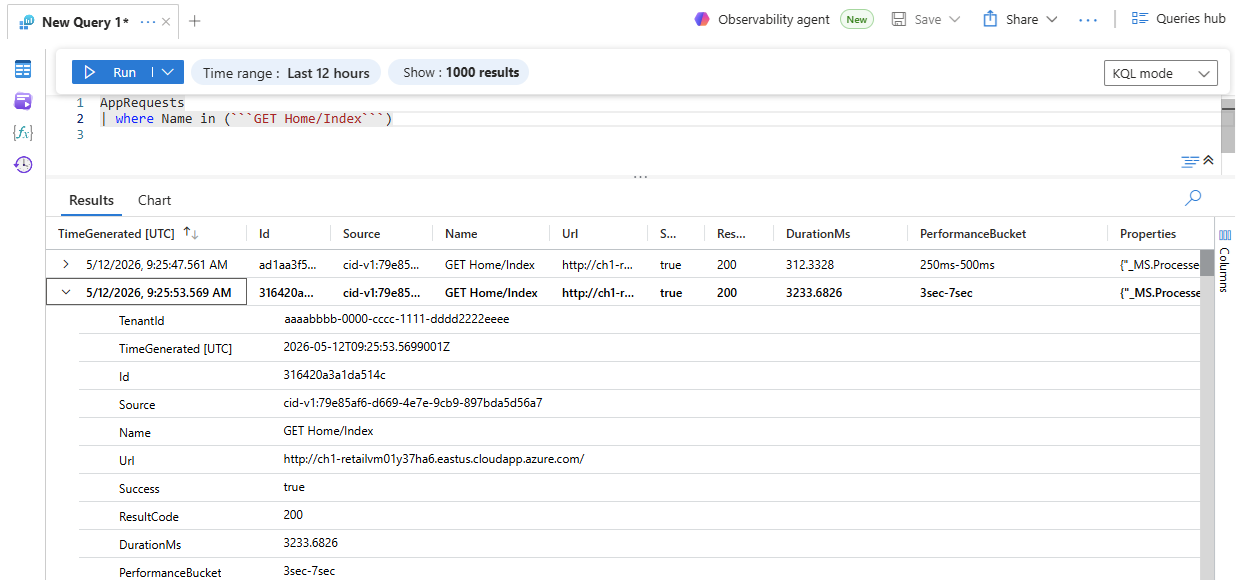
Wybierz GET Home/Index. Jeśli nie widzisz oczekiwanych wartości, spróbuj rozszerzyć zakres czasu, zwiększając limit wyświetlania lub usuwając inne filtry, aby upewnić się, że te rekordy są uwzględnione w wynikach.

Przełącz się z powrotem do trybu KQL i wyświetl składnię języka KQL dla zastosowanych filtrów. Zapytanie powinno teraz zawierać
whereoperator z warunkami dla kolumnyName.

Weryfikacja: Liczba rekordów zmniejsza się w porównaniu z zapytaniem bez filtrowania. Wszystkie widoczne rekordy w kolumnie Nazwa wyświetlają GET Home/Index.
Analizowanie wyników zapytania
Log Analytics udostępnia funkcje do pracy z wynikami poza uruchamianiem zapytań.
Rozwijanie i sortowanie rekordów
Rozwiń rekord, aby wyświetlić wartości dla wszystkich kolumn, wybierając pagon (>) po lewej stronie wiersza.
Wybierz dowolny nagłówek kolumny, aby posortować wyniki według tej kolumny. Ponownie wybierz ten sam nagłówek, aby przełączać się między kolejnością rosnącą, malejącą i domyślną.
Filtrowanie z nagłówków kolumn
Tabela wyników obsługuje filtrowanie podobne do Excel z nagłówków kolumn. Ta metoda służy do szybkiej interaktywnej analizy.
Wybierz wielokropek (...) obok nagłówka kolumny DurationMs. To ustawienie powoduje wyświetlenie karty filtru i karty opcji kolumn. Filtry skonfigurowane tutaj są czyszczone po ponownym uruchomieniu zapytania.
Ustaw tam filtr, aby ograniczyć rekordy do żądań aplikacji, które miały ponad 150 milisekund.


Weryfikacji: Po zastosowaniu filtru DurationMs wszystkie widoczne rekordy pokazują wartość DurationMs większą niż 150. Liczba rekordów zmniejsza się.
Wyszukiwanie wyników zapytania
Przeszukaj wyniki zapytania przy użyciu pola wyszukiwania w prawym górnym rogu okienka wyników.
Wprowadź Texas w polu wyszukiwania wyników zapytania.
Wybierz strzałkę w dół, aby znaleźć następne wystąpienie tego ciągu w wynikach wyszukiwania.

Weryfikacja: Dopasowany tekst jest wyróżniony w wynikach. Nawigacja za pomocą strzałek wskazuje łączną liczbę dopasowań (na przykład „2/12”).
Uwaga
Pole wyszukiwania filtruje tylko wyświetlane wyniki w przeglądarce i nie modyfikuje zapytania KQL ani nie pobiera ponownie danych z serwera.
Reorganizacja i podsumowywanie danych
Zreorganizowanie i podsumowanie danych w wynikach zapytania w celu ulepszenia wizualizacji.
Wybierz pozycję Kolumny po prawej stronie okienka wyników, aby otworzyć pasek boczny Kolumny .
Przeciągnij kolumnę Url do sekcji Grupy wierszy . Wyniki są teraz posortowane według wartości w tej kolumnie i można zwinąć każdą z grup.
Ta akcja przetwarza dane zwrócone przez oryginalne zapytanie — nie pobiera ponownie danych z serwera. Po ponownym uruchomieniu zapytania Log Analytics pobiera dane na podstawie oryginalnego zapytania.


Weryfikacja: Wyniki są prezentowane w zwijanych grupach, a każda grupa ma nagłówek z adresem URL. Wybierz nagłówek grupy, aby go rozwinąć lub zwinąć.
Utwórz tabelę przestawną
Aby przeanalizować wydajność stron, utwórz tabelę przestawną:
Na pasku bocznym Kolumny wybierz pozycję Tryb przestawny.
Wybierz URL i czas trwania w ms aby wyświetlić łączny czas trwania wszystkich wywołań do każdego URL.
Aby wyświetlić maksymalny czas trwania wywołania dla każdego adresu URL, wybierz pozycję sum(DurationMs), a następnie wybierz pozycję max.

Posortuj wyniki według najdłuższego maksymalnego czasu trwania wywołania, wybierając nagłówek kolumny max(DurationMs) w okienku wyników.

Weryfikacja: Tabela przestawna przedstawia jeden wiersz dla każdego adresu URL z wartością max(DurationMs). Wyniki są sortowane z najwyższym czasem trwania u góry.
Wizualizowanie wyników zapytania jako wykresów
Wyświetl zapytanie, które używa danych liczbowych jako wykresu. Zamiast tworzyć zapytanie, użyj przykładowego zapytania z wbudowanej biblioteki zapytań.
Wyczyść edytor zapytań dowolnego istniejącego tekstu lub otwórz nową kartę zapytania, wybierając ikonę znaku plus obok bieżącej karty zapytania.
Wybierz pozycję Zapytania w okienku po lewej stronie. To okienko zawiera przykładowe zapytania do załadowania do edytora zapytań. Jeśli używasz własnego obszaru roboczego, znajdziesz różne zapytania w wielu kategoriach.
Znajdź zapytanie Trend czasu odpowiedzi w kategorii Aplikacje. Aby go załadować, kliknij dwukrotnie zapytanie lub umieść kursor nad nazwą zapytania, aby wyświetlić więcej informacji, a następnie wybierz pozycję Załaduj do edytora. Pusty wiersz oddziela nowe zapytanie od dowolnego poprzedniego zapytania. W języku KQL pusty wiersz oznacza koniec zapytania, więc każde zapytanie w edytorze jest uruchamiane niezależnie.
Umieść kursor w dowolnym miejscu w nowym zapytaniu i wybierz pozycję Uruchom.

Przełącz kartę Wyniki lub zmień formatowanie wykresu , aby eksplorować inne opcje.

Weryfikacja: Wykres przedstawia liniowy wykres szeregu czasowego z godzinowymi punktami danych. Oś Y przedstawia średni czas trwania odpowiedzi w milisekundach. Jeśli zobaczysz wzrost danych, zbadaj dokładniej, dostosowując zakres czasu.
Aby otrzymywać powiadomienia o nagłych skokach, utwórz regułę alertu. Otwórz (...) obok pozycji Centrum zapytań na pasku akcji i wybierz pozycję + Nowa reguła alertu. Aby uzyskać więcej informacji, zobacz Samouczek: tworzenie alertu wyszukiwania dzienników dla zasobu platformy Azure. Tworzenie reguły alertu nie jest obsługiwane w środowisku demonstracyjnym, ale nadal możesz eksplorować tę opcję, aby zobaczyć, jak to działa.
Eksportowanie i kopiowanie wyników
Po uruchomieniu zapytania wyeksportuj lub skopiuj wyniki do użycia poza Log Analytics. Z menu Udostępnij na pasku akcji:
- Kopiuj link do zapytania: Tworzy link do bieżącego zapytania, które można udostępnić innym osobom, które mają dostęp do tego samego obszaru roboczego.
- Kopiuj tekst zapytania: Wybiera tekst zapytania w edytorze do schowka.
Te funkcje nie działają w środowisku demonstracyjnym, ponieważ demo nie ma unikatowego adresu URL i nie zapisuje zapytań, ale możesz je wypróbować we własnym środowisku.
- Kopiuj wyniki: Wybierz wiersze w okienku wyników, kliknij prawym przyciskiem myszy i wybierz polecenie Kopiuj lub użyj klawiszy Ctrl+C. Wklej dane do arkusza kalkulacyjnego lub edytora tekstów.
- Eksportuj do pliku CSV — wszystkie kolumny lub Eksportuj do pliku CSV — wyświetlane kolumny w celu pobrania danych.
- Exportuj do Power BI (jako zapytanie M) lub Eksportuj do Power BI (nowy zestaw danych) aby otworzyć dane w Power BI w celu dalszej analizy i wizualizacji.
- Otwórz w Excel: Eksportuje dane i otwiera je w Excel. Ta opcja jest dostępna tylko wtedy, gdy na maszynie zainstalowano Excel.
Z menu Zapisz na pasku akcji można zapisać zapytanie lub przypiąć wizualizację do pulpitu nawigacyjnego. Aby dowiedzieć się, jak przypiąć wizualizacje do współdzielonego pulpitu nawigacyjnego, zobacz Tworzenie i udostępnianie pulpitów nawigacyjnych wizualizujących dane w dziennikach usługi Azure Monitor.
Rozwiązywanie typowych problemów
| Problem | Możliwa przyczyna | Solution |
|---|---|---|
| Środowisko demonstracyjne nie jest ładowane | Przeglądarka blokuje wyskakujące okienka lub pliki cookie innych firm. | Zezwalaj na wyskakujące okienka dla portal.azure.com. Wypróbuj okno przeglądarki prywatnej lub incognito. |
| Tabela AppRequests nie jest widoczna | Obszar roboczy nie ma danych usługi Application Insights. | Użyj środowiska demonstracyjnego lub połącz zasób usługi Application Insights z obszarem roboczym. |
| Zapytanie zwraca zero wyników | Wybrany zakres czasu nie zawiera danych lub filtr jest zbyt wąski. | Rozwiń zakres czasu (na przykład Ostatnie 7 dni). Usuń filtry, aby sprawdzić, czy dane istnieją. |
| Błąd "Brak dostępu" w obszarze roboczym | Twoje konto nie ma uprawnień do odczytu w obszarze roboczym. | Poproś administratora o przypisanie roli Log Analytics Reader. Zobacz Zarządzanie dostępem do danych dzienników i obszarów roboczych. |
| Na karcie Wykres jest wyświetlany komunikat "Brak dostępnego wykresu" | Zapytanie nie zwraca szeregów czasowych ani danych liczbowych odpowiednich do tworzenia wykresów. | Upewnij się, że zapytanie zawiera operator summarize z klauzulą bin(TimeGenerated, ...). |
| Karta Filtr jest pusta | Filtry nie są ładowane dla bieżących wyników zapytania. | Najpierw uruchom zapytanie. Następnie wybierz kartę Filtr i wybierz opcję odświeżenia lub ponownego ładowania, aby wypełnić wartości filtru. |
| Filtr DurationMs nie wyświetla żadnych wyników z > 150 ms | Dane w obszarze roboczym mają jednolicie niskie czasy odpowiedzi. | Obniż próg (na przykład spróbuj > 5 ms) lub użyj środowiska demonstracyjnego, które ma różne czasy odpowiedzi. |
| Opcja Pivot Mode nie jest widoczna | Pasek boczny Kolumny nie jest otwarty. | Wybierz Kolumny po prawej stronie panelu wyników, aby otworzyć panel boczny >, a następnie wybierz Tryb przestawny. |
Następny krok
Teraz, gdy wiesz, jak używać usługi Log Analytics, wykonaj samouczek dotyczący korzystania z zapytań dzienników: