Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Important
Dedykowany moduł HSM platformy Azure jest wycofywany. Firma Microsoft będzie w pełni obsługiwać istniejących klientów dedykowanego modułu HSM do 31 lipca 2028 r. Nie są akceptowane żadne nowe dołączania klientów. Aby uzyskać szczegółowe informacje i wymagane akcje, zobacz oficjalną aktualizację platformy Azure.
Jeśli jesteś użytkownikiem Azure Dedicated HSM, zobacz Migrowanie z Azure Dedicated HSM do zarządzanego modułu HSM lub modułu HSM w chmurze Azure. Moduł HSM w chmurze platformy Azure jest teraz ogólnie dostępny i następca dedykowanego modułu HSM platformy Azure.
Nowi klienci powinni ocenić i wdrożyć rozwiązanie Azure Cloud HSM, Managed HSM lub Azure Key Vault w zależności od wymagań dotyczących obciążeń. Aby uzyskać wskazówki, zobacz Jak wybrać odpowiednie rozwiązanie do zarządzania kluczami platformy Azure.
Azure Dedicated HSM zapewnia fizyczne urządzenie do wyłącznego użytku przez klienta, z pełną kontrolą administracyjną i pełną odpowiedzialnością za zarządzanie. Ponieważ usługa zapewnia sprzęt fizyczny, Microsoft kontroluje sposób przydzielania tych urządzeń w celu zapewnienia efektywnego zarządzania zasobami. W związku z tym w ramach subskrypcji Azure usługa Dedicated HSM nie jest zwykle widoczna na potrzeby aprowizacji zasobów. Aby uzyskać dostęp do dedykowanej usługi HSM, musisz skontaktować się z opiekunem klienta Microsoft w celu zażądania rejestracji w dedykowanej usłudze HSM. Usługę można udostępnić dopiero po pomyślnym zakończeniu tego procesu.
W tym samouczku przedstawiono typowy proces inicjowania zasobów, w którym:
- Klient ma już sieć wirtualną
- Mają wirtualną maszynę
- Muszą dodać zasoby modułu HSM do istniejącego środowiska.
Typowa architektura wdrożenia o wysokiej dostępności w wielu regionach może wyglądać następująco:
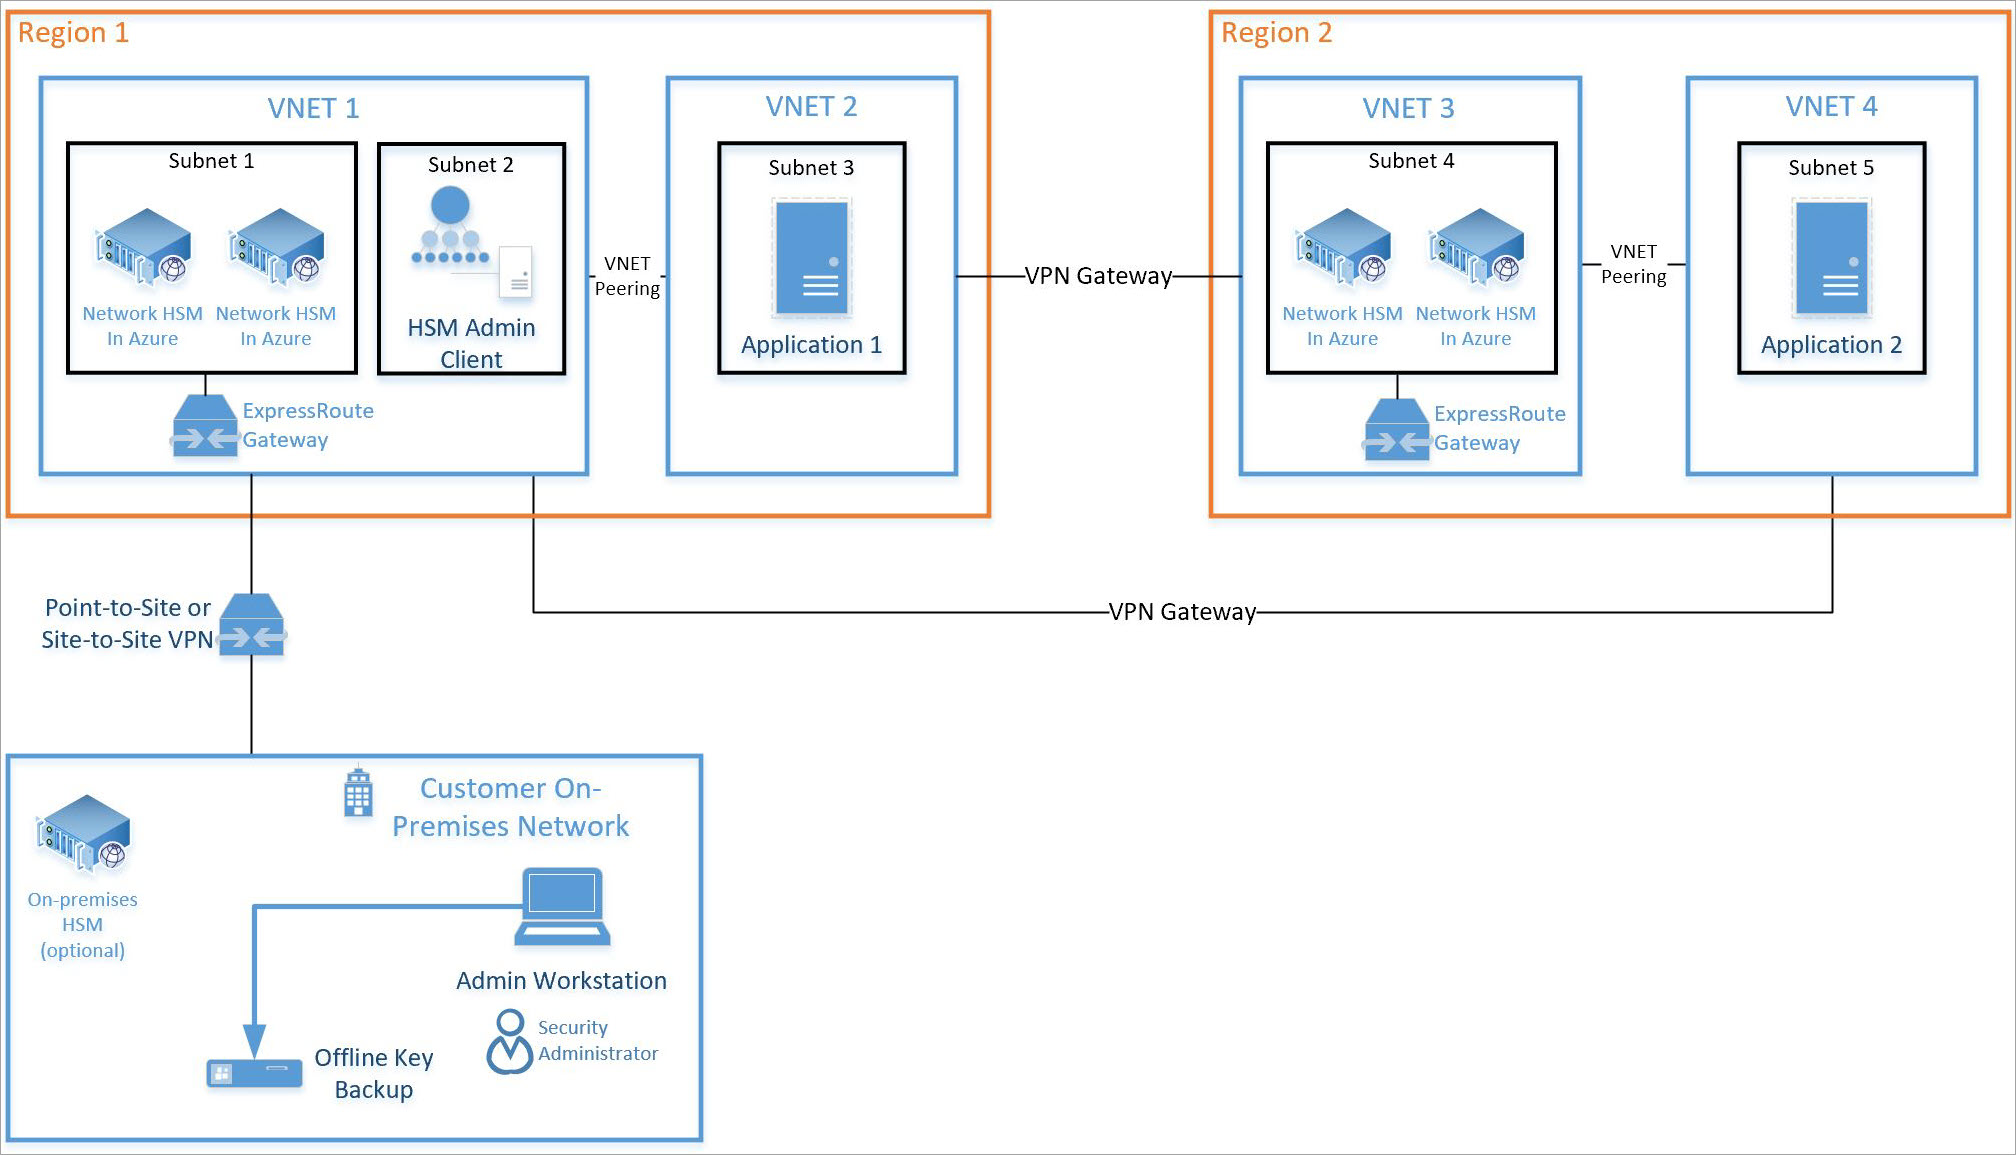
Ten samouczek koncentruje się na parze modułów HSM i wymaganej bramie usługi ExpressRoute (zobacz podsieć 1 powyżej), zintegrowanych z istniejącą siecią wirtualną (zobacz sieć wirtualną 1 powyżej). Wszystkie inne zasoby są standardowymi zasobami Azure. Ten sam proces integracji może być używany dla modułów HSM w podsieci 4 w sieci wirtualnej 3 opisanej powyżej.
Prerequisites
Azure Dedicated HSM nie jest obecnie dostępna w portalu Azure. Cała interakcja z usługą musi odbywać się za pośrednictwem wiersza polecenia lub programu PowerShell. W tym samouczku jest używany interfejs wiersza polecenia (CLI) w Azure Cloud Shell. Jeśli dopiero zaczynasz korzystać z Azure CLI, postępuj zgodnie z instrukcjami wprowadzającymi tutaj: Azure CLI 2.0 Wprowadzenie.
Założenia:
- Masz przypisanego menedżera konta Microsoft, aby kwalifikować się do wdrożenia i używania Azure Dedicated HSM.
- Przeszedłeś proces rejestracji usługi Azure Dedicated HSM i uzyskałeś zgodę na korzystanie z tej usługi. Jeśli nie, skontaktuj się z przedstawicielem konta Microsoft, aby uzyskać szczegółowe informacje.
- Utworzyłeś grupę zasobów dla tych zasobów, a nowe wdrożone w tym samouczku dołączą do tej grupy.
- Utworzyłeś już niezbędną sieć wirtualną, podsieć i maszyny wirtualne zgodnie z diagramem, a teraz chcesz zintegrować 2 moduły HSM z tym wdrożeniem.
Wszystkie instrukcje w tym artykule zakładają, że jesteś w portalu Azure i masz otwarty Cloud Shell (wybierz pozycję ">_" w prawym górnym rogu portalu).
Skonfiguruj dedykowany moduł HSM
Aprowizowanie modułów HSM i integrowanie ich z istniejącą siecią wirtualną za pośrednictwem bramy usługi ExpressRoute jest weryfikowane przy użyciu protokołu SSH. Ta walidacja pomaga zapewnić osiągalność i podstawową dostępność urządzenia HSM przed dalszymi działaniami konfiguracyjnymi.
Zweryfikuj rejestrację funkcji
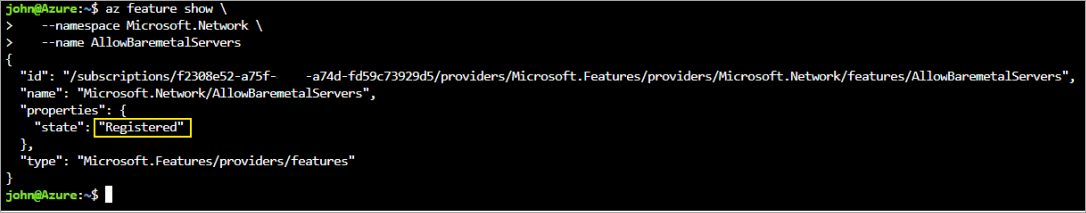
Każde działanie aprowizacji wymaga, aby usługa Dedicated HSM była zarejestrowana dla twojej subskrypcji. Aby to zweryfikować, uruchom następujące polecenia w Cloud Shell portalu Azure.
az feature show \
   --namespace Microsoft.HardwareSecurityModules \
   --name AzureDedicatedHSM
Polecenia powinny zwracać status „Zarejestrowano”. Jeśli polecenia nie zwracają wartości „Zarejestrowane”, musisz zarejestrować tę usługę, kontaktując się z przedstawicielem ds. konta Microsoft.
Utwórz zasoby HSM
Przed utworzeniem zasobów modułu HSM potrzebne są pewne zasoby wstępne. Musisz mieć sieć wirtualną z zakresami podsieci dla zasobów obliczeniowych, modułów HSM i bramy. Poniższe polecenia służą jako przykład tego, co mogłoby utworzyć taką sieć wirtualną.
az network vnet create \
  --name myHSM-vnet \
  --resource-group myRG \
  --address-prefix 10.2.0.0/16 \
  --subnet-name compute \
  --subnet-prefix 10.2.0.0/24
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name hsmsubnet \
  --address-prefixes 10.2.1.0/24 \
  --delegations Microsoft.HardwareSecurityModules/dedicatedHSMs
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name GatewaySubnet \
  --address-prefixes 10.2.255.0/26
Note
Najważniejszą konfiguracją sieci wirtualnej jest to, że podsieć urządzenia HSM musi mieć delegowanie ustawione na "Microsoft. HardwareSecurityModules/dedicatedHSMs". Aprowizowanie modułu HSM nie działa bez ustawienia tej opcji.
Sieć wirtualna wymaga również bramy usługi ExpressRoute. Bez bramy operacja tworzenia modułu HSM kończy się niepowodzeniem z powodu błędu podczas łączenia urządzenia z siecią wirtualną. Utwórz bramę za pomocą polecenia az network vnet-gateway create oraz jednostki SKU ErGwScale. Azure automatycznie przypisuje publiczny adres IP bramy i zarządza nim, więc nie twórz zasobu publicznego adresu IP ani nie przekazuj parametru--public-ip-addresses.
az network vnet-gateway create \
  --resource-group myRG \
  --name myergw \
  --vnet myHSM-vnet \
  --gateway-type ExpressRoute \
  --sku ErGwScale \
  --min-scale-unit 1 \
  --max-scale-unit 1
Wdrożenie bramy trwa około 17 minut.
Po skonfigurowaniu sieci użyj tych poleceń Azure CLI, aby aprowizować moduły HSM.
Użyj polecenia az dedicated-hsm create , aby aprowizować pierwszy moduł HSM. Moduł HSM nosi nazwę hsm1. Zmień swoją subskrypcję:
az dedicated-hsm create --location westus --name hsm1 --resource-group myRG \
     --stamp-id stamp1 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.4
Operacja tworzenia modułu HSM trwa około 7 minut.
Aby wyświetlić bieżący moduł HSM, uruchom polecenie az dedicated-hsm show :
az dedicated-hsm show --resource-group myRG --name hsm1Aprowizuj drugi moduł HSM przy użyciu tego polecenia:
az dedicated-hsm create --location westus --name hsm2 --resource-group myRG \
     --stamp-id stamp2 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.5
Uruchom polecenie az dedicated-hsm list , aby wyświetlić szczegółowe informacje o bieżących modułach HSM:
az dedicated-hsm list --resource-group myRG
Istnieją inne polecenia, które mogą być przydatne. Użyj polecenia az dedicated-hsm update , aby zaktualizować moduł HSM:
az dedicated-hsm update --resource-group myRG --name hsm1
Aby usunąć moduł HSM, użyj polecenia az dedicated-hsm delete :
az dedicated-hsm delete --resource-group myRG --name hsm1
Weryfikowanie wdrożenia
Aby sprawdzić, czy urządzenia są aprowidowane i aby wyświetlić atrybuty urządzeń, uruchom następujący zestaw poleceń. Upewnij się, że grupa zasobów jest odpowiednio ustawiona, a nazwa zasobu jest dokładnie tak samo jak w pliku parametrów.
subid=$(az account show --query id --output tsv)
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM1
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM2
Dane wyjściowe wyglądają podobnie do następujących danych wyjściowych:
{
    "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSMl",
    "identity": null,
    "kind": null,
    "location": "westus",
    "managedBy": null,
    "name": "HSM1",
    "plan": null,
    "properties": {
        "networkProfile": {
            "networkInterfaces": [
            {
            "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/networkInterfaces/HSMl_HSMnic", "privatelpAddress": "10.0.2.5",
            "resourceGroup": "HSM-RG"
            }
            L
            "subnet": {
                "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/virtualNetworks/demo-vnet/subnets/hsmsubnet", "resourceGroup": "HSM-RG"
            }
        },
        "provisioningState": "Succeeded",
        "stampld": "stampl",
        "statusMessage": "The Dedicated HSM device is provisioned successfully and ready to use."
    },
    "resourceGroup": "HSM-RG",
    "sku": {
        "capacity": null,
        "family": null,
        "model": null,
        "name": "SafeNet Luna Network HSM A790",
        "size": null,
        "tier": null
    },
    "tags": {
        "Environment": "prod",
        "resourceType": "Hsm"
    },
    "type": "Microsoft.HardwareSecurityModules/dedicatedHSMs"
}
Teraz możesz również wyświetlić zasoby przy użyciu eksploratora zasobów Azure. Po przejściu do eksploratora rozwiń węzeł "subscriptions", rozwiń konkretną subskrypcję dedykowanego modułu HSM, rozwiń węzeł "resource groups", rozwiń użytą grupę zasobów, a na koniec wybierz element "resources".
Testowanie wdrożenia
Testowanie wdrożenia polega na nawiązaniu połączenia z maszyną wirtualną, która może uzyskać dostęp do co najmniej jednego modułu HSM, a następnie na połączeniu się bezpośrednio z urządzeniem HSM. Te akcje potwierdzają, że moduł HSM jest osiągalny. Narzędzie SSH służy do nawiązywania połączenia z maszyną wirtualną. Polecenie jest podobne do poniższego, ale z nazwą administratora i nazwą DNS podanymi w parametrze.
ssh adminuser@hsmlinuxvm.westus.cloudapp.azure.com
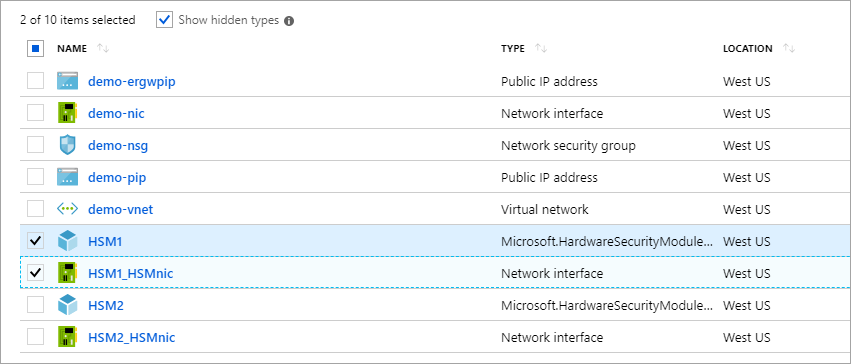
Adres IP maszyny wirtualnej może być również używany zamiast nazwy DNS. Jeśli polecenie zakończy się pomyślnie, zostanie wyświetlony monit o podanie hasła i należy je wprowadzić. Po zalogowaniu się do maszyny wirtualnej możesz zalogować się do modułu HSM przy użyciu prywatnego adresu IP znajdującego się w portalu dla zasobu interfejsu sieciowego skojarzonego z modułem HSM.
Note
Zwróć uwagę na pole wyboru "Pokaż ukryte typy", które po wybraniu spowoduje wyświetlenie zasobów modułu HSM.
Na zrzucie ekranu kliknięcie "HSM1_HSMnic" lub "HSM2_HSMnic" spowoduje wyświetlenie odpowiedniego prywatnego adresu IP. W przeciwnym razie polecenie az resource show służy do identyfikacji właściwego adresu IP.
Jeśli masz poprawny adres IP, uruchom następujące polecenie, podstawiając ten adres:
ssh tenantadmin@10.0.2.4
W przypadku powodzenia zostanie wyświetlony monit o podanie hasła. Domyślne hasło to PASSWORD, a moduł HSM najpierw poprosi Cię o zmianę hasła, więc ustaw silne hasło i użyj dowolnego mechanizmu, który Twoja organizacja preferuje do przechowywania hasła i zapobiegania jego utracie.
Important
Jeśli utracisz to hasło, moduł HSM musi zostać zresetowany i oznacza to utratę kluczy.
Po nawiązaniu połączenia z modułem HSM przy użyciu protokołu ssh uruchom następujące polecenie, aby upewnić się, że moduł HSM działa.
hsm show
Dane wyjściowe powinny wyglądać podobnie do poniższych:
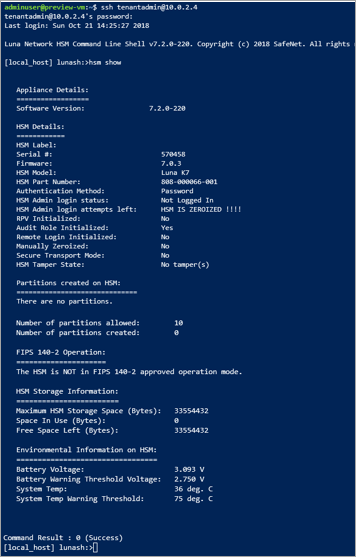
W tym momencie przydzielono wszystkie zasoby na potrzeby wdrożenia o wysokiej dostępności z dwoma modułami HSM oraz zweryfikowano dostęp i stan operacyjny. Każda dalsza konfiguracja lub testowanie wymaga więcej pracy z samym urządzeniem HSM. W tym celu należy postępować zgodnie z instrukcjami zawartymi w rozdziale 7 przewodnika administracyjnego modułu HSM Thales Luna 7, aby zainicjować moduł HSM i utworzyć partycje. Cała dokumentacja i oprogramowanie są dostępne bezpośrednio w firmie Thales do pobrania po zarejestrowaniu się w portalu pomocy technicznej klienta firmy Thales i posiadaniu identyfikatora klienta. Pobierz oprogramowanie klienckie w wersji 7.2, aby uzyskać wszystkie wymagane składniki.
Usuwanie lub czyszczenie zasobów
Jeśli skończysz pracę tylko z urządzeniem HSM, można je usunąć jako zasób i zwrócić do dostępnej puli. Oczywistym problemem podczas wykonywania tej czynności są wszelkie poufne dane klientów, które są na urządzeniu. Najlepszym sposobem na „wyzerowanie” urządzenia jest trzykrotne błędne wprowadzenie hasła administratora modułu HSM. (Nie administrator urządzenia, rzeczywisty administrator modułu HSM). Jako środek bezpieczeństwa w celu ochrony materiału klucza nie można usunąć urządzenia jako zasobu Azure, dopóki nie będzie w stanie wyzerowania.
Note
Jeśli masz problem z konfiguracją dowolnego urządzenia firmy Thales, skontaktuj się z pomocą techniczną firmy Thales.
Jeśli skończysz z wszystkimi zasobami w grupie zasobów, możesz je usunąć za pomocą następującego polecenia:
az group delete \
   --resource-group myRG \
   --name HSMdeploy \
   --verbose
Następne kroki
Po wykonaniu kroków opisanych w samouczku zasoby dedykowanego modułu HSM są udostępnione i masz sieć wirtualną z niezbędnymi modułami HSM oraz dodatkowymi składnikami sieciowymi umożliwiającymi komunikację z modułem HSM. Teraz jesteś w stanie uzupełnić to wdrożenie większą ilością zasobów zgodnie z wymaganiami preferowanej architektury wdrażania. Aby uzyskać więcej informacji pomocnych przy planowaniu wdrożenia, zobacz dokumenty „Pojęcia”. Zalecana jest architektura z dwoma modułami HSM w regionie podstawowym, odpowiadająca za dostępność na poziomie stojaka, oraz z dwoma modułami HSM w regionie pomocniczym, odpowiadająca za dostępność regionalną.