Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Funkcje
- Konfigurowanie strumieni danych nadrzędnych w różnych organizacjach w ramach dzierżawy AAD
- Użyj dostawcy poświadczeń dla Pythona do uwierzytelniania pip i twine z repozytoriami Azure Artifacts
Konfigurowanie strumieni źródłowych w różnych organizacjach w ramach dzierżawy usługi Azure Active Directory
Teraz możesz dodać kanał w innej organizacji skojarzonej z dzierżawcą usługi Azure Active Directory (AAD) jako źródło nadrzędne do swojego kanału artefaktów. Twój kanał może znajdować i używać pakietów z kanałów skonfigurowanych jako źródła nadrzędne, co umożliwia łatwe udostępnianie pakietów w organizacjach skojarzonych z dzierżawą AAD. Zobacz, jak to skonfigurować w dokumentacji.
Używanie dostawcy poświadczeń Python (wersja zapoznawcza) do uwierzytelniania narzędzi pip i twine za pomocą kanałów usługi Azure Artifacts.
Teraz możesz zainstalować i użyć Python Credential Provider (artifacts-keyring) (obecnie w wersji zapoznawczej), aby automatycznie skonfigurować proces uwierzytelniania do publikowania lub używania pakietów Python do lub z źródła usługi Azure Artifacts. Przy użyciu dostawcy poświadczeń nie trzeba konfigurować żadnych plików konfiguracji (pip.ini/pip.conf/.pypirc), po prostu przejdziesz przez proces uwierzytelnienia w przeglądarce internetowej podczas wywoływania pip lub twine po raz pierwszy. Więcej informacji znajdziesz w dokumentacji.
Dalsze kroki
Uwaga / Notatka
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni.
Przejdź do usługi Azure DevOps i przyjrzyj się.
Jak przekazać opinię
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
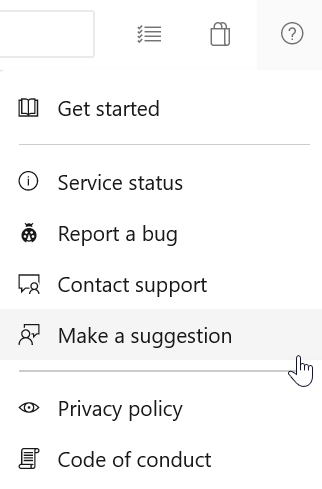
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.
Dzięki,
Vijay Machiraju