Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Funkcje
Zmiany zachowania nadrzędnego usługi Azure Artifacts
Wcześniej źródła danych usługi Azure Artifacts przedstawiały wersje pakietów ze wszystkich źródeł nadrzędnych. Ten element nadrzędny zawiera wersje pakietów pierwotnie publikowane do kanału źródłowego usługi Azure Artifacts (z wewnętrznych źródeł) oraz wersje pakietów z typowych repozytoriów publicznych, takich jak npmjs.com, NuGet.org, Maven Central i PyPI (z zewnętrznych źródeł).
Ten sprint wprowadza nowe zachowanie, które zapewnia dodatkowe zabezpieczenia dla prywatnych kanałów, ograniczając dostęp do pakietów zewnętrznych, gdy wewnętrzne pakiety są już obecne. Ta funkcja oferuje nową warstwę zabezpieczeń, która zapobiega przypadkowemu pobieraniu złośliwych pakietów z rejestru publicznego. Te zmiany nie będą mieć wpływu na żadne wersje pakietów, które są już używane lub buforowane w Twoim źródle.
Aby dowiedzieć się więcej na temat typowych scenariuszy pakietów, w których należy zezwolić na wersje pakietów źródłowych zewnętrznych wraz z kilkoma innymi scenariuszami, w których nie jest wymagana blokada pakietów publicznych i jak skonfigurować zachowanie nadrzędne, zobacz dokumentację Konfigurowanie zachowania nadrzędnego — Azure Artifacts | Microsoft Docs
Dalsze kroki
Uwaga / Notatka
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni.
Przejdź do usługi Azure DevOps i przyjrzyj się.
Jak przekazać opinię
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
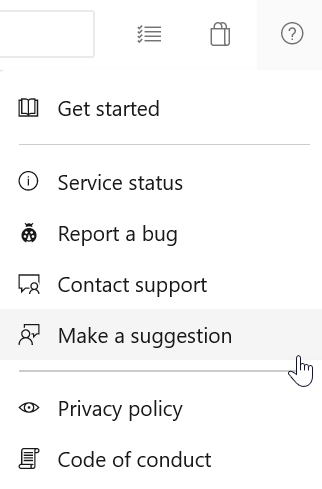
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.