Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Funkcje
- Interfejs API zarządzania cyklem życia pat (prywatna wersja zapoznawcza)
- Zdarzenia zarządzania tokenami są teraz dostępne w dziennikach inspekcji
- Ograniczanie widoczności i współpracy użytkowników do określonych projektów
- Ukryj ustawienia organizacji
Interfejs API zarządzania cyklem życia pat (prywatna wersja zapoznawcza)
Z przyjemnością ogłaszamy wydanie nowych interfejsów API do zarządzania cyklem życia osobistych tokenów dostępu (PATs) w usłudze Azure DevOps. Ten bogaty zestaw interfejsów API pozwala zespołowi uprościć zarządzanie posiadanymi dostawcami dostępu, oferując im nowe funkcje, takie jak tworzenie nowych osobistych tokenów dostępu z żądanym zakresem i czasem trwania oraz odnawianie lub wygasanie istniejących.
Obecnie podstawowym sposobem zarządzania usługami PAT (osobiste tokeny dostępu) jest użycie interfejsu użytkownika lub użycie ograniczonego zestawu interfejsów API przeznaczonych tylko dla administratorów kolekcji projektów. Ten nowy interfejs API umożliwia organizacjom skonfigurowanie automatyzacji obejmującej pakiety PAT, w tym konfigurowanie potoków kompilacji lub interakcję z elementami roboczymi.
Interfejs API zarządzania cyklem życia pat jest teraz dostępny dla organizacji do użycia w prywatnej wersji zapoznawczej.
Skontaktuj się z nami , korzystając z Twojego przypadku użycia i organizacji usługi Azure DevOps, aby uzyskać dostęp do interfejsu API i dokumentacji. Doceniamy wszelkie opinie, które możesz zaoferować na temat tego, jak ten interfejs API pomógł Twojej organizacji lub można go ulepszyć w celu spełnienia Twoich potrzeb.
Zdarzenia zarządzania tokenami są teraz dostępne w dziennikach inspekcji
Osobiste tokeny dostępu (PATs) i klucze SSH umożliwiają i twoim kolegom z zespołu uwierzytelnianie za pomocą usługi Azure DevOps w sposób nieinterakcyjny. Wielu z was wyraziło potrzebę zrozumienia, kto i jak te tokeny są używane, aby zapobiec złośliwemu działaniu przez nieautoryzowanych użytkowników. W tej wersji nowe zdarzenia zostaną dodane do dzienników inspekcji za każdym razem, gdy te tokeny zostaną pomyślnie utworzone, zaktualizowane, odwołane i/lub usunięte.
Aby wyświetlić te nowe zdarzenia, przejdź do strony Inspekcja za pośrednictwem strony ustawień organizacji. Aby uzyskać dodatkowe informacje na temat tych nowych zdarzeń i wszystkich dostępnych zdarzeń w dziennikach inspekcji, zapoznaj się z naszą dokumentacją.
Ograniczanie widoczności i współpracy użytkowników do określonych projektów
W tym przebiegu udostępnimy funkcję publicznej wersji zapoznawczej, aby umożliwić administratorom organizacji w usłudze Azure DevOps ograniczanie użytkowników do wyświetlania i współpracy z użytkownikami w różnych projektach. Ta funkcja zapewni kolejny poziom izolacji i kontroli dostępu do projektów. Twoja wczesna opinia pomoże nam poprawić środowisko pracy.
Domyślnie użytkownicy dodani do organizacji mogą wyświetlać wszystkie metadane i ustawienia dotyczące organizacji. Obejmuje to wyświetlanie listy użytkowników w organizacji, listę projektów, szczegóły rozliczeń, dane użycia i wszystko, co jest dostępne za pośrednictwem ustawień organizacji. Ponadto użytkownicy mogą używać różnych selektorów osób do wyszukiwania, wyświetlania, wybierania i oznaczania wszystkich innych członków organizacji, nawet jeśli ci użytkownicy nie znajdują się w tym samym projekcie.
Aby ograniczyć użytkowników z tych informacji, możesz włączyć funkcję Ogranicz widoczność i współpracę użytkowników do określonych projektóww wersji zapoznawczej dla organizacji. Po włączeniu grupa Użytkownicy z zakresem projektu, grupa zabezpieczeń na poziomie organizacji, zostanie dodana do organizacji usługi Azure DevOps. Użytkownicy i grupy dodane do tej nowej grupy (które można znaleźć, przechodząc do ustawień organizacji —> uprawnienia), będą miały dwa ograniczenia: Ukryte ustawienia organizacji i ograniczone wyszukiwanie i tagowanie osób.
Ukryte ustawienia organizacji
Użytkownicy dodani do grupy "Użytkownicy z zakresem projektu" nie mogą uzyskiwać dostępu do stron Ustawienia organizacji, z wyjątkiem opcji Przegląd i Projekty, i są ograniczeni tylko do wyświetlania danych z projektów, do których należą.
Ograniczone wyszukiwanie i tagowanie osób
Przy użyciu różnych selektorów osób w produkcie użytkownicy i grupy dodane do grupy "Użytkownicy o zakresie projektu" będą mogli wyszukiwać, wyświetlać, wybierać i oznaczać członków, którzy są również członkami projektu, w którym są obecnie.
Następne kroki
Uwaga
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni.
Przejdź do usługi Azure DevOps i przyjrzyj się.
Jak przekazać opinię
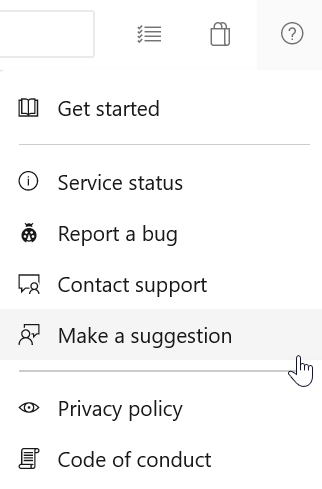
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.