Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Funkcje
- Ograniczanie zakresu i cyklu życia osobistego tokenu dostępu za pośrednictwem zasad dzierżawy usługi Azure AD
- Obsługa zasad dostępu warunkowego dla ruchu IPv6
Ograniczanie zakresu i cyklu życia osobistego tokenu dostępu za pośrednictwem zasad dzierżawy usługi Azure AD
Osobiste tokeny dostępu (PATs) ułatwiają uwierzytelnianie w usłudze Azure DevOps w celu integracji z narzędziami i usługami. Jednak wyciekły tokeny mogą naruszyć bezpieczeństwo konta i danych usługi Azure DevOps, narażając aplikacje i usługi na ryzyko.
Otrzymaliśmy opinię, że administratorzy nie mają niezbędnych środków zarządzania, aby ograniczyć powierzchnię zagrożenia stwarzaną przez wycieki PAT. Na podstawie tych opinii dodaliśmy nowy zestaw zasad, których można użyć do ograniczenia zakresu i cyklu życia osobistych tokenów dostępu (PATs) w organizacji. Oto jak działają:
Użytkownicy przypisani do roli administratora usługi Azure DevOps w usłudze Azure Active Directory mogą przejść do karty Usługi Azure Active Directory w ustawieniach organizacji dowolnej organizacji usługi Azure DevOps połączonej z usługą Azure AD.
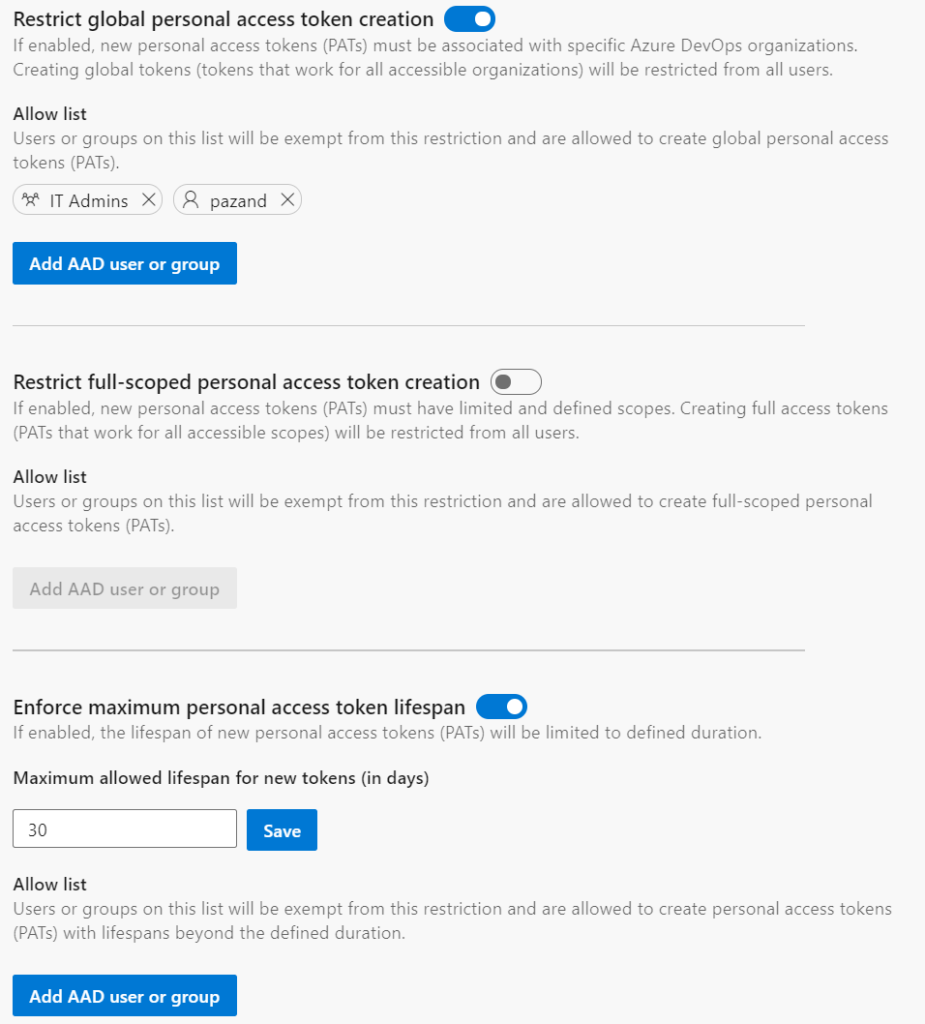
Administratorzy mogą tam wykonywać następujące czynności:
- ograniczanie tworzenia globalnych osobistych tokenów dostępu (tokenów, które działają dla wszystkich organizacji usługi Azure DevOps dostępnych dla użytkownika)
- ograniczyć tworzenie tokenów dostępu osobistego o pełnym zakresie
- zdefiniowanie maksymalnego cyklu życia dla nowych osobistych tokenów dostępu
Te zasady będą stosowane do wszystkich nowych PAT utworzonych przez użytkowników dla organizacji Azure DevOps połączonych z dzierżawcą Azure AD. Każda z zasad ma listę dozwolonych użytkowników i grup, którzy powinni być wyklucz z zasad. Lista użytkowników i grup na liście Dozwolonych nie będzie miała dostępu do zarządzania konfiguracją zasad.
Te zasady mają zastosowanie tylko do nowych PAT i nie będą miały wpływu na istniejące PAT, które zostały już utworzone i są używane. Po włączeniu zasad, jednakże wszystkie istniejące tokeny PAT, które teraz są niezgodne, muszą zostać zaktualizowane, aby dostosować je do ograniczeń, zanim będą mogły zostać odnowione.
Obsługa zasad dostępu warunkowego dla ruchu IPv6
Obecnie rozszerzamy obsługę zasad dostępu warunkowego (CAP) w celu uwzględnienia zasad ogrodzenia IPv6. Jak widzimy, że osoby coraz częściej uzyskują dostęp do zasobów usługi Azure DevOps na urządzeniach z adresów IPv6, chcemy mieć pewność, że zespoły będą wyposażone w udzielanie i usuwanie dostępu z dowolnego adresu IP, w tym tych pochodzących z ruchu IPv6.
Dalsze kroki
Uwaga / Notatka
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni.
Przejdź do usługi Azure DevOps i przyjrzyj się.
Jak przekazać opinię
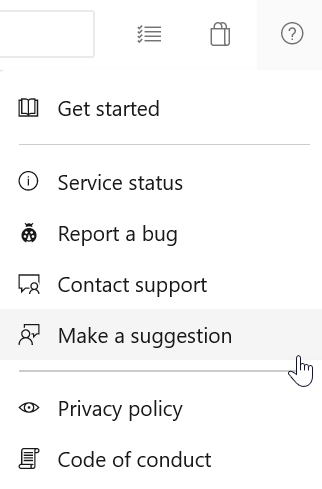
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.