Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Funkcje
Uwierzytelnianie w usłudze Azure Artifacts przy użyciu publicznego źródła danych i ładunku
Ze względu na ograniczenie dotyczące klienta Cargo uwierzytelnianie było wszystkie lub nic. W przypadku prywatnych kanałów informacyjnych uwierzytelnianie zostanie wysłane, ale w przypadku publicznych kanałów informacyjnych, które muszą zezwalać na użytkowników anonimowych, żadne uwierzytelnianie nie zostanie wysłane, nawet jeśli jest dostępne lub potrzebne.
Teraz uwierzytelnieni użytkownicy mogą łączyć się z publicznym źródłem danych usługi Azure Artifacts, tak jak w przypadku kanału informacyjnego prywatnego. Jeśli ty lub agent potoku masz uprawnienia do zapisywania pakietów ze źródeł nadrzędnych, możesz uzyskać dostęp do pakietów z crates.io za pośrednictwem kanału informacyjnego. Ta zmiana zapewnia kontrolę nad tym, jakie pakiety mogą wejść do kanału informacyjnego z powrotem w rękach administratorów kanału informacyjnego. Gdy pakiety zostaną przeniesione do źródła danych z nadrzędnego źródła, użytkownicy anonimowi będą mieli do nich dostęp.
Aby zapewnić uwierzytelnianie, dołącz ~force-auth ciąg do nazwy kanału informacyjnego w adresie URL rejestru. Więcej szczegółów można znaleźć w naszej dokumentacji publicznej.
Następne kroki
Uwaga
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni.
Przejdź do usługi Azure DevOps i przyjrzyj się.
Jak przekazać opinię
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
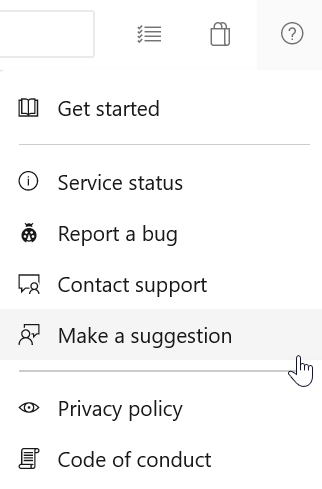
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.