Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Plan rozwoju produktu
Ta lista funkcji jest wglądem w harmonogram działania. Identyfikuje niektóre istotne funkcje, nad którymi obecnie pracujemy, oraz przybliżony przedział czasu, kiedy można się spodziewać ich wyświetlenia. Nie jest to kompleksowe, ale ma na celu zapewnienie pewnego wglądu w kluczowe inwestycje. W górnej części znajdziesz listę naszych dużych inicjatyw obejmujących wiele kwartałów oraz funkcje, w których się dzielą. W dalszej części znajdziesz pełną listę ważnych funkcji, które zaplanowaliśmy.
Każda funkcja jest połączona z artykułem, w którym można dowiedzieć się więcej o konkretnym elemencie. Te funkcje i daty są bieżącymi planami i mogą ulec zmianie. Kolumny z terminami odzwierciedlają, kiedy spodziewamy się, że funkcja będzie dostępna.
Inicjatywy
Przeglądy kodu Copilot dla Azure DevOps
Przeglądy kodu Copilot w usłudze Azure DevOps wprowadzają wspomagane przez AI przeglądy pull requestów do usługi Azure Repos. Podczas przeglądu Copilot analizuje zmiany w pull requestach i zamieszcza komentarze dotyczące potencjalnych problemów oraz sugestie usprawnień, dzięki czemu zespoły mogą wcześniej identyfikować problemy i poprawiać jakość kodu jeszcze przed scaleniem. Środowisko jest przeznaczone dla organizacji, które nadal korzystają z Azure Repos.
Aby dowiedzieć się więcej, zobacz przeglądy kodu w usłudze Copilot dla Azure Repos.
GitHub Advanced Security dla usługi Azure DevOps
GitHub Advanced Security for Azure DevOps (GHAzDO) oferuje dodatkowe funkcje zabezpieczeń dla Azure DevOps w ramach dodatkowej licencji. Każdy administrator kolekcji projektów może teraz włączyć Zaawansowane Zabezpieczenia dla swojej organizacji, projektów i repozytoriów z ustawień projektu lub ustawień organizacji.
Główne możliwości GitHub Advanced Security dla Azure DevOps to:
- Skanowanie wpisów tajnych: Wykrywanie i korygowanie wpisów tajnych w postaci zwykłego tekstu w repozytoriach git. Jeśli ochrona wypychania jest włączona, wykrywa i blokuje również tajne dane, zanim zostaną wypchnięte do repozytoriów.
- Skanowanie kodu: Wyszukaj potencjalne luki w zabezpieczeniach i błędy kodowania w kodzie przy użyciu języka CodeQL lub narzędzia innej firmy.
- Skanowanie zależności: Wykrywanie i zgłaszanie alertów, gdy kod zależy od pakietu, który jest niezabezpieczony i otrzymuje proste wskazówki dotyczące korygowania.
Więcej informacji na temat konfigurowania GitHub Advanced Security dla Azure DevOps można dowiedzieć się w dokumentacji.
Nadchodzące możliwości, które spodziewamy się dostarczyć, obejmują:
| Funkcja | Kwartał |
|---|---|
| Alerty dotyczące złośliwego oprogramowania na potrzeby skanowania zależności |
 2026 Q3 |
| Ulepszenia ekosystemu skanowania zależności |
2026 Q3 |
| Copilot Autofix dla alertów skanowania zależności (publiczna wersja zapoznawcza) | IV kw. 2026 |
| Copilot autofiks dla alertów skanowania kodu (publiczna wersja zapoznawcza) | IV kw. 2026 |
| Domyślna konfiguracja CodeQL uruchamia się przy wyzwalaczu pull request | IV kw. 2026 |
| Obsługa wyboru niestandardowej puli dla autofiksu Copilot | IV kw. 2026 |
| Wsadowy wybór alertów dla Copilot Autofix | IV kw. 2026 |
| Copilot Autofix dla alertów dotyczących bezpieczeństwa kodu (GA) | IV kw. 2026 |
| Integracja kodu z chmurą z usługą Defender dla Chmury | Przyszłość |
| Wykrywanie zabezpieczeń sztucznej inteligencji dla języków nieobsługiwanych przez język CodeQL | Przyszłość |
Minimalizacja ryzyka związanego z kradzieżą poświadczeń
Azure DevOps obsługuje wiele różnych mechanizmów uwierzytelniania, w tym podstawowe uwierzytelnianie, osobiste tokeny dostępu (PATs), SSH i tokeny dostępu Microsoft Entra ID (dawniej Azure Active Directory). Te mechanizmy nie są tworzone równie z punktu widzenia zabezpieczeń, zwłaszcza jeśli chodzi o potencjalną kradzież poświadczeń. Na przykład niezamierzony wyciek poświadczeń, takich jak PATs, może pozwolić złośliwym podmiotom uzyskać dostęp do organizacji Azure DevOps, gdzie mogą uzyskać dostęp do krytycznych zasobów, takich jak kod źródłowy, skierować się ku atakom łańcucha dostaw, a nawet naruszyć infrastrukturę produkcyjną. Aby zminimalizować ryzyko kradzieży poświadczeń, skupimy się na naszych wysiłkach w nadchodzących kwartałach w następujących obszarach:
Umożliwiaj administratorom ulepszanie zabezpieczeń uwierzytelniania za pomocą zasad płaszczyzny sterowania.
Zmniejszenie konieczności korzystania z PAT i innych możliwych do kradzieży tajemnic przez dodanie obsługi bezpieczniejszych alternatyw.
Pogłębiając integrację Azure DevOps z Microsoft Entra ID, aby lepiej obsługiwać różne funkcje zabezpieczeń.
Unikanie konieczności przechowywania tajemnic produkcyjnych w połączeniach usługi Azure Pipelines.
| Funkcja | Kwartał |
|---|---|
| Wycofanie wystawcy federacji tożsamości obciążeń w Azure DevOps | Kwartał 2027 r. |
| Ciągła ocena dostępu | Przyszłość |
| Wykorzystanie tokenów Entra powiązanych z urządzeniem w Azure DevOps | Przyszłość |
| Wycofanie emitenta Azure DevOps dla federacji tożsamości obciążeń w aplikacjach wielodzierżawnych | Przyszłość |
Migrowanie do zarządzanych pul devOps
Zarządzane pule DevOps to ewolucja pul agentów w zestawach skalowania maszyn wirtualnych Azure DevOps. Zapewnia lepszą skalowalność i niezawodność puli, upraszcza zarządzanie pulą i umożliwia używanie obrazów maszyn wirtualnych z agentów hostowanych Microsoft na niestandardowych maszynach wirtualnych Azure. Więcej informacji na temat zarządzanych pul devOps można znaleźć tutaj. Funkcje do obsługi nowych scenariuszy zostaną dodane do zarządzanych pul DevOps, a nie do skalowalnych zestawów maszyn wirtualnych. Zarządzane pule DevOps są powszechnie dostępne, co umożliwia migrację pul zestawów skalowania maszyn wirtualnych do zarządzanych pul DevOps i korzystanie z nich w środowiskach produkcyjnych, gdzie tylko możliwe.
Szczegółowy harmonogram działania znajdziesz tutaj.
Równoważność funkcji YAML i potoków wydawniczych
W ciągu ostatnich kilku lat wszystkie nasze inwestycje w potoki były skoncentrowane w obszarze potoków YAML. Ponadto, wszystkie nasze poprawki zabezpieczeń dotyczą potoków YAML. Na przykład w przypadku potoków YAML kontrola nad chronionymi zasobami (np. repozytoriami, połączeniami usług itp.) jest w rękach właścicieli zasobów, w przeciwieństwie do autorów potoków. Tokeny dostępu do zadań używane w potokach YAML są ograniczone do określonych repozytoriów określonych w pliku YAML. Są to tylko dwa przykłady funkcji zabezpieczeń dostępnych dla potoków YAML. Z tych powodów zalecamy używanie potoków YAML zamiast klasycznych. Wdrożenie YAML zamiast klasycznego podejścia było znaczące dla buildów (CI). Jednak wielu klientów nadal używa klasycznych potoków zarządzania wydaniami w języku YAML na potrzeby wydań (CD). Głównym powodem jest brak równoważności w różnych funkcjach CI/CD między dwoma rozwiązaniami. W ciągu ostatniego roku zajęliśmy się kilkoma lukami w tym obszarze, zwłaszcza w ramach kontroli. Kontrole są podstawowym mechanizmem w potokach YAML umożliwiającym podwyższenie poziomu kompilacji z jednego etapu do drugiego. W ciągu następnego roku będziemy nadal rozwiązywać luki w innych obszarach. Skupimy się na doświadczeniach użytkownika, identyfikowalności i środowiskach.
| Funkcja | Kwartał |
|---|---|
| Możliwość śledzenia na poziomie etapu | I kw. 2027 |
| Wykonywanie etapów poza kolejnością na żądanie | I kw. 2027 |
| Połączenia usługowe w sprawdzaniu | Przyszłość |
| Sprawdza rozszerzalność | Przyszłość |
Wszystkie funkcje
Azure DevOps Services
Azure DevOps Server
Jak przekazać opinię
Chcielibyśmy usłyszeć, co myślisz o tych funkcjach. Zgłoś wszelkie problemy lub zaproponuj funkcję za pomocą Developer Community.
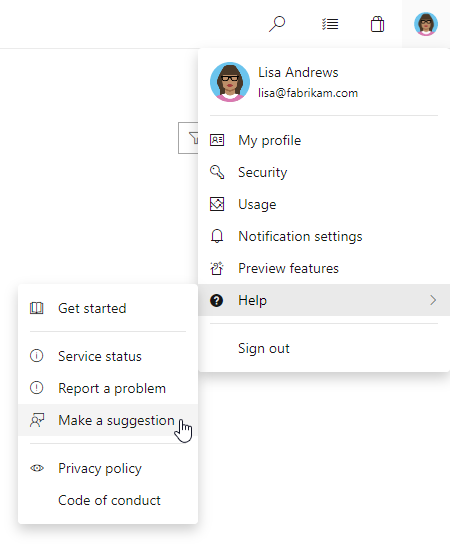
Możesz również uzyskać porady i odpowiedzi na pytania społeczności w witrynie Stack Overflow.