Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
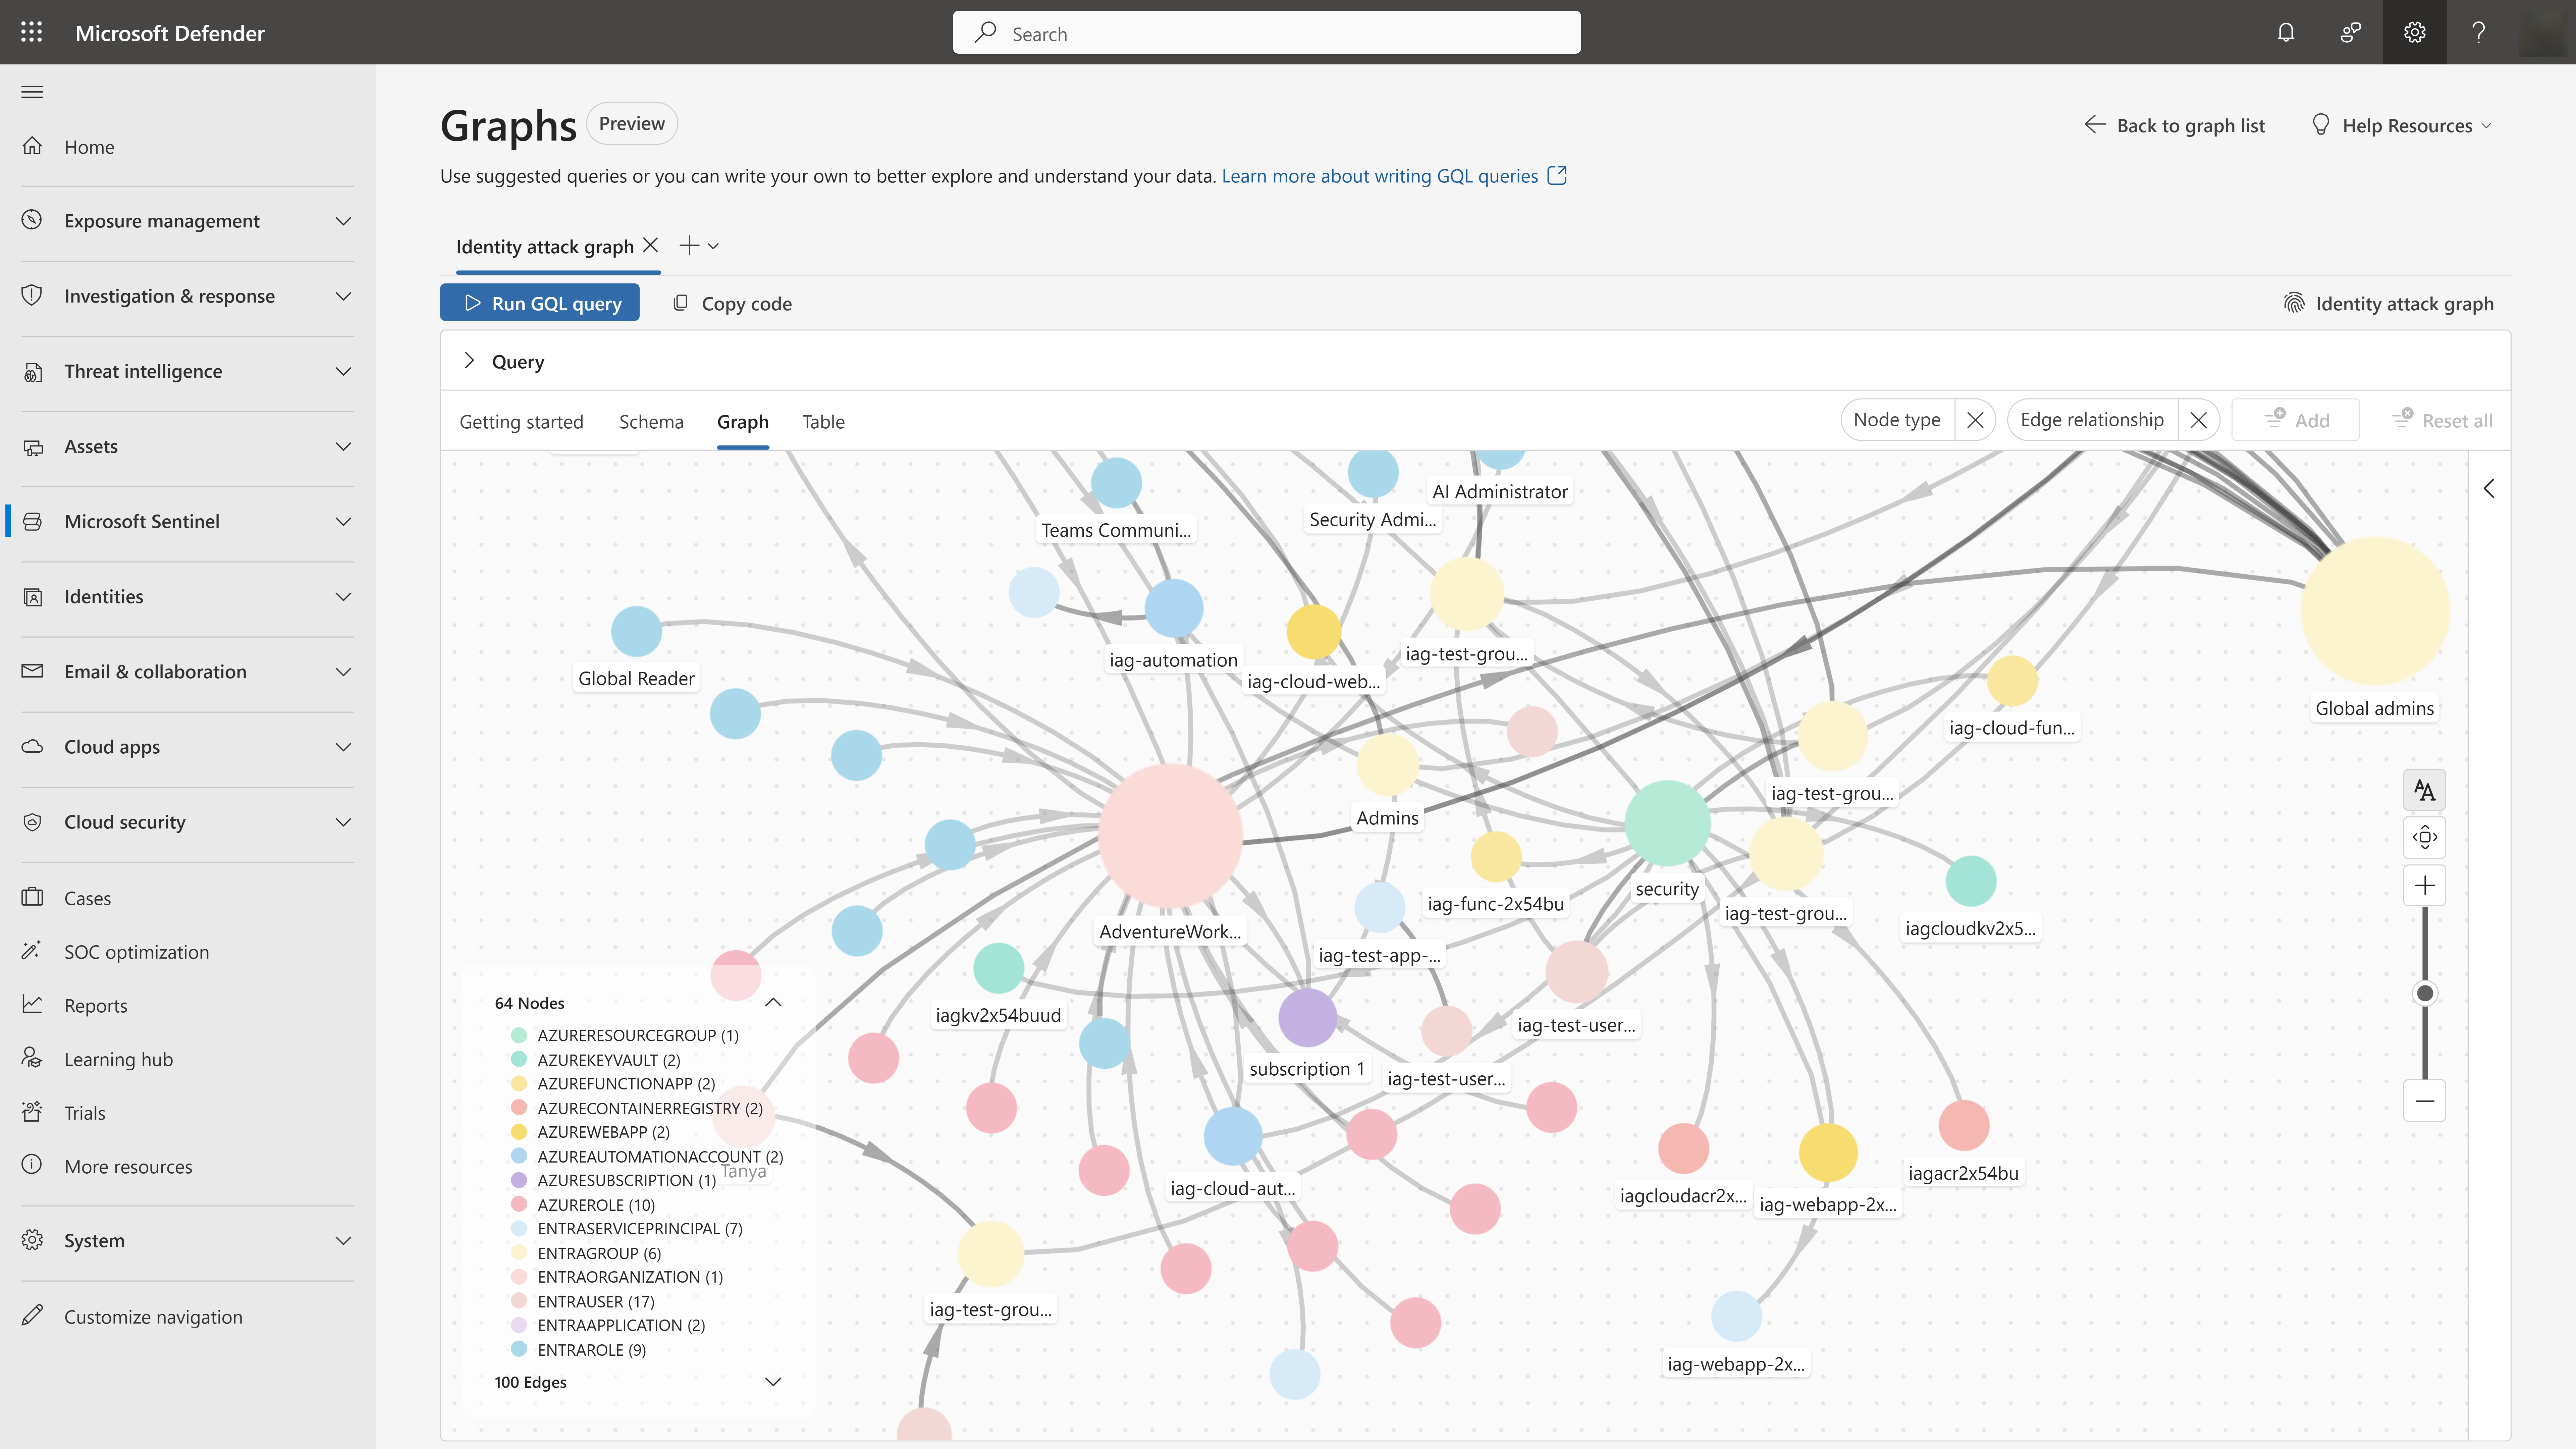
Wykres ataków na tożsamość w usłudze Microsoft Sentinel wizualizuje sposób łączenia tożsamości z zasobami platformy Azure za pomocą uprawnień i członkostwa w grupach. Analitycy zabezpieczeń mogą użyć wykresu do identyfikowania bocznych ścieżek przenoszenia, które są potencjalnymi trasami, które osoba atakująca może podjąć, aby przejść z jednej tożsamości lub zasobu do innego, wykorzystując istniejące uprawnienia, członkostwa w grupach lub relacje zaufania, często w celu eskalowania uprawnień lub uzyskiwania poufnych zasobów.
Wstępnie zdefiniowany wykres ataku na tożsamość reprezentuje środowisko jako połączone ze sobą jednostki i relacje, co ułatwia odpowiadanie na złożone pytania, takie jak "Jakie zasoby może uzyskać osoba atakująca w przypadku naruszenia zabezpieczeń tego konta?" lub "Które tożsamości mają ścieżki do krytycznych zasobów?"
Analitycy SOC, analitycy zagrożeń, inżynierowie ds. zabezpieczeń w chmurze i zespoły zarządzania tożsamościami mogą używać wykresu do zrozumienia i zmniejszenia ryzyka związanego z tożsamością na platformie Azure i w usłudze Entra.
Jak działa graf ataków na tożsamość
Graf ataków na tożsamości wykorzystuje dane zasobów z łączników zasobu Entra ID i grafu zasobów platformy Azure w jeziorze Microsoft Sentinel do utworzenia całościowego modelu Twojego środowiska:
- Tożsamości: użytkownicy, jednostki usługi, tożsamości zarządzane i grupy
- Zasoby: subskrypcje platformy Azure, grupy zasobów, maszyny wirtualne, konta magazynu i inne zasoby
- Relacje dostępu i uprawnień: przypisania ról i członkostwo w grupach, które tworzą ścieżki do zasobów, do których mogą uzyskać dostęp
Po skonfigurowaniu użyj języka Graph Query Language (GQL), aby odkryć ukryte zagrożenia, które są trudne do wykrycia przy użyciu tradycyjnych metod.
Możesz wysyłać zapytania do grafu, aby:
- Wykrywanie ścieżek ruchu bocznego: Znajdź wszystkie trasy, którymi atakujący może przejść od przejętej tożsamości do krytycznych zasobów
- Identyfikowanie nadmiernie uprzywilejowanych kont: odnajdywanie tożsamości z nadmiernymi uprawnieniami lub ścieżkami pośrednimi do ról uprzywilejowanych
- Określanie priorytetów korygowania: skup się na najkrótszych ścieżkach do najbardziej poufnych zasobów
Wymagania wstępne
Aby skonfigurować wykres ataku tożsamości, upewnij się, że spełniasz następujące wymagania wstępne:
- Usługa Microsoft Sentinel data lake włączona w twoim środowisku
- Uprawnienia do włączania lub aktualizowania zasobów identyfikatora Microsoft Entra i łączników usługi Azure Resource Graph
- Administrator globalny, administrator zabezpieczeń, aby utworzyć wykres
Konfigurowanie wykresu ataku tożsamości
Wykonaj następujące kroki, aby skonfigurować graf ataku tożsamości:
W portalu Microsoft Defender przejdź do Microsoft Sentinel>Grafy.
Znajdź kartę graf ataków na tożsamości i wybierz Skonfiguruj graf.
Wykonaj kroki konfiguracji i włącz lub zaktualizuj wymagane łączniki.
Wybierz pozycję Włącz wykres , aby utworzyć graf.
Wybierz pozycję Wykres zapytań na kafelku wykresu, aby wyświetlić stronę zapytania grafu.
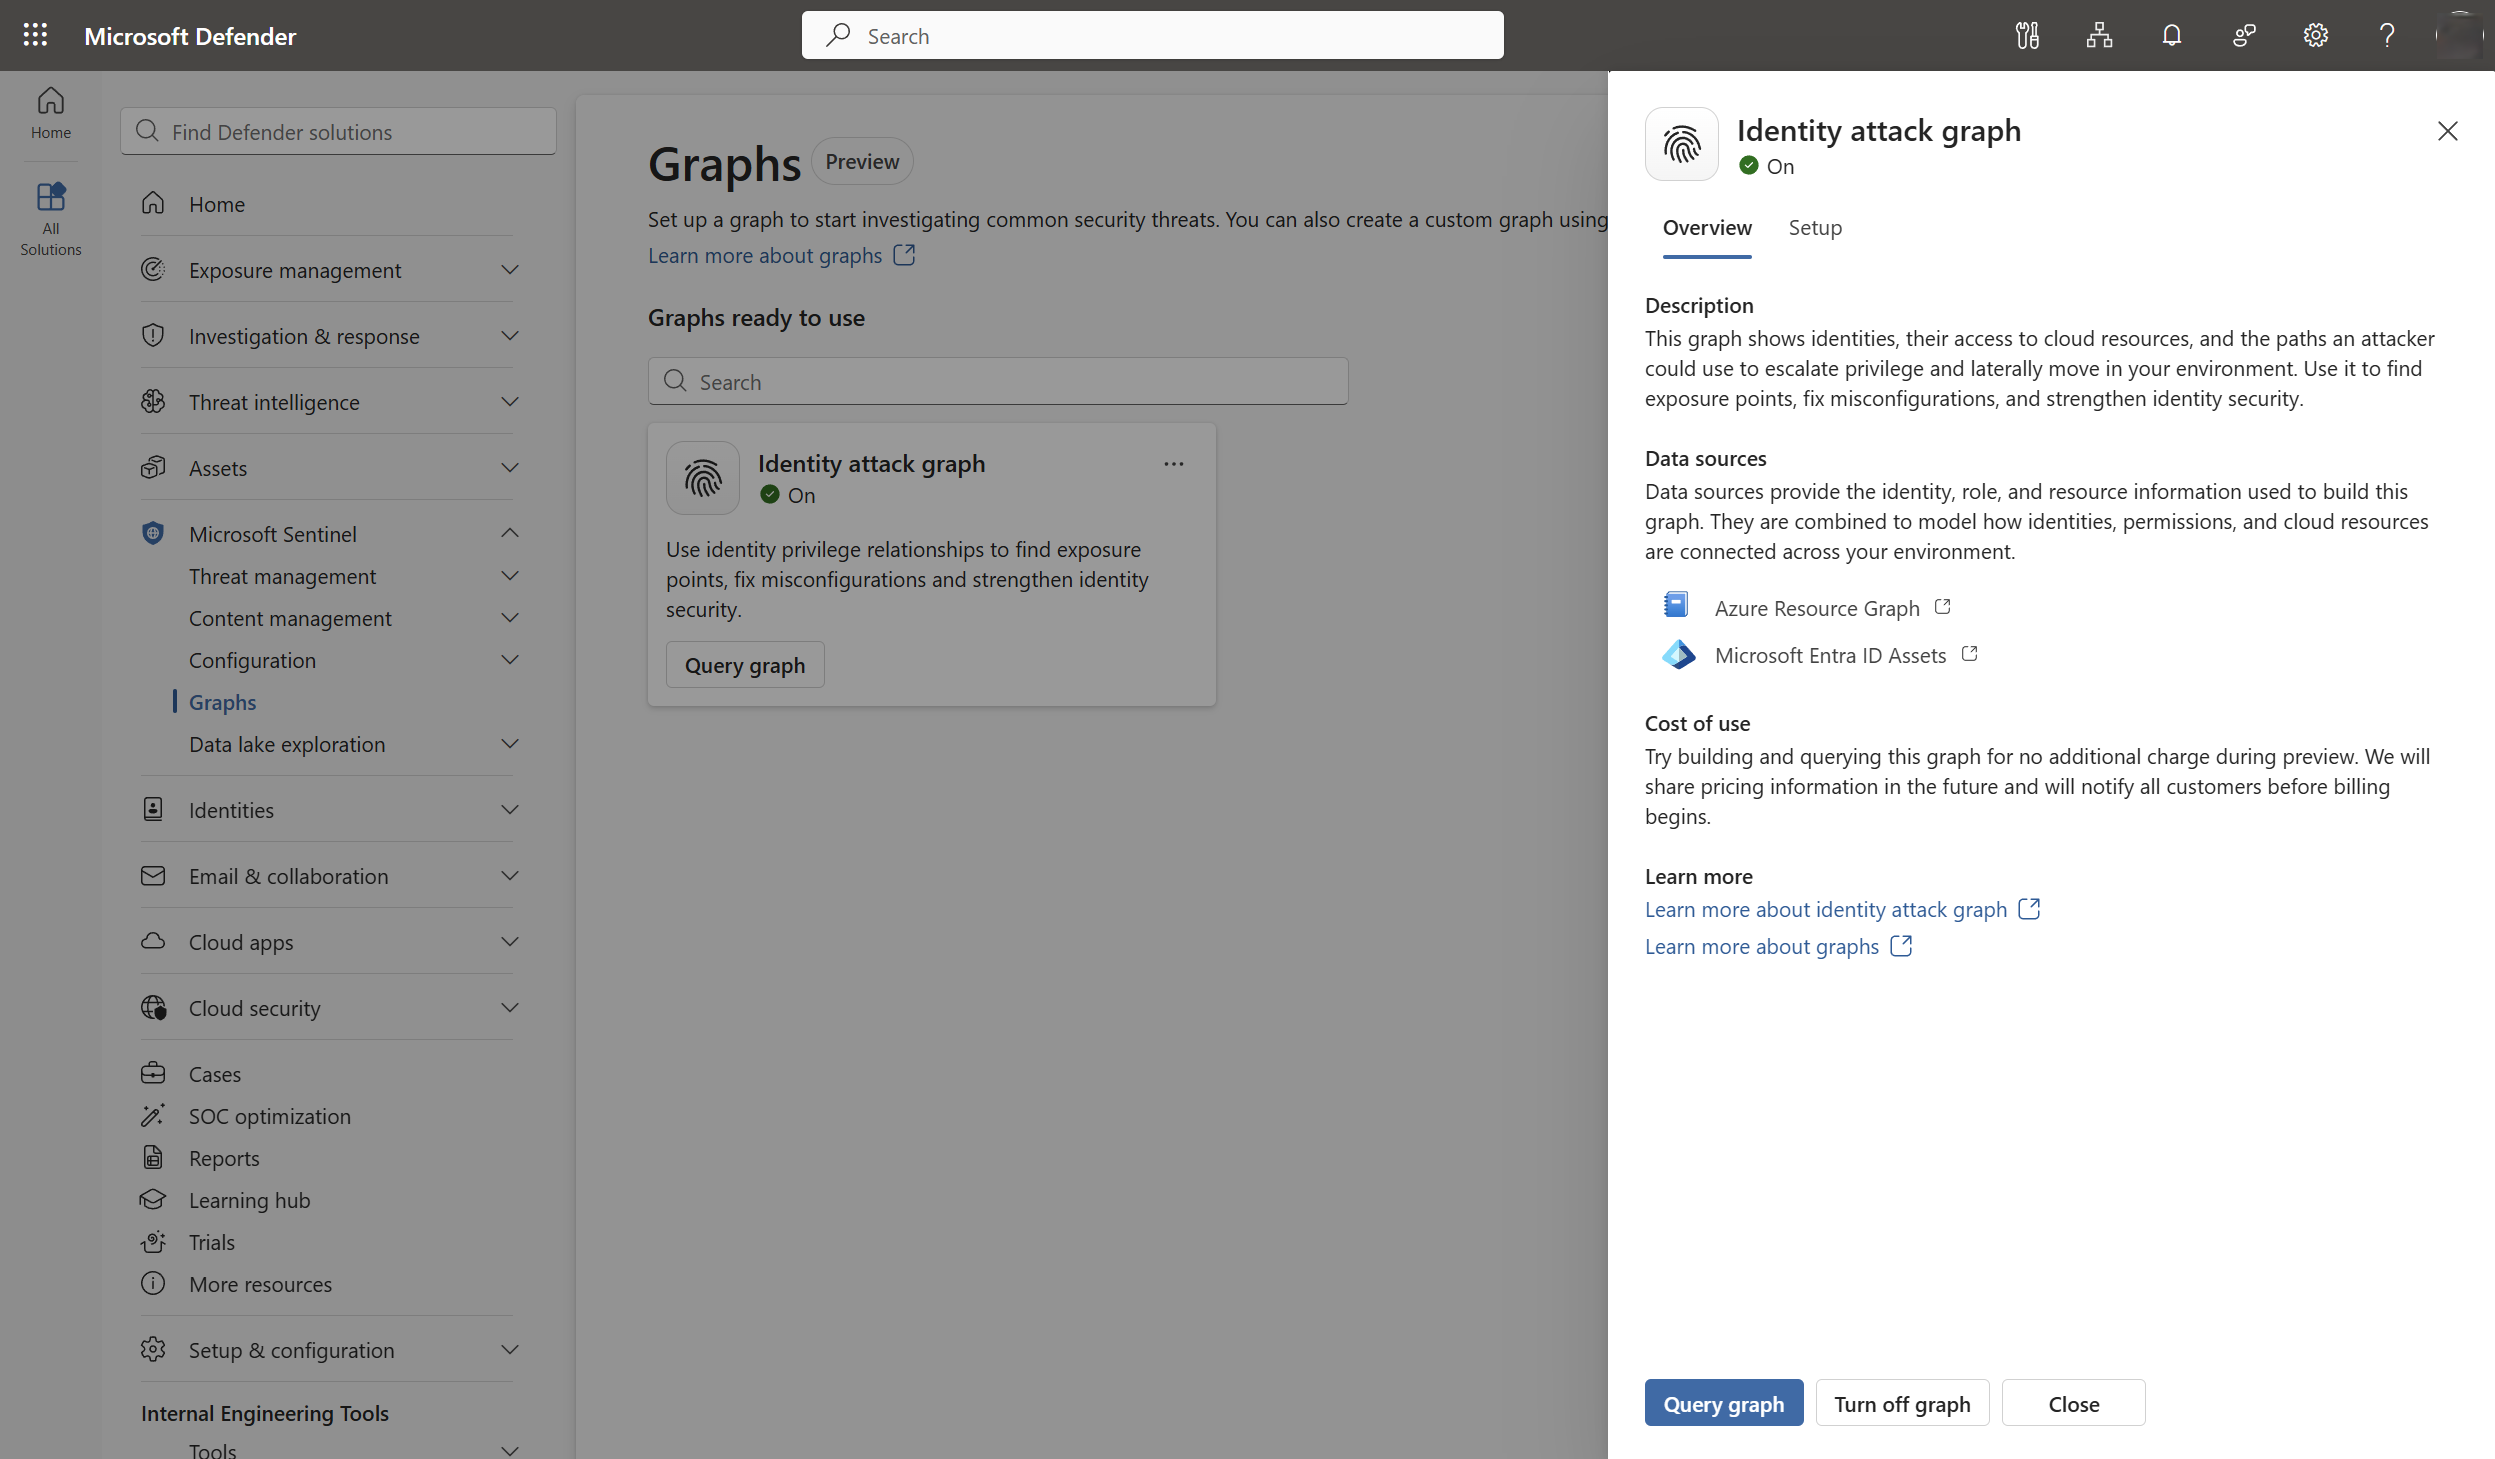
Po włączeniu grafu graf rozpoczyna pozyskiwanie danych i tworzenie relacji. Przetwarzanie początkowe może potrwać do 48 godzin.
Eksplorowanie i wykonywanie zapytań dotyczących wykresu ataków na tożsamość
Wykonaj następujące kroki, aby wykonać zapytanie dotyczące grafu, gdy graf jest gotowy do użycia:
Karta Schemat umożliwia zrozumienie typów jednostek i relacji na grafie.
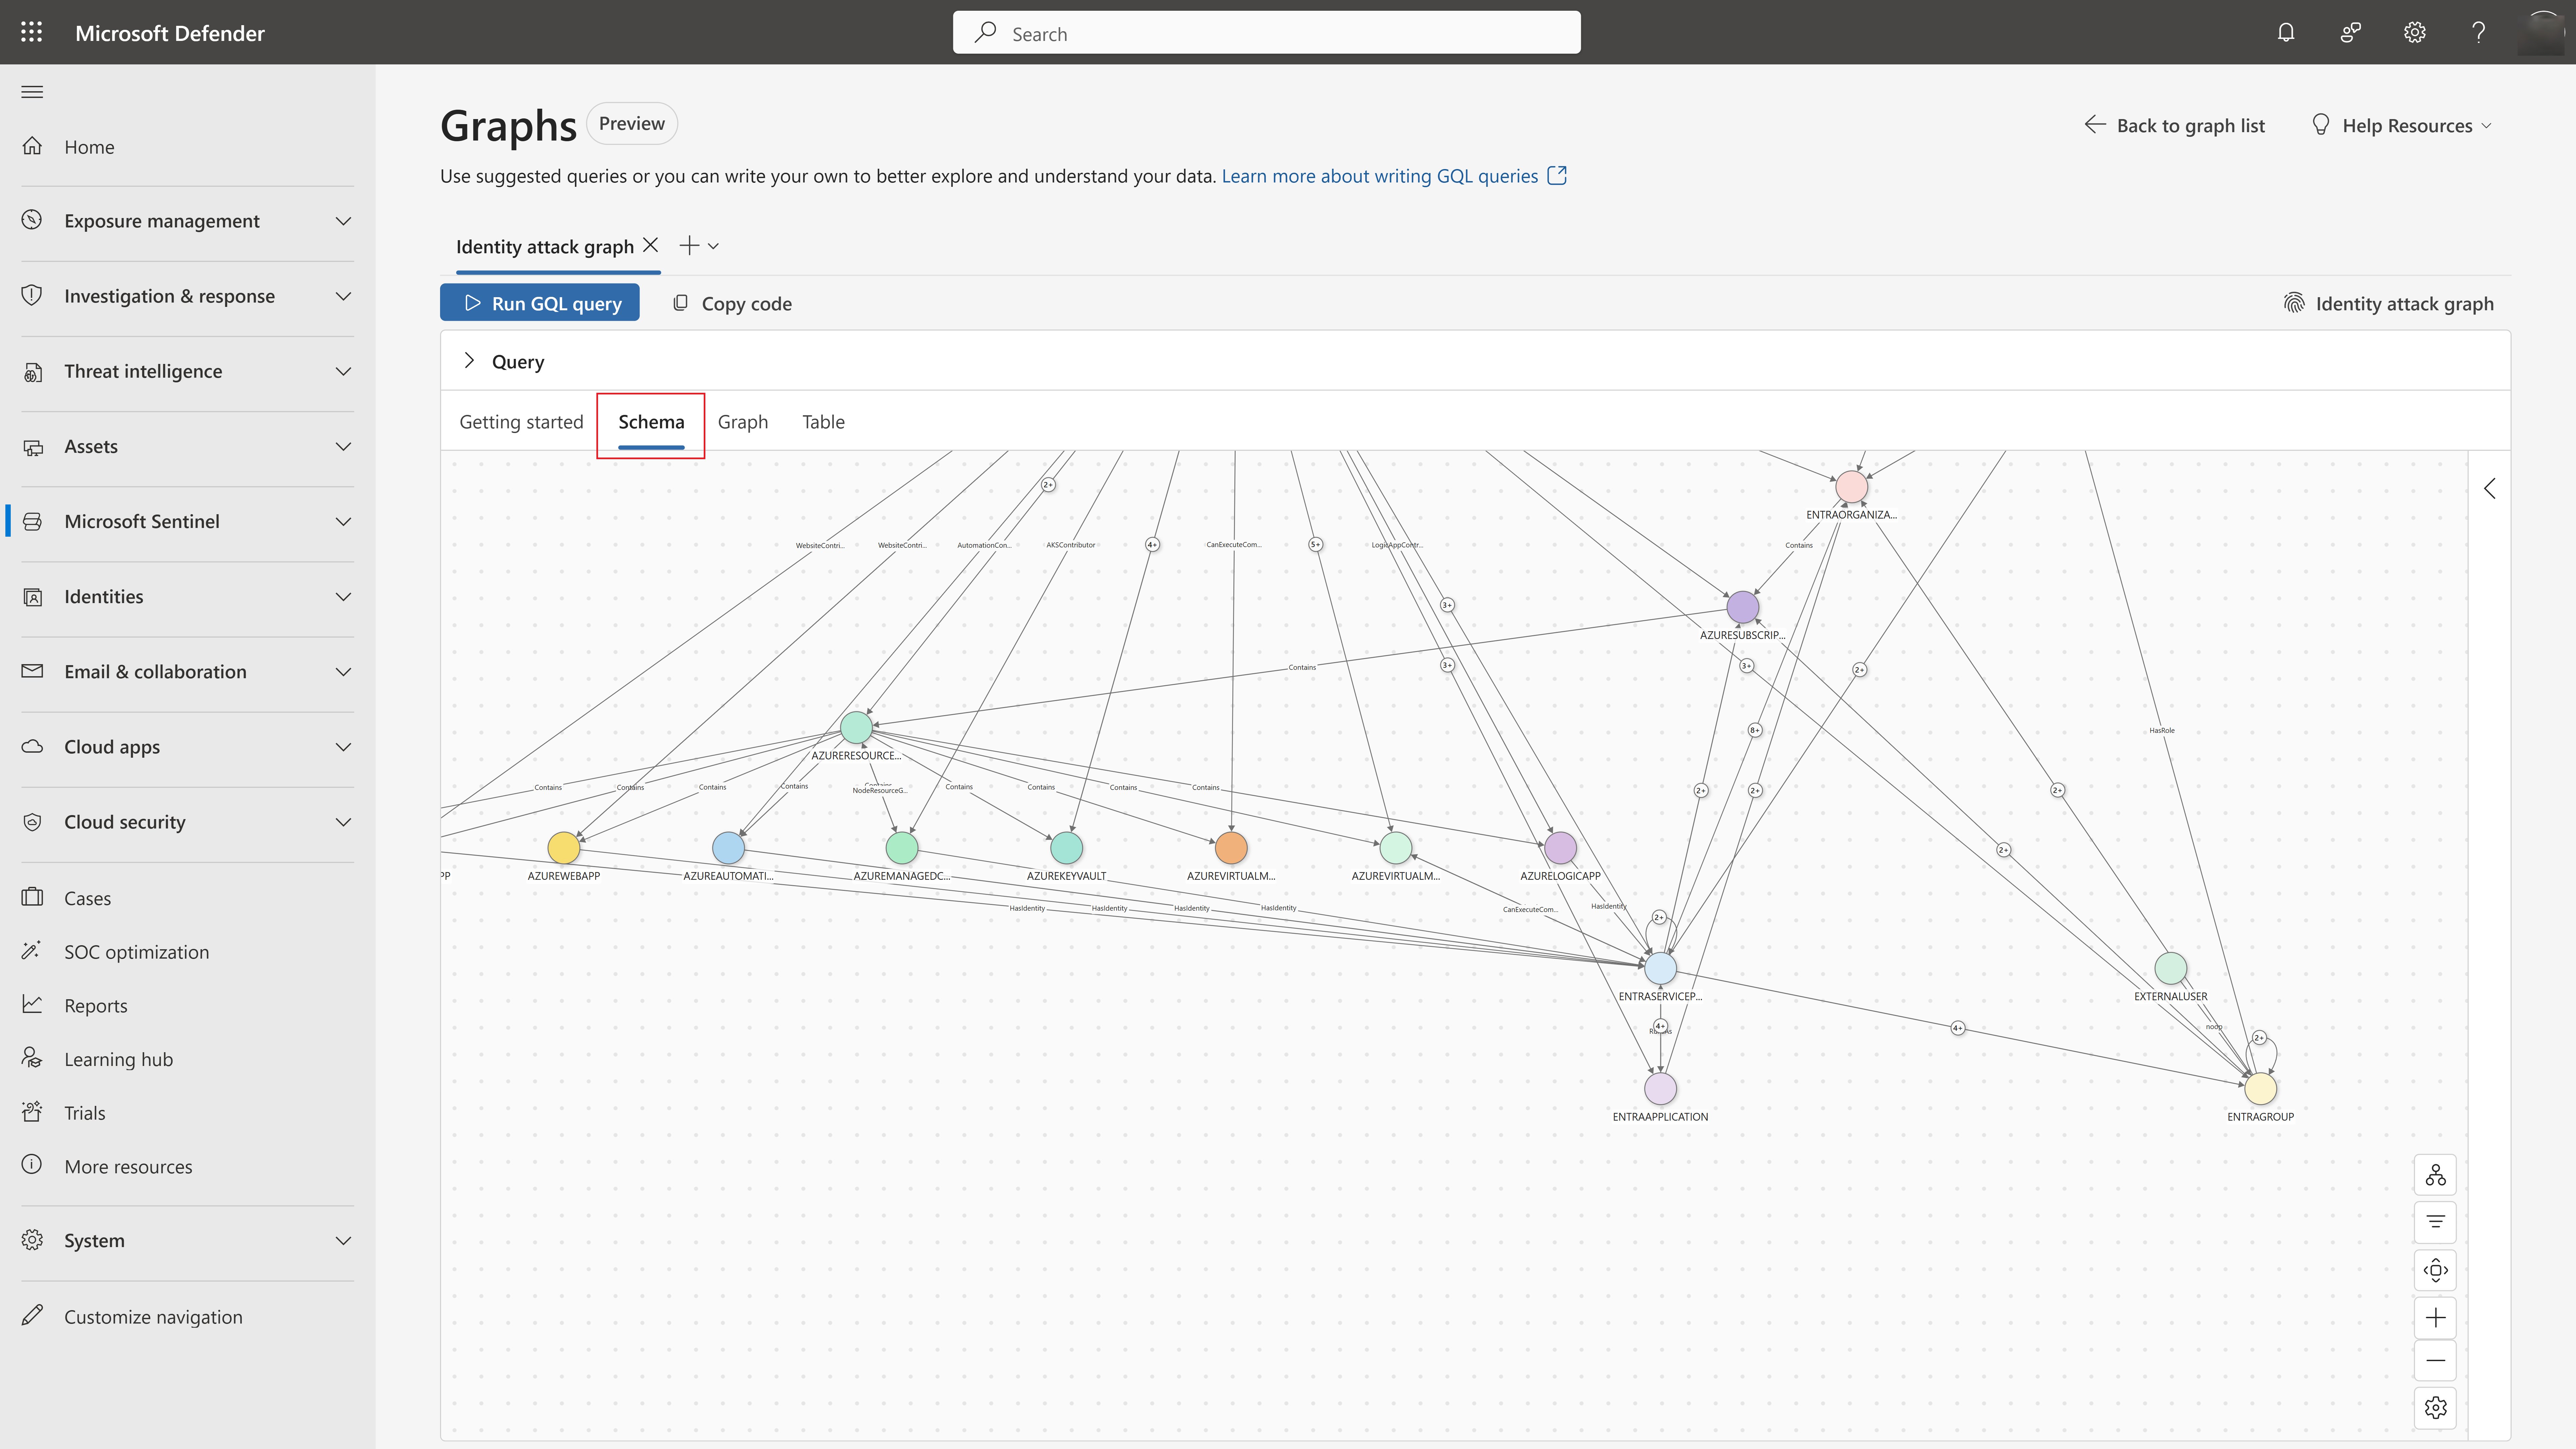
Wybierz dowolny węzeł, aby wyświetlić szczegółowe metadane.
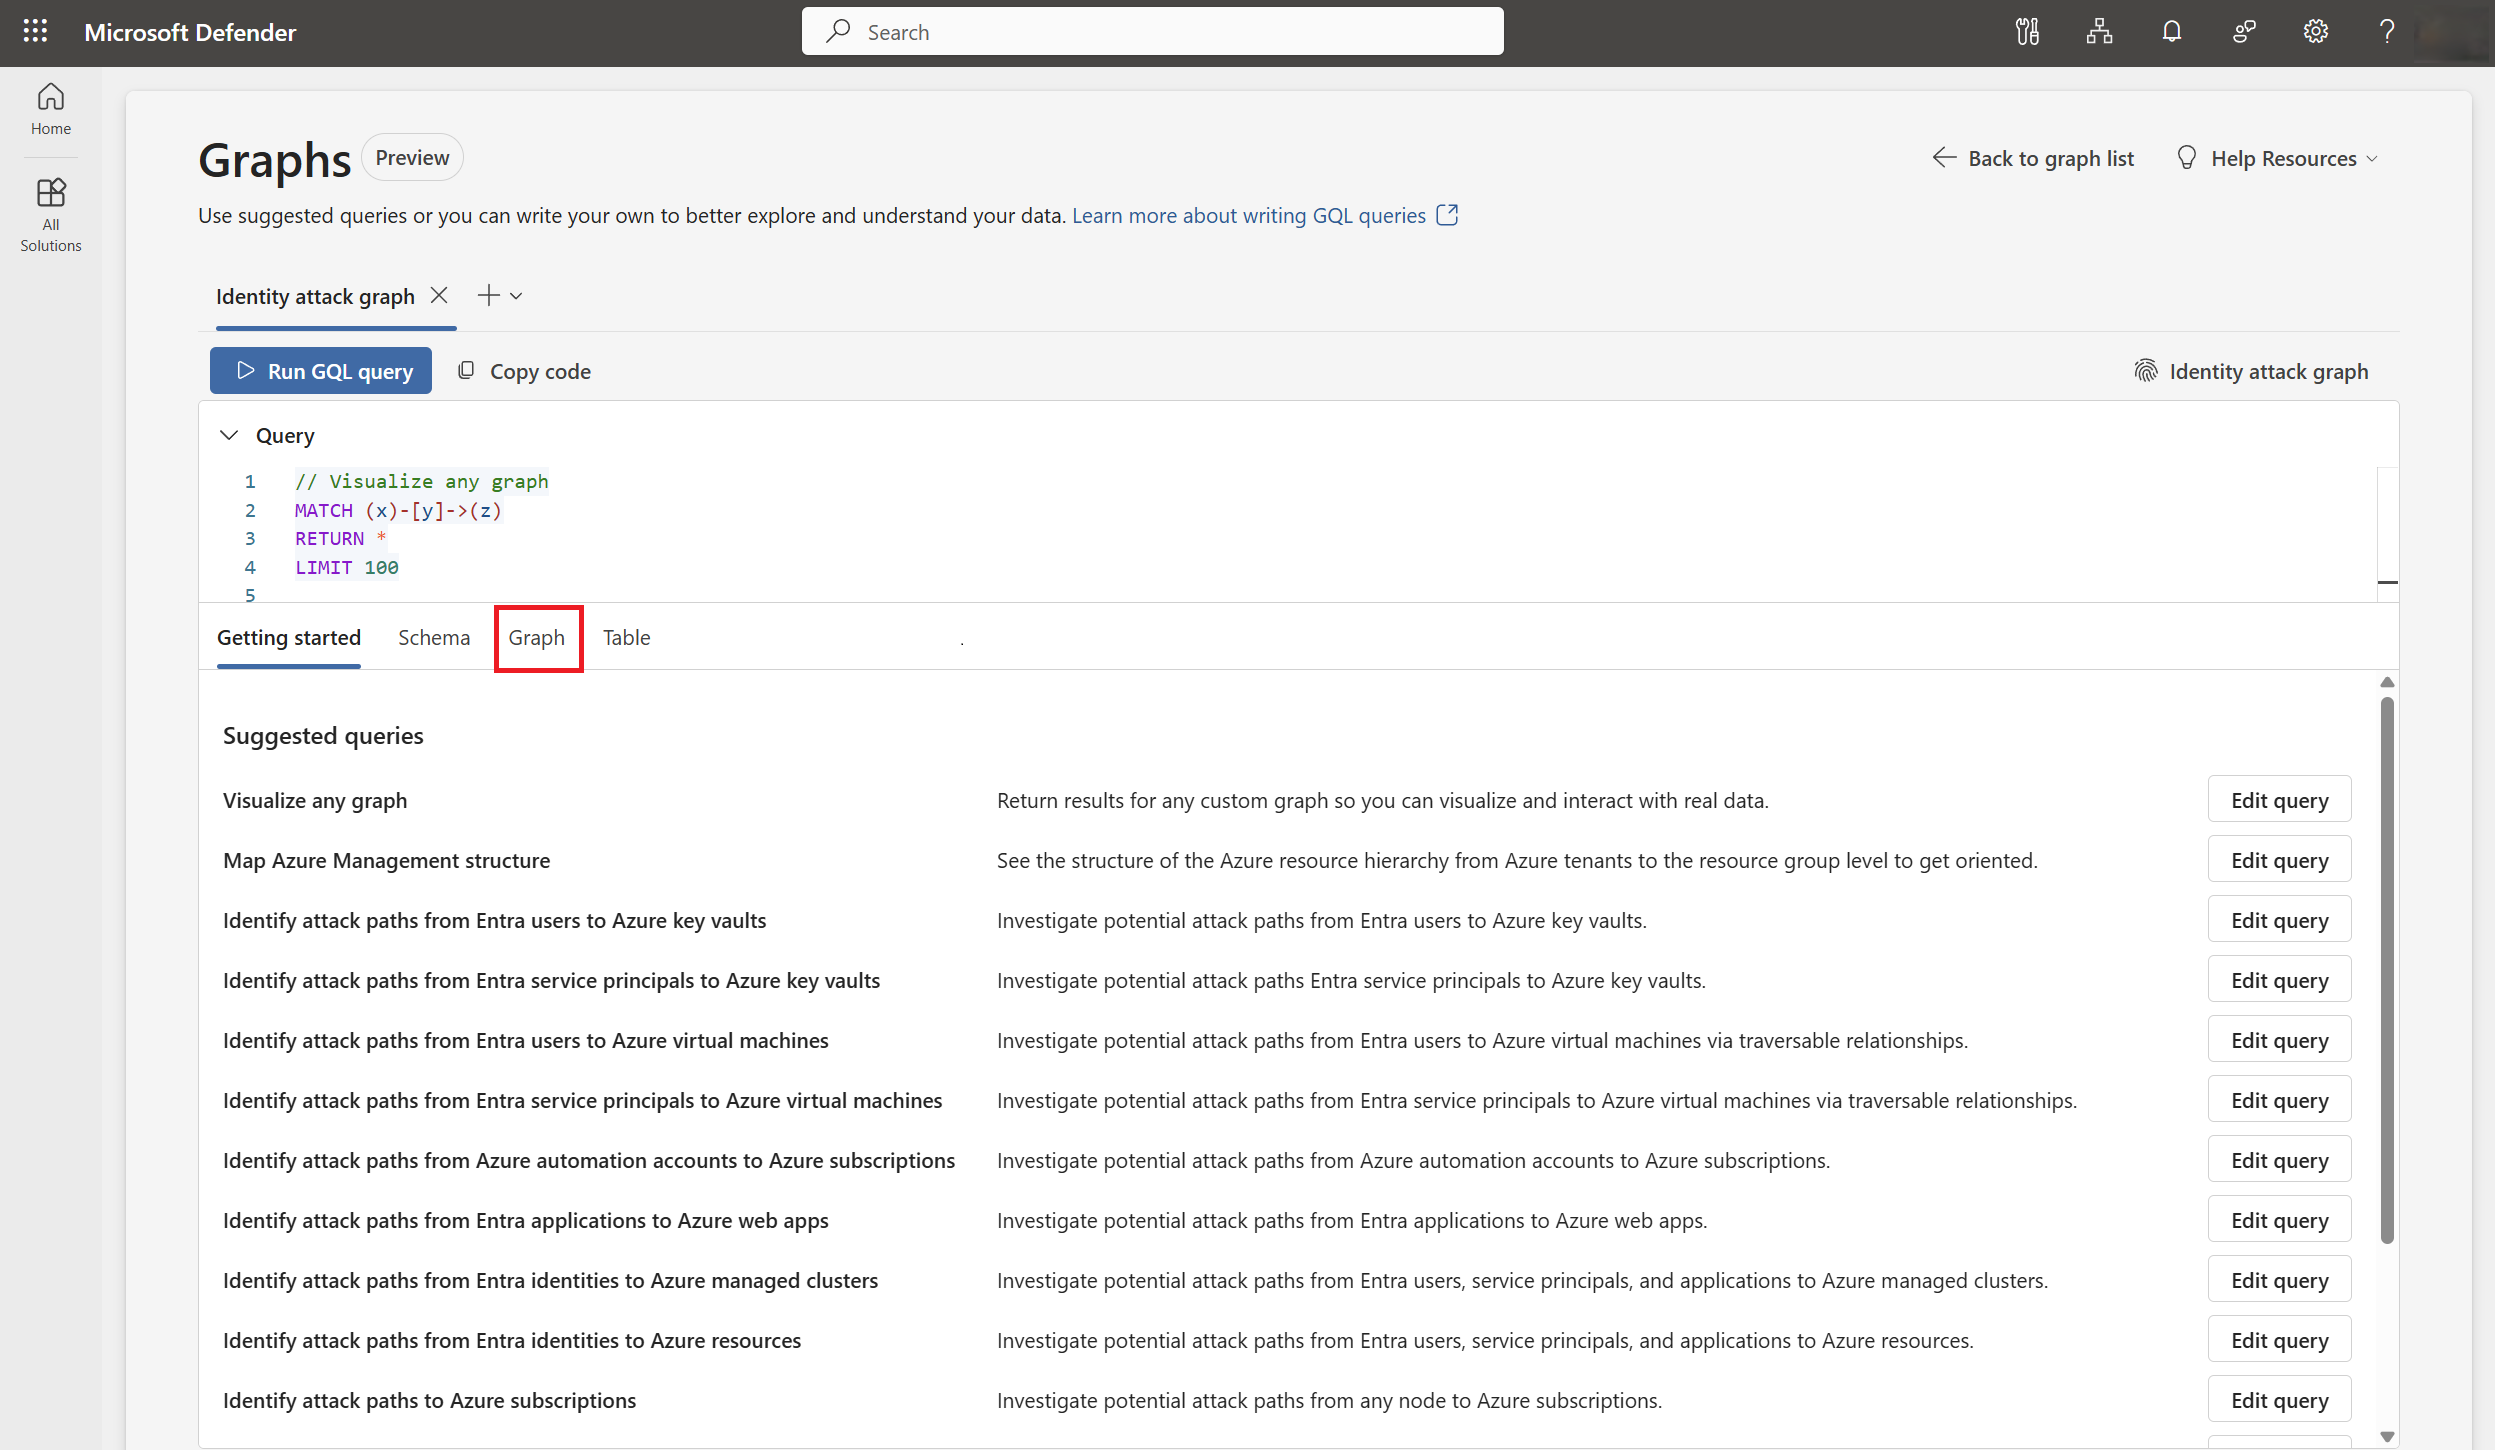
Karta Graph umożliwia wizualizowanie relacji i ścieżek uprawnień. Napisz własne zapytania GQL lub użyj wstępnie zdefiniowanych zapytań, aby rozpocząć pracę.
Uwaga
Zaleca się rozpoczęcie od wstępnie zdefiniowanych zapytań, które zostały zaprojektowane pod kątem typowych i wysokowartościowych scenariuszy badania. Te zapytania ułatwiają uzyskanie natychmiastowej wartości bez pisania GQL od podstaw.
Wybierz pozycję Uruchom zapytanie GQL , aby wyświetlić wyniki.