Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważna
Niestandardowe wykrycia są teraz najlepszym sposobem na tworzenie nowych reguł w usługach Microsoft Sentinel SIEM i Microsoft Defender XDR. Dzięki niestandardowym regułom wykrywania można obniżyć koszty pozyskiwania danych, uzyskać nieograniczoną liczbę wykryć w czasie rzeczywistym oraz korzystać z bezproblemowej integracji z danymi, funkcjami i akcjami korygowania w usłudze Defender XDR dzięki automatycznemu mapowaniu encji. Aby uzyskać więcej informacji, przeczytaj Niestandardowe wykrycia to teraz ujednolicony sposób tworzenia reguł wykrywania w Microsoft Defender XDR.
Ważna
Eksportowanie i importowanie reguł jest w wersji zapoznawczej. Aby uzyskać dodatkowe warunki prawne dotyczące funkcji Azure w wersji beta, wersji zapoznawczej lub w inny sposób, które nie zostały jeszcze udostępnione do ogólnej dostępności, zobacz Dodatkowe warunki użytkowania usługi Microsoft Azure Preview.
Ten artykuł pokazuje, jak eksportować reguły analityczne Microsoft Sentinel do szablonu plików JSON Azure Resource Manager (ARM) oraz importować reguły z tych plików do innych przestrzeni roboczych lub tenantów. Wykorzystaj tę funkcję do zarządzania regułami analitycznymi jako kodem, umożliwiając kontrolę wersji i spójne wdrażanie w różnych środowiskach.
Jak działa eksportowanie i import szablonu ARM w przypadku reguł analitycznych
Teraz możesz eksportować reguły analityczne do plików szablonów usługi Azure Resource Manager (ARM) oraz importować reguły z tych plików w ramach zarządzania wdrożeniami Microsoft Sentinel i kontrolowania ich w formie kodu. Akcja eksportu spowoduje utworzenie pliku JSON (o nazwie Azure_Sentinel_analytic_rule.json) w lokalizacji pobierania przeglądarki, który można następnie zmienić nazwę, przenieść i w inny sposób obsłużyć jak każdy inny plik.
Wyeksportowany plik JSON jest niezależny od obszaru roboczego, więc można go zaimportować do innych obszarów roboczych, a nawet do innych dzierżaw. Jako kod można go również objąć kontrolą wersji, aktualizować i wdrażać w ramach zarządzanego środowiska CI/CD.
Plik zawiera wszystkie parametry zdefiniowane w regule analitycznej, więc w przypadku reguł
Eksport reguł analitycznych do szablonów ARM
Wykonaj następujące kroki, aby wyeksportować regułę analityczną do pliku szablonu ARM:
Z menu nawigacji Microsoft Sentinel wybierz pozycję Analiza.
Wybierz regułę, którą chcesz wyeksportować, a następnie kliknij pozycję Eksportuj na pasku w górnej części ekranu.
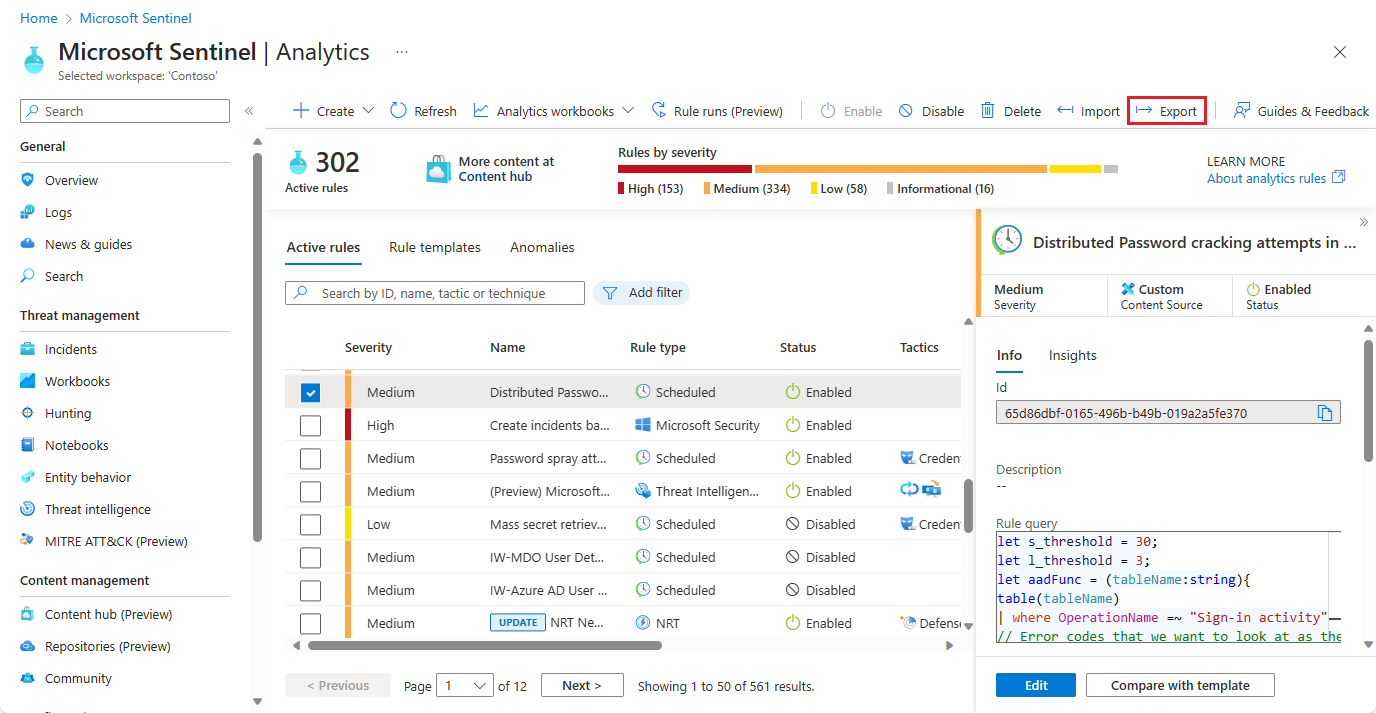
Uwaga
Do eksportowania można wybrać wiele reguł analizy jednocześnie, zaznaczając pola wyboru obok reguł i klikając pozycję Eksportuj na końcu.
Wszystkie reguły można wyeksportować na jednej stronie siatki wyświetlania jednocześnie, zaznaczając pole wyboru w wierszu nagłówka (obok pozycji WAŻNOŚĆ) przed kliknięciem przycisku Eksportuj. Nie można jednak wyeksportować więcej niż jednej strony reguł.
Należy pamiętać, że w tym scenariuszu zostanie utworzony pojedynczy plik (o nazwie Azure_Sentinel_analytic_rules.json) i będzie zawierał kod JSON dla wszystkich wyeksportowanych reguł.
Import reguł analitycznych z szablonów ARM
Wykonaj następujące kroki, aby zaimportować regułę analizy z pliku szablonu usługi ARM:
Przygotuj plik JSON szablonu ARM dla reguły analizy.
Z menu nawigacji Microsoft Sentinel wybierz pozycję Analiza.
Kliknij przycisk Importuj na pasku u góry ekranu. W wyświetlonym oknie dialogowym przejdź do pliku JSON i wybierz plik JSON reprezentujący regułę, którą chcesz zaimportować, a następnie wybierz pozycję Otwórz.

Uwaga
Z pojedynczego pliku szablonu usługi ARM można zaimportować maksymalnie 50 reguł analizy.

Następne kroki
Reguły analityczne można eksportować do szablonów ARM i importować z nich, aby zarządzać wdrożeniami Microsoft Sentinel jako kodem.
- Dowiedz się więcej o regułach analitycznych, w tym o niestandardowych regułach harmonogramu.
- Dowiedz się więcej o szablonach ARM.