Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy: ✔️ udostępnienia plików SMB
Azure Files obsługuje tylko jedno źródło tożsamości na konto magazynowe do uwierzytelniania opartego na tożsamości za pośrednictwem protokołu SMB. Jeśli chcesz przełączyć się z jednego źródła tożsamości na inne, musisz najpierw wyłączyć bieżące źródło tożsamości, a następnie włączyć nowe.
Aby uzyskać wskazówki dotyczące wybierania odpowiedniego źródła tożsamości dla środowiska, zobacz Przegląd uwierzytelniania opartego na tożsamościach Azure Files na potrzeby dostępu do protokołu SMB.
Ważna
Wyłączenie bieżącego źródła tożsamości spowoduje natychmiastowe odebranie dostępu weryfikowanego tożsamością do wszystkich udziałów plików w koncie pamięci masowej. Użytkownicy nie mogą uzyskiwać dostępu do udziałów przy użyciu uwierzytelniania opartego na tożsamości, dopóki nie zostanie włączone i skonfigurowane nowe źródło tożsamości.
Krok 1. Weryfikowanie bieżącego źródła tożsamości
Najpierw sprawdź źródło tożsamości, które jest obecnie włączone na koncie przechowywania. Obsługiwane źródła tożsamości dla udziałów plików Azure SMB to Active Directory Domain Services (AD DS), Microsoft Entra Domain Services i Microsoft Entra Kerberos.
Zaloguj się do portalu Azure i wybierz konto magazynowania.
W menu usługi w sekcji Magazynowanie danych wybierz pozycję Klasyczne udziały plików.
Obok pozycji Dostęp oparty na tożsamościach sprawdź stan konfiguracji. Jeśli zostanie wyświetlona pozycja Skonfigurowano, przejdź do następnego kroku. Jeśli zostanie wyświetlony komunikat Nieskonfigurowane, na koncie magazynu nie jest włączone żadne źródło tożsamości i możesz przejść do opcji Włącz nowe źródło tożsamości.
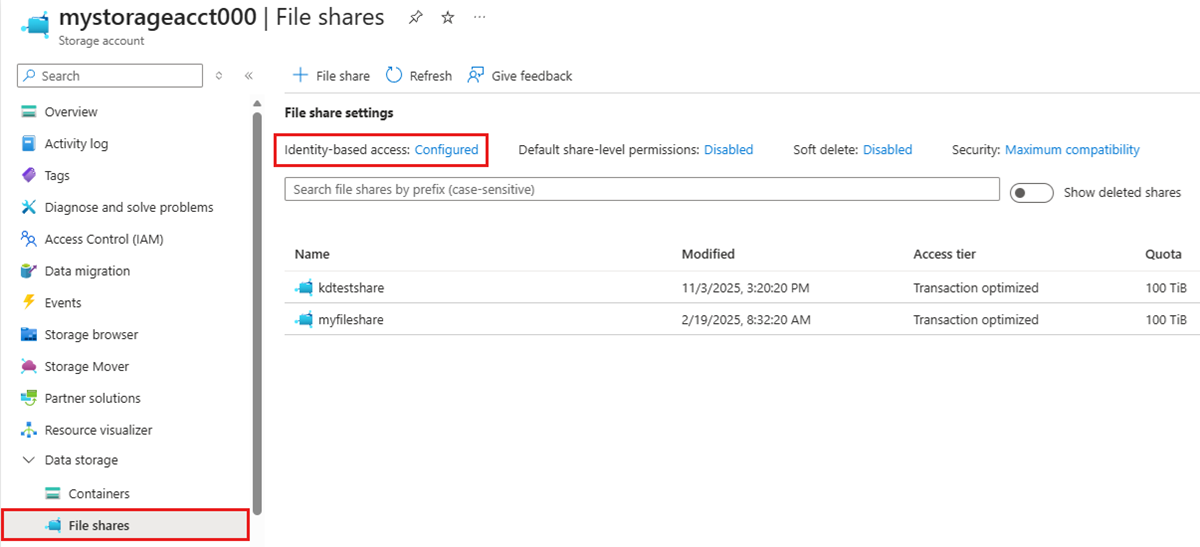
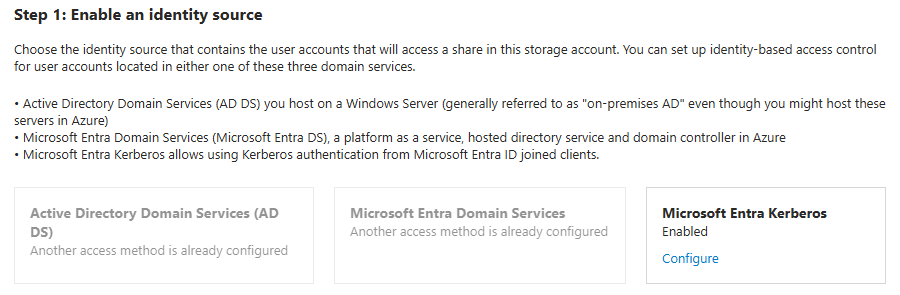
Wybierz pozycję Skonfigurowane.
W portalu wyświetlane jest źródło tożsamości, które jest włączone na koncie magazynowym i jego status konfiguracji. pl-PL: Inne źródła tożsamości są wyszarywane. W tym przykładzie Microsoft Entra Kerberos jest włączona jako źródło tożsamości dla konta magazynowego.
Krok 2. Wyłączanie bieżącego źródła tożsamości
Wyłącz bieżące źródło tożsamości przy użyciu portalu Azure, Azure PowerShell lub Azure CLI.
Active Directory Domain Services (AD DS)
Aby wyłączyć AD DS na koncie storage, postępuj zgodnie z poniższymi krokami.
- W obszarze Active Directory Domain Services (AD DS) wybierz Konfiguruj.
- Zaznacz pole wyboru Wyłącz usługę Active Directory dla tego konta magazynowego.
- Wybierz opcję Zapisz.
Ważna
Po wyłączeniu uwierzytelniania usług AD DS rozważ usunięcie konta komputera usług AD DS lub konta logowania usługi utworzonego w celu reprezentowania konta magazynu w lokalnej usłudze AD. Jeśli pozostawisz tożsamość w usługach AD DS, pozostanie ona jako osierocony obiekt.
Usługi domenowe Microsoft Entra
Aby wyłączyć usługę Microsoft Entra Domain Services na koncie magazynowym, wykonaj następujące kroki.
- W obszarze Microsoft Entra Domain Services wybierz Konfiguruj.
- Usuń zaznaczenie pola wyboru Enable Microsoft Entra Domain Services.
- Wybierz opcję Zapisz.
Microsoft Entra Kerberos
Aby wyłączyć Microsoft Entra Kerberos na koncie magazynowym, wykonaj następujące kroki.
- W obszarze Microsoft Entra Kerberos wybierz Konfiguruj.
- Usuń zaznaczenie pola wyboru Microsoft Entra Kerberos.
- Wybierz opcję Zapisz.
Krok 3. Włączanie nowego źródła tożsamości
Po wyłączeniu bieżącego źródła tożsamości postępuj zgodnie z instrukcjami dotyczącymi nowego źródła tożsamości, które chcesz włączyć:
- Active Directory Domain Services (AD DS): Zobacz Włącz uwierzytelnianie AD DS.
- Microsoft Entra Domain Services: Zobacz Włącz uwierzytelnianie Microsoft Entra Domain Services.
- Microsoft Entra Kerberos: Zobacz Włącz uwierzytelnianie Microsoft Entra Kerberos dla tożsamości hybrydowych i tożsamości tylko w chmurze.