Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy: ✔️ Front Door Standard/Premium ✔️ Front Door (wersja klasyczna)
W tym samouczku pokazano, jak utworzyć podstawową politykę zapory aplikacji internetowej (WAF) i zastosować ją na hosta frontowego w usłudze Azure Front Door.
Z tego samouczka dowiesz się, jak wykonywać następujące czynności:
- Utwórz zasady zapory aplikacji internetowej.
- Powiązaj je z profilem, domeną lub zakresem trasy.
- Skonfiguruj reguły WAF.
Wymagania wstępne
Utwórz wystąpienie usługi Azure Front Door lub profil Azure Front Door Standardowa lub Premium.
Tworzenie zasady zapory WAF
Najpierw utwórz podstawowe zasady WAF przy użyciu portalu Azure.
W lewym górnym rogu ekranu wybierz pozycję Utwórz zasób. Wyszukaj WAF, wybierz Zapora aplikacji internetowej (WAF), i wybierz Utwórz.
Na karcie Podstawowe na stronie Tworzenie zasad zapory aplikacji internetowej wprowadź lub wybierz następujące informacje i zaakceptuj wartości domyślne pozostałych ustawień.
Ustawienie Wartość Polityka dla Wybierz pozycję Global WAF (Front Door). Poziom drzwi frontowych Wybierz warstwy Klasyczne, Standardowe i Premium . Subskrypcja Wybierz subskrypcję platformy Azure. Grupa zasobów Wybierz nazwę grupy zasobów usługi Azure Front Door. Nazwa zasady Wprowadź unikatową nazwę dla swojej polityki WAF. Stan zasad Ustaw jako Włączone. 
Na karcie Skojarzenie wybierz pozycję Skojarz profil usługi Front Door, wprowadź następujące ustawienia, a następnie wybierz pozycję Dodaj.
Ustawienie Wartość Profil drzwi frontonu Wybierz nazwę profilu usługi Azure Front Door. Zakres stowarzyszenia Wybierz profil, domenę lub trasę. Domeny Jeśli wybrałeś Domenę lub Trasę, wybierz domeny do powiązania. Routes Jeśli wybrałeś Trasę, wybierz trasy do powiązania. W razie potrzeby powtarzaj te kroki, aby dodać dodatkowe skojarzenia.
Uwaga
Jeśli do żądania stosuje się wiele zakresów polityki, polityka na poziomie trasy ma pierwszeństwo przed polityką na poziomie domeny, a polityka na poziomie domeny przed polityką na poziomie profilu.
Uwaga
Jeśli skojarzysz domenę z zasadą WAF, będzie ona wyszarzona. Usuń domenę z bieżącego skojarzenia, zanim skojarzysz ją z inną zasadą.
Wybierz pozycję Przeglądanie + tworzenie>Utwórz.
Konfigurowanie reguł WAF (opcjonalnie)
Wykonaj następujące kroki, aby skonfigurować reguły WAF.
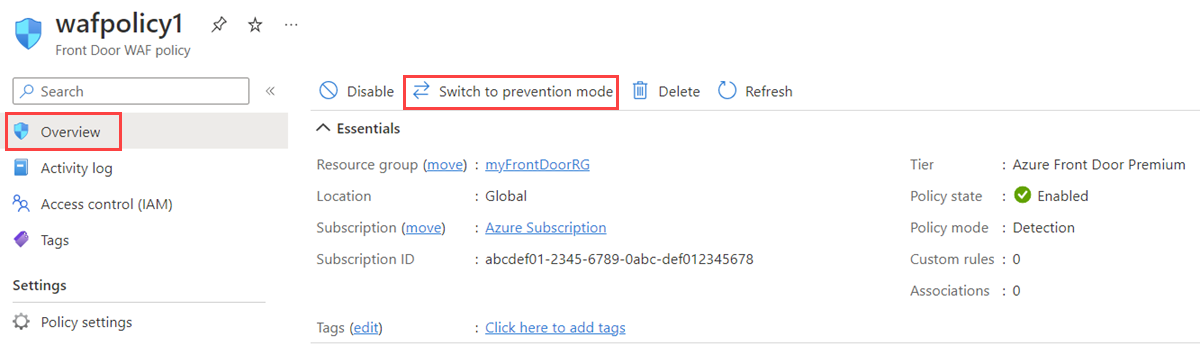
Zmień tryb
Podczas tworzenia polityki WAF domyślnym trybem jest Wykrywanie. W trybie wykrywania zapora sieciowa nie blokuje żadnych żądań. Zamiast tego rejestruje żądania zgodne z regułami WAF (zapory aplikacji internetowej). Aby wyświetlić zaporę aplikacji internetowej w akcji, zmień ustawienia trybu z Wykrywanie na Zapobieganie. W trybie zapobiegania zapora sieciowa aplikacji blokuje i rejestruje żądania zgodne ze zdefiniowanymi regułami.
Reguły niestandardowe
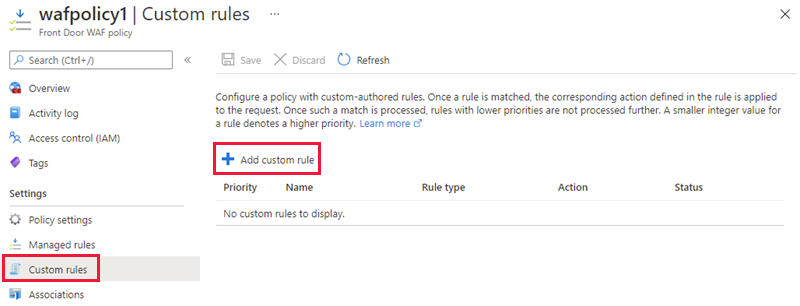
Aby utworzyć regułę niestandardową, w sekcji Reguły niestandardowe wybierz pozycję Dodaj regułę niestandardową, aby otworzyć stronę konfiguracji reguły niestandardowej.
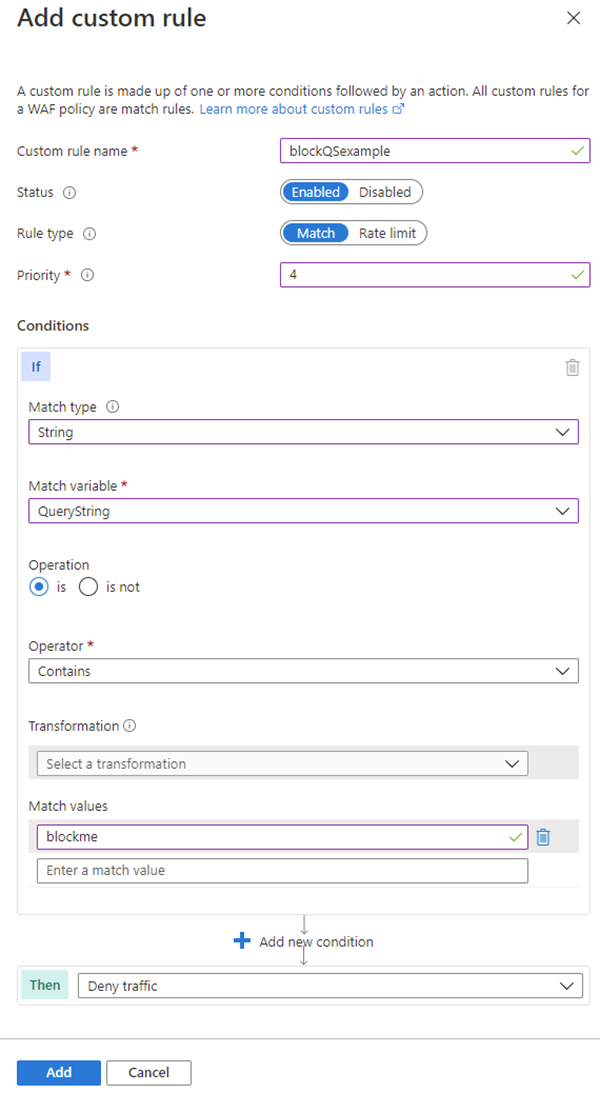
W poniższym przykładzie pokazano, jak skonfigurować regułę niestandardową w celu zablokowania żądania, jeśli ciąg zapytania zawiera blokme.
Domyślny zestaw reguł
Domyślny zestaw reguł zarządzanych przez platformę Azure jest domyślnie włączony dla warstw Premium i Klasyczny usługi Azure Front Door. Bieżący zestaw reguł DRS dla warstwy Premium usługi Azure Front Door to Microsoft_DefaultRuleSet_2.1. Microsoft_DefaultRuleSet_1.1 to bieżący DRS dla klasycznego poziomu usługi Azure Front Door. Na stronie Zarządzane reguły wybierz Przypisz, aby przypisać inną usługę DRS.
Aby wyłączyć pojedynczą regułę, zaznacz pole wyboru przed numerem reguły i wybierz pozycję Wyłącz w górnej części strony. Aby zmienić typy akcji dla poszczególnych reguł w zestawie reguł, zaznacz pole wyboru przed numerem reguły i wybierz pozycję Zmień akcję w górnej części strony.
Uwaga
Reguły zarządzane są obsługiwane tylko w warstwie Premium usługi Azure Front Door i klasycznej warstwie usługi Azure Front Door.
Czyszczenie zasobów
Gdy zasoby nie będą już potrzebne, usuń grupę zasobów i wszystkie powiązane zasoby.