Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Używaj wykluczeń, aby zapobiec skanowaniu zaufanych plików, folderów, procesów i rozszerzeń plików przez Ochrona punktu końcowego w usłudze Microsoft Defender w systemie macOS. Wykluczenia dotyczą skanów na żądanie, ochrony w czasie rzeczywistym (RTP) oraz monitorowania zachowań (BM), przy jednoczesnym zachowaniu widoczności wykrywania i reagowania na punkty końcowe (EDR).
Wyłączenia antywirusowe dotyczą tylko funkcji antywirusowych, nie EDR. Pliki wykluczone ze skanowania antywirusowego mogą nadal powodować alerty EDR i inne wykrycia.
Wykluczenia mogą pomóc uniknąć błędnych wykryć lub złagodzić problemy wydajnościowe spowodowane przez Defender for Endpoint na macOS. Aby zidentyfikować proces, ścieżkę lub rozszerzenie do wykluczenia, użyj statystyk ochrony w czasie rzeczywistym.
Ostrzeżenie
Definiowanie wykluczeń obniża ochronę oferowaną przez usługę Defender for Endpoint w systemie macOS. Oceń ryzyko przed dodaniem wyłączenia i wyklucz tylko pliki, które są pewne, że nie są złośliwe.
Ważna
Jeśli chcesz uruchomić wiele rozwiązań zabezpieczeń obok siebie, zobacz Zagadnienia dotyczące wydajności, konfiguracji i obsługi.
Być może masz już skonfigurowane wzajemne wykluczenia zabezpieczeń dla urządzeń wdrożonych do Microsoft Defender dla punktu końcowego. Jeśli nadal musisz ustawić wykluczenia wzajemne, aby uniknąć konfliktów, zapoznaj się z artykułem Dodawanie usługi Ochrona punktu końcowego w usłudze Microsoft Defender do listy wykluczeń dla używanego obecnie rozwiązania.
Obsługiwane typy wykluczeń
Defender for Endpoint na macOS obsługuje następujące typy wykluczeń:
Rozszerzenie pliku: Wszystkie pliki o określonym rozszerzeniu w dowolnym miejscu urządzenia.
-
Przykład:
.test
-
Przykład:
Plik: Konkretny plik oznaczony jego pełną ścieżką.
-
Przykłady:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
Przykłady:
Folder: Wszystkie pliki w określonym folderze, rekurencyjnie.
-
Przykłady:
/var/log//var/*/
-
Przykłady:
Proces: Konkretny proces, identyfikowany po pełnej ścieżce lub nazwie pliku oraz wszystkich plikach otwartych przez proces. Zalecamy korzystanie z pełnej ścieżki.
-
Przykłady:
/bin/catcatc?t
-
Przykłady:
Ważna
Ścieżki wykluczeń muszą być twardymi linkami, a nie symbolicznymi. Aby sprawdzić, czy ścieżka jest linkiem symbolicznym, wykonaj file <path-name>.
Obsługiwane symbole wieloznaczne w wykluczeniach plików, folderów i procesów
Możesz użyć następujących wzorców symboli wieloznacznych podczas definiowania wykluczeń plików, folderów i procesów:
Gwiazdka (
*): Pasuje do dowolnej liczby znaków, w tym zero znaków. Jeśli ten symbol wieloznaczny nie zostanie użyty na końcu ścieżki, zastępuje tylko jeden folder.- Gdy na końcu ścieżki pojawia się symbol wieloznaczny
*, pasuje on do wszystkich plików i podfolderów w folderze nadrzędnym względem symbolu wieloznacznego. -
Przykłady:
-
/var/*/tmp:-
Zawiera: pliki w
/var/abc/tmpi/var/def/tmpich podfolderach. -
Nie zawiera:
/var/abc/loglub/var/def/log.
-
Zawiera: pliki w
-
/var/*/:-
Obejmuje: pliki w
/vari jego podfolderach.
-
Obejmuje: pliki w
-
- Gdy na końcu ścieżki pojawia się symbol wieloznaczny
Znak zapytania (
?): Pasuje do dowolnej pojedynczej postaci.-
Przykład:
file?.log-
Zawiera:
file1.logorazfile2.log. -
Nie uwzględnia:
file123.log.
-
Zawiera:
-
Przykład:
Uwaga
Defender dla punktu końcowego w systemie macOS próbuje rozwiązać problemy z linkami firmowymi podczas oceniania wykluczeń. Rozpoznawanie linków firmowych nie działa, gdy wykluczenie zawiera symbole wieloznaczne lub plik docelowy (na woluminie Data ) nie istnieje.
Najlepsze praktyki przy dodawaniu wykluczeń antywirusowych
Stosuj następujące praktyki, aby ograniczyć wpływ wykluczeń antywirusowych na bezpieczeństwo:
- Zapisz osoby składającej wnioski, datę, aplikację, powód oraz szczegóły dotyczące wykluczenia w centralnym miejscu dostępnym wyłącznie dla administratorów ds. bezpieczeństwa.
- Ustaw datę ważności dla każdego wykluczenia. Wyłączenie może wymagać braku daty wygaśnięcia, jeśli niezależny dostawca oprogramowania potwierdzi, że aplikacji nie da się dostosować do zapobiegania nieprawidłowemu wykrywaniu lub wysokiemu obciążeniu CPU.
- Nie kopiuj automatycznie wykluczeń z innego produktu antymalware. Wyjątki mogą nie dotyczyć Defender for Endpoint na macOS.
- W przypadku znanego pliku aplikacji, który nie zmienia się często, należy rozważyć wskaźnik zezwolenia oparty na skrócie pliku zamiast wykluczenia antywirusowego.
- Jeśli konieczne jest wyłączenie antywirusa, zrób to jak najbardziej szczegółowo. Unikaj szerokich wykluczeń folderów i rozszerzeń plików, gdy plik lub pełna ścieżka procesu spełnia dane wymaganie.
Konfigurowanie wykluczeń
Użyj jednej z poniższych metod konfiguracji wykluczeń.
Konfiguruj wykluczenia za pomocą profilu konfiguracyjnego
Użyj Microsoft Intune, Jamf Pro lub innego rozwiązania do zarządzania urządzeniami mobilnymi, aby wdrożyć profil konfiguracyjny zawierający wykluczenia. Przykłady kluczy preferencji, obsługiwanych wartości i profili konfiguracyjnych znajdziesz w artykule Ustaw preferencje dla Ochrona punktu końcowego w usłudze Microsoft Defender na macOS.
Konfigurowanie wykluczeń przy użyciu Defender na potrzeby zarządzania ustawieniami zabezpieczeń punktu końcowego
Uwaga
Zanim zaczniesz, zapoznaj się z wymaganiami dotyczącymi zarządzania ustawieniami bezpieczeństwa w Defender for Endpoint.
Możesz użyć centrum administracyjnego Microsoft Intune lub portalu Microsoft Defender, aby zarządzać wykluczeniami jako politykami bezpieczeństwa punktów końcowych i przypisywać je do grup Microsoft Entra. Jeśli po raz pierwszy korzystasz z zarządzania ustawieniami bezpieczeństwa, wykonaj następujące kroki:
Krok 1: Włącz zarządzanie ustawieniami bezpieczeństwa dla macOS
Na stronie zakresu egzekwowania w portalu Microsoft Defender w sekcji https://security.microsoft.com/securitysettings/endpoints/configuration_managementWłącz zarządzanie konfiguracją wybierz urządzenia z macOS, a następnie jedną z następujących wartości:
- Wybierz Na oznaczonych urządzeniach , aby przetestować zarządzanie ustawieniami bezpieczeństwa na wybranych urządzeniach.
MDE-ManagementDodaj tag do każdego urządzenia testowego. Instrukcje i inne metody tagowania można znaleźć w artykule Utwórz i zarządzaj tagami urządzeń. - Wybierz Wszystkie urządzenia , aby zarejestrować wszystkie uprawnione urządzenia z macOS.
Większość urządzeń rejestruje i wdraża przypisane polityki w ciągu kilku minut, choć niektóre mogą potrzebować nawet 24 godzin.
Krok 2: Stwórz grupę urządzeń Microsoft Entra
Stwórz dynamiczną grupę urządzeń Microsoft Entra opartą na typie systemu operacyjnego macOS. Członkostwo dynamiczne automatycznie dodaje dopasowane urządzenia, więc nie musisz utrzymywać członkostwa w grupie ręcznie. Więcej informacji można znaleźć w artykule Tworzenie grup Microsoft Entra dotyczącego zarządzania ustawieniami bezpieczeństwa.
Krok 3: Stwórz politykę wyłączeń macOS
Szczegółowe instrukcje można znaleźć w artykule Utwórz politykę bezpieczeństwa punktów końcowych (link otwiera się w nowej karcie).
Gdy tworzysz zasady na karcie Zasady systemu macOS na stronie Zasady zabezpieczeń punktów końcowych w portalu Defender pod adresem https://security.microsoft.com/policy-inventory?osPlatform=Mac, użyj następujących określonych ustawień:
- Wybierz platformę: Wybierz macOS.
- Wybierz szablon: Wybierz wyłączenia antywirusowe Microsoft Defender.
W kreatorze tworzenia polityk użyj następujących ustawień:
-
Zakładka ustawień konfiguracji :
- W sekcji silnika antywirusowego wybierz
 Dodaj.
- Dla typu wybierz ścieżkę, rozszerzenie pliku lub nazwę pliku.
- Aby uzyskać dodatkowe ustawienia, wybierz Configure instance, a następnie dodaj wykluczenie.
- W sekcji silnika antywirusowego wybierz
- Zakładka Przydziałów: Ograniczenia grup przydziałów dotyczą urządzeń zarządzanych przez zarządzanie ustawieniami bezpieczeństwa w Defender for Endpoint. Aby uzyskać szczegółowe informacje, zobacz krok Przypisania.
Konfigurowanie wykluczeń w aplikacji Defender for Endpoint
Jeśli Twój administrator pozwala na wykluczenia zdefiniowane przez użytkownika, wykonaj następujące kroki, aby dodać je bezpośrednio w aplikacji Defender for Endpoint:
Otwórz aplikację Defender for Endpoint.
W ustawieniach zarządzania wybierz Dodaj lub Usuń Wyłączenie....
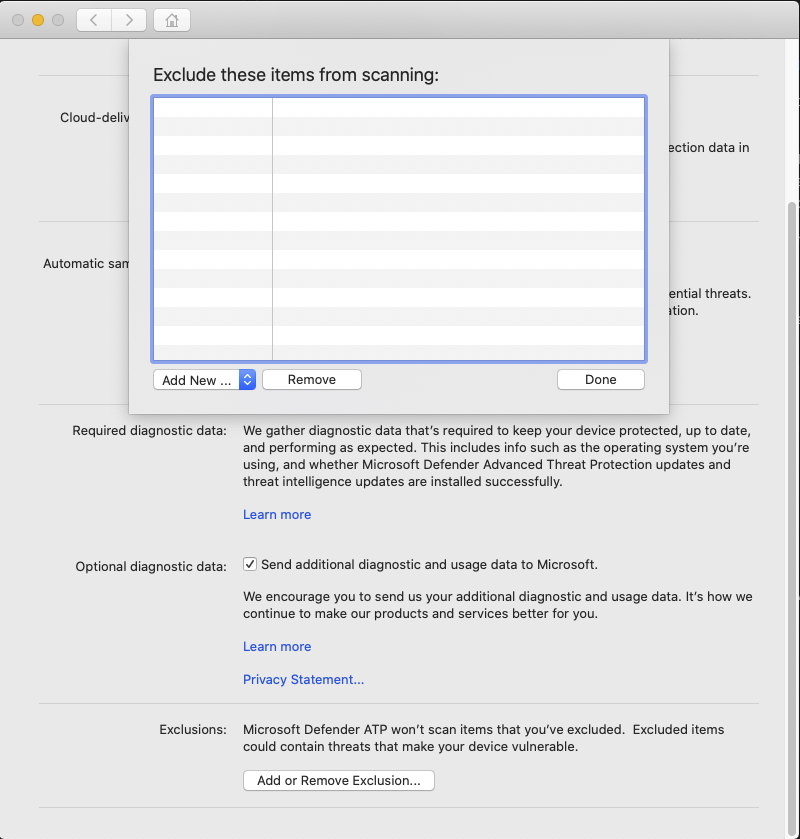
Wybierz typ wykluczenia, a następnie postępuj zgodnie z instrukcjami.

Administratorzy mogą użyć exclusionsMergePolicy tej preferencji, aby zezwolić lub zapobiec wykluczeniom zdefiniowanym przez użytkownika. Więcej informacji znajdziesz w artykule Zasady scalania wykluczeń.
Konfigurowanie wykluczeń przy użyciu wiersza polecenia
Jeśli Twój administrator pozwala na wykluczenia definiowane przez użytkownika, możesz zarządzać wykluczeniami w Terminal. Aby zobaczyć dostępne podkomendy i opcje, uruchom polecenie mdatp exclusion :
mdatp exclusion
Składnia poleceń
Poniższa składnia podsumowuje dostępne podkomendy, opcje i wartości wykluczenia:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
Gdy wartość wykluczenia zawiera symbol wieloznaczny, umieść tę wartość w podwójnych cudzysłowach. Ta składnia zapobiega rozwinięciu przez powłokę znaku wieloznacznego przed przetworzeniem go przez mdatp.
Dodaj lub usuń wyłączenia z rozszerzenia plików
Następujące polecenia dodają i usuwają wyłączenie rozszerzenia .txt pliku:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
Dodaj lub usuń wyłączenia plików
Następujące polecenia dodają i usuwają wykluczenie plików:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
Dodaj lub usuń wykluczenia folderów
Następujące polecenia dodają i usuwają wykluczenie folderu:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
Następujące polecenie dodaje wykluczenie folderu, które używa znaków wieloznacznych:
mdatp exclusion folder add --path "/var/*/tmp"
Dodaj lub usuń wykluczenia procesów
Możesz zidentyfikować proces po jego pełnej ścieżce lub nazwie pliku. Zalecamy korzystanie z pełnej ścieżki. Następujące polecenia dodają i usuwają wykluczenie procesu na podstawie pełnej ścieżki:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
Pełny opis poleceń znajdziesz w zasobach Ochrona punktu końcowego w usłudze Microsoft Defender w systemie macOS.
Weryfikacja wykluczeń za pomocą pliku testowego EICAR
Plik testowy EICAR to mały, nieszkodliwy plik tekstowy zawierający standardowy ciąg znaków rozpoznany przez produkty antywirusowe jako złośliwe oprogramowanie. Możesz go użyć, aby bezpiecznie potwierdzić, że wykluczenie działa, bez użycia prawdziwego złośliwego oprogramowania. Defender for Endpoint na macOS wykrywa plik po jego treści, a nie po nazwie.
Przed przetestowaniem wykluczenia sprawdź, czy zabezpieczenie w czasie rzeczywistym jest włączone. Uruchom następujące polecenie i upewnij się, że zwraca true:
mdatp health --field real_time_protection_enabled
Stwórz plik testowy EICAR tak, aby jego nazwa, rozszerzenie lub lokalizacja odpowiadały wyłączeniu, które chcesz zweryfikować:
- Użyj konkretnej nazwy pliku lub utwórz plik w konkretnym folderze, aby zweryfikować wykluczenia plików i folderów.
- Użyj dowolnej nazwy pliku z wyłączonym rozszerzeniem, aby zweryfikować wyłączenie rozszerzenia pliku.
Jeśli Defender for Endpoint wykryje plik, wykluczenie nie działa. Jeśli plik istnieje, a Defender for Endpoint go nie wykryje, wykluczenie działa.
Te kroki mają na celu weryfikację wyłączeń plików, folderów i rozszerzeni plików. Nie zapewniają ogólnego testu wykluczeń procesów, które zależą od procesu tworzącego lub otwierającego plik.
Użyj jednej z następujących metod, aby stworzyć plik testowy EICAR odpowiadający twojemu wykluczeniu:
Z dostępem do internetu: Zastąp
test.txtnazwę pliku lub ścieżkę odpowiadającą twojemu wykluczeniu, a następnie wykonaj następujące polecenie:curl -o test.txt https://secure.eicar.org/eicar.com.txtBez dostępu do internetu: Zmień
test.txtnazwę pliku lub ścieżkę odpowiadającą twojemu wykluczeniu, a następnie wykonaj następujące polecenie:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
Treści powiązane
Poniższe artykuły zawierają więcej informacji na temat konfiguracji i zarządzania Defender for Endpoint na macOS: