Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Microsoft Defender dla pulpitu nawigacyjnego tożsamości
Na stronie pulpitu nawigacyjnego Microsoft Defender for Identity są wyświetlane dane ułatwiające lepszą analizę stanu zabezpieczeń, zrozumienie, jak dobrze jesteś chroniony, identyfikowanie luk w zabezpieczeniach i wykonywanie zalecanych akcji.
Strona Pulpit nawigacyjny umożliwia wyświetlanie krytycznych szczegółowych informacji i danych w czasie rzeczywistym dotyczących wykrywania zagrożeń tożsamości i reagowania na nie (ITDR). Wyświetl wykresy i widżety, które prezentują ważne informacje związane z nieautoryzowanym dostępem, naruszeniem zabezpieczeń konta, zagrożeniami wewnętrznymi i nietypowymi działaniami, a następnie proaktywnie monitorują potencjalne zagrożenia bezpieczeństwa związane z tożsamością i zarządzają nimi.
Uwaga
Pulpit nawigacyjny usługi Identity Security jest wdrażany stopniowo dla klientów i może nie być jeszcze dostępny w organizacji.
Wymagania wstępne
Aby uzyskać dostęp do pulpitu nawigacyjnego usługi Identity Security, potrzebne są następujące elementy:
- Licencja Microsoft Defender for Identity i licencja Entra ID Identity Protection.
- Rola użytkownika z co najmniej uprawnieniami czytelnika zabezpieczeń .
- Aby wyświetlić pełną listę zaleceń i wybrać wszystkie zalecane linki do akcji, potrzebna jest rola administratora globalnego .
Ważna
Firma Microsoft rekomenduje używanie ról z najmniejszą liczbą uprawnień. Pomaga to zwiększyć bezpieczeństwo organizacji. Administrator globalny to rola o wysokim poziomie uprawnień, która powinna być ograniczona do scenariuszy, gdy nie można użyć istniejącej roli.
Uzyskiwanie dostępu do pulpitu nawigacyjnego
Aby uzyskać dostęp do pulpitu, zaloguj się do Microsoft Defender i wybierz pozycję Tożsamości > Pulpit.
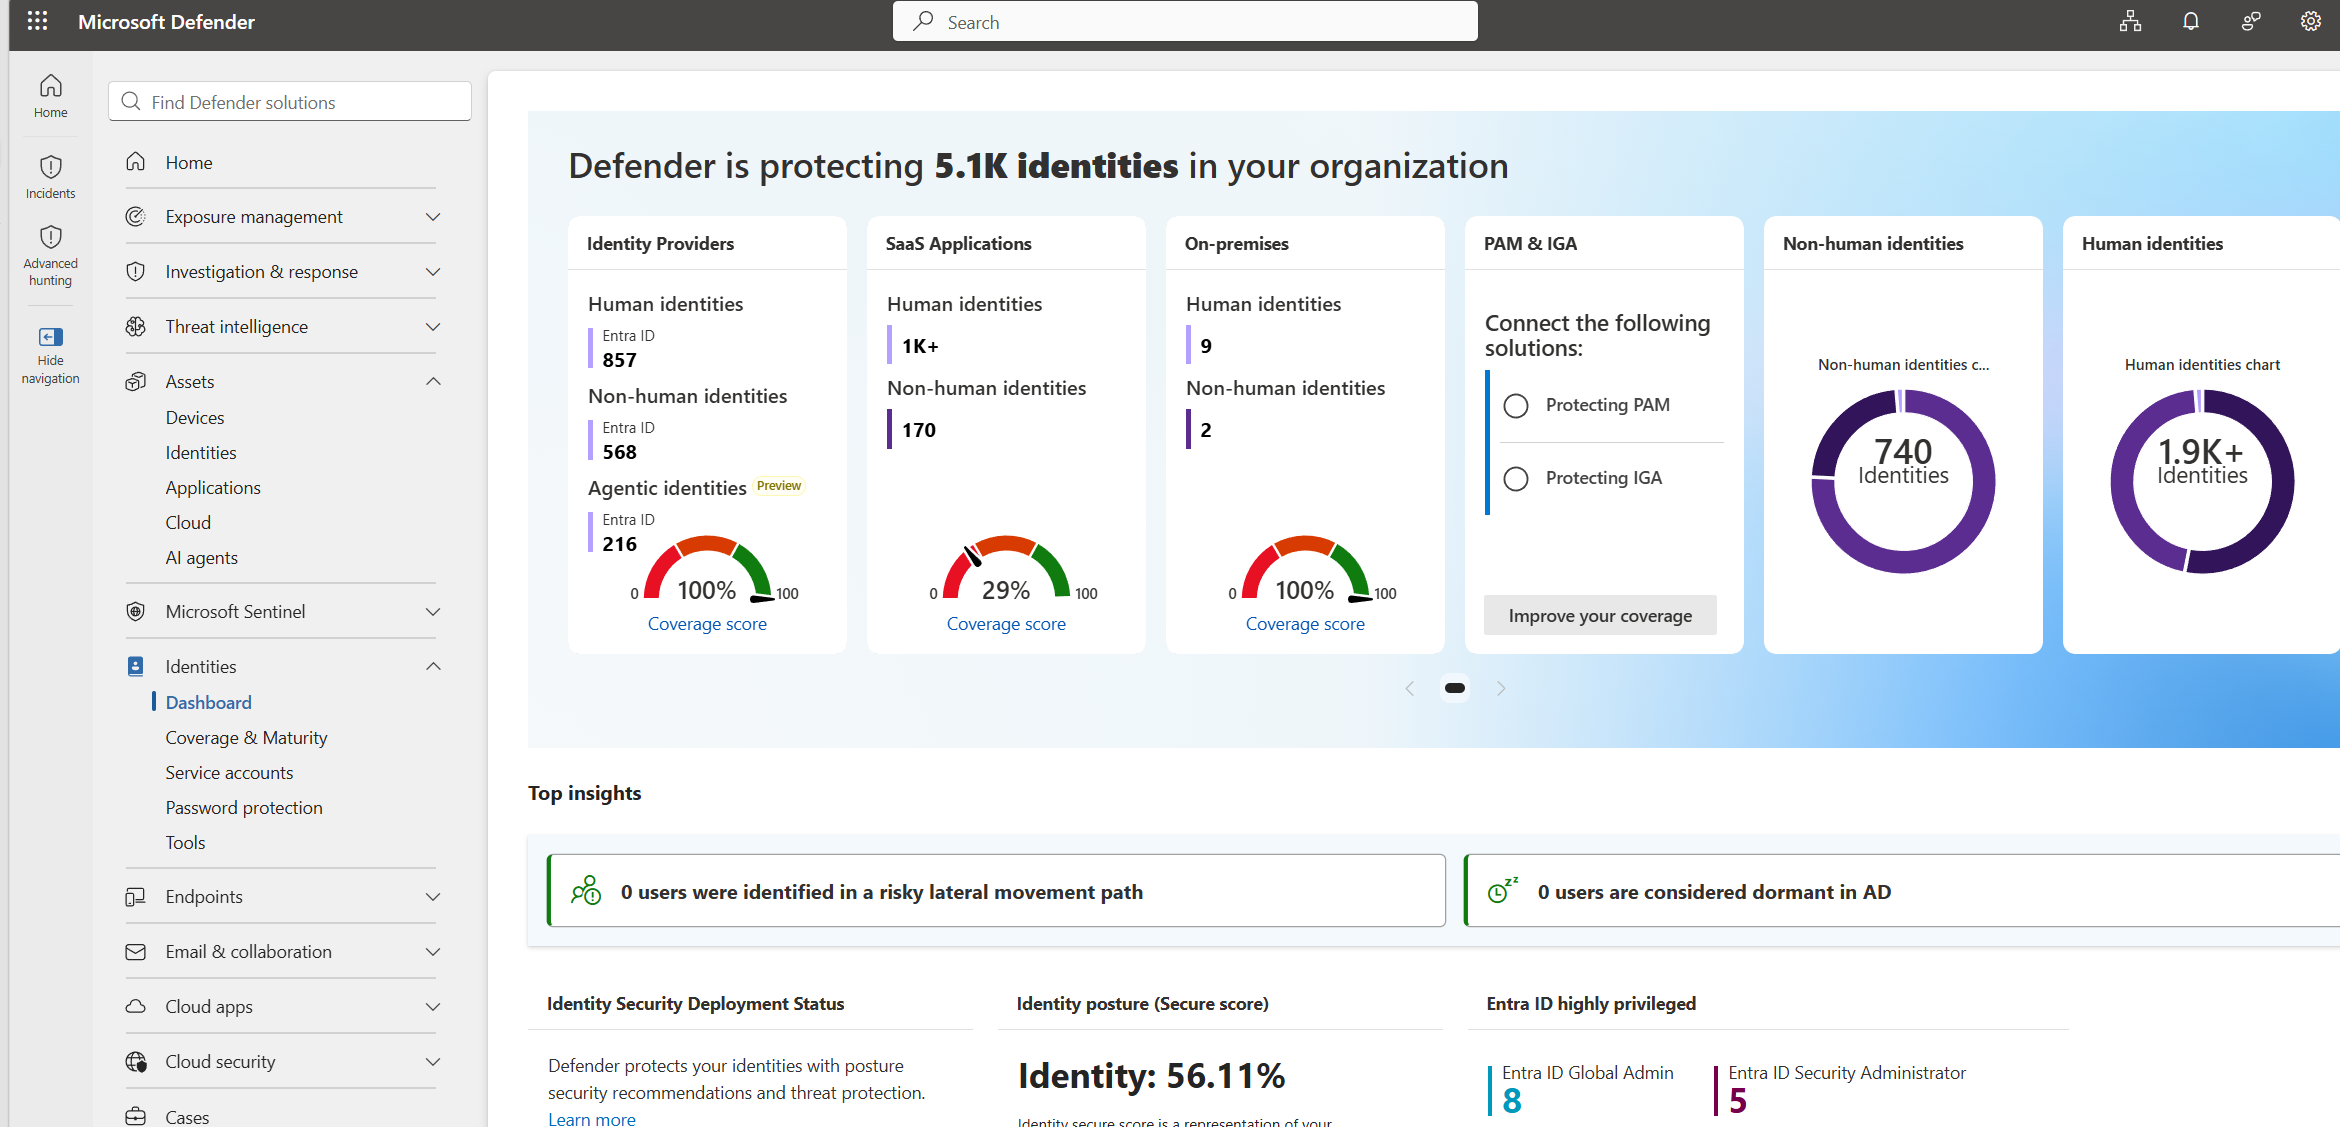
Przeglądanie kart podsumowania
W górnej części pulpitu nawigacyjnego są wyświetlane karty podsumowania dla każdej kategorii źródła pokrycia. Wybierz linki na kartach, aby uzyskać więcej szczegółów, takich jak dokumentacja lub powiązane zalecenia w Wskaźnik bezpieczeństwa Microsoft.
Każda karta pokazuje liczbę tożsamości i wskaźnik oceny pokrycia:
| Name (Nazwa) | Opis |
|---|---|
| Dostawcy tożsamości | Pokazuje liczbę tożsamości ludzkich, tożsamości innych niż ludzkie oraz tożsamości agentów (wersja zapoznawcza) z połączonych dostawców tożsamości, takich jak Microsoft Entra ID, wraz ze wskaźnikiem pokrycia. |
| Aplikacje SaaS | Przedstawia liczbę tożsamości ludzkich i tożsamości innych niż ludzkie z połączonych aplikacji SaaS wraz z wynikiem pokrycia. |
| Lokalnie | Pokazuje liczbę tożsamości użytkowników i tożsamości niebędących użytkownikami w lokalnych środowiskach Active Directory wraz z wynikiem pokrycia. |
| PAM i IGA | Pokazuje stan integracji zarządzania dostępem uprzywilejowanym (PAM) i zarządzania tożsamościami oraz administracji (IGA) oraz monituje o połączenie dostępnych rozwiązań. |
| Tożsamości inne niż ludzkie | Przedstawia wykres pierścieniowy tożsamości nieludzkich (aplikacji OAuth i kont usług) z podziałem według źródła: Entra ID, SaaS i środowisko lokalne. |
| Tożsamości ludzkie | Przedstawia wykres pierścieniowy tożsamości użytkowników z podziałem według źródła: Entra ID, SaaS i środowiska lokalne. |
Przejrzyj najważniejsze wnioski
W poniższej tabeli opisano kluczowe szczegółowe informacje wyświetlane na pulpicie nawigacyjnym:
| Name (Nazwa) | Opis |
|---|---|
| Użytkownicy zidentyfikowani na ryzykownej ścieżce ruchu bocznego | Wskazuje wszelkie wrażliwe konta z ryzykownymi ścieżkami ruchu bocznego, które stwarzają okazję dla atakujących i mogą zwiększać narażenie na zagrożenia. Zalecamy podjęcie działań wobec wszystkich kont wrażliwych, dla których wykryto ryzykowne ścieżki ruchu bocznego, aby zminimalizować ryzyko. Więcej informacji można znaleźć w artykule Understand and badaj lateral movement paths with Microsoft Defender for Identity. |
| Nieaktywni użytkownicy usługi Active Directory | Wyświetla listę kont, które pozostały nieużywane przez co najmniej 180 dni. Nieaktywne konta należące do poufnych grup zapewniają łatwą ścieżkę do organizacji. Zalecamy usunięcie tych użytkowników z grup poufnych. |
Omówienie widżetów pulpitu nawigacyjnego
W poniższej tabeli opisano widżety dostępne na pulpicie nawigacyjnym:
| Name (Nazwa) | Opis |
|---|---|
| Stan wdrożenia zabezpieczeń tożsamości | Pokazuje liczbę tożsamości chronionych, wymagających uwagi i niechronione, co zapewnia szybki wgląd w postęp wdrażania ochrony tożsamości. Wybierz pozycję Konfiguruj ochronę tożsamości , aby przejrzeć i ulepszyć wdrożenie. |
| Poziom bezpieczeństwa tożsamości (Wskaźnik bezpieczeństwa) | Wyświetlony wynik przedstawia poziom zabezpieczeń Twojej organizacji, ze szczególnym uwzględnieniem wyniku dotyczącego tożsamości, odzwierciedlającego ogólny stan zabezpieczeń Twoich tożsamości. Wynik jest automatycznie aktualizowany w czasie rzeczywistym w celu odzwierciedlenia danych wyświetlanych na wykresach i zalecanych akcji. Usługa Wskaźnik bezpieczeństwa Microsoft aktualizuje codziennie dane systemowe z nowymi punktami dla każdej zalecanej akcji. Aby uzyskać więcej informacji, zobacz Wskaźnik bezpieczeństwa Microsoft (Wskaźnik bezpieczeństwa firmy Microsoft). |
| Entra ID wysoce uprzywilejowane | Wyświetla listę podsumowującą poufne konta w organizacji, w tym globalnych administratorów Entra ID, administratorów ds. zabezpieczeń i konta oznaczone jako poufne. Wybierz pozycję Wyświetl wszystkie tożsamości, aby przejść do spisu wszystkich tożsamości. |
| Incydenty powiązane z tożsamością | Wyświetla listę alertów z usługi Defender for Identity i Ochrona Microsoft Entra ID oraz wszelkich odpowiednich zdarzeń z ostatnich 30 dni. |
| Przydatne przewodniki | Zawiera linki do kluczowej dokumentacji, w tym co to jest zabezpieczenia tożsamości w Microsoft Defender?, zasady dostępu warunkowego w Microsoft i Jak zwiększyć zakres zabezpieczeń tożsamości w Defender?. |
| Domeny z niezabezpieczonymi konfiguracjami | Wyświetla listę domen usługi Active Directory, które mają niezabezpieczone ustawienia konfiguracji. Domeny usługi Active Directory przechowują wiele konfiguracji związanych z zabezpieczeniami, co po błędnej konfiguracji może sprawić, że organizacje będą bardziej podatne na ataki cybernetyczne. Upewnij się, że skonfigurowano domeny zgodnie z najlepszymi rozwiązaniami w zakresie zabezpieczeń, aby zmniejszyć prawdopodobieństwo naruszenia zabezpieczeń tożsamości. Aby uzyskać więcej informacji, zobacz Ocena zabezpieczeń: Niezabezpieczone konfiguracje domeny. |
| Aktywni użytkownicy narażeni na ryzyko | Wyświetla listę aktywnych kont użytkowników, które mogą być narażone na zagrożenia bezpieczeństwa, nietypowe działania lub potencjalne naruszenia zabezpieczeń. Identyfikowanie zagrożonych użytkowników i zarządzanie nimi to kluczowy aspekt utrzymania bezpiecznego środowiska IT. Wybierz pozycję Wyświetl wszystkich użytkowników , aby dokładniej zbadać ten problem. Aby uzyskać więcej informacji, zobacz Korygowanie ryzyka i odblokowywanie użytkowników w usłudze Ochrona Microsoft Entra ID. |
Następne kroki
Aby uzyskać więcej informacji, zobacz Microsoft Defender for Identity w portalu Microsoft Defender.