Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Agent klasyfikacji alertów zabezpieczeń jest tym samym agentem co agent klasyfikacji wyłudzania informacji, który wykazał wymierne ulepszenia dokładności klasyfikacji i wydajności w kontrolowanych ocenach. Możliwości agenta zostały rozszerzone o wstępną analizę szerszego zestawu alertów w usłudze Microsoft Defender, począwszy od podzbioru alertów dotyczących tożsamości i chmury. Te rozszerzone możliwości są obecnie dostępne w wersji zapoznawczej. Oczekuje się, że zestaw obsługiwanych alertów będzie rosnąć wraz z upływem czasu.
Centra operacji zabezpieczeń przetwarzają duże ilości alertów w wielu obciążeniach, z których każde wymaga innego kontekstu, sygnałów i głębokości dochodzeniowej. Różnice w sposobie oceniania tych alertów mogą prowadzić do niespójnych decyzji dotyczących klasyfikacji i spowolnić możliwość odróżnienia rzeczywistych zagrożeń od fałszywych alarmów. W związku z tym działanie wysokiego ryzyka może zostać pominięte lub opóźnione, podczas gdy analitycy spędzają nieproporcjonalnie dużo czasu na filtrowaniu szumu, zamiast działać na tym, co najważniejsze.
Agent klasyfikacji alertów zabezpieczeń Microsoft Security Copilot jest autonomicznym agentem osadzonym w Microsoft Defender, który pomaga zespołom zabezpieczeń klasyfikować alerty na dużą skalę. Stosuje oparte na sztucznej inteligencji, dynamiczne rozumowanie w różnych dowodach, aby dostarczyć jasnych werdyktów dotyczących obsługiwanych obciążeń zabezpieczeń. Dzięki określeniu, które alerty wskazują na rzeczywiste ataki, a które są fałszywymi alarmami, agent umożliwia analitykom skupienie się na analizie rzeczywistych zagrożeń, zapewniając przejrzyste wyjaśnienie krok po kroku, które wspiera każdą decyzję.
Ten artykuł przedstawia przegląd agenta Security Alert Triage, sposobu jego działania oraz jego możliwości w zakresie priorytetyzacji alertów. Przed skonfigurowaniem agenta upewnij się, że spełniasz wymagania wstępne dotyczące agenta triage Security Alert, w tym provisioning Security Copilot, zunifikowaną aktywację RBAC oraz licencjonowanie specyficzne dla obciążenia. Obejrzyj to wideo, aby zobaczyć szybką demonstrację:
Jak działa agent klasyfikacji alertów zabezpieczeń
Agent klasyfikacji i priorytetyzacji alertów zabezpieczeń to agent Security Copilot w usłudze Microsoft Defender, który klasyfikuje i priorytetyzuje alerty w ramach obsługiwanych obciążeń i typów alertów. Kluczowe możliwości agenta obejmują:
- Klasyfikacja autonomiczna: Używa zaawansowanych narzędzi sztucznej inteligencji do oceny alertów i określania, czy reprezentują one złośliwą aktywność, czy fałszywe alarmy bez konieczności wykonywania krok po kroku danych wejściowych przez człowieka.
- Przejrzyste uzasadnienie: Rejestruje werdykty klasyfikacji i zapewnia uzasadnienie w języku naturalnym i grafach wizualnych, w tym dowody użyte do osiągnięcia każdego wniosku.
- Uczenie się na podstawie opinii: W przypadku obsługiwanych typów alertów agent może dołączać opinie analityków po jawnym podaniu i zatwierdzeniu w celu dostrojenia analizy werdyktów. Ta funkcja jest obecnie dostępna tylko dla alertów dotyczących poczty e-mail i współpracy.
Obsługiwane typy alertów dla agenta Triage Security Alert
Agent klasyfikacji alertów zabezpieczeń obsługuje obecnie następujący podzbiór typów alertów w Microsoft Defender. Oczekuje się, że zestaw obsługiwanych alertów będzie rosnąć wraz z upływem czasu.
| Typ alertu | Nazwa alertu |
|---|---|
| Alerty dotyczące poczty e-mail i współpracy, w tym phishing (Ogólnie dostępne) | Wiadomość e-mail zgłoszona przez użytkownika jako złośliwe oprogramowanie lub phishing |
| Alerty w chmurze, w tym kontenery (wersja zapoznawcza) |
Wyświetlanie wszystkich alertów w chmurze
|
| Alerty tożsamości (wersja zapoznawcza) |
Wyświetl wszystkie alerty dotyczące tożsamości
|
Wymagania wstępne
Te wymagania wstępne obowiązują niezależnie od typów alertów, które agent ma obsłużyć w ramach triage’u.
| Wymagania wstępne | Szczegóły |
|---|---|
| Security Copilot | Przydzielona wydajność w jednostkach obliczeniowych zabezpieczeń (SCU). Zobacz Wprowadzenie do Security Copilot lub sprawdź, czy masz prawo do jednostek SCU w ramach modelu dołączania Microsoft Security Copilot. |
| Wtyczki programu Security Copilot | Agent klasyfikacji alertów zabezpieczeń automatycznie aktywuje następujące wtyczki: Microsoft Defender XDR, Microsoft Threat Intelligence i Security Alert Triage Agent. Aby uzyskać więcej informacji, zobacz Omówienie wtyczek — Microsoft Security Copilot. |
| Reguły dostrajania alertów | Wyłącz reguły dostrajania, które rozwiązują alerty, które mają zostać sklasyfikowane przez agenta. Agent nie segreguje alertów oznaczonych jako rozwiązane. Aby uzyskać więcej informacji, zobacz Dostosowywanie alertu. |
| Ujednolicony RBAC | Włącz ujednolicone sterowanie dostępem na podstawie ról i aktywuj odpowiednie obciążenia robocze dla typów alertów, które chcesz analizować. Aby uzyskać więcej informacji, zobacz sekcję Wymagania wstępne dotyczące konkretnego obciążenia. |
| Produkty i licencje | Potrzebujesz określonych produktów i licencji w zależności od typów alertów, które agent ma poddawać wstępnej analizie. Aby uzyskać więcej informacji, zobacz sekcję Wymagania wstępne dotyczące konkretnego obciążenia. |
Wymagania wstępne specyficzne dla obciążenia
Następujące wymagania wstępne zależą od typów alertów, które mają zostać sklasyfikowane przez agenta.
Następujące wymagania wstępne obowiązują, gdy chcesz, aby agent selekcjonował powiadomienia e-mailowe i współpracę.
Wymagania dotyczące produktów i licencji
W przypadku alertów dotyczących poczty e-mail i współpracy wymagane są następujące produkty i licencja:
Ujednolicone wymagania rbac
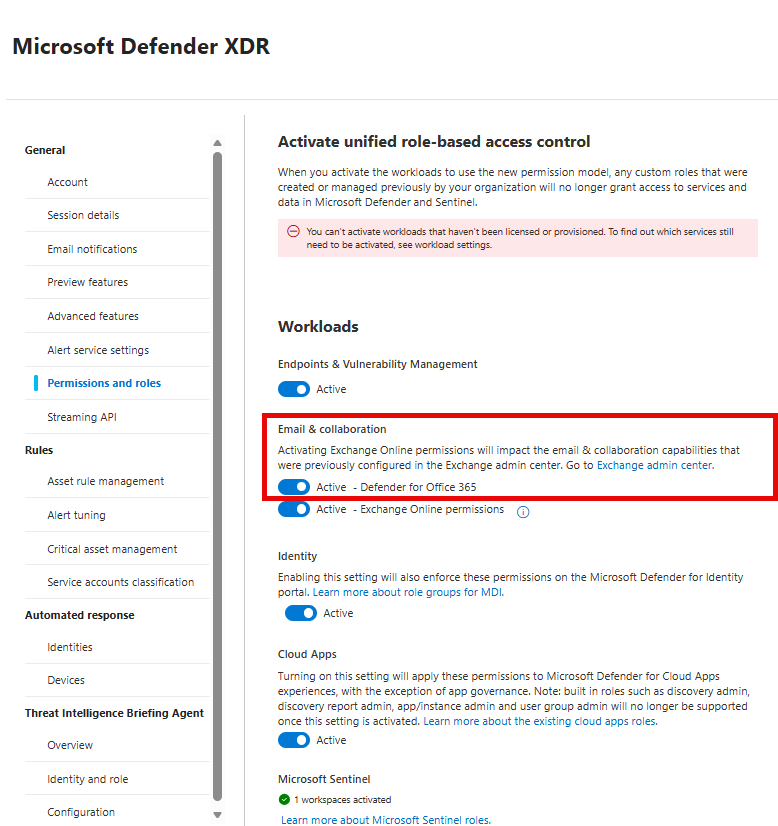
Włącz Ochrona usługi Office 365 w usłudze Defender w ustawieniach ujednoliconego modelu RBAC w usłudze Microsoft Defender XDR. Aby uzyskać więcej informacji, zobacz Aktywowanie obciążeń w ustawieniach Microsoft Defender XDR.
Konfigurowanie ustawień zgłoszonych przez użytkownika
Włącz opcję Monitoruj zgłoszone komunikaty w programie Outlook, aby zdefiniować sposób zgłaszania przez użytkowników potencjalnie złośliwych komunikatów w programie Microsoft Outlook i wybrać dowolną z opcji Zgłoszonych miejsc docelowych komunikatów :
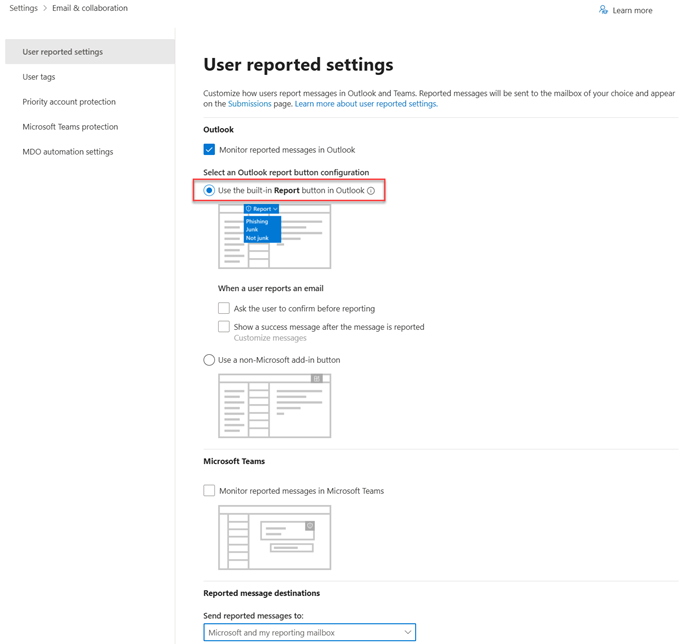
Aby uzyskać więcej informacji, zobacz Konfigurowanie ustawień zgłoszonych przez użytkownika za pomocą portalu Microsoft Defender.
Jeśli używasz narzędzia do raportowania poczty e-mail innej firmy, zapoznaj się z tematem Opcje narzędzi do raportowania innych firm i wyświetl opcje konfiguracji dostawcy, aby zintegrować zgłoszone komunikaty z Microsoft Defender.
Dodawanie zasad alertów
Agent triażu alertów zabezpieczeń obsługuje incydenty związane z pocztą e-mail i współpracą, obejmujące alerty typu Wiadomość e-mail zgłoszona przez użytkownika jako złośliwe oprogramowanie lub próba wyłudzenia informacji.
Upewnij się, że masz włączone odpowiednie zasady alertów.
Aby uzyskać więcej informacji, zobacz Zasady alertów w portalu Microsoft Defender.
Ważna
Agent triage alertów zabezpieczeń nie analizuje alertów rozwiązanych dzięki dostrajaniu alertów.
Pamiętaj, aby wyłączyć wbudowaną regułę dostrajania alertów Auto-Resolve — Wiadomość e-mail zgłoszona przez użytkownika jako złośliwe oprogramowanie lub próba wyłudzenia informacji oraz wszelkie niestandardowe reguły dostrajania, które powodują automatyczne rozwiązywanie tego alertu.
Wymagane uprawnienia użytkownika
Użytkownicy korzystający z agenta klasyfikacji alertów zabezpieczeń potrzebują następujących uprawnień:
| Akcja użytkownika | Wymagane uprawnienia |
|---|---|
| Wyświetlanie wyników agenta | Te same uprawnienia jak agent (lub wyższe), zgodnie z opisem w Wymagane uprawnienia agenta klasyfikacji alertów zabezpieczeń. |
| Wyświetlanie ustawień agenta |
Security Copilot (odczyt) i podstawowe dane dotyczące zabezpieczeń (odczyt) w grupie uprawnień Operacje zabezpieczeń w portalu Defender. LUB Administrator zabezpieczeń w Microsoft Entra ID. |
| Zarządzanie ustawieniami agenta (konfigurowanie, wstrzymywanie, usuwanie agenta i zarządzanie tożsamością agenta) | Administrator zabezpieczeń w Microsoft Entra ID. |
| Uczenie agenta za pośrednictwem opinii | Te same uprawnienia jak agent (lub wyższe), zgodnie z opisem w Wymagane uprawnienia agenta klasyfikacji alertów zabezpieczeń. |
| Wyświetl stronę opinii |
Security Copilot (odczyt), Podstawy danych zabezpieczeń (odczyt) i Metadane poczty e-mail i współpracy (odczyt) w grupie uprawnień Operacje zabezpieczeń w portalu Defender. LUB Administrator zabezpieczeń w Microsoft Entra ID. |
| Odrzuć opinię | Administrator zabezpieczeń w Microsoft Entra ID. |
Więcej informacji o zunifikowanym RBAC w portalu Defender można znaleźć w Microsoft Defender Unified role-based access control (RBAC).
Konfigurowanie agenta klasyfikacji alertów zabezpieczeń
Upewnij się, że masz wymagane uprawnienia użytkownika i że wszystkie wymagania agenta są spełnione przed skonfigurowaniem agenta.
Rozpocznij konfigurację
Otwórz kreatora konfiguracji agenta klasyfikacji alertów zabezpieczeń na jeden z dwóch sposobów:
W kolejce Zdarzenia w portalu Microsoft Defender wybierz pozycję Skonfiguruj agenta.
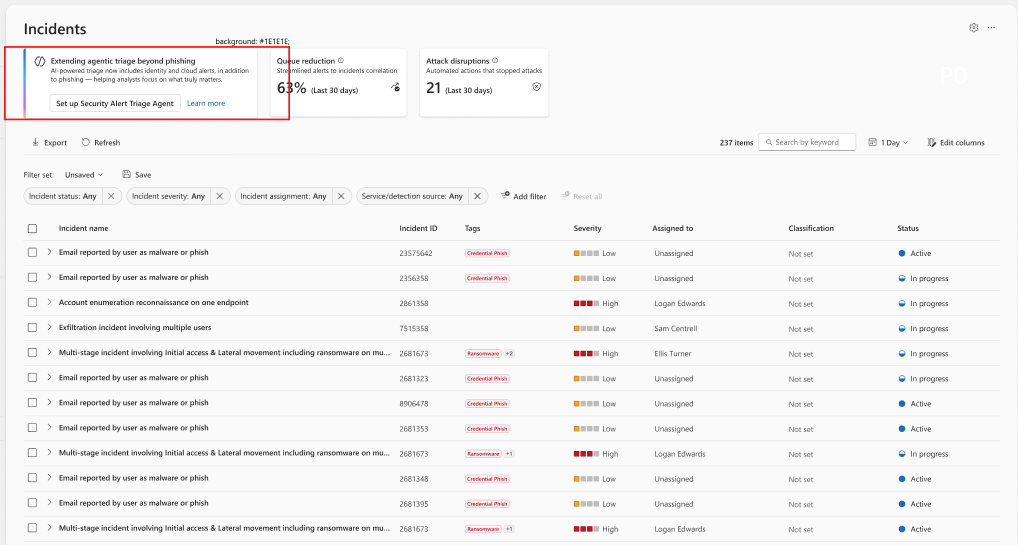
Ze sklepu Security Store w portalu Microsoft Defender, jak wyjaśniono w temacie Wdrażanie agentów sztucznej inteligencji w Microsoft Defender. Agent może być wyświetlany jako Agent klasyfikacji phishingu w Sklepie zabezpieczeń, ale jest to ten sam agent.
Wykonaj kroki w kreatorze konfiguracji, zgodnie z opisem w sekcjach Wybierz typy alertów do klasyfikacji i Przypisz tożsamość i uprawnienia agenta.
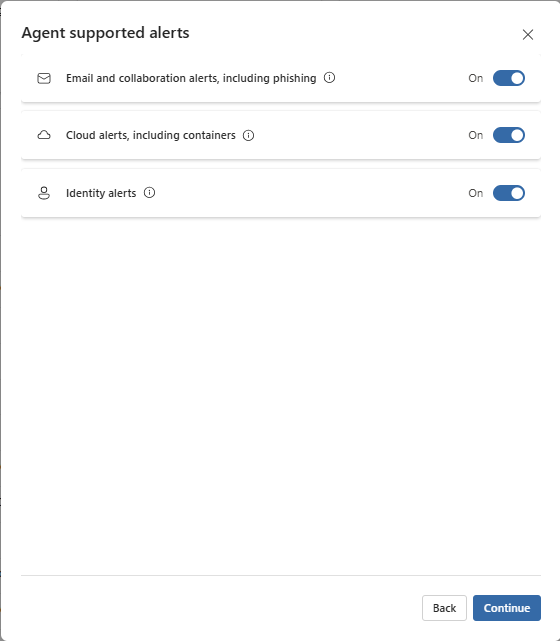
Wybierz typy alertów do wstępnej oceny
Wybierz z listy obsługiwanych typów alertów typy alertów, które agent ma analizować i priorytetyzować. Uprawnienia i zakresy danych zależą od tego wyboru.
Przypisywanie tożsamości i uprawnień agenta
Kreator konfiguracji przeprowadzi Cię przez proces przypisywania agentowi tożsamości i uprawnień wymaganych do wykonywania jego pracy.
Przypisywanie tożsamości
Agent wymaga tożsamości do działania. Kreator monituje o wybranie jednego z dwóch typów tożsamości.
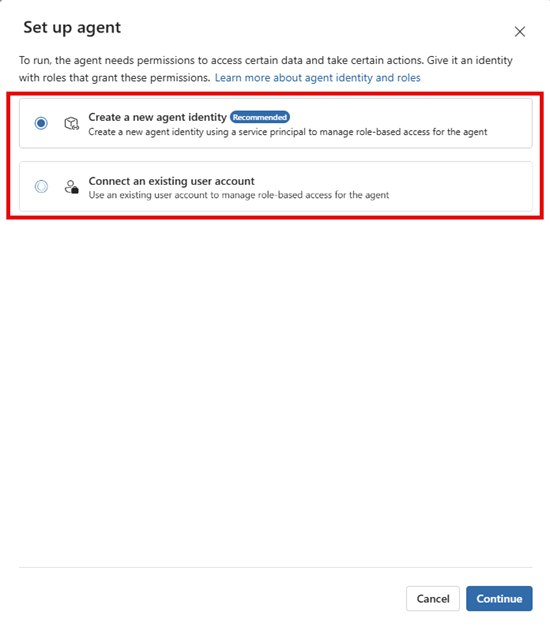
Wybierz:
Utwórz nową tożsamość agenta (zalecane) — automatycznie utwórz nowy Identyfikator agenta Microsoft Entra. Microsoft Entra tworzy identyfikatory agentów specjalnie dla agentów sztucznej inteligencji. Korzystanie z identyfikatorów agentów ogranicza zakres dostępu, zwiększa bezpieczeństwo i ułatwia zarządzanie. Aby uzyskać więcej informacji, zobacz Czym są tożsamości agentów?.
LUB
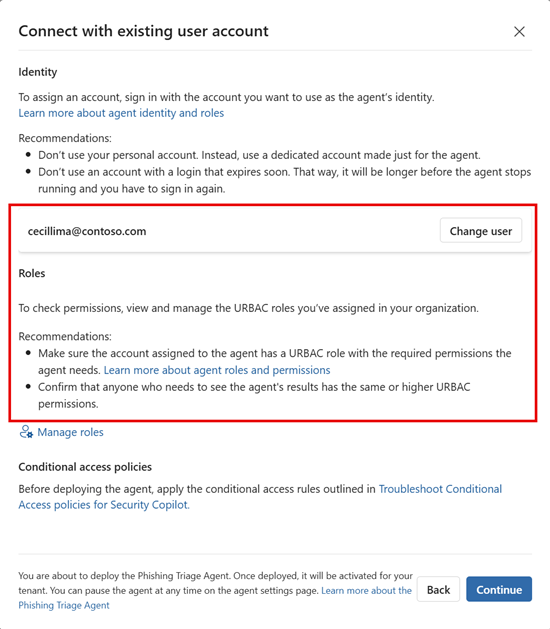
Łączenie istniejącego konta użytkownika — przypisz istniejące konto użytkownika jako tożsamość agenta. Agent dziedziczy dostęp i uprawnienia konta użytkownika. Aby użyć tej opcji tożsamości, musisz samodzielnie utworzyć tożsamość i przypisać jej uprawnienia wymagane przez agenta przed instalacją . Aby uzyskać informacje na temat tworzenia konta użytkownika, zobacz Tworzenie nowego użytkownika.
Po połączeniu agenta z kontem zalecamy ustawienie długiej daty wygaśnięcia konta i ścisłe monitorowanie jego stanu uwierzytelniania w celu zapewnienia ciągłego działania agenta. Jeśli uwierzytelnianie wygaśnie, agent przestanie działać do czasu jego odnowienia.
Tożsamość użytkownika określona przez agenta nie jest zgodna z mechanizmami PIM ani TAP, ponieważ mechanizmy te nie obsługują długotrwałych operacji w tle.
Porada
Użyj dedykowanego konta tożsamości z minimalnymi wymaganymi uprawnieniami dla agenta. Podczas tworzenia konta przypisz unikalną nazwę wyświetlaną, taką jak Agent klasyfikacji alertów zabezpieczeń, aby można było je łatwo zidentyfikować w portalu Microsoft Defender.
Ustaw zasady dostępu warunkowego dla Security Copilot, aby umożliwić agentowi działanie na podstawie utworzonego dla niego konta użytkownika. Aby uzyskać więcej informacji, zobacz Rozwiązywanie problemów z zasadami dostępu warunkowego dla Microsoft Security Copilot.
Uwaga
Tożsamość agenta można zmienić po skonfigurowaniu zgodnie z opisem w temacie Edytowanie ustawień agenta.
Przypisywanie uprawnień
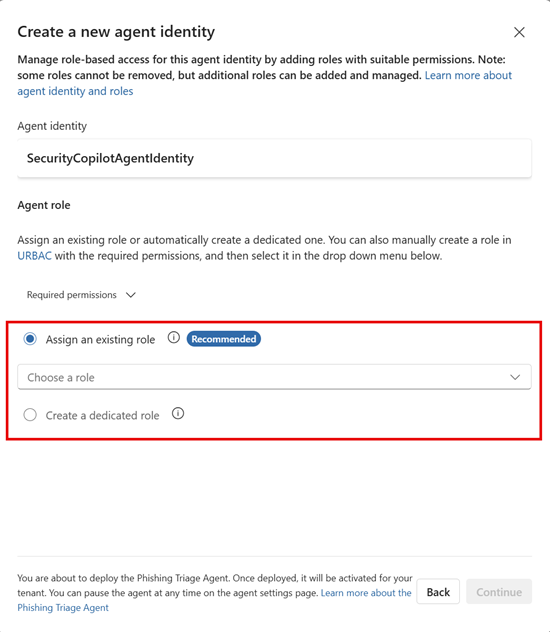
Zgodnie z zasadą najniższych uprawnień zalecamy przypisanie tożsamości agenta tylko uprawnień wymaganych przez agenta klasyfikacji alertów zabezpieczeń do wykonywania jego zadań.
Jeśli używasz identyfikatora agenta, na liście rozwijanej są wyświetlane tylko role w organizacji, które mają uprawnienia wymagane przez agenta. Wybierz istniejącą rolę w organizacji lub automatycznie utwórz nową rolę z wymaganymi uprawnieniami, jeśli nie masz jeszcze skonfigurowanej odpowiedniej roli.
Jeśli używasz istniejącego konta użytkownika, musisz przypisać wymagane uprawnienia do tej tożsamości przed przypisaniem tożsamości agenta podczas instalacji — nie możesz tego zrobić z poziomu kreatora konfiguracji.
Wymagane uprawnienia agenta klasyfikacji alertów zabezpieczeń
Agent triażu alertów zabezpieczeń wymaga określonych uprawnień do uzyskiwania dostępu do niezbędnych danych oraz realizowania funkcji triażu. Wymagane uprawnienia zależą od typów alertów i skojarzonych produktów, z których agent ma pracować.
Ta tabela zawiera podsumowanie wymaganych uprawnień i zakresów danych dla każdego typu alertu:
| Typ alertu | Uprawnienia | Zakresy danych |
|---|---|---|
| alerty dotyczące poczty e-mail i współpracy, w tym phishingu | Security Copilot (odczyt), Podstawowe dane zabezpieczeń (odczyt), Alerty (zarządzanie), Metadane poczty e-mail i współpracy (odczyt), Zawartość poczty e-mail i współpracy: wiadomości e-mail skojarzone z alertami (odczyt) | Ochrona usługi Office 365 w usłudze Microsoft Defender |
| Alerty w chmurze, w tym kontenery | Security Copilot (odczyt), Podstawy danych dotyczących zabezpieczeń (odczyt), alerty (zarządzanie) | Microsoft Defender dla Chmury |
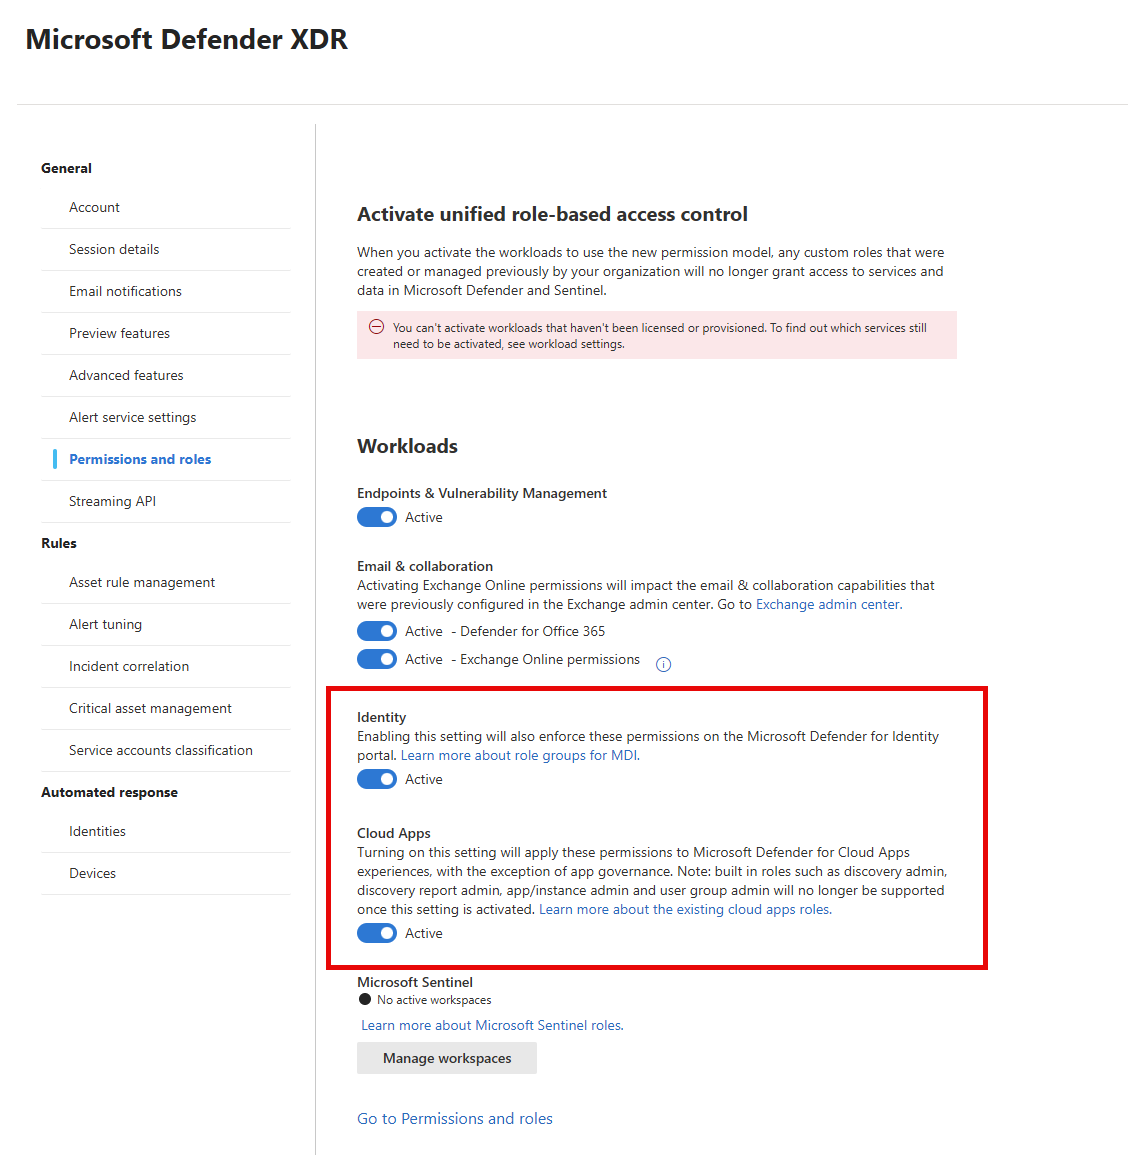
| Alerty dotyczące tożsamości | Security Copilot (odczyt), Podstawy danych dotyczących zabezpieczeń (odczyt), alerty (zarządzanie) | Microsoft Defender for Identity i Microsoft Defender for Cloud Apps |
Te uprawnienia znajdują się w grupie uprawnień operacje zabezpieczeń :
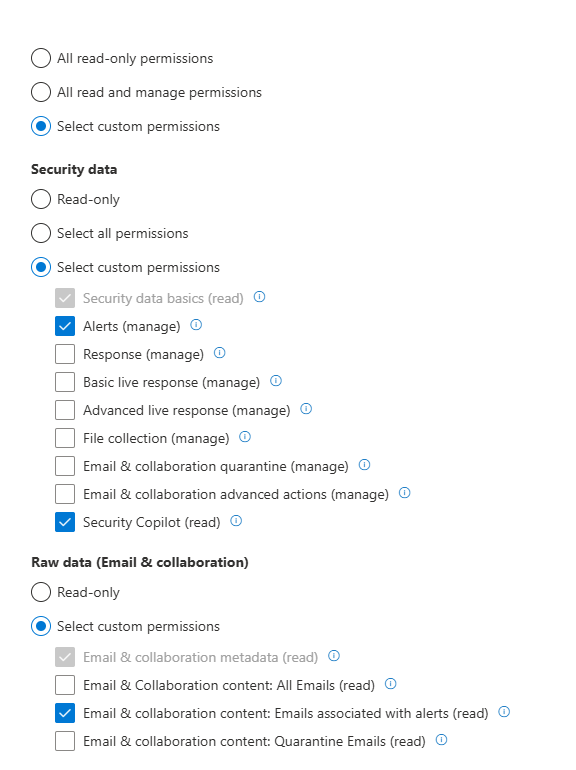
Aby ręcznie utworzyć rolę:
Upewnij się, że odpowiednie ujednolicone obciążenia RBAC są aktywowane, aby umożliwić agentowi efektywną analizę alertów z kompleksowym kontekstem. Wykonaj kroki opisane w sekcji Wymagania wstępne dotyczące określonego obciążenia.
Utwórz rolę z wymaganymi uprawnieniami lub przypisz istniejącą rolę z tymi uprawnieniami do agenta.
Pamiętaj, aby przyznać roli dostęp do wszystkich odpowiednich źródeł danych w zależności od obsługiwanych alertów, które chcesz powiązać z agentem wstępnej analizy alertów zabezpieczeń.
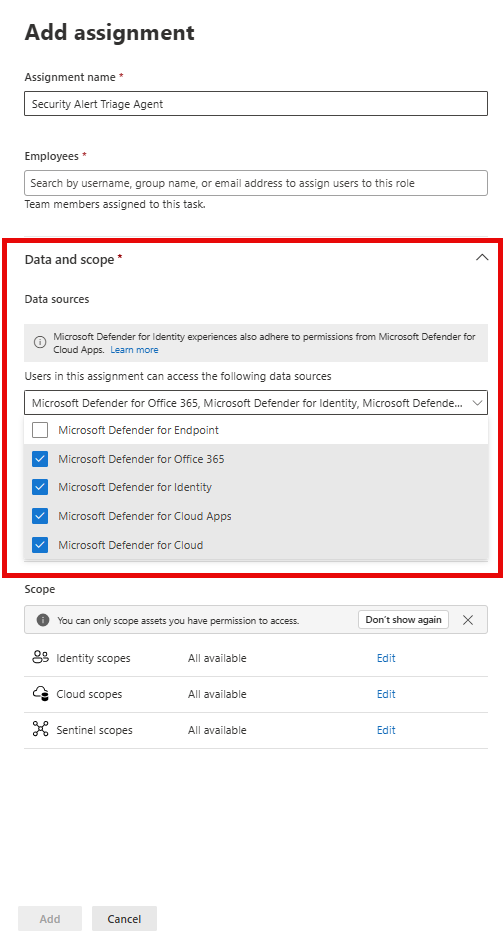
Przypisz rolę do tożsamości agenta.
Ważna
Po przypisaniu agentowi uprawnień upewnij się, że grupa użytkowników monitorująca agenta ma równe lub wyższe uprawnienia do nadzorowania jego działania i danych wyjściowych. W tym celu porównaj uprawnienia grupy użytkowników z agentem na stronie Uprawnienia w portalu Microsoft Defender.
Użyj agenta klasyfikacji alertów dotyczących zabezpieczeń
Agent pomaga zespołom ds. zabezpieczeń zarządzać dużą liczbą alertów, które organizacje otrzymują każdego dnia, dzięki automatycznemu sortowaniu obsługiwanych alertów oraz aktualizowaniu ich klasyfikacji i stanu w incydentach w usłudze Microsoft Defender.
Wyzwalacz i przepływ agenta
Po skonfigurowaniu agent klasyfikacji alertów zabezpieczeń jest automatycznie uruchamiany po utworzeniu odpowiedniego alertu. Następnie agent autonomicznie analizuje alert przy użyciu zaawansowanych narzędzi sztucznej inteligencji i kontekstu organizacji, aby ustalić, czy skojarzone zagrożenie jest złośliwe, czy tylko fałszywy alarm.
Jeśli alert zostanie uznany za fałszywy alarm, agent klasyfikuje go jako fałszywie dodatni i odpowiednio go rozpoznaje. Jeśli alert zostanie uznany za złośliwy, zostanie sklasyfikowany jako prawdziwie dodatni, a stan skojarzonego zdarzenia pozostaje otwarty i w toku, aby analityk zbadał i podejmował dalsze działania.
Dla każdego alertu, który przetwarza, agent udostępnia szczegółowe wyjaśnienie swojego werdyktu w odpowiednim zdarzeniu.
Współpraca z agentem
Aby zachować przejrzystość, agent rutynowo aktualizuje pola zdarzeń podczas procesu klasyfikacji. Po rozpoczęciu wstępnej analizy agent przypisuje alert do samego siebie i dodaje tag Agent do odpowiedniego incydentu. Analitycy mogą filtrować kolejkę zdarzeń, aby zobaczyć tylko zdarzenia oznaczone przez agenta, co upraszcza nadzór i priorytetyzację.
Porada
Możesz również filtrować kolejkę incydentów za pomocą nazwy tożsamości przypisanej do agenta triażu alertów zabezpieczeń, aby wyświetlić incydenty, nad którymi agent aktualnie pracuje.
Gdy alert zostanie zidentyfikowany jako prawdziwe zagrożenie, agent klasyfikacji alertów zabezpieczeń oznacza go jako prawdziwie dodatni, co umożliwia analitykom filtrowanie i określanie priorytetów zdarzeń na podstawie potwierdzonych klasyfikacji.
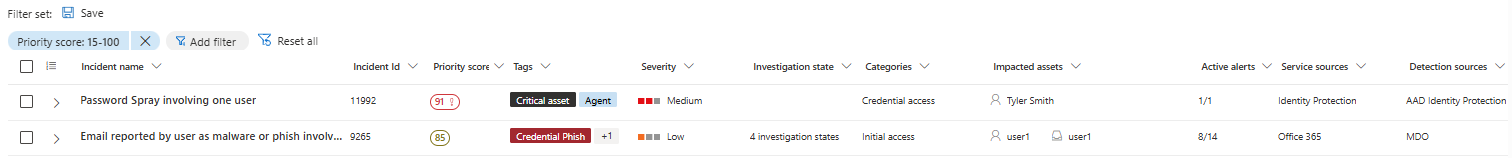
Przezroczystość i objaśnienie klasyfikacji alertów
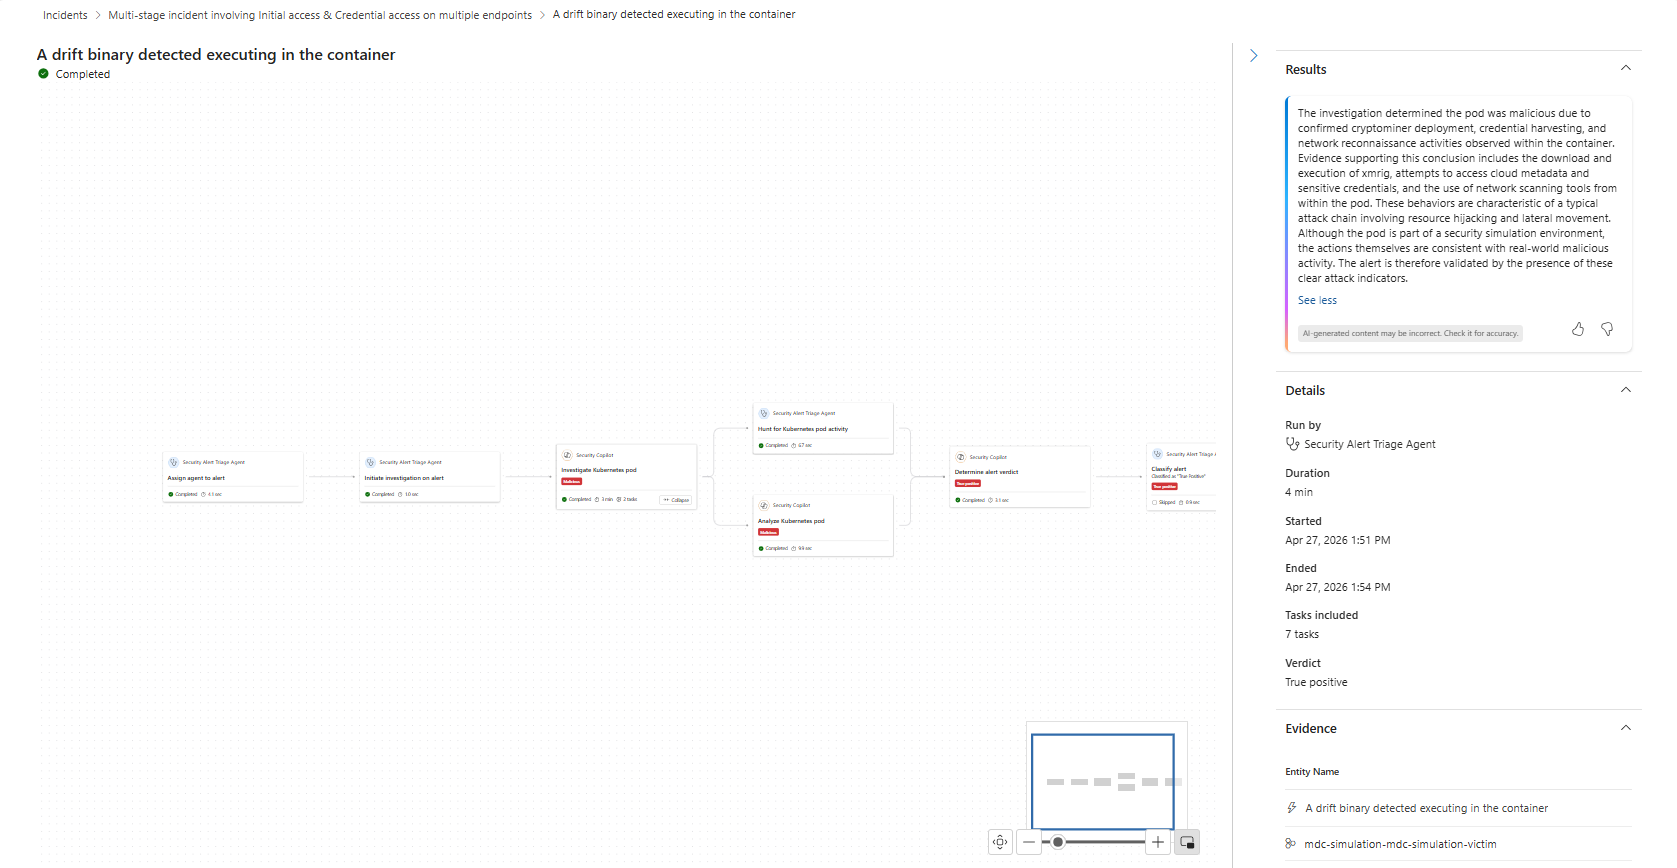
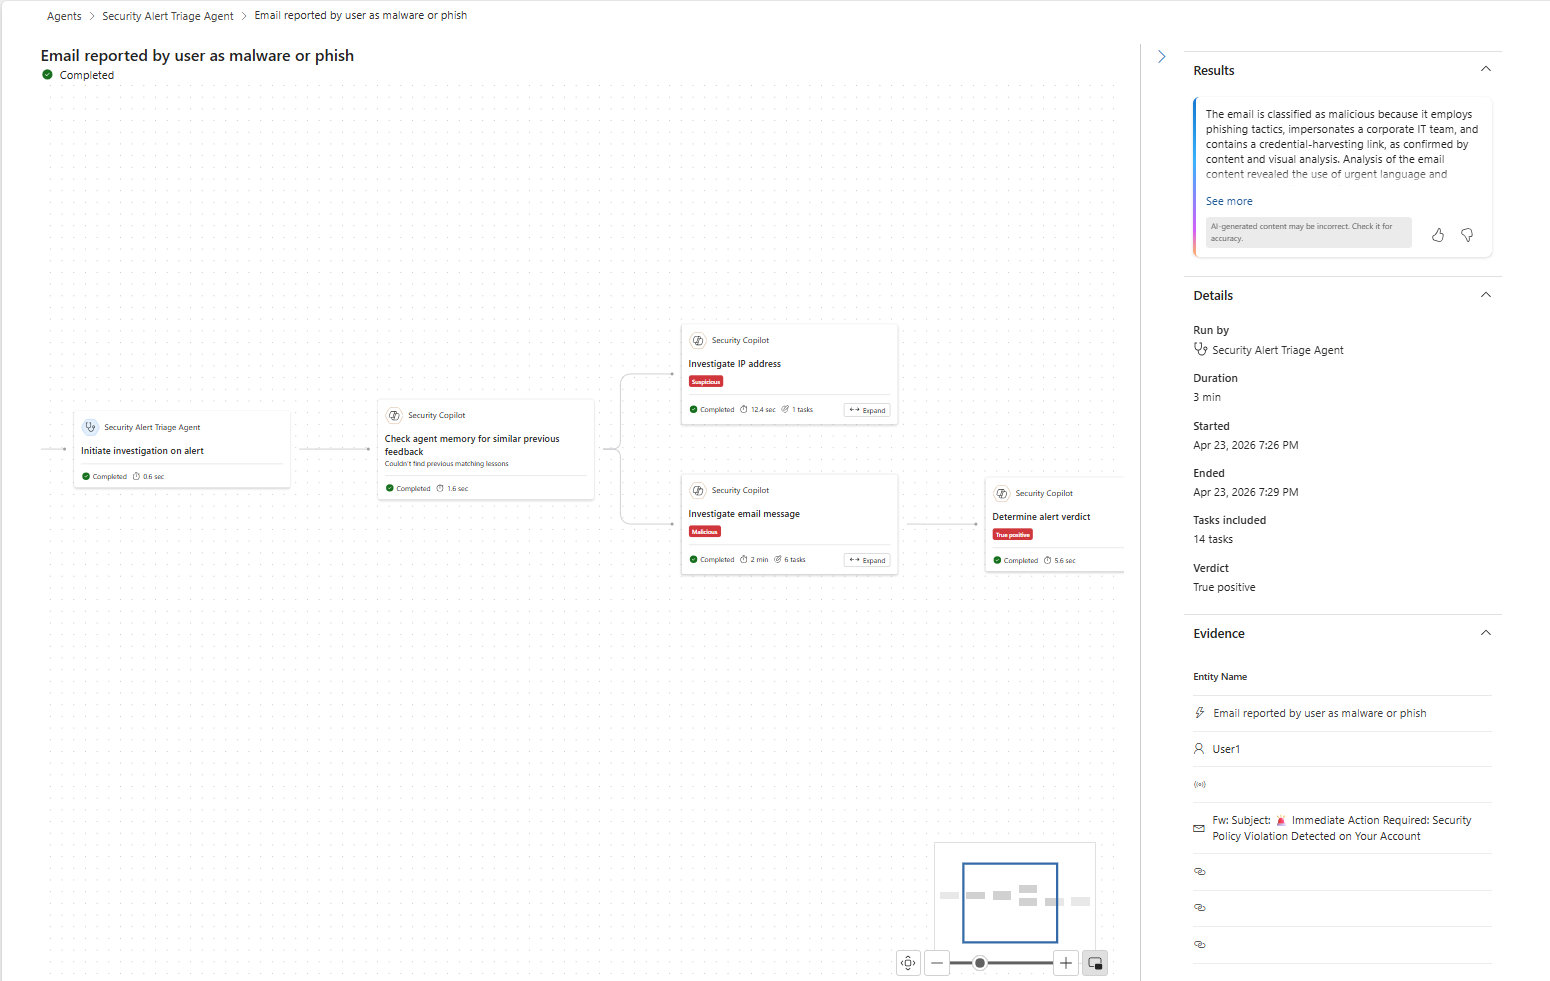
Dla każdego alertu, który przetwarza, agent klasyfikacji alertów zabezpieczeń zawiera szczegółowe wyjaśnienie werdyktu i graficzną reprezentację przepływu pracy podejmowania decyzji.
Aby przejrzeć wyniki agenta, wykonaj następujące kroki:
Wybierz zdarzenie z kolejki zdarzeń.
Na stronie incydentu odszukaj kartę Agent klasyfikacji alertów zabezpieczeń w panelu bocznym Copilot lub Tasks w sekcji Klasyfikacja odpowiedzi z przewodnikiem. Zadanie jest oznaczone jako ukończone i przypisane do agenta. Karta przedstawia werdykt agenta na podstawie dokonanej klasyfikacji, wskazując najważniejsze obciążające dowody, na podstawie których podjęto tę decyzję.
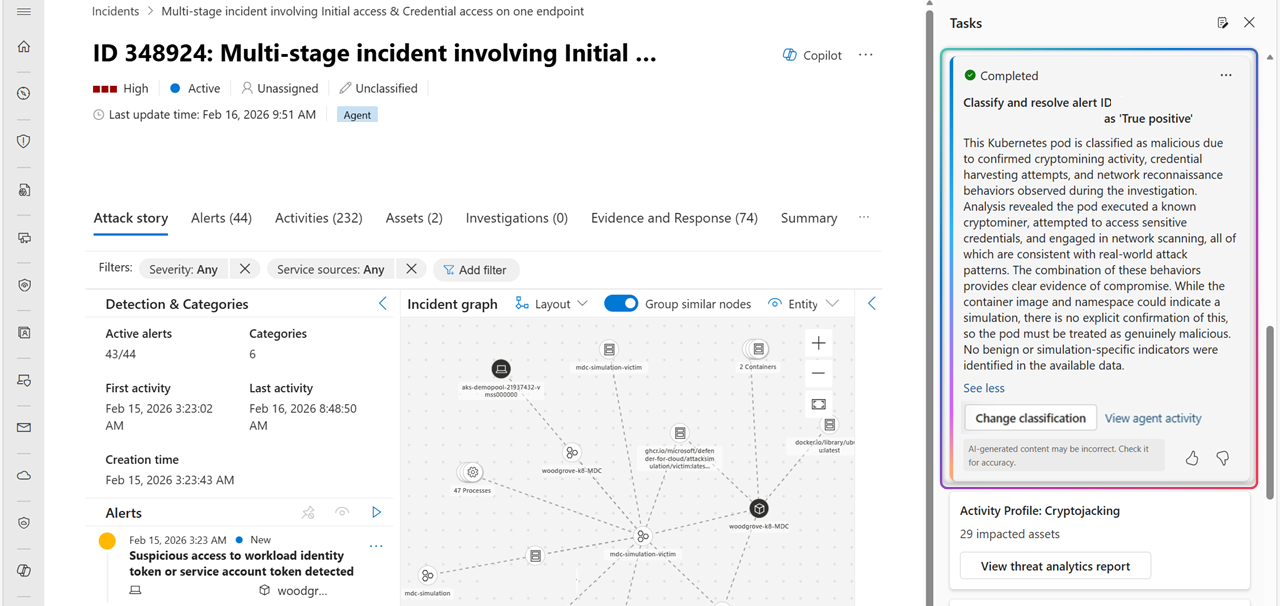
Możesz wybrać opcję Więcej akcji, aby wyświetlić dodatkowe szczegóły alertu, skopiować szczegóły klasyfikacji agenta do schowka lub zarządzać opinią.
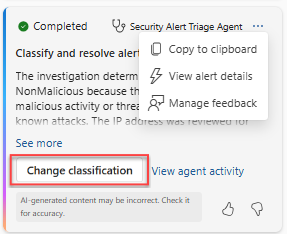
Aby wyświetlić kroki, które agent wykonał przed osiągnięciem klasyfikacji, wybierz pozycję Wyświetl działanie agenta na karcie Agent klasyfikacji alertów zabezpieczeń. To pokazuje logikę stojącą za końcową klasyfikacją agenta.
Naucz agenta kontekstu organizacji za pomocą opinii
Ważna
Opcja opinii jest obecnie dostępna tylko dla alertów dotyczących poczty e-mail i współpracy.
W przypadku obsługiwanych typów alertów analitycy mogą opcjonalnie przekazywać opinie na temat klasyfikacji agentów w prostym języku naturalnym bez konieczności tworzenia złożonych konfiguracji. Autoryzowani użytkownicy mogą przeglądać opinie, oceniać je i jawnie stosować w celu wpływania na sposób klasyfikowania podobnych alertów przez agenta w przyszłości. Ta funkcja jest obecnie dostępna tylko dla alertów dotyczących poczty e-mail i współpracy.
Aby przekazać opinię i nauczyć agenta, wykonaj następujące kroki:
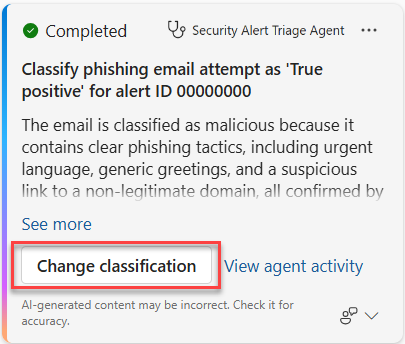
Na stronie incydentu poszukaj karty agenta klasyfikacji alertów zabezpieczeń w panelu bocznym Copilot lub Tasks w sekcji Klasyfikacja odpowiedzi wspomaganej.
Przejrzyj klasyfikację i rozumowanie agenta wyświetlane w tytule i zawartości karty. Jeśli decyzja nie jest zgodna z kryteriami klasyfikacji organizacji, wybierz pozycję Zmień klasyfikację. Alternatywnie możesz zaktualizować klasyfikację, wybierając konkretny alert na karcie Alerty , a następnie wybierając pozycję Zarządzaj alertem.
W okienku Zarządzanie alertami wybierz nową klasyfikację z menu rozwijanego Klasyfikacja . Następnie podaj przyczynę zmiany, wypełniając pole Dlaczego zmieniono tę klasyfikację . Ten krok rejestruje dane wejściowe na stronie zarządzania opiniami tylko do celów inspekcji. Agent nie będzie używać tej opinii do usprawniania podejmowania decyzji, dopóki nie wybierzesz jawnie opcji Użyj tej opinii, aby nauczyć agenta. Jeśli nie chcesz używać tej opinii do nauczania agenta, możesz wybrać pozycję Zapisz, która będzie przeprowadzać inspekcję tylko opinii bez wstawiania jej do pamięci agenta.
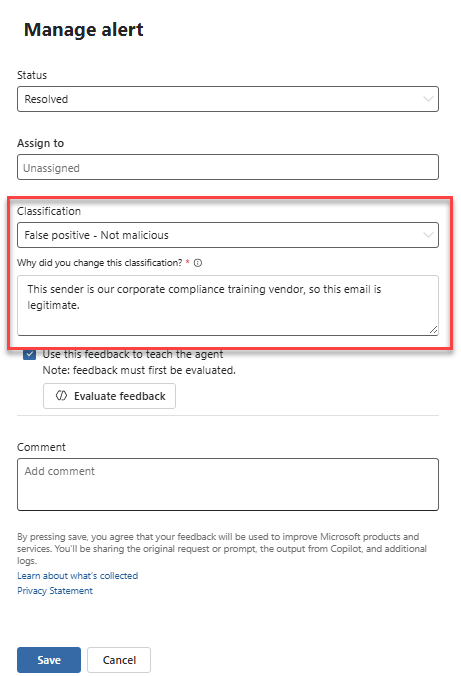
Aby zastosować Twoją opinię, wybierz Użyj tej opinii do uczenia agenta. Możesz wykorzystać najlepsze praktyki pisania informacji zwrotnej od agentów , aby pomóc sobie tworzyć skuteczne informacje, a następnie wybrać Evaluate feedback , aby zobaczyć, jak agent przekłada Twoją opinię na lekcję i ocenić, czy efekt jest zgodny z twoimi intencjami. Ponadto ocena opinii przeprowadza podstawowe kontrole bezpieczeństwa, aby upewnić się, że zastosowana opinia jest odpowiednia dla agenta i nie powoduje konfliktu z wcześniejszymi opiniami.
Uwaga
Możesz przekazać opinię agentowi tylko raz na alert i może on służyć tylko do uczenia agenta, jak klasyfikować alerty dotyczące poczty e-mail i współpracy, w szczególności wybierając pozycję Prawdziwie dodatni (wyłudzanie informacji) lub Fałszywie dodatnie (nie złośliwe). Przed zapisaniem lekcji zawsze przejrzyj swoją opinię i zweryfikuj odpowiedź wygenerowaną przez sztuczną inteligencję.
Jeśli wynik spełnia Twoje oczekiwania, możesz wstawić lekcję do pamięci agenta, aby wpłynąć na jego przyszłe decyzje. Wybierz pozycję Zapisz , aby zapisać lekcję i zapisać ją jako lekcję w pamięci agenta, jeśli ma to zastosowanie. Wszystkie opinie są rejestrowane do celów inspekcji, a lekcje dodane do pamięci agenta można przejrzeć później na stronie zarządzania opiniami.
Agent wykorzystuje zapisane informacje zwrotne do priorytetyzowania i klasyfikowania podobnych alertów w przyszłości. Po otrzymaniu odpowiedniego alertu zgodnego z charakterystyką opinii agent stosuje tę opinię, aby określić jego klasyfikację, uwzględniając ją jako dowody potwierdzające w procesie podejmowania decyzji.
Najlepsze rozwiązania dotyczące pisania opinii
Lekcje zawierają systematyczne wytyczne, które pomagają agentowi określić, czy alert jest prawdziwym zagrożeniem wyłudzania informacji, czy fałszywym alarmem. Aby zapewnić, że agent skutecznie uwzględni Twoją opinię, postępuj zgodnie z tymi najlepszymi rozwiązaniami podczas przekazywania danych wejściowych do agenta klasyfikacji alertów zabezpieczeń:
- Upewnij się, że opinie są istotne i kontekstowe. Opinie powinny dotyczyć tylko wiadomości e-mail aktualnie przeglądanej. Musi również być zgodna z przypisaną przez Ciebie zaktualizowaną klasyfikacją.
- Opisuj dokładnie i konkretnie. Jasno wyjaśnij charakterystykę wiadomości e-mail. Podaj odpowiednie szczegóły, takie jak temat wiadomości e-mail, treść wiadomości, nadawca lub adresaci, aby ułatwić agentowi zrozumienie kontekstu. Konkretne opinie z wieloma szczegółami zwiększają skuteczność.
- Zapewnij przejrzystość i zdecydowaność. Unikaj niejasnych lub uniwersalnych stwierdzeń. Prześlij opinię, która jest jasna i z możliwością działania. Użyj decydujących i jasnych terminów identyfikacyjnych.
- Bądź zgodny z wcześniejszymi opiniami. Upewnij się, że nowa opinia jest zgodna z wcześniejszymi danymi, aby uniknąć sprzeczności, które mogłyby zmylić agenta lub zmniejszyć dokładność jego decyzji. Wszystkie wcześniej przesłane dane wejściowe można przejrzeć na stronie zarządzania opiniami o agencie .
- Przejrzyj interpretację opinii agenta. Podczas przesyłania opinii zawsze sprawdź, czy opinia została dokładnie przetłumaczona na lekcję. Upewnij się, że lekcja odzwierciedla Twoją intencję i utrzymuje spójność z oryginalnymi danymi wejściowymi. Sprawdzanie poprawności odpowiedzi generowanych przez sztuczną inteligencję w celu upewnienia się, że mają one zastosowanie do danego scenariusza.
Poniżej przedstawiono przykłady sposobu pisania opinii do agenta.
| Obszar | Przykłady dobrze napisanej opinii | Przykłady opinii, które mogą prowadzić do niepowodzenia | Porównanie |
|---|---|---|---|
| Opinia o nadawcy | Każda wiadomość e-mail podająca się za pochodzącą od dostawców korzyści musi pochodzić z adresu "@benefits.company.com". | Nadawca drugiego alertu w zdarzeniu nie jest zgodny z prawem. | Opinia musi odnosić się do wiadomości e-mail w bieżącym alercie i jego kontekście. Zostanie ona powiązana z wybraną klasyfikacją (nawet jeśli nie zostanie wyraźnie wymieniona w opinii) i będzie używana do podobnych przyszłych alertów. |
| Opinia o treści nadawcy i wiadomości e-mail | Wiadomości e-mail oferujące udostępnianie plików lub dostęp do dokumentów powinny pochodzić tylko od autoryzowanego dostawcy Contoso.com. | Wiadomości e-mail oferujące udostępnianie plików lub dostęp do dokumentów powinny pochodzić tylko od naszych autoryzowanych dostawców. | Dobrze sformułowana informacja zwrotna jasno określa konkretne wymagania (na przykład domenę nadawcy), podczas gdy niejasne sformułowania (na przykład „autoryzowani dostawcy”) nie zawierają konkretnych wskazówek do działania. |
| Opinia dotycząca tematu wiadomości e-mail | Każda wiadomość e-mail, której dotyczy temat, zawiera żądanie transakcji rozliczeniowej, nie jest dozwolona w naszej organizacji i jest traktowana jako wyłudzanie informacji. | Jeśli temat ma pozytywną naturalną tonację, jest to uzasadnione. | Opinie, które są opisowe i specyficzne, można skutecznie zweryfikować, podczas gdy subiektywne opinie mogą prowadzić do niezamierzonych wyników. |
| Opinie na temat treści wiadomości e-mail | Wiadomości e-mail z żądaniem weryfikacji poświadczeń powinny zawierać odwołanie do określonego konta lub usługi. Każde ogólne żądanie "zweryfikuj swoje konto" bez szczegółów powinno być traktowane jako wyłudzanie informacji. | Ta wiadomość e-mail powinna być traktowana jako wyłudzanie informacji. | Bardziej prawdopodobne jest, że opinie zawierające szczegółowe informacje będą bardziej zrozumiałe, natomiast opinie, których brakuje szczegółów, mogą być interpretowane na różne sposoby i mogą prowadzić do nieprzewidywalnych wyników. |
| Opinia o adresacie i treści wiadomości e-mail | Ta wiadomość e-mail została wysłana do wielu pracowników, a treść nakazuje adresatom pobranie "ważnego załącznika" bez opisywania jego zawartości — uzasadnione wiadomości e-mail zawsze określają szczegóły załącznika. | Masowo wysyłane wewnętrzne wiadomości e-mail z załącznikami to próby phishingu. | Opinie, które wyróżniają konkretne brakujące szczegóły często spotykane w legalnych wiadomościach e-mail, są bardziej skuteczne. Informacje zwrotne zawierające zbyt szerokie uogólnienia (masowe wiadomości e-mail) lub niejasne terminy (takie jak „wewnętrzne”) mogą prowadzić do nadmiernej liczby trafień prawdziwie dodatnich. |
| Opinia o adresacie i domenie | Wiadomości e-mail dotyczące dołączania nowego wykonawcy powinny być wysyłane tylko na adresy e-mail rozpoczynające się od "v-", aby upewnić się, że są one kierowane do właściwych adresatów. | Wiadomości e-mail wykonawcy wyglądają inaczej niż zwykle, więc mogą być wyłudzaniem informacji. | Dobrze napisana opinia jasno definiuje oczekiwany format odbiorcy, podczas gdy opinia, która jest niezdecydowana ("może być") i nie ma jasnych kryteriów identyfikacji ("wygląda inaczej niż zwykle" bez określania, co się różni), sprawia, że wykrywanie jest niewiarygodne. |
Rozwiąż problemy z przesyłaniem opinii
Gdy agent przyjmuje Twoją opinię, przekłada ją na lekcję. Jeśli agentowi nie uda się zinterpretować opinii, odpowiedni komunikat pokazuje, co spowodowało błąd. Te błędy można rozwiązać na podstawie komunikatu zwróconego przez agenta.
Poniżej przedstawiono przykłady błędów, które mogą wystąpić podczas pisania opinii do agenta i sposobu ich rozwiązywania.
| Komunikat o błędzie | Zalecana akcja |
|---|---|
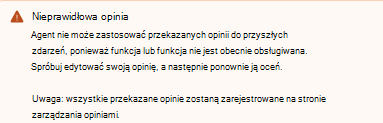
Części przekazanej opinii nie można uwzględnić, ponieważ agent obecnie nie obsługuje tego typu danych wejściowych, a zatem w ogóle nie można ich przekształcić w lekcję. |
Zapisz ponownie swoją opinię i upewnij się, że jest ona zgodna z najlepszymi rozwiązaniami. Wybierz pozycję Oceń opinię , aby spróbować ponownie. |
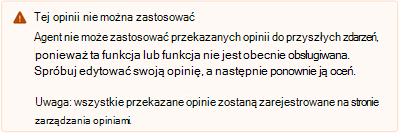
Opinia zawiera treści, które agent może obsłużyć, ale nie są one istotne dla tej wiadomości e-mail, dlatego nie można ich przekształcić w praktyczną wskazówkę do zapisania w pamięci. |
Przeredaguj swoją opinię i upewnij się, że odnosi się ona do opisów typów wiadomości e-mail, które może obsługiwać. Następnie wybierz pozycję Oceń opinię , aby spróbować ponownie. |
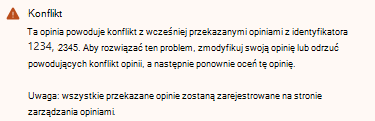
Podane informacje zwrotne są sprzeczne z wcześniejszymi informacjami zwrotnymi dotyczącymi podobnej wiadomości e-mail. |
Na stronie zarządzania opiniami wyszukaj identyfikator opinii, aby wyświetlić opinię, z którą jest w konflikcie. Na podstawie recenzji możesz: — Odrzuć poprzednią opinię na stronie zarządzania opiniami. Następnie wybierz pozycję Oceń , aby ponownie spróbować wstawić swoją opinię. — Przeredaguj swoje uwagi tak, aby nie były sprzeczne, a następnie wybierz Oceń opinię, aby agent mógł ponownie ocenić Twoje nowe uwagi. |
Uwaga
Możesz nie usuwać niepowodzeń przesyłania opinii. Możesz zostawić opinię i wybrać opcję Zapisz bez zaznaczania pola wyboru dotyczącego uczenia agenta. Informacje zwrotne nie zostaną zapisane w pamięci agenta i będą udokumentowane wyłącznie na stronie zarządzania informacjami zwrotnymi na potrzeby śledzenia przyszłych zmian klasyfikacji.
Jeśli odpowiednia informacja zwrotna zostanie zatwierdzona i zapisana, agent będzie mógł ją zastosować podczas klasyfikowania podobnych alertów w przyszłości, z zastrzeżeniem tych samych uprawnień i mechanizmów kontroli.
Monitoruj agenta selekcji alertów zabezpieczeń i zarządzaj nim
Aby wyświetlić metryki agenta i nim zarządzać, przejdź do karty Agent klasyfikacji alertów zabezpieczeń w kolejce incydentów lub na stronie Agenci:
Aby bezpośrednio otworzyć stronę Agent klasyfikacji alertów dotyczących zabezpieczeń, wybierz pozycję Agenci usługi Security Copilot>, odszukaj agenta klasyfikacji alertów dotyczących zabezpieczeń w sekcji Agenci w użyciu i wybierz pozycję Przejdź do agenta.
Ta strona składa się z dwóch kart: Przegląd i Wydajność.
Karta Przegląd zawiera szczegółowe informacje na temat bieżącego stanu, tożsamości, roli i ostatnich działań agenta.
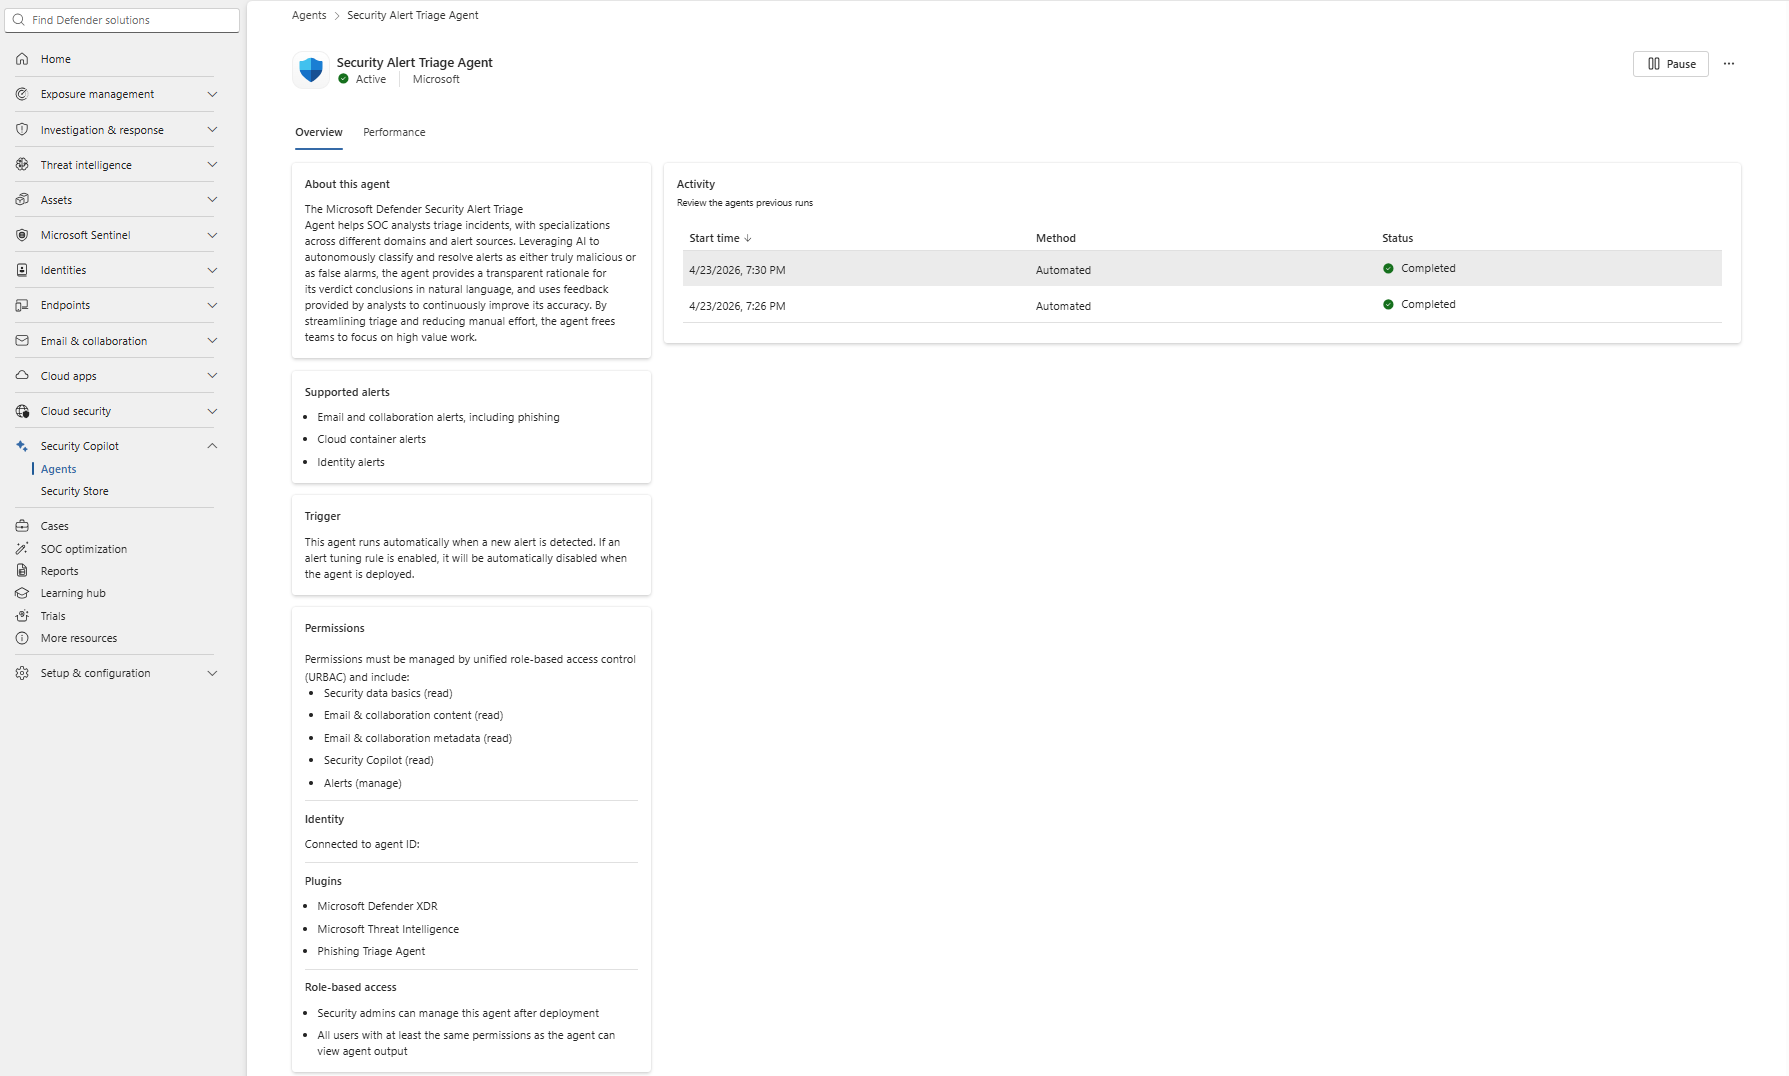
Wybierz działanie z listy Ostatnie działania , aby wyświetlić szczegółowe informacje o badaniu agenta i pełnym przepływie pracy agenta.
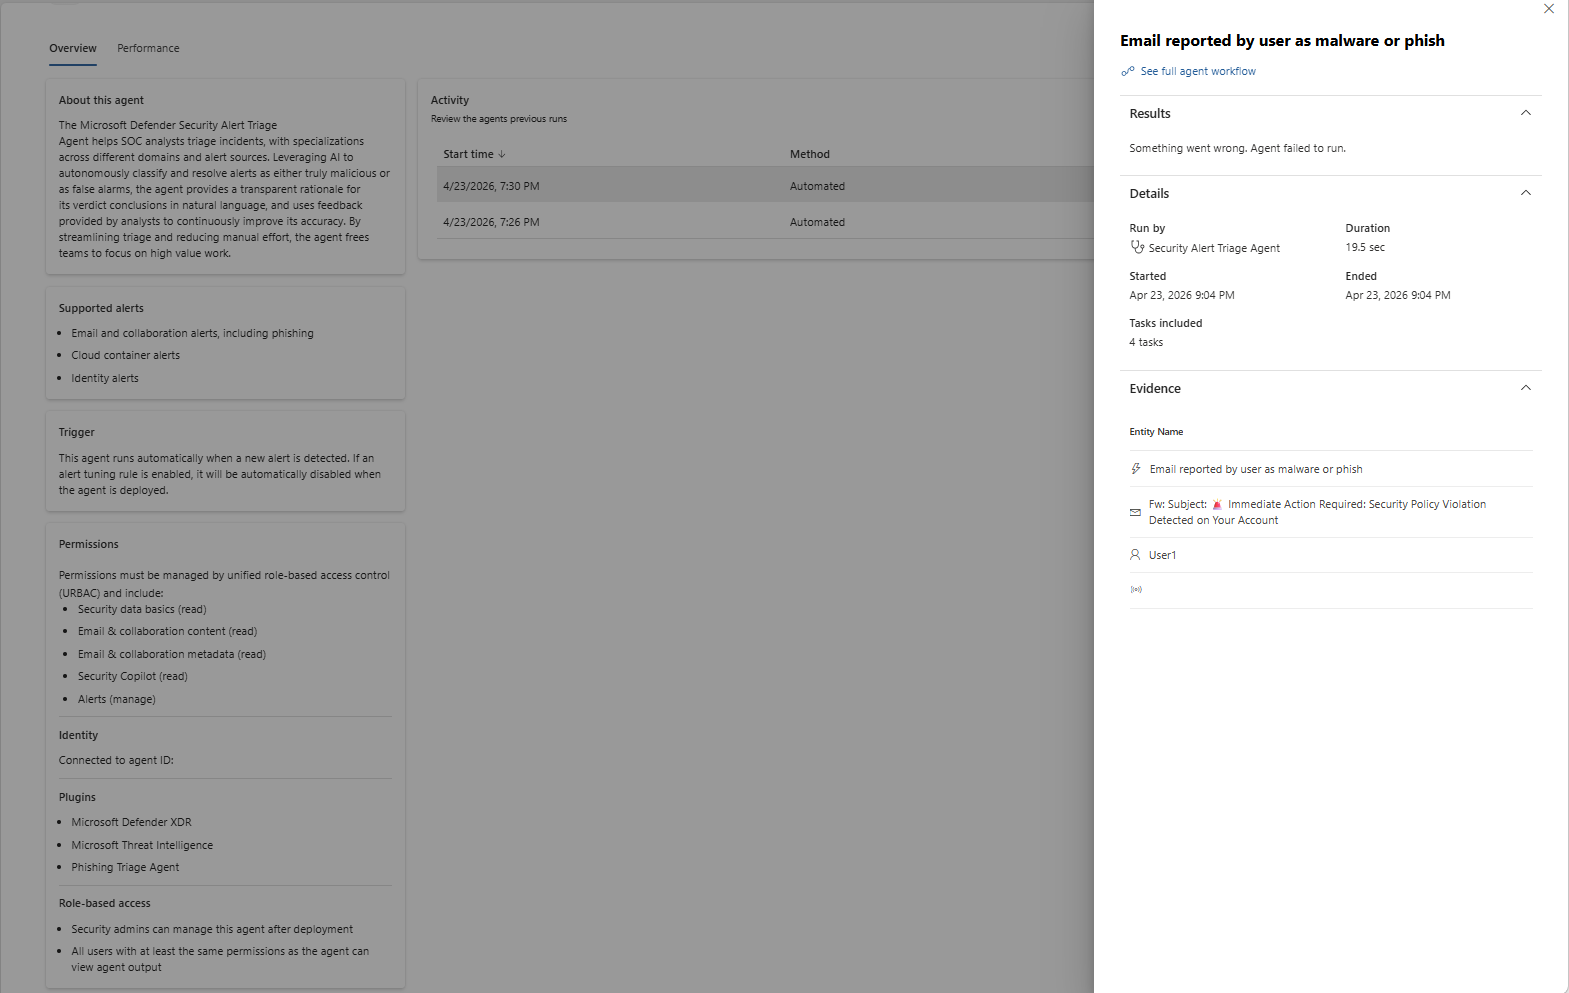
Wybierz pozycję Zobacz pełny przepływ pracy agenta , aby wyświetlić graficzną reprezentację procesu decyzyjnego agenta dla tego konkretnego działania.
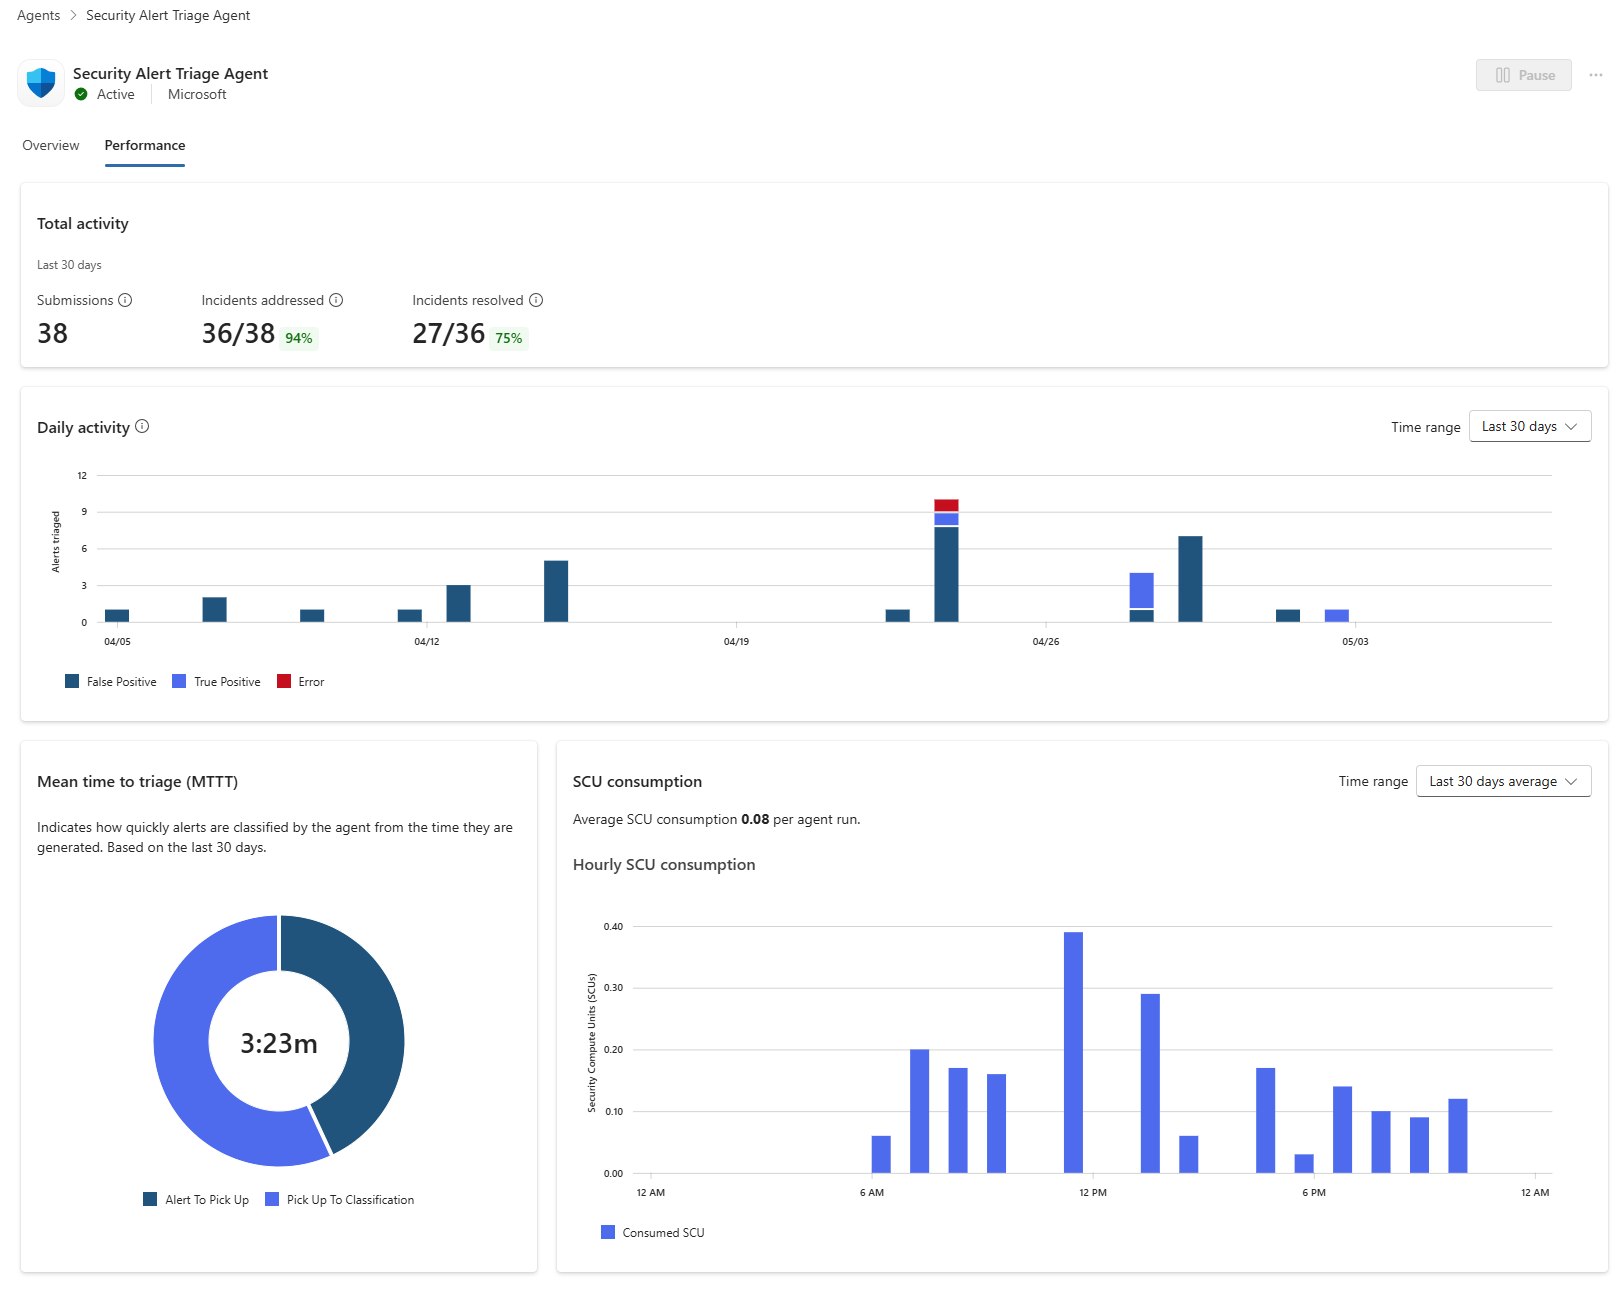
Na karcie Wydajność są wyświetlane kluczowe metryki dotyczące aktywności agenta w czasie, w tym aktywność dzienna, średni czas klasyfikacji (MTTT) i użycie jednostek SCU.
Wybierz wielokropek (...) w prawym górnym rogu strony, aby uzyskać dostęp do opcji zarządzania agentem, zgodnie z opisem w poniższych sekcjach.
Wybierz pozycję Wstrzymaj lub Uruchom , aby tymczasowo zatrzymać lub ponownie uruchomić działania agenta.
Aby otworzyć kartę agenta klasyfikacji alertów zabezpieczeń w kolejce incydentów, wybierz pozycję Dochodzenie i reagowanie > Incydenty i alerty > Incydenty .
Karta agenta segregacji alertów zabezpieczeń nad kolejką incydentów pokazuje niektóre kluczowe metryki agenta, w tym obsłużone incydenty, czyli incydenty zawierające alerty sklasyfikowane przez agenta jako rzeczywiste zagrożenia lub fałszywe alarmy.
Te dane pomagają zademonstrować wpływ agenta i mogą służyć do informowania o szerszych rozmowach strategicznych, wyróżniania zwrotu z inwestycji lub wspierania decyzji dotyczących skalowania automatyzacji w całej organizacji.
Metryki są obliczane na podstawie działania agenta, począwszy od jego pierwszego zarejestrowanego incydentu lub od ostatnich 30 dni — w zależności od tego, która z nich jest nowsza.
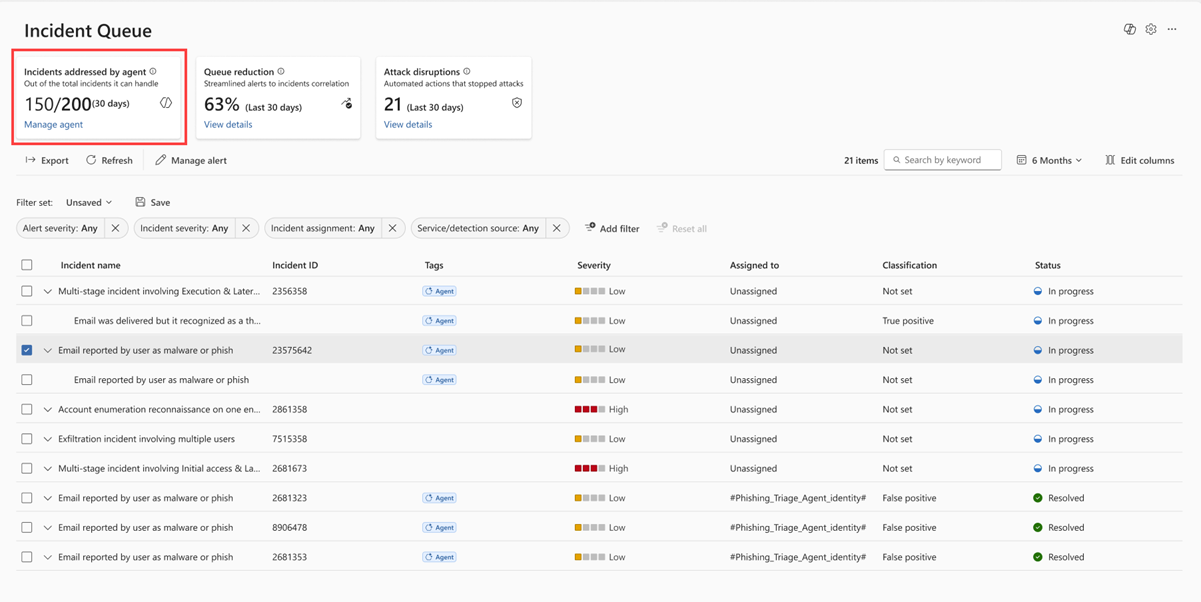
Wybierz pozycję Zarządzaj agentem na kafelku, aby otworzyć stronę Security Alert Triage Agent, która zawiera dodatkowe metryki wydajności i opcje zarządzania.
Edytowanie ustawień agenta
Aby edytować ustawienia agenta:
Wybierz Security Copilot > Agenci.
Poszukaj agenta selekcji alertów zabezpieczeń w sekcji Agenci w użyciu i wybierz Przejdź do agenta.
Wybierz opcję Edytuj agenta pod wielokropkiem (...)> w prawym górnym rogu strony Agent analizy alertów zabezpieczeń.
Strona Edytuj agenta ma trzy karty:
Tożsamość i rola — zmień tożsamość agenta. Wybierz pozycję Wybierz nową tożsamość i wykonaj kroki opisane w artykule Przypisywanie tożsamości i uprawnień agenta.
Opinia — wyświetlanie opinii przesłanej przez użytkownika i zarządzanie nią. Aby uzyskać więcej informacji, zobacz Wyświetlanie opinii agenta i zarządzanie nimi.
Obsługiwane alerty — sprawdź, które z obsługiwanych typów alertów agent może wstępnie ocenić. Aby aktywować lub dezaktywować określone typy alertów dla agenta:
Wybierz pozycję Edytuj obsługiwane alerty , aby otworzyć stronę Alerty obsługiwane przez agenta .
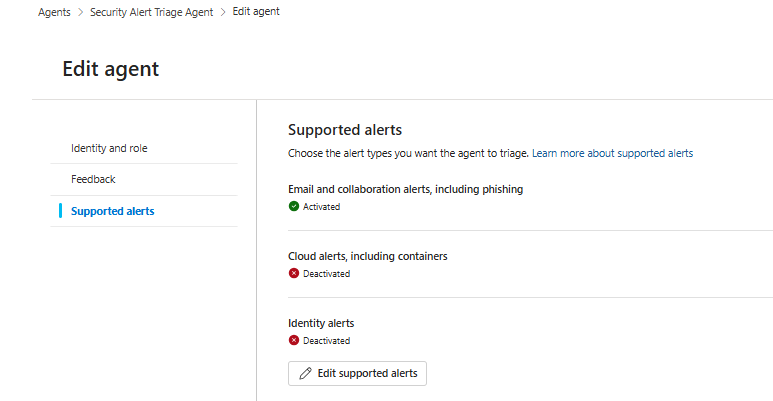
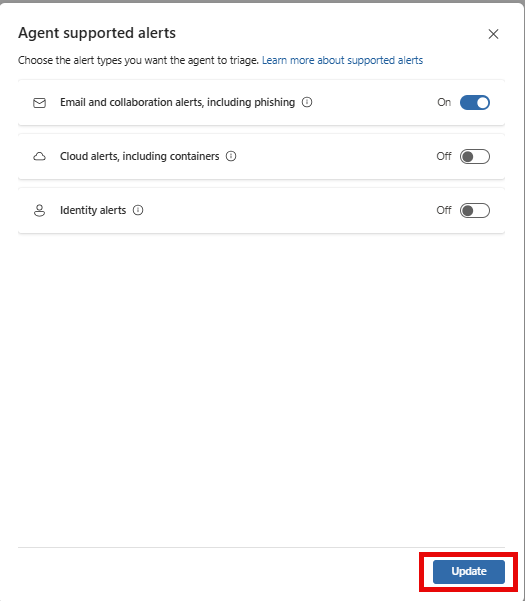
Włącz lub wyłącz poszczególne typy alertów i wybierz pozycję Aktualizuj.
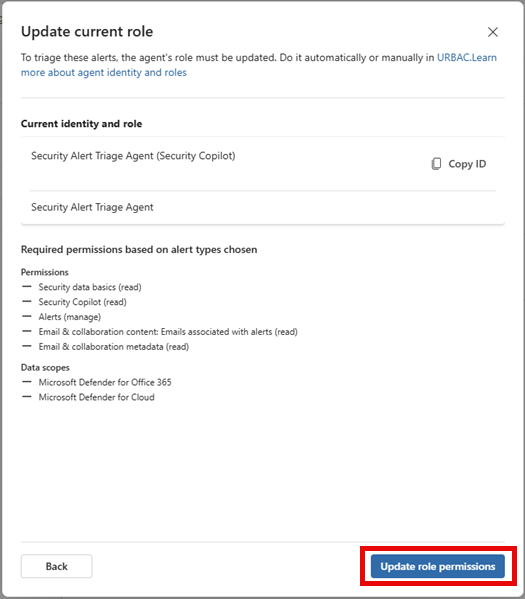
Wybierz pozycję Aktualizuj uprawnienia roli , aby zastosować aktualizacje.
Wyświetlanie opinii agenta i zarządzanie nimi
Agent klasyfikacji alertów zabezpieczeń uczy się na podstawie opinii przesłanej przez użytkownika i zwiększa jego wydajność w miarę upływu czasu. Przechowuje istotne informacje zwrotne w swojej pamięci w formie lekcji. Na stronie Opinie o agencie można wyświetlać opinie dotyczące Agenta segregacji alertów zabezpieczeń i zarządzać nimi.
Ta strona zawiera pełną listę wszystkich opinii przesłanych do agenta. Możesz przejrzeć kluczowe szczegóły każdej opinii, w tym:
- Oryginalna klasyfikacja agenta i zmiana zastosowana przez użytkownika
- Oryginalna opinia przekazana przez użytkownika podczas zmiany klasyfikacji
- Przetłumaczona lekcja wygenerowana przez agenta (jeśli ma zastosowanie)
- Status opinii: używana, nieużywana lub konfliktowa
- Użytkownik, który przekazał opinię
- Data przesłania opinii, identyfikator opinii, identyfikator alertu i identyfikator zdarzenia
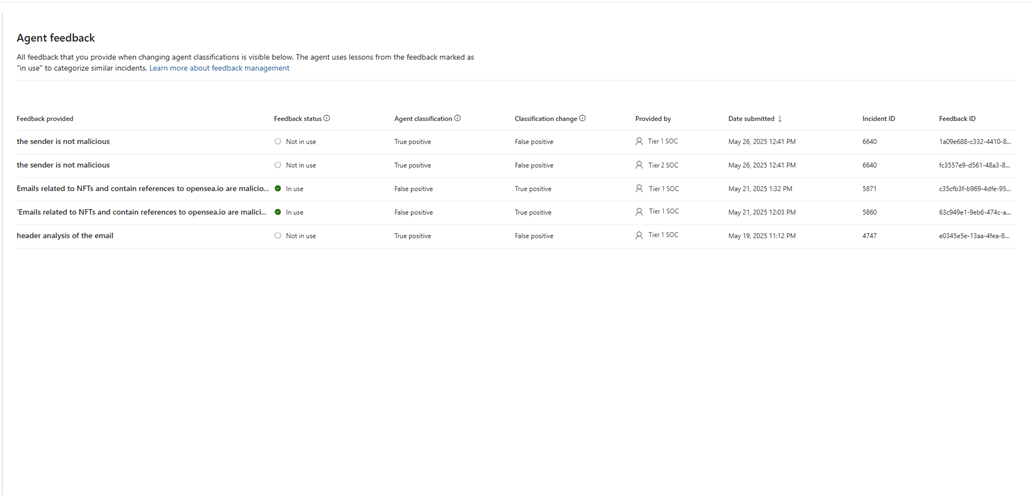
W tej tabeli wyjaśniono stan opinii:
| Stan | Opis |
|---|---|
| W użyciu | Informacje zwrotne zostały pomyślnie przekształcone w lekcję zapisaną w pamięci agenta i są aktywnie wykorzystywane do segregowania i klasyfikowania podobnych incydentów. |
| Konflikt | Przekazana opinia była w konflikcie z wcześniej przekazaną opinią w podobnym zdarzeniu. Dowiedz się, jak rozwiązać problemy z przekazywaniem opinii. |
| Nieużywane | Informacja zwrotna nie została uwzględniona w pamięci agenta lub nie została oznaczona przez użytkownika do uczenia. Odrzucone lekcje są oznaczone jako „nie są używane” i są zapisywane wyłącznie na potrzeby audytu, a nie do priorytetyzacji i klasyfikowania incydentów. Aby uzyskać więcej informacji, wybierz panel szczegółów. |
Porada
Opiniami można zarządzać tylko indywidualnie. Zbiorcze zarządzanie wieloma wpisami opinii nie jest obecnie obsługiwane.
Aby wyświetlić opinię przesłaną przez użytkownika i zarządzać nią:
Wybierz Agenci Security Copilot >, znajdź agenta Security Alert Triage w sekcji Agenci w użyciu i wybierz Przejdź do agenta.
Wybierz wielokropek (...) > Edytuj agenta w prawym górnym rogu strony. Spowoduje to otwarcie strony Edytuj agenta .
Wybierz pozycję Opinie w okienku po lewej stronie, aby otworzyć stronę Opinie o agencie .
Wybierz wpis z listy opinii, aby otworzyć okienko Przeglądanie opinii .
Sprawdź szczegóły dostarczonej opinii, lekcję agenta, zmiany klasyfikacji i inne ważne szczegóły.
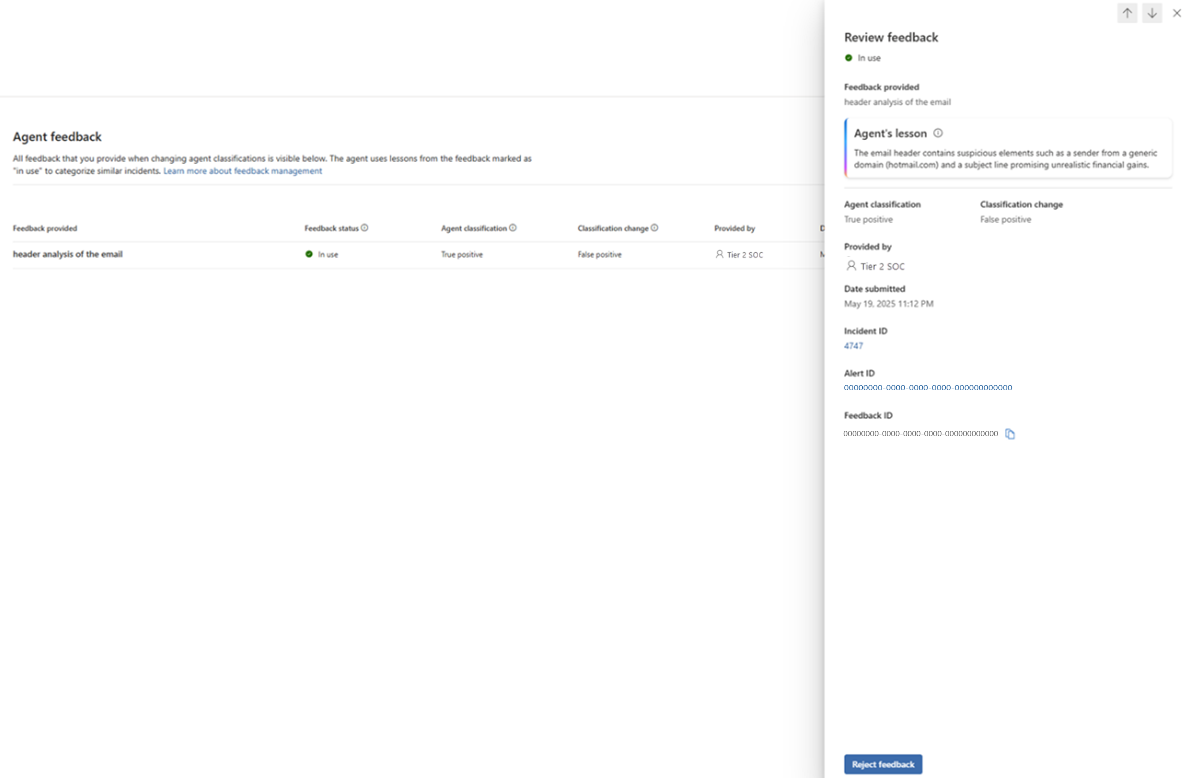
Aby odrzucić określoną opinię, wybierz pozycję Odrzuć opinię. Agent przestaje wykorzystywać informacje zwrotne przy przyszłych decyzjach dotyczących wstępnej oceny.
Uwaga
Aby odrzucić dostarczoną opinię, musisz mieć rolę administratora zabezpieczeń w Microsoft Entra ID.
Usuwanie agenta
Gdy usuniesz agenta, sortowanie i klasyfikacja nowych zdarzeń zostają wstrzymane, a cała informacja zwrotna zostaje usunięta. Historia wcześniej przypisanych do kategorii zdarzeń jest jednak przechowywana do wglądu.
Aby usunąć agenta:
- Wybierz Agenci Security Copilot >, znajdź agenta Security Alert Triage w sekcji Agenci w użyciu i wybierz Przejdź do agenta.
- Wybierz wielokropek (...) w prawym górnym rogu strony, a następnie wybierz pozycję Usuń.
Często zadawane pytania
Ta sekcja odpowiada na najczęściej zadawane pytania dotyczące Agenta Triage Security Alert. Aby uzyskać informacje o możliwościach i wymaganiach agenta, zobacz Jak działa agent klasyfikacji alertów zabezpieczeń i wymagania wstępne.
Czym jest agent triażu alertów zabezpieczeń, czym różni się od agenta triażu alertów phishingowych i jak mogę wdrożyć to rozwiązanie, jeśli używam już agenta do triażu alertów phishingowych?
Agent wstępnej analizy alertów zabezpieczeń jest autonomicznym agentem Microsoft Security Copilot w Microsoft Defender, który pomaga zespołom ds. bezpieczeństwa przeprowadzać wstępną analizę alertów na dużą skalę. Ocenia alerty, wykorzystując mechanizmy wnioskowania oparte na AI, wydaje werdykt i zapisuje swoje wnioski bezpośrednio w incydentach w Microsoft Defender, aby pomóc analitykom ustalać priorytety tego, co wymaga działania.
Agent klasyfikacji alertów zabezpieczeń jest tym samym agentem co agent klasyfikacji prób wyłudzenia informacji, rozszerzonym o klasyfikację dodatkowych typów alertów innych niż alerty związane z pocztą e-mail i współpracą. Agent do wstępnej analizy alertów zabezpieczeń jest modułowy — możesz wybrać, które typy alertów agent ma analizować. Agent rozszerza teraz alerty dotyczące tożsamości i chmury, zaczynając od kontenerów, które są obecnie w wersji zapoznawczej. Możliwości klasyfikacji alertów dotyczących poczty e-mail i współpracy są już powszechnie dostępne (GA). Oczekuje się, że zestaw obsługiwanych alertów będzie rosnąć wraz z upływem czasu.
Jeśli korzystasz już z agenta wstępnej analizy phishingu, nie musisz instalować nowego agenta. Istniejący agent będzie nadal działać i możesz włączyć dodatkowe typy alertów za pośrednictwem konfiguracji. Aby zapoznać się z rozszerzonymi możliwościami, zapoznaj się z wymaganiami Agenta Triage Security Alert dla dodatkowych typów alertów i edytuj ustawienia Agenta Triage Security Alert , aby wybrać typy alertów, które chcesz włączyć.
Istniejąca konfiguracja obsługi phishingu i informacje zwrotne zostaną automatycznie przeniesione. Aby uzyskać więcej informacji, zobacz Jak działa agent klasyfikacji alertów zabezpieczeń i skonfiguruj agenta klasyfikacji alertów zabezpieczeń.
Kiedy agent jest wyzwalany?
Ten agent jest uruchamiany automatycznie po wykryciu nowego alertu. Wbudowane reguły dostrajania rozwiązujące obsługiwane typy alertów zostaną wyłączone podczas instalacji.
Czy agentowi klasyfikacji alertów zabezpieczeń można zaufać?
Microsoft AI agenci przestrzegają ścisłych wytycznych dotyczących odpowiedzialnej sztucznej inteligencji i przechodzą gruntowne przeglądy w celu zapewnienia zgodności ze wszystkimi standardami i zabezpieczeniami dotyczącymi sztucznej inteligencji. Agent klasyfikacji alertów zabezpieczeń jest w pełni włączony do tych kontrolek. Podczas instalacji przypisujesz agentowi tożsamość i konfigurujesz ją z minimalnymi uprawnieniami wymaganymi do jej działania, zapewniając, że nie ma on niepotrzebnych uprawnień. Wszystkie działania agenta są rejestrowane szczegółowo, a pełny przepływ jest dostępny do przeglądu przez analityków i administratorów w dowolnym momencie. Opinie przekazane agentowi ułatwiające dostosowanie się do środowiska organizacji są rejestrowane, odzwierciedlane w systemie i dostępne do przeglądania i modyfikowania przez administratorów w razie potrzeby.
Czym różni się agent od standardowego rozwiązania SOAR?
Chociaż zarówno rozwiązania SOAR, jak i agent klasyfikacji alertów zabezpieczeń automatyzują aspekty operacji zabezpieczeń, używają różnych metod.
Rozwiązania SOAR zwykle polegają na wstępnie zdefiniowanych przepływach pracy opartych na regułach, które wymagają ręcznej konfiguracji i trwającej konserwacji. Z kolei agent klasyfikacji alertów zabezpieczeń używa analizy opartej na rozumowaniu do klasyfikowania alertów i rejestrowania klasyfikacji w ramach Microsoft Defender, z nadzorem człowieka i opcjonalnymi opiniami, jeśli są obsługiwane.
Agent działa w ramach zdefiniowanych uprawnień i przepływów pracy w Microsoft Defender i nie zastępuje istniejących narzędzi do badania ani reagowania.
Jaki poziom widoczności i kontroli mam nad agentem?
Microsoft udostępnia organizacjom narzędzia, które pozwalają zachować wgląd w Security Alert Triage Agent i kontrolę nad nim od wdrożenia po bieżącą eksploatację. Agenci przestrzegają standardów odpowiedzialnej sztucznej inteligencji (RAI) firmy Microsoft w zakresie uczciwości, niezawodności, bezpieczeństwa, prywatności, bezpieczeństwa, inkluzywności, przejrzystości i odpowiedzialności. Administratorzy konfigurują poziomy tożsamości i dostępu agenta podczas instalacji zgodnie z zasadami najniższych uprawnień. Zespoły ds. zabezpieczeń i IT mogą autoryzować określone akcje, monitorować wydajność i przeglądać dane wyjściowe bezpośrednio w Microsoft Defender. Administratorzy mogą również konfigurować limity użycia pojemności i dostępu do danych.
Agent klasyfikacji alertów zabezpieczeń działa w środowisku zero-trust. System wymusza zasady organizacyjne dla każdej akcji agenta, oceniając intencję i zakres każdej operacji. Wszystkie decyzje, rozumowanie i działania podejmowane przez agenta są w przejrzysty sposób dokumentowane jako drzewo decyzyjne w usłudze Defender i rejestrowane w dziennikach inspekcji usługi Microsoft Purview pod kątem możliwości śledzenia i zgodności.
Chcę wypróbować agenta klasyfikacji alertów zabezpieczeń — jak skonfigurować go w Microsoft Defender?
Aby skonfigurować agenta, musisz mieć dostęp do Security Copilot w Microsoft Defender i spełnić niezbędne wymagania wstępne. Jeśli nie rozpoczęto jeszcze pracy z usługą Security Copilot, zapoznaj się z artykułem Rozpoczynanie pracy z usługą Security Copilot lub skontaktuj się z przedstawicielem firmy Microsoft. Po dołączeniu do Security Copilot może upłynąć trochę czasu, gdy opcja konfiguracji agenta stanie się dostępna w portalu Microsoft Defender.
Wypróbowałem agenta do triage’u alertów zabezpieczeń — jak mogę oszacować wymaganą liczbę jednostek SCU dla tego agenta w mojej organizacji?
Ważne jest, aby zadbać o to, by organizacja miała wystarczającą liczbę jednostek SCU do prawidłowego działania agenta. Aby ocenić użycie jednostek SCU i zaplanować pojemność w przyszłości, zobacz pulpit nawigacyjny monitorowania użycia w portalu Security Copilot i sprawdź, czy masz prawo do jednostek SCU w ramach modelu dołączania Microsoft Security Copilot. Na pulpicie nawigacyjnym przedstawiono następujące elementy:
- Koszt za przetworzoną wiadomość e-mail
- Zużycie pojemności w czasie
Możesz również wyeksportować dane pulpitu nawigacyjnego do programu Excel, aby uzyskać bardziej szczegółową analizę i filtrować tylko operacje agenta.
Po określeniu zapotrzebowania na jednostki SCU zaktualizuj pojemność jednostek SCU dla swojej organizacji. Aby uzyskać więcej informacji na temat zarządzania jednostkami SCU, zobacz Zarządzanie użyciem jednostek obliczeniowych zabezpieczeń w Security Copilot.