Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dzięki możliwościom badania opartym na sztucznej inteligencji z Microsoft Security Copilot w portalu Microsoft Defender zespoły zabezpieczeń mogą przyspieszyć analizę złośliwych lub podejrzanych skryptów i wierszy poleceń.
W tym przewodniku opisano możliwości analizy skryptów i sposób jej działania, w tym sposób przekazywania opinii na temat wygenerowanych wyników.
Zanim rozpoczniesz
Jeśli dopiero zaczynasz Security Copilot, zapoznaj się z nim, czytając następujące artykuły:
- Co to jest Security Copilot?
- Funkcje Security Copilot
- Rozpocznij pracę z Security Copilot
- Omówienie uwierzytelniania w Security Copilot
- Tworzenie promptów w Security Copilot
Najbardziej złożone i zaawansowane ataki, takie jak wskazówki firmy Microsoft dotyczące oprogramowania wymuszającego okup, unikają wykrycia na wiele różnych sposobów, w tym przy użyciu skryptów i wiersza polecenia PowerShell. Ponadto te skrypty są często zaciemniane, co zwiększa złożoność wykrywania i analizy. Zespoły ds. operacji zabezpieczeń muszą szybko analizować skrypty, aby ocenić ich możliwości i zastosować odpowiednie środki zaradcze, natychmiast powstrzymując ataki przed dalszymi postępami w sieci.
Funkcja analizy skryptów zapewnia zespołom ds. zabezpieczeń dodatkowe możliwości inspekcji skryptów bez używania narzędzi zewnętrznych. Funkcja analizy skryptów zmniejsza również złożoność analizy, minimalizując wyzwania i umożliwiając zespołom ds. zabezpieczeń szybkie ocenianie i identyfikowanie skryptu jako złośliwego lub łagodnego.
integracja Security Copilot w Microsoft Defender
Funkcja analizy skryptów jest dostępna w portalu Microsoft Defender dla klientów, którzy aprowizowali dostęp do Security Copilot.
Analiza skryptów jest również dostępna w środowisku autonomicznym Security Copilot za pośrednictwem wtyczki Microsoft Defender XDR. Aby uzyskać informacje na temat wtyczki Microsoft Defender XDR, zobacz Wstępnie zainstalowane wtyczki w usłudze Security Copilot.
Kluczowe funkcje analizy skryptów
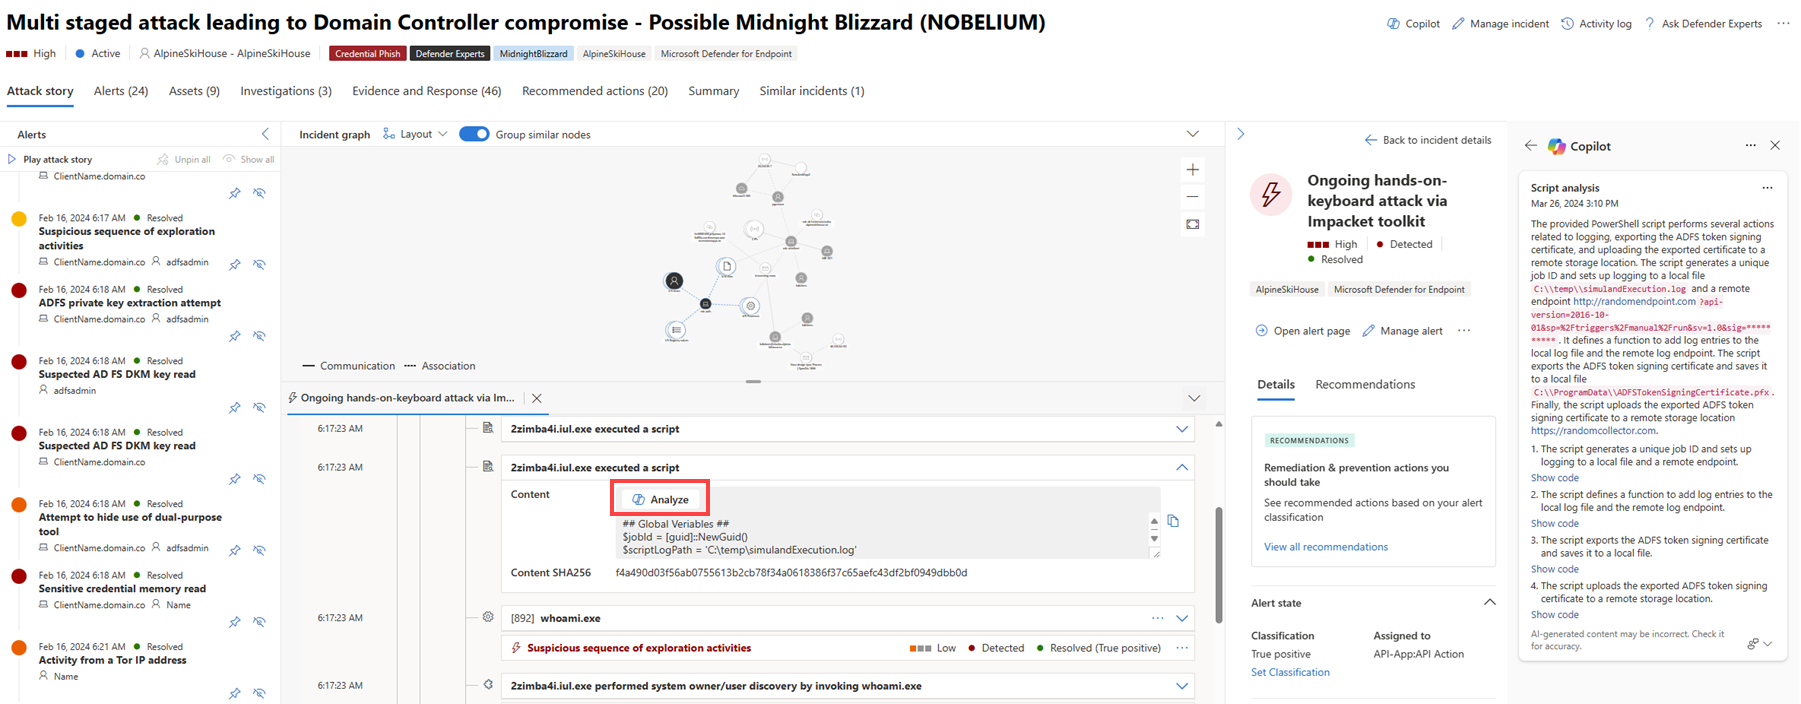
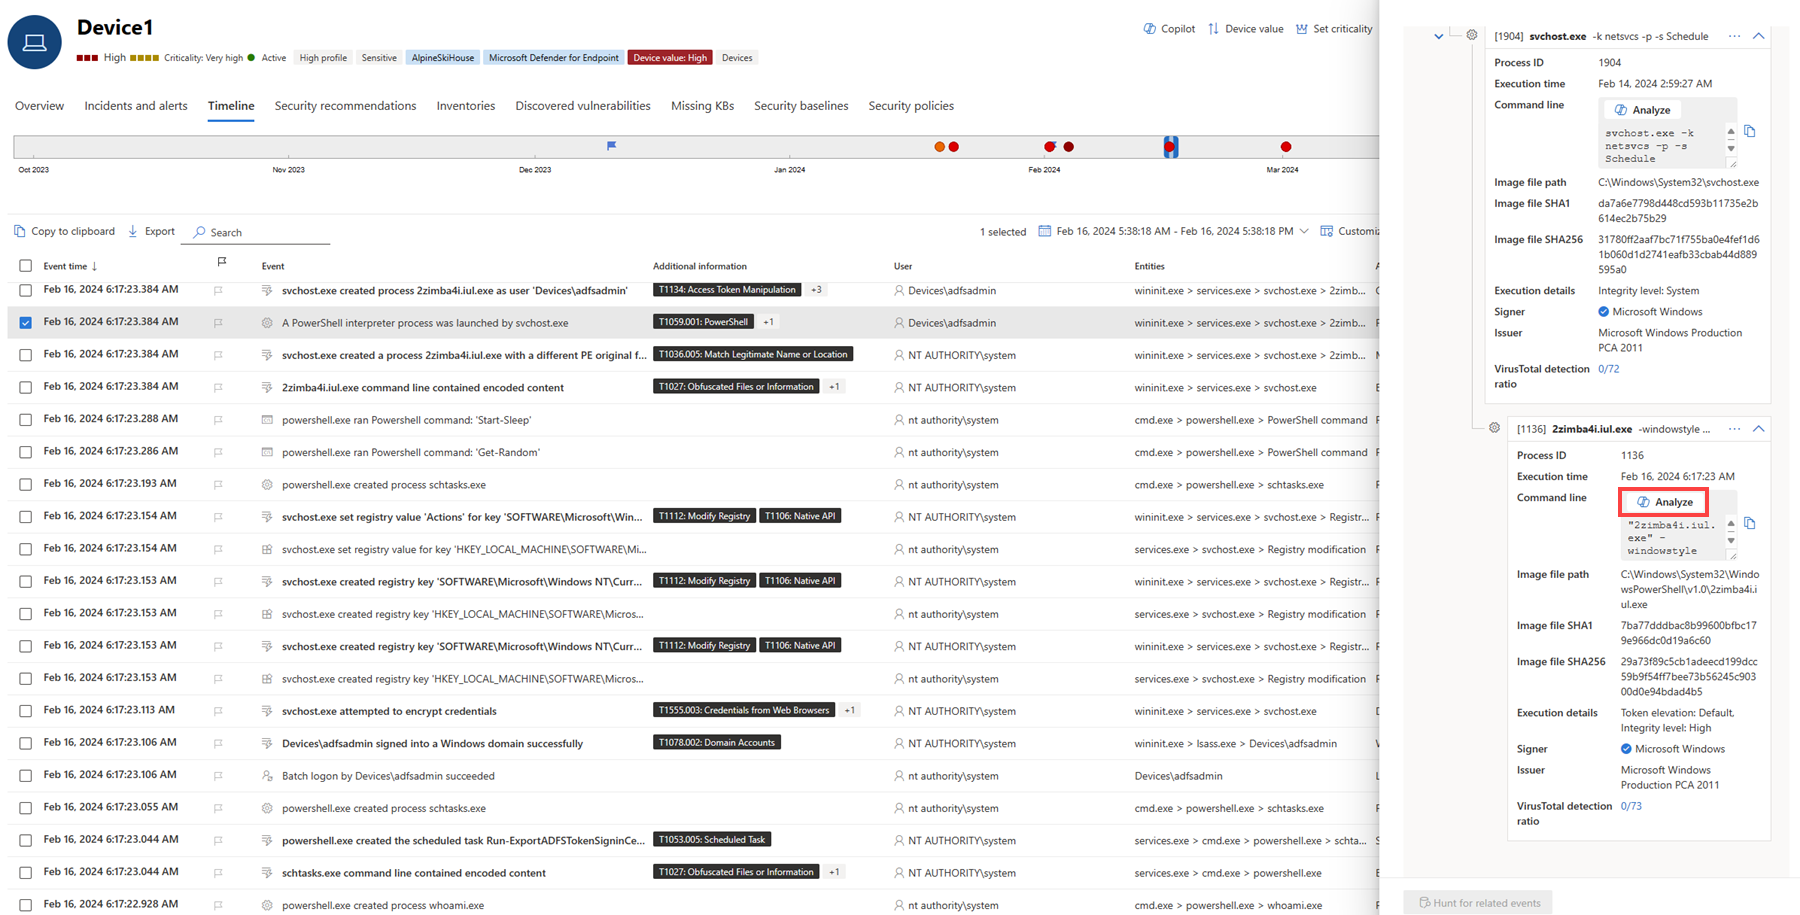
Do analizy skryptów można uzyskać dostęp w opowieści o ataku, poniżej wykresu incydentów na stronie incydentu oraz w widoku osi czasu urządzenia. Więcej informacji można znaleźć w artykule Zbadaj oś czasu urządzenia.
Aby rozpocząć analizę, wykonaj następujące kroki:
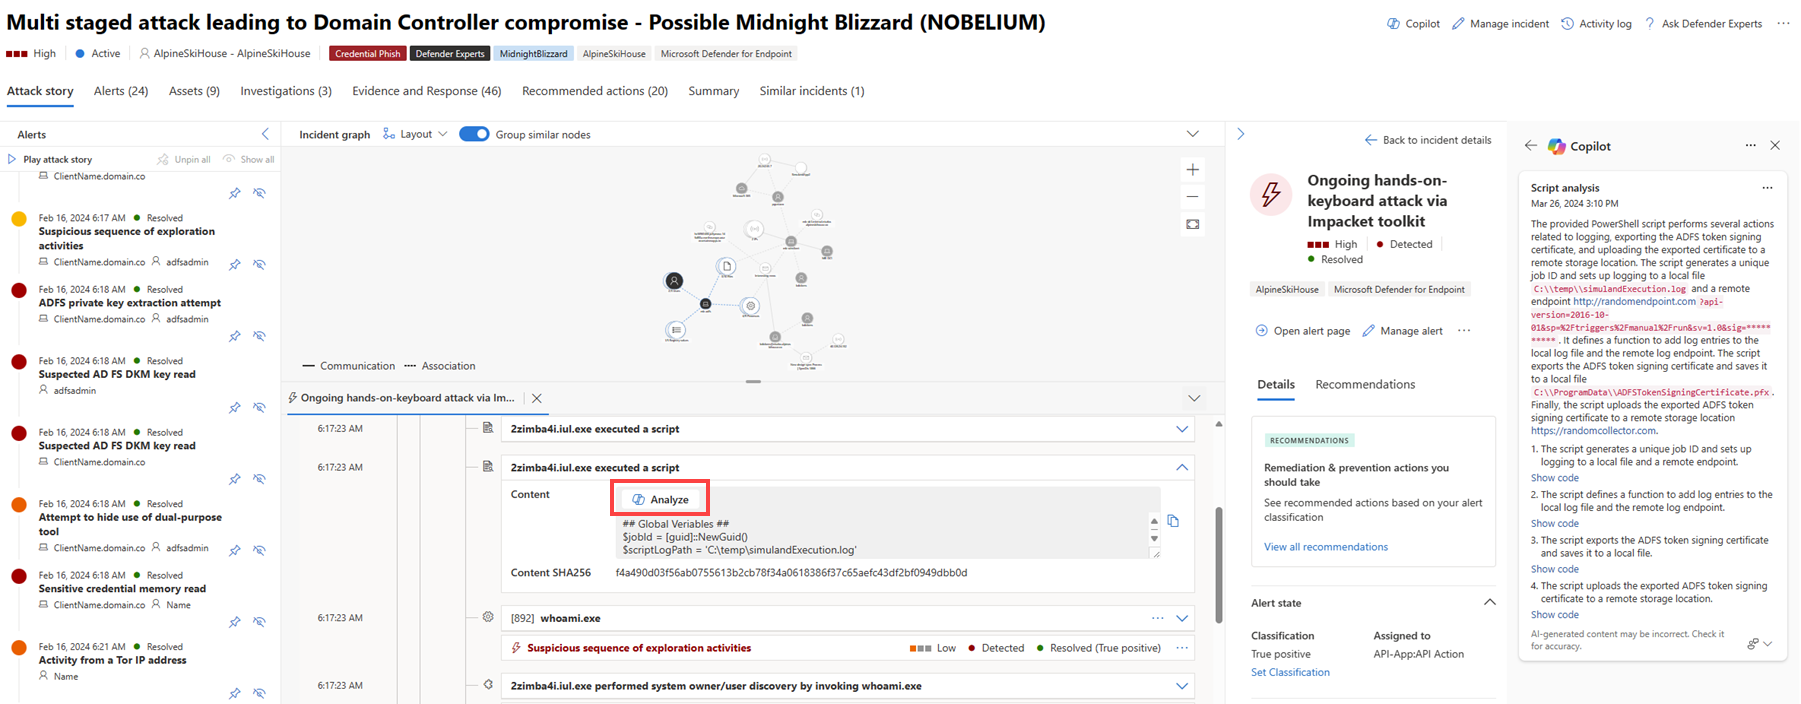
Otwórz stronę zdarzenia, a następnie wybierz element w okienku po lewej stronie, aby otworzyć historię ataku poniżej wykresu zdarzenia. W historii ataku wybierz zdarzenie ze skryptem lub wierszem polecenia, które chcesz przeanalizować. Kliknij przycisk Analizuj, aby rozpocząć analizę.
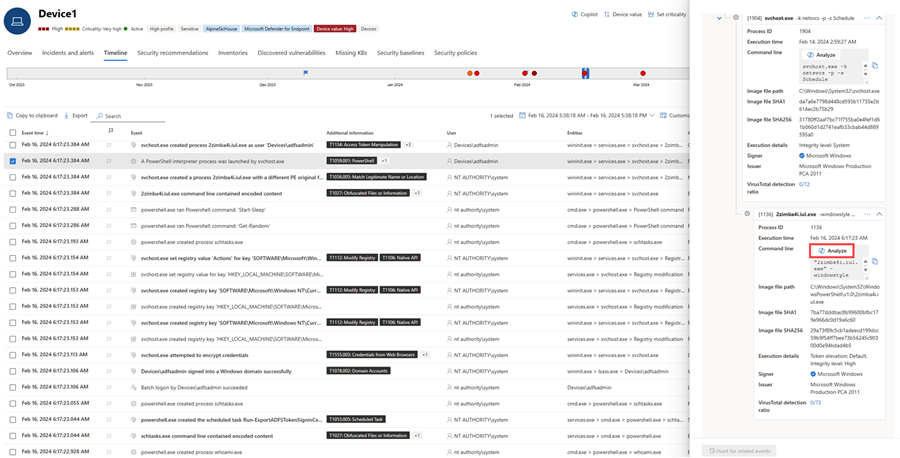
Alternatywnie możesz wybrać zdarzenie do sprawdzenia w widoku osi czasu urządzenia. W okienku szczegółów pliku wybierz pozycję Analizuj, aby uruchomić funkcję analizy skryptu.
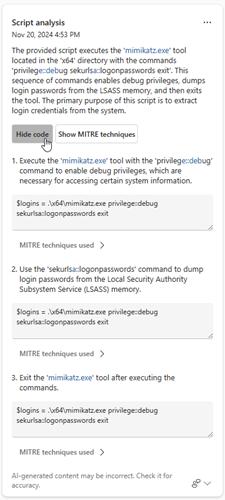
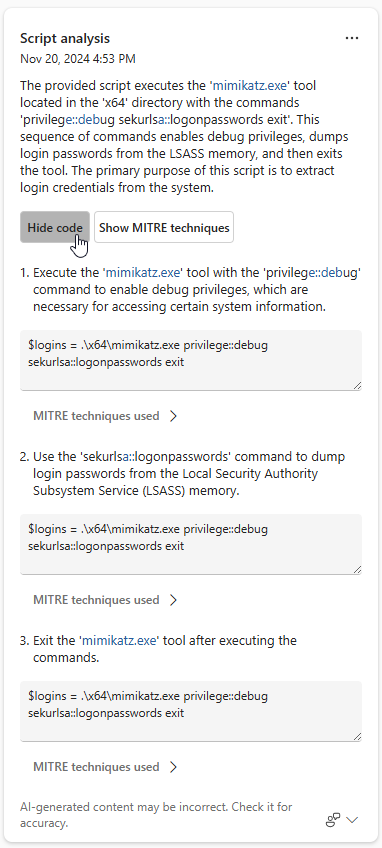
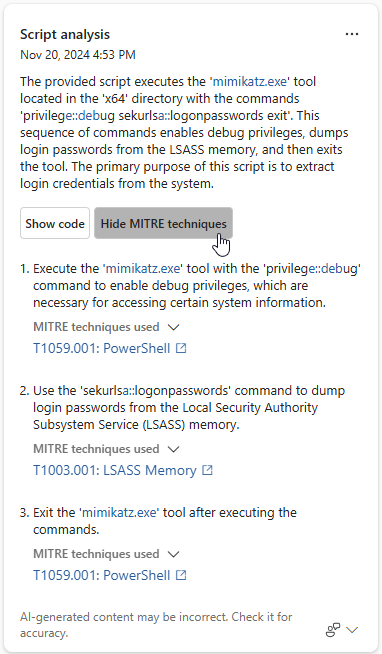
Funkcja Copilot uruchamia analizę skryptów i wyświetla wyniki w okienku Copilot. Wybierz pozycję Pokaż kod, aby rozwinąć skrypt, lub ukryj kod, aby zamknąć rozszerzenie.
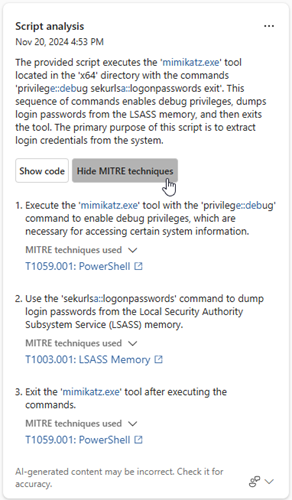
Wybierz pozycję Pokaż techniki MITRE , aby wyświetlić techniki MITRE ATT&CK skojarzone ze skryptem. Te informacje ułatwiają zrozumienie technik używanych przez skrypt i ich wpływu na środowisko. Wybierz pozycję Ukryj techniki MITRE , aby zamknąć rozszerzenie.
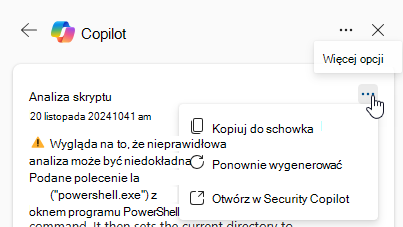
Wybierz wielokropek (...) Więcej akcji w prawym górnym rogu karty analizy skryptu, aby skopiować lub ponownie wygenerować wyniki albo wyświetlić je w samodzielnym interfejsie usługi Security Copilot. Wybranie pozycji Otwórz w Security Copilot spowoduje otwarcie nowej karty w samodzielnym portalu Copilot, gdzie można wprowadzać prompty i uzyskiwać dostęp do innych wtyczek.
Przejrzyj wyniki i skorzystaj z informacji, aby kierować badaniem i reagowaniem na zdarzenie.
Przykładowy monit do analizy skryptu
W autonomicznym portalu Security Copilot można użyć następującego monitu, aby identyfikować i analizować skrypty:
- Zidentyfikuj skrypty w zdarzeniu usługi Defender {identyfikator zdarzenia}. Czy są to złośliwe skrypty?
Wskazówka
Podczas analizowania skryptów w portalu Security Copilot firma Microsoft zaleca dołączenie słowa Defender w monitach, aby upewnić się, że funkcja analizy skryptów dostarcza wyniki.
Przekazywanie opinii na temat analizy skryptów
Firma Microsoft zdecydowanie zachęca do przekazywania opinii do rozwiązania Copilot, ponieważ jest to kluczowe dla ciągłego ulepszania możliwości. Możesz udzielić informacji zwrotnej na temat wyników, wybierając ikonę informacji  Znajduje się na końcu karty analizy skryptu.
Treści powiązane
- Dowiedz się więcej o innych zintegrowanych środowiskach produktu Security Copilot
- Prywatność i bezpieczeństwo danych w Security Copilot
Wskazówka
Chcesz dowiedzieć się więcej? Zaangażuj się w społeczność rozwiązań zabezpieczających firmy Microsoft w naszej społeczności technicznej Społeczność techniczna usługi Microsoft Defender XDR.