Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Analiza użycia aplikacji zapewnia administratorom IT praktyczne informacje na temat użycia aplikacji w organizacji przez analizowanie wzorców ruchu, użycia danych i użytkowników, którzy uzyskują dostęp do tych aplikacji. Administratorzy mogą używać tych analiz do identyfikowania niezatwierdzonych aplikacji IT, generowania aplikacji sztucznej inteligencji oraz potencjalnych zagrożeń związanych z zabezpieczeniami lub zgodnością. Analiza użycia pomaga organizacjom zwiększyć widoczność, poprawić stan zabezpieczeń i zoptymalizować użycie aplikacji w całym środowisku.
W tym poradniku nauczysz się, jak:
- Generowanie ruchu sieciowego internetowego w celu wypełnienia danych analitycznych.
- Przejrzyj analizę aplikacji w chmurze i szczegółowe informacje o użyciu.
- Zidentyfikuj aplikacje generatywnej sztucznej inteligencji i zasoby shadow IT w swojej organizacji.
Kluczowe pojęcia
Co to jest shadow IT?
Dział IT w tle odnosi się do aplikacji i usług, które są używane przez pracowników bez wiedzy lub zatwierdzenia działu IT. To użycie powoduje ryzyko, takie jak poniższe przykłady.
| Kategoria ryzyka | Examples | Dlaczego ma to znaczenie |
|---|---|---|
| Utrata danych | Przekazywanie plików do osobistego magazynu w chmurze | Poufne dane wymykają się spod kontroli firmy. |
| Compliance | Korzystanie z aplikacji, które nie spełniają wymagań prawnych | Ustawa o przenośności i rozliczalności ubezpieczeń zdrowotnych (HIPAA) i ustawa Sarbanesa-Oxleya: naruszenie. |
| Zabezpieczenia | Korzystanie z aplikacji z słabymi rozwiązaniami w zakresie zabezpieczeń | Kradzież poświadczeń i dostarczanie złośliwego oprogramowania. |
| Licensing | Duplikowanie narzędzi między zespołami | Zmarnowany budżet IT. |
Shadow AI: Nowa granica
Sztuczna inteligencja w tle to nieautoryzowane korzystanie z narzędzi sztucznej inteligencji przez pracowników bez zatwierdzenia lub poświadczenia zabezpieczeń. Narzędzia generowania sztucznej inteligencji (ChatGPT, Claude, Gemini i inne) stanowią unikatowe wyzwania:
- Pracownicy mogą wklejać poufne dane do monitów.
- Poufne informacje mogą służyć do trenowania modeli sztucznej inteligencji.
- Organizacje tracą wgląd w decyzje wspomagane przez sztuczną inteligencję.
- Sztuczna inteligencja jest podatna na wstrzykiwanie poleceń i łamanie zabezpieczeń.
Objaśnione oceny ryzyka
Microsoft ocenia każdą odnalezioną aplikację i przypisuje ocenę ryzyka na podstawie:
- Ogólne czynniki: Popularność, niezależność danych i dostępność informacji o firmie.
- Czynniki zabezpieczeń: Obsługa szyfrowania, uwierzytelniania wieloskładnikowego, dzienniki inspekcji i testy penetracyjne.
- Czynniki zgodności: CERTYFIKAT SOC 2, ISO 27001 i HIPAA.
- Czynnikilegalne: Własność danych, Microsoft Software License Terms i zasady przechowywania danych.
Przykładowe filmy instruktażowe
W poniższym filmie wideo pokazano, jak zidentyfikować sztuczną inteligencję w ukryciu przy pomocy odkrywania aplikacji.
Krok 1. Generowanie ruchu internetowego
W tym ćwiczeniu w celu utworzenia przydatnych danych otwórz przeglądarkę na urządzeniu testowym (z zainstalowanym klientem globalnego bezpiecznego dostępu) i przejdź do kilku ulubionych witryn internetowych. Pamiętaj, aby zapoznać się z niektórymi witrynami internetowymi o sztucznej inteligencji. Oto kilka przykładów witryn internetowych sztucznej inteligencji:
copilot.microsoft.comchatgpt.comclaude.aiai.google
Krok 2. Przegląd analizy aplikacji w chmurze
Wyświetlanie podsumowanych informacji
W centrum administracyjnym Microsoft Entra przejdź do
Global Secure Access Applications Insights & Analityka .Przejrzyj informacje wyświetlane w widżetach.
Na pulpicie nawigacyjnym są wyświetlane trzy kluczowe widżety.
Widżet Opis Liczba aplikacji Przedstawia łączną liczbę aplikacji w chmurze, łączną liczbę aplikacji prywatnych i nowo odnalezionych segmentów. Rozkład użycia aplikacji Pokazuje użycie według typu (chmura a prywatna), zagregowane według transakcji, bajtów wysłanych lub odebranych bajtów. Trend użycia aplikacji Pokazuje użycie w czasie, agregowane według transakcji, użytkowników, urządzeń lub bajtów. 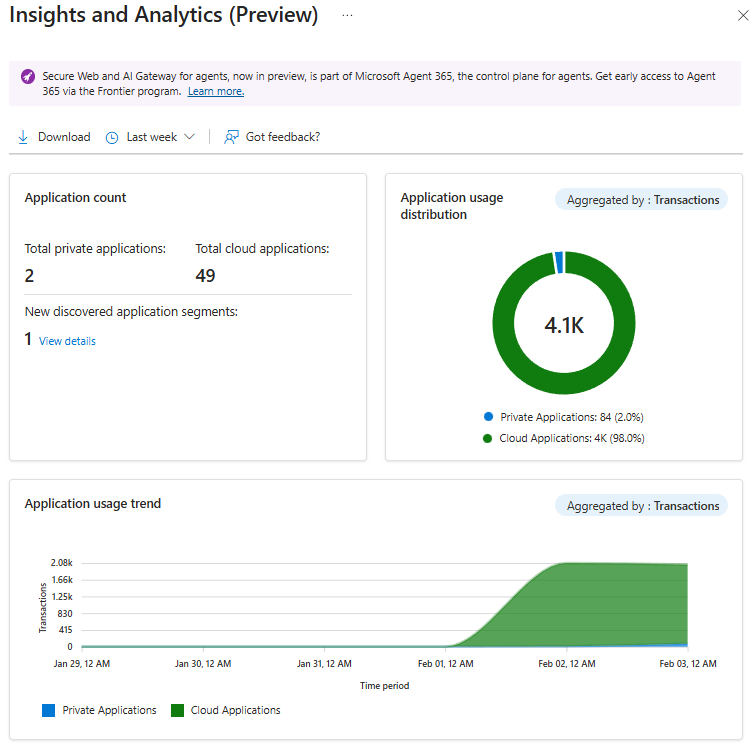
Badanie odnalezionych aplikacji
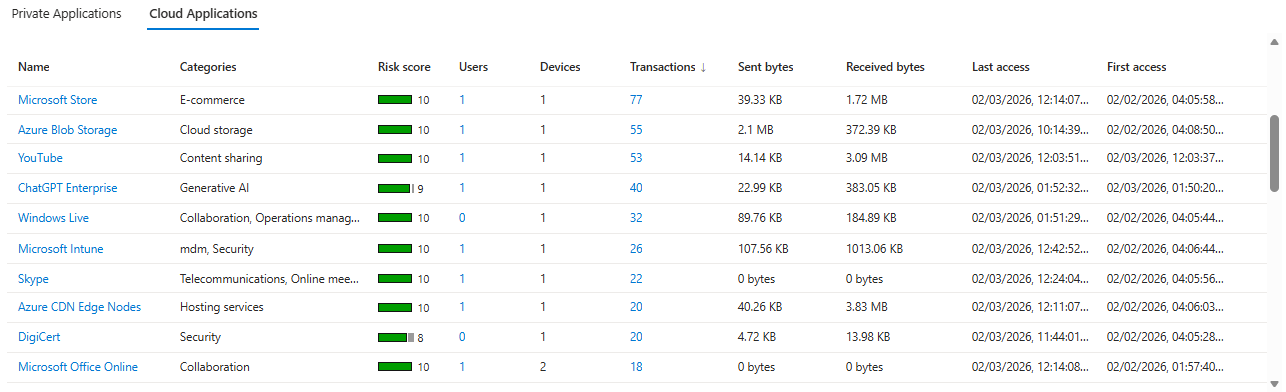
Analiza aplikacji w chmurze zapewnia administratorom wgląd w aplikacje w chmurze używane przez organizację, w tym generowanie aplikacji sztucznej inteligencji. Te szczegółowe informacje pomagają zidentyfikować niezatwierdzonych zasobów IT i ocenić zagrożenia związane z zabezpieczeniami i zgodnością.
Przejrzyj listę odnalezionych aplikacji w chmurze z następującymi szczegółami:
- Nazwa
- Kategorie
- Ocena ryzyka
- Users
- Wysłane bajty
- Odebrane bajty
Opcjonalnie wybierz tytuły kolumn, aby zmienić kolejność list. Możesz zobaczyć aplikacje z najniższym wskaźnikiem ryzyka, aplikacje z największą liczbą użytkowników i więcej.
Wyświetlanie szczegółów aplikacji i czynników ryzyka
- Wybierz link Nazwa dla aplikacji.
- Galeria aplikacji Microsoft Entra otworzy się i pokaże:
- Ogólny wynik ryzyka.
- Ogólne, Bezpieczeństwo, Zgodność i Prawne karty, które zawierają szczegóły czynnika ryzyka.
Krok 3. Identyfikowanie aplikacji generacyjnych sztucznej inteligencji
Analiza aplikacji w chmurze może pomóc w identyfikowaniu generowanych aplikacji sztucznej inteligencji, które są używane w organizacji. Analiza może pomóc ocenić potencjalne zagrożenia i zarządzać nimi.
Przejdź do Global Secure Access>Insights i Analizy>Aplikacje Chmurowe.
Włącz przełącznik Generowanie aplikacji i narzędzi sztucznej inteligencji.
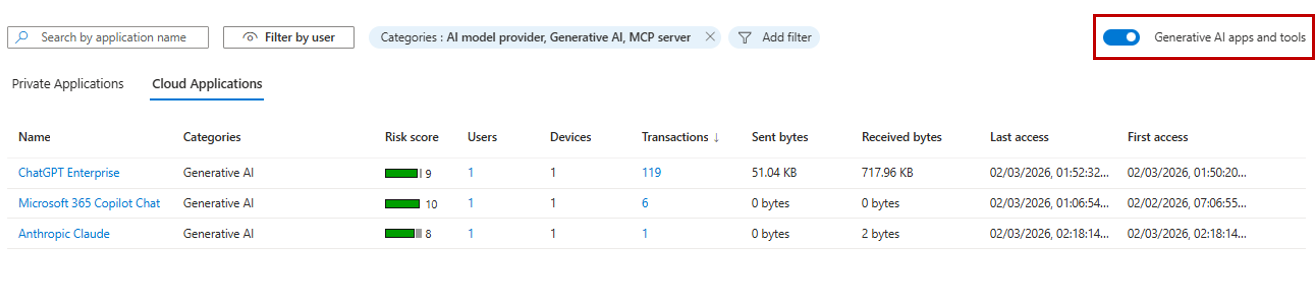
Przejrzyj filtrowaną listę, która pokazuje tylko aplikacje generatywnej sztucznej inteligencji, do których uzyskują dostęp użytkownicy.
Oceń współczynnik ryzyka i wzorce użycia poszczególnych aplikacji.
Czego się nauczyłeś
W tym samouczku wykonałeś następujące zadania:
- Odnaleziono shadow IT w Twojej organizacji: Masz teraz wgląd w aplikacje w chmurze, które są używane, nawet aplikacje, które nie zostały zatwierdzone przez IT.
- Zidentyfikowane aplikacje sztucznej inteligencji w tle: Możesz użyć filtru generowania sztucznej inteligencji, aby szybko znaleźć narzędzia sztucznej inteligencji, które mogą stanowić zagrożenie wyciekiem danych.
- Zrozumiałe ocenianie ryzyka aplikacji: Można określić priorytety działań korygcyjnych na podstawie wyników ryzyka w ogólnych, zabezpieczeniach, zgodności i czynnikach prawnych.
- Przeanalizowane wzorce użycia: Możesz zobaczyć, które aplikacje mają najwięcej użytkowników, transfer danych lub transakcje, aby zrozumieć prawdziwy wpływ na działalność biznesową.
Od odnajdywania do akcji
Po odnalezieniu niezatwierdzonych zasobów IT lub sztucznej inteligencji w tle możesz podjąć działania w celu ograniczenia ryzyka.
┌────────────────┐     ┌────────────────┐     ┌────────────────┐
│    Discover    │ →→→ │     Assess     │ →→→ │      Act       │
├────────────────┤     ├────────────────┤     ├────────────────┤
│ • View all     │     │ • Review risk  │     │ • Sanction app.│
│   discovered   │     │   scores.      │     │ • Block app.   │
│   apps.        │     │ • Check        │     │ • Apply file   │
│ • Filter by    │     │   compliance.  │     │   controls.    │
│   AI apps.     │     │ • Review user  │     │ • Monitor      │
│ • Sort by      │     │   count.       │     │   ongoing.     │
│   usage.       │     │ • Analyze data │     │ • Add to app   │
│                │     │    transfer.   │     │   governance.  │
└────────────────┘     └────────────────┘     └────────────────┘
Punkty integracji
- Eksportowanie danych do Microsoft Defender for Cloud Apps w celu dokładniejszego zbadania.
- Użyj odnalezionych aplikacji, aby dostosować zasady filtrowania zawartości internetowej.
- Połącz z zasadami zawartości, aby uniemożliwić przekazywanie danych do ryzykownych aplikacji.
- Przekaż szczegółowe informacje na temat programów szkoleniowych dotyczących świadomości zabezpieczeń.