Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy:  Dzierżawy zewnętrzne (dowiedz się więcej)
Metoda uwierzytelniania: Osadzone uwierzytelnianie natywne.
Natywny przepływ uwierzytelniania jest transakcją opartą na odpowiedzi. Tożsamość zewnętrzna Microsoft Entra zwraca bieżący stan, wymaganą akcję i dozwolone operacje. Aplikacja przedstawia interfejs i wybiera dozwoloną operację za pomocą wyboru użytkownika lub logiki przepływu aplikacji.
Autoryzacja otacza podróż
Important
Interfejs API uwierzytelniania natywnego w wersji 2 jest w wersji zapoznawczej. Interfejs API uwierzytelniania natywnego w wersji 1 pozostaje ogólnie dostępny. Zapoznaj się z dodatkowymi warunkami użytkowania dotyczącymi wersji zapoznawczej Microsoft Azure, aby uzyskać postanowienia prawne dotyczące funkcji w wersji zapoznawczej.
Początkowe żądanie autoryzacji zawiera identyfikator aplikacji, żądane zakresy i opcjonalne oświadczenia. Jeśli wymagane jest uwierzytelnianie, odpowiedź 401 InsufficientAuthorization zawiera token kontynuacji i linki ścieżki. Ta odpowiedź to zaproszenie do interakcji, a nie nieudane sprawdzanie hasła.
Używaj skonfigurowanego autorytetu usługi spójnie do autoryzacji, interakcji natywnych i wymiany tokenów. Interfejs API uwierzytelniania natywnego w wersji 2 wymaga domeny niestandardowej zweryfikowanej przez dzierżawę dla aplikacji opartych na przeglądarce, takich jak spA, ale nie dla klientów innych niż przeglądarki, takich jak aplikacje dla systemów iOS i Android przy użyciu natywnych transportów HTTP. W przykładach użyto niestandardowej domeny i identyfikatora GUID dzierżawy. Zobacz Operacje i autoryzacja.
Logowanie, rejestracja i resetowanie hasła powracają do procesu autoryzacji, gdy usługa zwraca wartość state: continue. Aplikacja publikuje najnowszy token kontynuacji do zwróconego continue linku. Następnie w punkcie końcowym tokenu wymienia wynikowy kod autoryzacji.
Po weryfikacji hasła, utworzeniu konta lub aktualizacji hasła aplikacja obsługuje wszelkie pozostałe wymagania dotyczące zasad i wznawia autoryzację przed zażądaniem tokenów.
Te granice autoryzacji opisują osadzone uwierzytelnianie natywne. BYO UX używa współdzielonych natywnych operacji interakcji między przekazaniem do przeglądarki a zwróconym linkiem końcowym. Strona hostowana samodzielnie nie uruchamia ani nie wznawia /authorize-challenge; aplikacja ufająca kończy oryginalny przepływ autoryzacji przeglądarki. Zobacz Wybieranie podejścia do uwierzytelniania.
| Granica | Żądanie lub odpowiedź |
|---|---|
| Rozpocznij autoryzację | Kodowane jako formularz client_id, scope, response_type=code i opcjonalne claims. |
| Rozpocznij podróż | Adres URL najwyższego poziomu sign_in, sign_up lub reset_password i continuation_token z odpowiedzi OAuth. |
| Interact | Żądania JSON i odpowiedzi HAL z continuationToken, stanem, akcjami i linkami. |
| Wznowienie autoryzacji | Kodowany formularzowo continuation_token, wysyłany tylko wtedy, gdy bieżąca odpowiedź zezwala na kontynuację. |
| Tokeny żądania | Wymiana kodu autoryzacyjnego w formacie formularzowym. |
Poniższa sekwencja ilustruje granicę autoryzacji i pętlę interakcji sterowanej odpowiedzią. Postępuj zgodnie z bieżącą odpowiedzią, a nie zakodować na stałe kolejność diagramu.
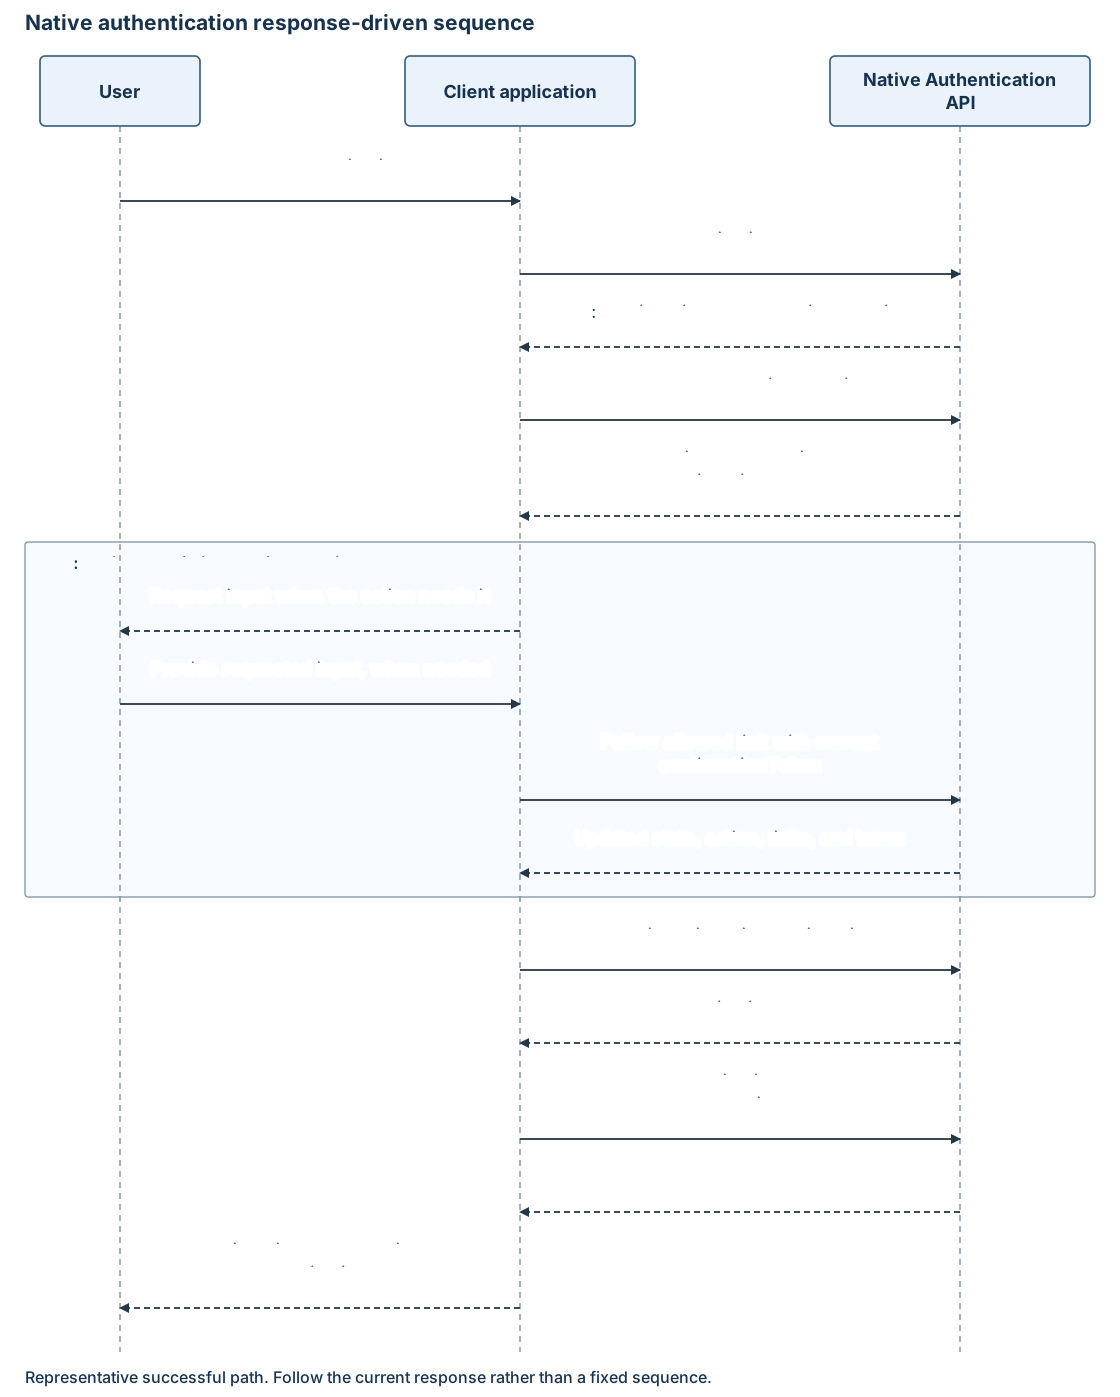
Bieżąca odpowiedź to model kontrolny
Każda pomyślna odpowiedź uwierzytelniania natywnego zastępuje poprzedni model interakcji. Zasady dzierżawcy, przepływ użytkownika aplikacji i stan transakcji mogą dodawać, powtarzać lub zmieniać kolejność akcji. Aplikacja wybiera operacje z najnowszej odpowiedzi i organizuje ekrany wokół zwróconych wymagań.
| Stan lub akcja | Znaczenie dla klienta |
|---|---|
interactionRequired |
Obsłuż action za pomocą dozwolonej operacji, zbierając dane wejściowe użytkownika w razie potrzeby. |
continue |
Przejdź do _links.continue, aby wznowić autoryzację. |
redirect |
Zatrzymaj transakcję natywną. Ta odpowiedź może zawierać tylko stateadres , bez tokenu kontynuacji lub adresu URL przeglądarki. Logowanie przy użyciu skonfigurowanej przeglądarki rozpoczyna nową próbę. |
discover |
Zbierz identyfikator logowania użytkownika. |
disambiguate |
Identyfikuje wybór konta w obszarze state: interactionRequired. |
collectAttributes |
Zbierz żądane atrybuty rejestracji. |
challenge |
Uruchom weryfikację wybranej metody. |
verify |
Prześlij żądane hasło lub jednorazowy kod dostępu. |
enroll |
Wybierz oferowaną metodę i prześlij jej szczegóły rejestracji. |
activate |
Prześlij jednorazowy kod, aby aktywować zarejestrowaną metodę. |
update |
Prześlij hasło zastępcze. |
poll |
Sprawdź asynchroniczną aktualizację hasła. |
Na przykład proces logowania może zwrócić metodę hasła, a następnie akcję weryfikacji, a następnie metody poczty e-mail lub wiadomości SMS na potrzeby uwierzytelniania wieloskładnikowego (MFA). Aplikacja obsługuje dodatkowy czynnik przed wznowieniem autoryzacji.
Podczas rejestracji podanie adresu e-mail może spowodować natychmiastowe wysłanie kodu dostępu i zwrócenie verify. Aplikacja przechwytuje ten kod weryfikacyjny i używa zwróconego linku weryfikacyjnego.
Zakończenie pojedynczej operacji nie oznacza, że aplikacja ma tokeny. W opisanych tutaj przepływach natywnych continue umożliwia wznowienie autoryzacji; kolejna wymiana kodu powoduje uzyskanie tokenów. Stan completed wskazuje ukończenie tej operacji; niekoniecznie wskazuje stan zalogowania ani nie zawiera innego linku.
Tokeny kontynuacji wiążą następną operację
Token kontynuacji reprezentuje transakcję na określonym etapie. Jest ona powiązana z dzierżawcą, klientem, scenariuszem i bieżącą akcją. Komunikaty OAuth nazywają je continuation_token; natywne komunikaty uwierzytelniania nazywają je continuationToken.
Zachowaj tylko najnowszy token dla aktywnej transakcji. Połącz je z linkami z tej samej odpowiedzi. Nie analizuj, nie zmieniaj, nie rejestruj ani nie utrwalaj jej poza transakcją i nie używaj jej dla innego użytkownika ani w innym scenariuszu. Uruchom ponownie autoryzację po wygaśnięciu zamiast ponownego odtworzenia starszego tokenu.
Udokumentowana domyślna ważność wynosi 10 minut dla pojedynczego tokenu kontynuacji. Nowszy token nie jest gwarancją rozszerzenia całego procesu. Token kontynuacji i jednorazowy kod dostępu mają oddzielne okresy istnienia; obsługuj wygaśnięcie zgodnie z odpowiedzią usługi.
Identyfikatory metod i zwracane adresy URL są nieprzezroczyste. Przykłady interfejsu API uwierzytelniania natywnego używają elementu /api/v2.0. Postępuj zgodnie ze zwróconym linkiem; nie należy zastępować wersji ani konstruować adresu URL na podstawie typu metody. Rozwiąż względne linki względem skonfigurowanego oryginu urzędu i zweryfikuj lokalizację docelową przed wysłaniem poświadczeń.
Odnajdywanie metody nie jest rejestracją metody
Zasób metody opisuje dostępną metodę uwierzytelniania. Jej type, maskowane hint, opcjonalne isPreferred i linki umożliwiają aplikacji przedstawienie wyboru i obsłużenie wyzwania.
codeLength opisuje pole wprowadzania kodu dostępu po zwróceniu.
Linki challenge i verify działają na dostępnych metodach. Rejestrowanie metody to oddzielna interakcja oparta na zasadach z własną akcją i kontraktem żądania. Kolekcja atrybutów profilu ma też oddzielny kontrakt.
Rejestracja metodą inline używa akcji enroll i activate. Rejestracja telefonu oferuje type: phone z użyciem channels: ["sms"]; rejestracja przez e-mail używa metody type: email. Aktywacja przesyła kod w polu głównym otp do linku activate, a nie do linku verify poświadczenia. Rejestracja może spełniać wymaganie uwierzytelniania wieloskładnikowego, więc nie ma gwarancji, że pojawi się kolejne wyzwanie. Zobacz Rejestracja metod uwierzytelniania.
Interakcje zasad i atrybutów
Przepływ użytkownika określa metodę rejestracji przy użyciu adresu e-mail i żądane atrybuty. Rejestracja za pomocą adresu e-mail z hasłem zbiera atrybut hasła. Rejestracja za pomocą jednorazowego kodu przesłanego e-mailem tworzy konto bez hasła i nie zbiera hasła.
Deskryptory atrybutów mogą zawierać etykiety, typy wejściowe, validation.validationRegEx, i wartości początkowe. Użyj każdego dokładnego attributeId jako klucza przesłania. Metadane grupowania stron nie są wymagane do wyświetlenia formularza. Walidacja serwera pozostaje rozstrzygająca. Zobacz Atrybuty użytkownika uwierzytelniania natywnego.
Uwierzytelnianie wieloskładnikowe za pośrednictwem zasad systemowych jest obsługiwane. Po zarejestrowaniu się lub zresetowaniu hasła uwierzytelnianie wieloskładnikowe i dostęp warunkowy mogą wymagać większej liczby interakcji przed ukończeniem autoryzacji. Aplikacja kontynuuje obsługę odpowiedzi zamiast obsługiwać oddzielną ścieżkę „dla już zalogowanych użytkowników”, która pomija te wymagania.
Błędy i nieobsługiwane interakcje
Błędy uwierzytelniania OAuth i uwierzytelniania natywnego mają różne formaty odpowiedzi. Używaj stabilnych kodów do obsługi, a nie zlokalizowanych komunikatów. Bezpiecznie przechowuj identyfikatory żądań i znaczniki czasu na potrzeby diagnostyki; nie rejestruj treści poświadczeń ani tokenów.
Ignoruj nieznane właściwości opcjonalne i relacje linków. Z kolei nieznana wymagana akcja, brak wymaganego pola lub źle sformułowana odpowiedź uniemożliwia bezpieczną kontynuację. Zatrzymaj operację natywną, gdy nie można przetworzyć wymaganej interakcji.
Błąd protokołu OAuth z elementami invalid_grant i web_redirect_required lub natywna odpowiedź z state: redirect sygnalizują, że transakcja natywna nie może być kontynuowana. Żadna odpowiedź nie ustanawia wznawialnego przekazania do przeglądarki. Zaoferuj oddzielnie skonfigurowane logowanie w przeglądarce albo wyraźny komunikat o niepowodzeniu. Zachowaj natywny token kontynuacji w ramach transakcji natywnej.
Federacja, TOTP, klucze dostępu, uwierzytelnianie z użyciem telefonu jako pierwszego składnika, podwyższenie poziomu uwierzytelnienia podczas późniejszej operacji oraz współdziałanie profilu lub zarządzania poświadczeniami nie są obsługiwane za pośrednictwem tego kontraktu natywnego. Zobacz macierze obsługiwanych funkcji.