Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym przewodniku Szybki start pokazano, jak za pomocą zestawu MIP Protection SDK wyświetlić listę szablonów ochrony dostępnych dla użytkownika.
Wymagania wstępne
Przed kontynuowaniem wykonaj następujące wymagania wstępne:
- Ukończ szybki start: inicjowanie aplikacji klienckich — najpierw zestaw SDK ochrony (C#), który tworzy początkowe rozwiązanie programu Visual Studio. Ten przewodnik Szybki start dotyczący szablonów ochrony listy opiera się na poprzednim przewodniku Szybki start, aby prawidłowo utworzyć rozwiązanie startowe.
- Opcjonalnie: Zapoznaj się z pojęciami dotyczącymi szablonów usługi RMS .
Dodawanie logiki w celu wyświetlenia listy szablonów ochrony
Dodaj logikę, aby wyświetlić listę szablonów ochrony dostępnych dla użytkownika przy użyciu obiektu aparatu ochrony.
Otwórz rozwiązanie programu Visual Studio utworzone w poprzednim artykule "Szybki start — inicjowanie aplikacji klienckiej — zestaw SDK ochrony (C#)".
W Eksplorator rozwiązań otwórz plik .cs w projekcie zawierający implementację
Main()metody . Domyślnie ma taką samą nazwę jak projekt zawierający go, który został określony podczas tworzenia projektu.Pod koniec treści elementu
Main(), nad sekcją zamykania aplikacji w funkcjiMain()(w miejscu, w którym zakończono pracę w poprzednim przewodniku Szybki start), wstaw następujący kod:
// List protection templates using protectionEngine and display the list

var templates=protectionEngine.GetTemplates();

for(int i = 0; i < templates.Count; i++)
{
    Console.WriteLine("{0}: {1}", i.ToString(), templates[i].Name + " : " + templates[i].Id);
}

Console.WriteLine("Press a key to continue...");
Kompilowanie i testowanie aplikacji
Skompiluj i przetestuj aplikację kliencą.
Użyj Ctrl+Shift+B (rozwiązanie kompilacji), aby skompilować aplikację kliencą. Jeśli kompilacja nie zawiera błędów, użyj klawisza F5 (Rozpocznij debugowanie), aby uruchomić aplikację.
Jeśli projekt pomyślnie kompiluje się i uruchamia, aplikacja może wyświetlać monit o uwierzytelnienie przy użyciu biblioteki MSAL za każdym razem, gdy SDK wywołuje metodę
AcquireToken(). Jeśli buforowane poświadczenia już istnieją, nie zostanie wyświetlony monit o zalogowanie się i wyświetlenie listy etykiet.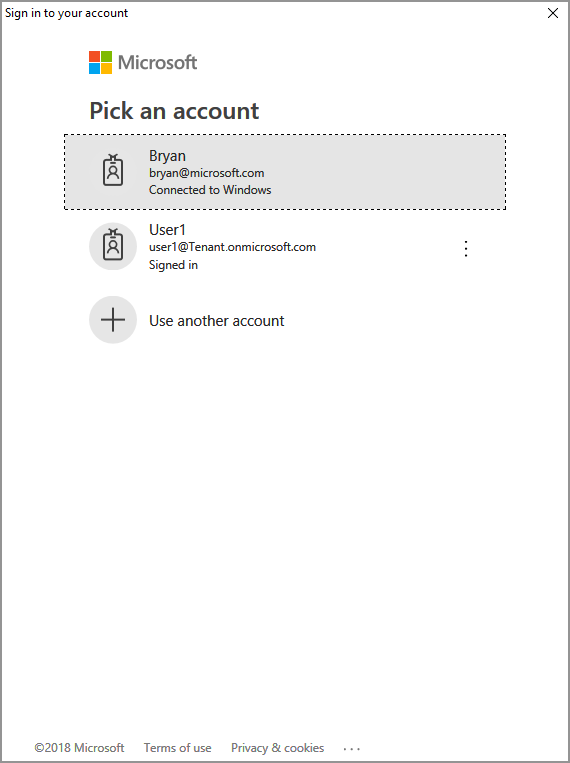
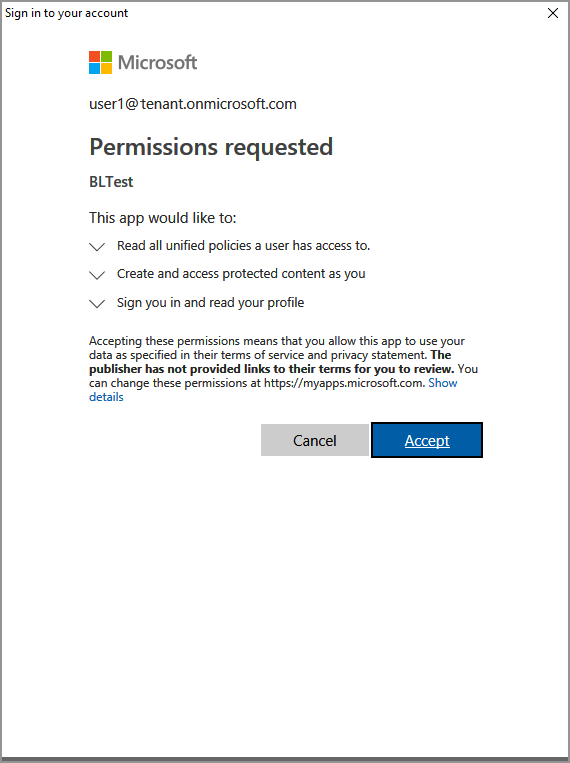
Może być również konieczne wyrażenie zgody, aby umożliwić aplikacji dostęp do interfejsów API MIP podczas działania na koncie używanym do logowania. Dzieje się tak, gdy rejestracja aplikacji Microsoft Entra nie jest wcześniej zatwierdzona (zgodnie z opisem w sekcji "Konfiguracja zestawu MIP SDK") lub logujesz się przy użyciu konta z innego dzierżawcy (innego niż ten, w którym zarejestrowano aplikację). Wybierz pozycję Akceptuj , aby zarejestrować swoją zgodę.
Po uwierzytelnieniu dane wyjściowe konsoli powinny wyświetlać szablony ochrony dla uwierzytelnioowanego użytkownika, podobnie jak w poniższym przykładzie:


0: Confidential \ All Employees : a74f5027-f3e3-4c55-abcd-74c2ee41b607
1: Highly Confidential \ All Employees : bb7ed207-046a-4caf-9826-647cff56b990
2: Confidential : 174bc02a-6e22-4cf2-9309-cb3d47142b05
3: Contoso Employees Only : 667466bf-a01b-4b0a-8bbf-a79a3d96f720
Press a key to continue.
Uwaga / Notatka
Skopiuj i zapisz identyfikator jednego lub większej liczby szablonów ochrony (na przykład bb7ed207-046a-4caf-9826-647cff56b990), którego użyjesz w następnym przewodniku Szybki start.
Rozwiązywanie problemów
Problemy podczas wykonywania aplikacji w języku C#
| Podsumowanie | Komunikat o błędzie | Rozwiązanie |
|---|---|---|
| Nieprawidłowy token dostępu |
Wystąpił wyjątek... czy token dostępu jest niepoprawny/wygasł? Nieudane wywołanie interfejsu API: profile_add_engine_async Niepowodzenie z: [klasa mip::PolicySyncException] Nieudane pobieranie zasad, żądanie nie powiodło się z kodem stanu http: 401, x-ms-diagnostics: [2000001; reason="Token OAuth przesłany z żądaniem nie można przeanalizować", error_category="invalid_token"], correlationId:[35bc0023-3727-4eff-8062-000006d5d672]' C:\VSProjects\MipDev\Quickstarts\AppInitialization\x64\Debug\AppInitialization.exe (proces 29924) zakończył działanie z kodem 0. Naciśnij dowolny klawisz, aby zamknąć to okno. . . |
Jeśli projekt zostanie pomyślnie skompilowany, ale zobaczysz dane wyjściowe podobne do przedstawionych po lewej, prawdopodobnie masz nieprawidłowy lub wygasły token w funkcji AcquireOAuth2Token(). Wróć do pozycji Kompiluj i przetestuj aplikację i ponownie wygeneruj token dostępu, zaktualizuj AcquireOAuth2Token() ponownie i ponownie skompiluj/ponownie przetestuj. Możesz również sprawdzić i zweryfikować token i jego oświadczenia przy użyciu aplikacji internetowej jwt.ms jednostronicowej. |
Następne kroki
Teraz, gdy wiesz już, jak wyświetlić listę szablonów ochrony dostępnych dla uwierzytelnionego użytkownika, wypróbuj następny szybki start:
- Zapoznaj się z przykładem zestawu MIP Protection SDK .NET w GitHub.