Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Artykuły typu Szybki start i samouczki koncentrują się na tworzeniu aplikacji korzystających z bibliotek i interfejsów API pakietu SDK MIP. W tym artykule pokazano, jak przygotować i skonfigurować subskrypcję Microsoft 365 oraz stację roboczą klienta przed użyciem zestawu SDK.
Wymagania wstępne
Przed rozpoczęciem zapoznaj się z następującymi tematami:
Ważne
Aby uczcić prywatność użytkowników, musisz poprosić użytkownika o zgodę przed włączeniem automatycznego rejestrowania. Poniższy przykład to standardowy komunikat używany przez firmę Microsoft do rejestrowania powiadomień:
Włączając rejestrowanie błędów i wydajności, wyrażasz zgodę na wysyłanie danych o błędach i wydajności do Microsoft. Microsoft zbiera dane o błędach i wydajności przez Internet ("Dane"). Microsoft używa tych danych, aby zapewnić i poprawić jakość, bezpieczeństwo i integralność Microsoft produktów i usług. Na przykład Microsoft analizuje wydajność i niezawodność, takie jak używane funkcje, jak szybko reagują funkcje, wydajność urządzenia, interakcje interfejsu użytkownika i wszelkie problemy z produktem. Dane zawierają również informacje o konfiguracji oprogramowania, takie jak aktualnie uruchomione oprogramowanie, oraz adres IP.
Tworzenie konta w celu uzyskania subskrypcji usługi Office 365
Wiele przykładów zestawu SDK wymaga dostępu do subskrypcji usługi Office 365. Zarejestruj się w celu uzyskania jednego z następujących typów subskrypcji:
| Nazwisko | Tworzenie konta |
|---|---|
| Office 365 Enterprise E3 — wersja próbna (30-dniowa bezpłatna wersja próbna) | https://go.microsoft.com/fwlink/p/?LinkID=403802 |
| Office 365 Enterprise E3 lub E5 | https://www.microsoft.com/microsoft-365/enterprise/office-365-e3 |
| Enterprise Mobility and Security E3 lub E5 | https://www.microsoft.com/security |
| Azure Information Protection Premium P1 lub P2 | Wskazówki dotyczące licencjonowania platformy Microsoft 365 dotyczące zabezpieczeń i zgodności |
| Microsoft 365 E3, E5 lub F1 | https://www.microsoft.com/microsoft-365/enterprise/microsoft365-plans-and-pricing |
Uwaga
Azure Information Protection Premium P1 lub P2 nie są już uwzględniane jako oferty autonomiczne. Można je kupić w ramach Microsoft 365 E3 lub E5 albo pakietu Enterprise Mobility and Security E3 lub E5.
Skonfiguruj etykiety poufności
Jeśli obecnie używasz starszych konfiguracji etykiet, musisz przeprowadzić migrację etykiet do usługi Microsoft Purview. Aby uzyskać więcej informacji na temat procesu, zobacz Tworzenie i konfigurowanie etykiet poufności i ich zasad.
Konfigurowanie stacji roboczej klienta
Następnie wykonaj poniższe kroki, aby prawidłowo przygotować i skonfigurować komputer kliencki.
Jeśli używasz stacji roboczej z systemem Windows 10:
Użyj Windows Update, aby zaktualizować maszynę do Windows 10 Fall Creators Update (wersja 1709) lub nowsza. Aby sprawdzić bieżącą wersję:
- Wybierz ikonę Windows w lewym dolnym rogu.
- Wpisz About your PC (Informacje o komputerze ) i naciśnij klawisz Enter.
- Przewiń w dół do pozycji Specyfikacje systemu Windows i poszukaj w obszarze Wersja.
Jeśli używasz stacji roboczej z systemem Windows 11 lub Windows 10:
Włącz tryb dewelopera na stacji roboczej:
- Wybierz ikonę Windows w lewym dolnym rogu.
- Wpisz Use developer features (Użyj funkcji dewelopera) i naciśnij klawisz Enter, gdy zostanie wyświetlony element Use developer features (Korzystanie z funkcji dewelopera ).
- W oknie dialogowym Ustawienia na karcie Dla deweloperów w obszarze Korzystanie z funkcji dla deweloperów wybierz opcję Tryb dewelopera .
- Zamknij okno dialogowe ustawień.
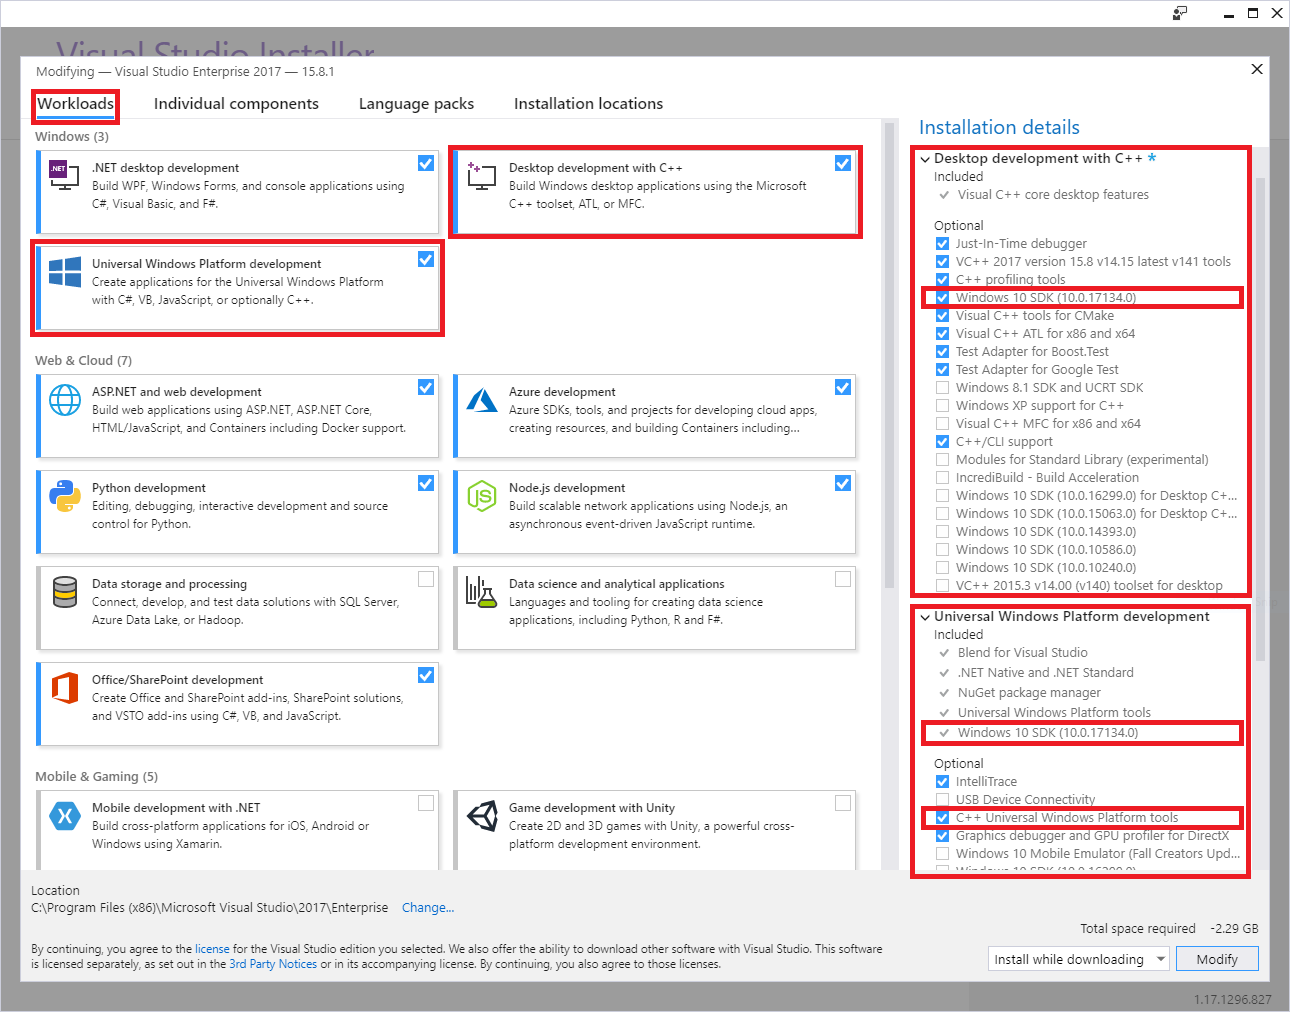
Zainstaluj program Visual Studio 2022 z następującymi obciążeniami i opcjonalnymi składnikami:
Programowanie na platformę uniwersalną systemu Windows obciążenie zadań w systemie Windows oraz następujące składniki opcjonalne:
- Narzędzia języka C++ dla uniwersalnej platformy Windows
- Windows 10 SDK 10.0.16299.0 lub nowszy, jeśli nie jest domyślnie dołączony
Tworzenie aplikacji na komputery stacjonarne z użyciem C++ w środowisku Windows, a także następujące opcjonalne składniki:
- Windows 10 SDK 10.0.16299.0 lub nowszy, jeśli nie jest domyślnie dołączony
Zainstaluj moduł MSAL.PS PowerShell:
Ponieważ instalacja wymaga uprawnień administratora, użyj jednej z następujących opcji:
- Zaloguj się na komputerze przy użyciu konta z uprawnieniami administratora.
- Uruchom sesję programu Windows PowerShell z podwyższonym poziomem uprawnień (Uruchom jako administrator).
Uruchom cmdlet
Install-Module -Name MSAL.PS.PS C:\WINDOWS\system32> Install-Module -Name MSAL.PS Untrusted repository You are installing the modules from an untrusted repository. If you trust this repository, change its InstallationPolicy value by running the Set-PSRepository cmdlet. Are you sure you want to install the modules from 'PSGallery'? [Y] Yes [A] Yes to All [N] No [L] No to All [S] Suspend [?] Help (default is "N"): A PS C:\WINDOWS\system32>
Pobierz pliki:
Zestaw MIP SDK jest obsługiwany na następujących platformach z oddzielnymi plikami do pobrania dla każdej obsługiwanej platformy i języka:
System operacyjny Wersje Pobieranie Uwagi Ubuntu 22.04 C++ tar.gz
Tar.gz java (wersja zapoznawcza)
.NET CoreUbuntu 24.04 C++ tar.gz
Tar.gz java (wersja zapoznawcza)
.NET CoreRedHat Enterprise Linux 8 i 9 C++ tar.gz Debian 10 i 11 C++ tar.gz macOS Wszystkie obsługiwane wersje C++ .zip Programowanie w środowisku Xcode wymaga co najmniej 13. Windows Wszystkie obsługiwane wersje, 32/64-bitowe C++
C++/.NET NuGet
.zip java (wersja zapoznawcza)Android 9.0 i nowsze C++ .zip Tylko zestawy SDK ochrony i zasad. iOS Wszystkie obsługiwane wersje C++ .zip Tylko zestawy SDK ochrony i zasad. Pliki do pobrania Tar.gz/.zip
Tar.gz i pliki do pobrania .zip zawierają skompresowane pliki, po jednym dla każdego interfejsu API. Skompresowane pliki używają następującej konwencji nazewnictwa, gdzie <interfejs API> =
file,protectionlubupe, i <system operacyjny> = platforma:mip_sdk_<API>_<OS>_1.0.0.0.zip (or .tar.gz). Na przykład plik z plikami binarnymi i nagłówkami zestawu Protection SDK w Debianie tomip_sdk_protection_debian9_1.0.0.0.tar.gz. Każdy zawarty plik .tar.gz/.zip jest podzielony na trzy katalogi:- Binaria: skompilowane pliki binarne dla każdej architektury platformy, jeśli dotyczy.
- Uwzględnij: pliki nagłówka (C++).
- Przykłady: kod źródłowy przykładowych aplikacji.
Pakiety NuGet
Jeśli wykonujesz programowanie Visual Studio, możesz również zainstalować zestaw SDK przy użyciu konsoli Menedżer pakietów NuGet:
Install-Package Microsoft.InformationProtection.File
Install-Package Microsoft.InformationProtection.Policy
Install-Package Microsoft.InformationProtection.Protection
Jeśli nie używasz pakietu NuGet, dodaj ścieżki plików binarnych zestawu SDK do zmiennej środowiskowej PATH. Zmienna PATH umożliwia aplikacjom klienckim znajdowanie zależnych plików binarnych (DLL) w czasie wykonywania. Ten krok jest opcjonalny.
Jeśli używasz stacji roboczej z systemem Windows 11 lub Windows 10:
Wybierz ikonę Windows w lewym dolnym rogu.
Wpisz ścieżkę i naciśnij klawisz Enter, gdy zostanie wyświetlony element Edytuj zmienne środowiskowe systemu .
W oknie dialogowym Właściwości systemu wybierz pozycję Zmienne środowiskowe.
W oknie dialogowym Zmienne środowiskowe wybierz wiersz zmiennej Path w sekcji Zmienne użytkownika dla <użytkownika>, a następnie wybierz pozycję Edytuj.
W oknie dialogowym Edytowanie zmiennej środowiskowej wybierz pozycję Nowy, co powoduje utworzenie edytowalnego wiersza. Dodaj nowy wiersz dla każdej pełnej ścieżki do podkatalogów
file\bins\debug\amd64,protection\bins\debug\amd64iupe\bins\debug\amd64. Katalogi zestawu SDK są przechowywane w<API>\bins\<target>\<platform>formacie, w którym:-
<INTERFEJS API> =
file,protection,upe -
<cel> =
debug,release -
<platform> =
amd64(x64),x86itd.
-
<INTERFEJS API> =
Po zakończeniu aktualizowania zmiennej Path wybierz przycisk OK. Następnie wybierz przycisk OK po powrocie do okna dialogowego Zmienne środowiskowe .
Pobierz przykłady zestawu SDK z GitHub. Ten krok jest opcjonalny.
- Jeśli jeszcze go nie masz, najpierw utwórz profil usługi GitHub.
- Zainstaluj najnowszą wersję narzędzi klienckich Git firmy Software Freedom Conservancy (Git Bash).
- Korzystając z powłoki Git Bash, pobierz interesujące przykłady:
- Użyj następującego zapytania, aby wyświetlić repozytoria: repozytoria Azure-Samples MipSdk.
- W Git Bash użyj polecenia
git clone https://github.com/azure-samples/<repo-name>, aby pobrać każde repozytorium z przykładami.

Rejestrowanie aplikacji klienckiej przy użyciu identyfikatora Entra firmy Microsoft
W ramach procesu aprowizacji subskrypcji Microsoft 365 firma Microsoft tworzy powiązaną dzierżawę Microsoft Entra. Dzierżawa firmy Microsoft Entra zapewnia zarządzanie tożsamościami i dostępem dla kont użytkowników i kont aplikacji platformy Microsoft 365. Aplikacje, które wymagają dostępu do zabezpieczonych interfejsów API (takich jak interfejsy API MIP), wymagają konta aplikacji.
W przypadku uwierzytelniania i autoryzacji w czasie wykonywania podmiot zabezpieczeń reprezentuje konto i pochodzi z informacji o tożsamości konta. Podmioty zabezpieczeń reprezentujące konto aplikacji nazywane są jednostkami usługi.
Aby zarejestrować konto aplikacji w usłudze Microsoft Entra ID na potrzeby przewodników Szybki start i próbek zestawu MIP SDK:
Ważne
Aby uzyskać dostęp do zarządzania dzierżawą w usłudze Microsoft Entra w celu utworzenia konta, zaloguj się do portalu Azure przy użyciu konta użytkownika należącego do roli Właściciel w subskrypcji. W zależności od konfiguracji dzierżawy może być również konieczne należenie do roli katalogowej Global Administrator, aby zarejestrować aplikację. Przetestuj przy użyciu konta z ograniczeniami. Nadaj kontu tylko prawa wymagane do uzyskiwania dostępu do niezbędnych punktów końcowych SCC. Systemy rejestrowania mogą zbierać hasła w postaci zwykłego tekstu przekazywane za pośrednictwem wiersza polecenia.
Wykonaj kroki opisane w sekcji Rejestrowanie nowej aplikacji . W celach testowych użyj następujących wartości dla podanych właściwości, wykonując kroki opisane w przewodniku:
- Obsługiwane typy kont — Wybierz Konta tylko w katalogu tej organizacji.
-
URI przekierowania — ustaw typ URI przekierowania na Klient publiczny (urządzenia mobilne i komputery stacjonarne). Jeśli aplikacja używa Microsoft Authentication Library (MSAL), użyj polecenia
http://localhost. W przeciwnym razie użyj elementu w formacie<app-name>://authorize.
Po zakończeniu wróć do strony Zarejestrowana aplikacja na potrzeby nowej rejestracji aplikacji. Skopiuj i zapisz identyfikator GUID z pola Application (client) ID, ponieważ będzie on potrzebny w przewodnikach z serii Szybki start.
Wybierz uprawnienia interfejsu API , aby dodać interfejsy API i uprawnienia, do których klient musi uzyskać dostęp. Wybierz Dodaj uprawnienie, aby otworzyć okienko Żądanie uprawnień interfejsu API.
Dodaj interfejsy API MIP oraz uprawnienia wymagane przez aplikację w czasie działania:
- Na stronie Wybierz interfejs API wybierz Azure Rights Management Services.
- Na stronie interfejsu API usług Azure Rights Management wybierz pozycję Uprawnienia delegowane.
- W sekcji Wybieranie uprawnień wybierz uprawnienie user_impersonation . To prawo umożliwia aplikacji tworzenie i uzyskiwanie dostępu do chronionej zawartości w imieniu użytkownika.
- Wybierz pozycję Dodaj uprawnienia , aby zapisać.
Powtórz krok 4, ale tym razem, gdy zostanie wyświetlona strona Wybieranie interfejsu API , wyszukaj interfejs API.
- Na stronie Wybieranie interfejsu API wybierz pozycję Interfejsy API używane przez moją organizację. Następnie w polu wyszukiwania wpisz Usługa synchronizacji Microsoft Information Protection i wybierz ją.
- Na stronie interfejsu API usługi synchronizacji Microsoft Information Protection wybierz pozycję Uprawnienia delegowane.
- Rozwiń węzeł UnifiedPolicy i wybierz pozycję UnifiedPolicy.User.Read.
- Wybierz pozycję Dodaj uprawnienia , aby zapisać.
Po powrocie na stronę uprawnień interfejsu API wybierz pozycję Udziel zgody administratora (nazwa dzierżawy), a następnie pozycję Tak. Ten krok daje wstępnie zgodę aplikacji korzystającej z tej rejestracji w celu uzyskania dostępu do interfejsów API w ramach określonych uprawnień. Jeśli zalogowano się jako administrator globalny, zgoda zostaje zarejestrowana dla wszystkich użytkowników dzierżawy, którzy uruchamiają tę aplikację. W przeciwnym razie ma zastosowanie tylko do twojego konta użytkownika.
Po zakończeniu, rejestracja aplikacji i uprawnienia interfejsu API powinny wyglądać podobnie do następujących przykładów:


Aby uzyskać więcej informacji na temat dodawania interfejsów API i uprawnień wymaganych przez aplikację kliencką, zobacz Konfigurowanie aplikacji klienckiej w celu uzyskiwania dostępu do internetowych interfejsów API.
Wnioskowanie o umowę integracji ochrony informacji (IPIA)
Przed udostępnieniem aplikacji opracowanej za pomocą programu MIP do publicznej wiadomości należy ubiegać się o i zakończyć formalną umowę z Microsoft.
Uwaga
Nie potrzebujesz tej umowy dla aplikacji przeznaczonych tylko do użytku wewnętrznego.
Uzyskaj swój IPIA, wysyłając wiadomość e-mail na IPIA@microsoft.com z następującymi informacjami:
Temat: Żądanie IPIA dla nazwy firmy
W treści wiadomości e-mail dołącz:
- Nazwa aplikacji i produktu
- Imię i nazwisko osoby żądającego
- Adres e-mail wnioskodawcy
Gdy Microsoft otrzyma żądanie IPIA, Microsoft wyśle Ci formularz jako dokument Word. Przejrzyj warunki i postanowienia IPIA, a następnie zwróć formularz do IPIA@microsoft.com z następującymi informacjami:
- Nazwa prawna firmy
- Województwo/prowincja (USA/Kanada) lub kraj/region włączenia
- Adres URL firmy
- Adres e-mail osoby kontaktowej
- Inne adresy firmy (opcjonalnie)
- Nazwa aplikacji firmowej
- Krótki opis aplikacji
- Identyfikator dzierżawy platformy Azure
- Identyfikator aplikacji
- Kontakty firmowe, poczta e-mail i telefon w celu uzyskania korespondencji w sytuacjach krytycznych
Po otrzymaniu formularza Microsoft Microsoft wyśle Ci końcowy link IPIA do cyfrowego podpisania. Po podpisaniu odpowiedni przedstawiciel firmy Microsoft podpisze umowę.
Masz już podpisaną umowę IPIA?
Jeśli masz już podpisaną umowę IPIA i chcesz dodać nowy identyfikator aplikacji dla zwalnianej aplikacji, wyślij wiadomość e-mail na IPIA@microsoft.com adres i podaj następujące informacje:
- Nazwa aplikacji firmowej
- Krótki opis aplikacji
- Identyfikator dzierżawy platformy Azure (nawet jeśli taki sam jak wcześniej)
- Identyfikator aplikacji
- Kontakty firmowe, poczta e-mail i telefon w celu uzyskania korespondencji w sytuacjach krytycznych
Po wysłaniu wiadomości e-mail poczekaj do 72 godzin na potwierdzenie otrzymania.
Upewnij się, że aplikacja ma wymagane zależności
Aplikacje utworzone przy użyciu zestawu MIP SDK na Windows wymagają składnika środowiska uruchomieniowego Visual C++, jeśli nie został jeszcze zainstalowany:
- Pakiet redystrybucyjny Microsoft Visual C++ dla programu Visual Studio 2022 z MSVC w wersji 14.44 lub nowszej
Te zależności działają tylko wtedy, gdy skompilujesz aplikację w konfiguracji Release. Jeśli skompilujesz aplikację w konfiguracji Debug, dołącz do niej debugowe biblioteki DLL środowiska uruchomieniowego Visual C++ lub zainstaluj je na komputerze.
Aplikacje utworzone przy użyciu zestawu MIP SDK w systemie Linux wymagają obsługiwanych wersji tych zależności:
- curl
- libsecret
- Podstawowa biblioteka libssl OpenSSL
- UUID
- GMIME dla aplikacji korzystających z plikowego SDK
- Libgsf dla aplikacji korzystających z SDK do plików
Pliki binarne zawierają folder samples z plikiem how-to-build-and-run.txt zawierającym polecenia umożliwiające zainstalowanie wymaganych zależności dla każdego systemu operacyjnego.
Następne kroki
- Jeśli jesteś deweloperem języka C++.
- Zapoznaj się z informacjami o obserwatorach przed rozpoczęciem sekcji Szybki start, aby poznać asynchroniczny charakter interfejsów API języka C++.
- Aby uzyskać doświadczenie z zestawem SDK, zacznij od przewodnika Szybki start: inicjowanie aplikacji klienckich (C++).
- Jeśli jesteś deweloperem języka C#, zacznij od przewodnika Szybki start: inicjowanie aplikacji klienckich (C#).