Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym artykule opisano modele wdrażania obsługiwane przez usługę Microsoft Intune i usługę infrastruktury kluczy publicznych Microsoft Cloud.
Dostępne są dwie opcje wdrożenia:
Główny urząd certyfikacji infrastruktury PKI chmury firmy Microsoft: Wdróż infrastrukturę PKI chmury firmy Microsoft przy użyciu głównych i wystawiających urzędów certyfikacji w chmurze.
Bring your own certification authority (BYOCA): Wdróż infrastrukturę Microsoft Cloud PKI przy użyciu własnego prywatnego urzędu certyfikacji.
Dzięki podejściu opartego na głównym urzędzie certyfikacji infrastruktury kluczy publicznych Microsoft Cloud można utworzyć jedną lub więcej infrastruktury kluczy publicznych w ramach jednej dzierżawy usługi Intune. Wdrażanie infrastruktury PKI w chmurze w ten sposób tworzy dwupoziomową hierarchię, dzięki czemu można mieć wiele wystawiających urzędów certyfikacji podporządkowanych głównemu urzędowi certyfikacji. Te urzędy certyfikacji nie są publiczne. Zamiast tego należy utworzyć zarówno główny urząd certyfikacji, jak i wystawiający urząd certyfikacji w chmurze, prywatny dla dzierżawy usługi Intune. Wystawiający urząd certyfikacji wystawia certyfikaty urządzeniom zarządzanym przez usługę Intune przy użyciu profilu certyfikatu SCEP konfiguracji urządzenia.
Alternatywnie możesz skorzystać z własnego urzędu certyfikacji (BYOCA). Dzięki takiemu podejściu wdrażasz infrastrukturę PKI w chmurze firmy Microsoft przy użyciu własnego prywatnego urzędu certyfikacji. Ta opcja wymaga utworzenia wystawiającego urzędu certyfikacji w chmurze, który jest prywatny dla dzierżawy usługi Intune. Wystawiający urząd certyfikacji jest zakotwiczony w prywatnym urzędzie certyfikacji, takim jak usługi certyfikatów w usłudze Active Directory (ADCS, Active Directory Certificate Services). Po utworzeniu urzędu certyfikacji Cloud PKI BYOCA w usłudze Intune jest również tworzone żądanie podpisania certyfikatu (CSR). Do podpisania CSR wymagany jest prywatny urząd certyfikacji.
Przed rozpoczęciem
Przed rozpoczęciem wdrażania należy przejrzeć i zrozumieć łańcuchy zaufania certyfikatów. Aby uzyskać więcej pojęć i podstaw infrastruktury PKI, zobacz Podstawy infrastruktury PKI platformy Microsoft Cloud.
Identyfikowanie jednostek uzależnionych
Zidentyfikuj jednostki uzależnione. Jednostka uzależniona to użytkownik lub system, który korzysta z certyfikatów wygenerowanych przez infrastrukturę kluczy publicznych. Przykłady jednostek uzależnionych obejmują:
- Punkt dostępu Wi-Fi używający uwierzytelniania opartego na certyfikacie usługi RADIUS.
- Serwer VPN uwierzytelniający użytkownika zdalnego.
- Użytkownik odwiedzający witrynę sieci Web chronioną TLS/SSL w przeglądarce internetowej.
Określanie lokalizacji kotwicy zaufania
Określ lokalizację kotwicy zaufania głównego. Kotwica zaufania to certyfikat urzędu certyfikacji lub klucz publiczny urzędu certyfikacji używany przez jednostkę uzależnioną jako punkt wyjścia zaufania certyfikatu lub sprawdzania poprawności ścieżki. Jednostka uzależniona może mieć jedną lub więcej kotwic zaufania pochodzących z więcej niż jednego źródła. Kotwicą zaufania może być klucz publiczny głównego urzędu certyfikacji lub klucz publiczny urzędu certyfikacji, który wystawia certyfikat jednostki końcowej jednostce uzależnionej.
Zapewnienie łańcucha zaufania
W przypadku korzystania z certyfikatów w celu przeprowadzania uwierzytelniania opartego na certyfikatach upewnij się, że obie jednostki uzależnione mają łańcuch zaufania certyfikatów urzędu certyfikacji (który obejmuje klucze publiczne i główny urząd certyfikacji) wszystkich certyfikatów zaangażowanych w konwersację opartą na TLS/SSL. W tym kontekście jednostkami uzależnionymi są:
- Urządzenia zarządzane przez usługę Intune.
- Usługi uwierzytelniania używane przez sieć Wi-Fi, sieć VPN lub usługi sieci Web.
Jeśli brakuje certyfikatu wystawiającego urząd certyfikacji, jednostka uzależniona może zażądać go za pośrednictwem właściwości Authority Information Access (AIA) w certyfikacie przy użyciu natywnego aparatu łańcucha certyfikatów platformy systemu operacyjnego.
Uwaga
Podczas nawiązywania połączenia z jednostką uzależnioną, taką jak punkt dostępu Wi-Fi lub serwer sieci VPN, zarządzane urządzenie Intune najpierw ustanawia połączenie TLS/SSL podczas próby nawiązania połączenia. Infrastruktura PKI w chmurze firmy Microsoft nie udostępnia tych certyfikatów TLS/SSL. Certyfikaty te należy uzyskać za pośrednictwem innej usługi infrastruktury kluczy publicznych lub urzędu certyfikacji. W związku z tym podczas tworzenia profilu Wi-Fi lub sieci VPN musisz również utworzyć profil zaufanego certyfikatu i przypisać go do zarządzanych urządzeń, aby ufać połączeniu TLS/SSL. Profil zaufanego certyfikatu musi zawierać klucze publiczne głównego i wystawiającego urzędu certyfikacji odpowiedzialnego za wystawienie certyfikatu TLS/SSL.
Opcje wdrażania
W tej sekcji opisano obsługiwane przez Microsoft Intune opcje wdrożenia infrastruktury kluczy publicznych Microsoft Cloud.
Istnieją metody wdrażania certyfikatów urzędu certyfikacji w jednostkach uzależnionych, które nie są zarządzane przez usługę Intune. Jednostki uzależnione, takie jak serwery RADIUS, punkty dostępu Wi-Fi, serwery sieci VPN i serwery aplikacji sieci Web, obsługujące uwierzytelnianie oparte na certyfikatach.
Jeśli jednostka uzależniona jest członkiem domeny usługi Active Directory, certyfikaty urzędu certyfikacji należy wdrożyć przy użyciu zasady grupy. Więcej informacji można znaleźć w następujących artykułach:
- Rozpowszechnianie certyfikatów na komputerach klienckich przy użyciu zasady grupy
- Automatyczne rejestrowanie urządzenia z systemem Windows przy użyciu zasady grupy
Jeśli jednostka uzależniona nie jest członkiem domeny usługi Active Directory, upewnij się, że łańcuch zaufania certyfikatów urzędu certyfikacji dla głównego klucza PKI chmury firmy Microsoft i wystawiającego urzędu certyfikacji jest zainstalowany w magazynie zabezpieczeń jednostki uzależnionej. Odpowiedni magazyn zabezpieczeń różni się w zależności od platformy systemu operacyjnego i aplikacji hostingowej udostępniającej usługę.
Rozważ także konfigurację oprogramowania jednostki uzależnionej potrzebną do obsługi innych urzędów certyfikacji.
Opcja 1: główny urząd certyfikacji infrastruktury PKI w chmurze firmy Microsoft
Podczas wdrażania głównego urzędu certyfikacji infrastruktury PKI w chmurze certyfikat główny infrastruktury PKI chmury musi zostać wdrożony we wszystkich jednostkach uzależnionych. Jeśli wystawiający certyfikat urzędu certyfikacji nie znajduje się w jednostce uzależnionej, jednostka uzależniona może go automatycznie pobrać i zainstalować, inicjując odnajdowanie certyfikatu. Ten proces, znany jako aparat łańcucha certyfikatów (CCE), jest specyficzny dla platformy i służy do pobierania brakującego certyfikatu nadrzędnego. Adres URL certyfikatu wystawiającego urząd certyfikacji znajduje się we właściwości AIA certyfikatu liścia (certyfikatu wystawionego dla urządzenia przy użyciu kontenera certyfikacji wystawiającego infrastrukturę PKI w chmurze). Jednostka uzależniona może używać właściwości AIA do pobierania certyfikatów nadrzędnego urzędu certyfikacji. Ten proces jest podobny do pobierania listy CRL.
Uwaga
System operacyjny Android wymaga, aby serwery zwracały cały łańcuch certyfikatów i nie odnajduje certyfikatów po ścieżkach AIA. Aby uzyskać więcej informacji na temat wymagań dotyczących łańcucha certyfikatów w systemie Android, zobacz dokumentację zabezpieczeń protokołu SSL systemu Android. Pamiętaj, aby wdrożyć pełny łańcuch certyfikatów na urządzeniach zarządzanych z systemem Android i jednostkach uzależnionych.
Urządzenia zarządzane przez usługę Intune, niezależnie od platformy systemu operacyjnego, wymagają następującego łańcucha zaufania certyfikatów urzędu certyfikacji.
| Typ certyfikatu urzędu certyfikacji | Łańcuch zaufania certyfikatów urzędu certyfikacji | Metoda wdrażania |
|---|---|---|
| Certyfikat urzędu certyfikacji PKI chmury | Wymagany jest certyfikat głównego urzędu certyfikacji, wystawienie urzędu certyfikacji jest opcjonalne, ale zalecane | Profil konfiguracji zaufanego certyfikatu usługi Intune |
| Prywatny certyfikat urzędu certyfikacji | Wymagany jest certyfikat głównego urzędu certyfikacji, wystawienie certyfikatu urzędu certyfikacji jest opcjonalne, ale zalecane | Profil konfiguracji zaufanego certyfikatu usługi Intune |
Jednostki uzależnione wymagają następującego łańcucha zaufania certyfikatów urzędu certyfikacji.
| Typ certyfikatu urzędu certyfikacji | Łańcuch zaufania certyfikatów urzędu certyfikacji | Metoda wdrażania |
|---|---|---|
| Certyfikat urzędu certyfikacji PKI chmury | Wymagany jest certyfikat głównego urzędu certyfikacji, wystawienie urzędu certyfikacji jest opcjonalne, ale zalecane | Jeśli serwer lub usługa jednostki uzależnionej jest serwerem członkowskim w domenie usługi Active Directory (AD), należy wdrożyć certyfikaty urzędu certyfikacji przy użyciu zasady grupy. Jeśli nie znajduje się w domenie AD, może być wymagana ręczna metoda instalacji. |
| Prywatny certyfikat urzędu certyfikacji | Wymagany jest certyfikat głównego urzędu certyfikacji, wystawienie certyfikatu urzędu certyfikacji jest opcjonalne, ale zalecane | Jeśli serwer lub usługa jednostki uzależnionej jest serwerem członkowskim w domenie usługi Active Directory (AD), należy wdrożyć certyfikaty urzędu certyfikacji przy użyciu zasady grupy. Jeśli nie znajduje się w domenie AD, może być wymagana ręczna metoda instalacji. |
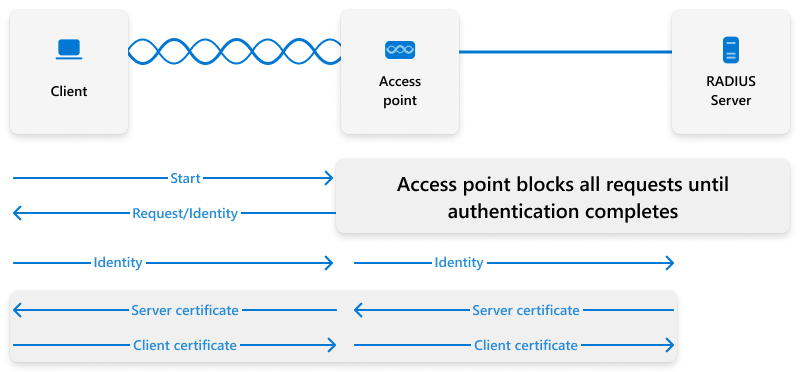
Na poniższym diagramie pokazano działanie certyfikatów zarówno w przypadku klientów jak i jednostek uzależnionych.
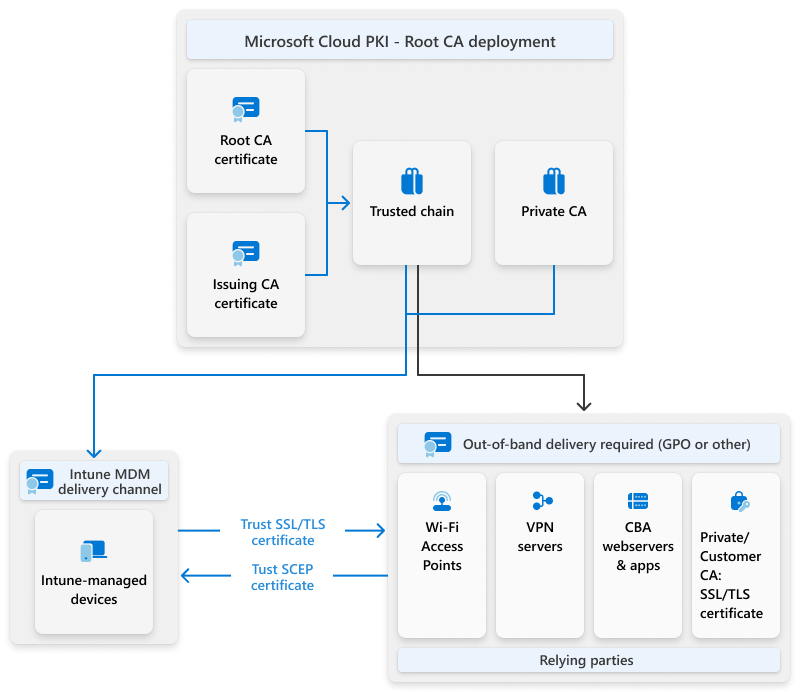
Na poniższym diagramie przedstawiono odpowiednie łańcuchy zaufania certyfikatów urzędu certyfikacji, które muszą zostać wdrożone zarówno na urządzeniach zarządzanych, jak i w jednostkach uzależnionych. Łańcuchy zaufania urzędu certyfikacji zapewniają, że certyfikaty infrastruktury kluczy publicznych chmury wystawione dla urządzeń zarządzanych przez usługę Intune są zaufane i mogą być używane do uwierzytelniania jednostek uzależnionych.
Opcja 2: Bring your own CA (BYOCA)
Podczas wdrożenia typu "przynieś własny urząd certyfikacji" urządzenie zarządzane przez usługę Intune wymaga następujących certyfikatów urzędu certyfikacji:
- Łańcuch zaufania prywatnego urzędu certyfikacji, w tym certyfikat główny i wystawiający certyfikat urzędu certyfikacji, urzędu certyfikacji odpowiedzialnego za podpisywanie CSR BYOCA.
- Certyfikat urzędu certyfikacji wystawiający BYOCA.
Wszystkie jednostki uzależnione powinny już mieć łańcuch certyfikatów prywatnych urzędów certyfikacji.
Urządzenia zarządzane przez usługę Intune, niezależnie od platformy systemu operacyjnego, wymagają następującego łańcucha zaufania certyfikatów urzędu certyfikacji.
| Typ certyfikatu urzędu certyfikacji | Łańcuch zaufania certyfikatów urzędu certyfikacji | Metoda wdrażania |
|---|---|---|
| Certyfikat urzędu certyfikacji PKI chmury | Wystawianie urzędu certyfikacji jest opcjonalne, ale zalecane | Profil konfiguracji zaufanego certyfikatu usługi Intune |
| Prywatny certyfikat urzędu certyfikacji | Wymagany jest certyfikat głównego urzędu certyfikacji, wystawienie urzędu certyfikacji jest opcjonalne, ale zalecane | Profil konfiguracji zaufanego certyfikatu usługi Intune |
Jednostka uzależniona powinna już mieć łańcuch certyfikatów prywatnych urzędów certyfikacji. Jednak certyfikat urzędu certyfikacji wystawiający certyfikat urzędu certyfikacji BYOCA powinien być również wdrożony u jednostek uzależnionych. Jeśli jednostka uzależniona jest serwerem członkowskim w domenie usługi Active Directory, jako metody wdrażania należy użyć obiektu zasad grupy.
Uwaga
Jeśli certyfikat urzędu certyfikacji wystawiający klucz certyfikacji BYOCA infrastruktury kluczy publicznych w chmurze nie jest wdrożony na platformie jednostki uzależnionej, wówczas właściwość AIA (adres URL) certyfikatu SCEP wystawionego przez infrastrukturę PKI w chmurze (certyfikat jednostki końcowej/liścia) może zostać użyta przez CCE jednostki uzależnionej do zażądania i zainstalowania certyfikatu urzędu certyfikacji BYOCA wystawiającego klucz publiczny infrastruktury kluczy publicznych w chmurze w jej magazynie zaufania. Jednak to zachowanie nie jest gwarantowane i zależy od każdej implementacji systemu operacyjnego/platformy CCE. Najlepszym rozwiązaniem jest wdrożenie certyfikatu urzędu certyfikacji wystawiającego usługę BYOCA na urządzeniu zarządzanym i jednostce uzależnionej.
Jednostki uzależnione ufają kluczowi PKI chmury Certyfikat SCEP wystawiony przez BYOCA do zarządzanego urządzenia, ponieważ łączy się on z łańcuchem zaufania prywatnego urzędu certyfikacji, który jest już obecny w tej jednostce uzależnionej.
Poniższy diagram przedstawia sposób wdrażania odpowiednich łańcuchów zaufania certyfikatów urzędu certyfikacji na urządzeniach zarządzanych przez usługę Intune.
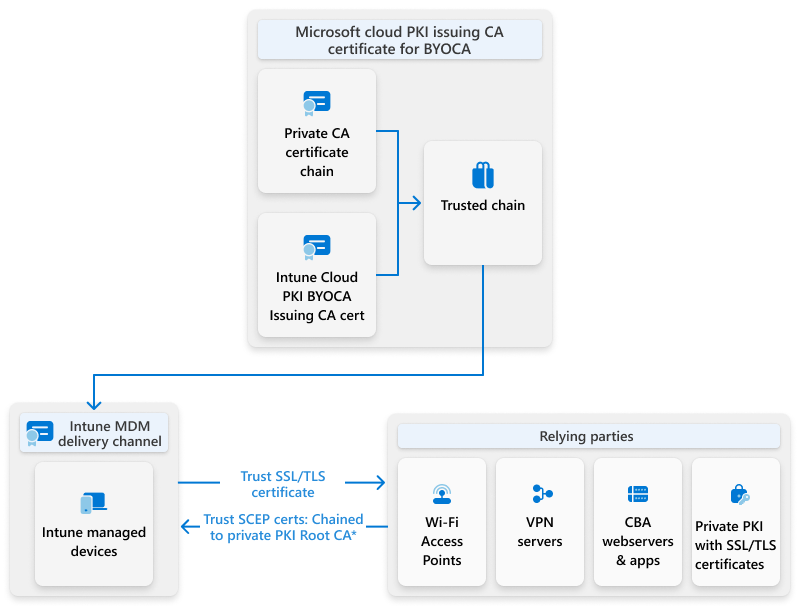
* Termin "prywatny" na tym diagramie odnosi się do usługi certyfikatów Active Directory lub usługi firmy innej niż Microsoft.
Podsumowanie
Główne i wystawiające urzędy certyfikacji infrastruktury publicznej w chmurze oraz wystawiające urzędy certyfikacji BYOCA zakotwiczone w prywatnym urzędzie certyfikacji mogą istnieć w tej samej dzierżawie, ponieważ infrastruktura PKI w chmurze może obsługiwać oba modele wdrażania jednocześnie.
Przed rozpoczęciem wdrażania i wystawieniem certyfikatów określ lokalizację głównej kotwicy zaufania. Może to być główny klucz PKI chmury lub prywatny główny urząd certyfikacji. Lokalizacja określa łańcuch zaufania certyfikatów wymagany zarówno przez urządzenia zarządzane usługi Intune, jak i jednostki uzależnione.
- Główny urząd certyfikacji infrastruktury PKI chmury: należy wdrożyć łańcuch zaufania certyfikatów infrastruktury PKI chmury, który składa się z & głównego kluczy publicznych urzędu certyfikacji wystawiających klucze publiczne, we wszystkich jednostkach uzależnionych.
- Usługa Cloud PKI BYOCA wystawiająca urząd certyfikacji przy użyciu prywatnego głównego urzędu certyfikacji: łańcuch zaufanych certyfikatów prywatnego urzędu certyfikacji, który składa się z głównego urzędu certyfikacji i wystawiającego urzędu certyfikacji, powinien już być wdrożony w jednostkach uzależnionych w całej infrastrukturze. Chociaż nie jest to wymagane, zalecamy utworzenie certyfikatu urzędu certyfikacji BYOCA interfejsu PKI w chmurze.