Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Ta funkcja jest dostępna publicznej wersji zapoznawczej. Aby uzyskać więcej informacji, zobacz Publiczna wersja zapoznawcza w usłudze Microsoft Intune.
Wdrożenia w usłudze Microsoft Intune umożliwiają administratorom tworzenie stopniowych, kontrolowanych i przewidywalnych wdrożeń ładunków usługi Intune, takich jak aplikacje lub zasady. Wdrożenia używają pierścieni, czyli przydziałów grup, których postęp zależy od określonych kryteriów daty i godziny. Takie podejście zmniejsza ryzyko poprzez stopniowe oferowanie ładunków urządzeniom na zdefiniowanych etapach.
Funkcja wdrożeń składa się z dwóch kluczowych elementów:
- Plany wdrażania: szablony wielokrotnego użytku, które definiują ustandaryzowany wzorzec wdrażania.
- Deployments: Mechanizm wykonywania, który dostarcza określony ładunek Intune do urządzeń.
W niniejszej dokumentacji ładunek odnosi się do zasady konfiguracji aplikacji lub urządzenia usługi Intune.
Dostęp do wdrożeń można uzyskać w [centrum administracyjnym usługi Microsoft Intune] w obszarze Zarządzanie>urządzeniami>— wdrożenia.
Plany wdrażania
Plan wdrożenia to szablon wielokrotnego użytku, który definiuje ustandaryzowany wzorzec wdrażania na potrzeby dostarczania ładunku na urządzeniach w kontrolowanych etapach lub pierścieniach. Plan ma następujące właściwości:
- Określa platformę urządzeń dla planu. Wybranie określonej platformy decyduje o tym, które filtry przypisań są dostępne podczas dodawania grup do pierścieni. Wybranie opcji Wszystkie platformy umożliwia korzystanie z planu z różnymi kombinacjami platform i ładunków; Filtry przypisania konfiguruje się po wybraniu ładunku dla wdrożenia.
- Definiuje pierścienie z przydziałami grup i filtrami przypisań.
- Stosuje grupy wykluczeń do wszystkich pierścieni w planie.
- Obsługuje grupy wirtualne Wszyscy użytkownicy i Wszystkie urządzenia :
- Pierścień zawierający grupę wirtualną jest traktowany jako pierścień końcowy w planie i we wdrożeniach utworzonych na podstawie planu.
- Grupy wirtualne i grupy zabezpieczeń usługi Microsoft Entra nie mogą być połączone w tym samym pierścieniu.
- Po wybraniu grupy wirtualnej centrum administracyjne usługi Intune wyświetli okno dialogowe potwierdzenia przed kontynuowaniem.
- Po aktywowaniu pierścienia grupy wirtualnej grupa wirtualna zastępuje wymagane przypisania grupy dołączania ładunku do grup zabezpieczeń usługi Microsoft Entra.
- Konfiguruje liczbę dni i godzin odroczenia między pierścieniami.
- Nie określa ani nie zawiera ładunku.
- Obsługuje tagi zakresu dla administracji delegowanej i widoczności.
- Może być modyfikowany po utworzeniu.
Korzyści wynikające z planów wdrażania
| Korzyść | Opis |
|---|---|
| Standaryzacja | Ustanawia zatwierdzone wzorce wdrażania w organizacji i pomaga zapewnić, że wdrożenia są zgodne ze sprawdzonymi, zatwierdzonymi strukturami firmowymi. |
| Konsystencja | Umożliwia ponowne użycie dobrze zaprojektowanych konfiguracji wdrożenia i eliminuje konieczność ręcznego ponownego tworzenia przypisań wielopierścieniowych dla każdego wdrożenia. |
| Bezpieczniejsze wdrażanie | Osadza praktyki stopniowego wdrażania w procesie wdrażania i zmniejsza ryzyko poprzez stopniowe oferowanie ładunków urządzeniom w zdefiniowanych pierścieniach. |
| Zmniejszone obciążenie administracyjne | Eliminuje konieczność ręcznej segmentacji urządzeń lub użytkowników przez administratorów i wielokrotnego modyfikowania przypisań podczas wdrażania. |
| Przewidywalne zachowanie wdrożenia | Zapewnia precyzyjną kontrolę nad tym, kiedy ładunek jest oferowany urządzeniom i promuje przewidywalne wzorce wdrażania w różnych działach, regionach lub zespołach. |
| Źródło rzetelnych informacji na temat rozwiązań dotyczących wdrażania | Służy jako scentralizowany szablon, który określa, jak ładunki powinny być rozmieszczane w całej organizacji. |
Podsumowując, plany wdrażania definiują strukturę wdrażania wielokrotnego użytku, w tym pierścienie, odroczony czas między pierścieniami i przypisania grup. Plan nie zawiera ani nie dostarcza samego ładunku. Plany określają, w jaki sposób wdrożenie powinno nastąpić, podczas gdy wdrożenia wykonują wdrożenie dla określonego ładunku.
Wdrożenia
Administratorzy używają wdrożeń, aby dostarczyć ładunek usługi Intune, taki jak aplikacja lub zasady, na urządzenia za pośrednictwem stopniowego wdrażania. Podczas tworzenia wdrożenia można skorzystać z planu wdrożenia lub ręcznie skonfigurować pierścienie, czas i przydziały grup. Wdrożenie wykonuje wdrożenie i może zostać wstrzymane, wznowione lub anulowane w zależności od potrzeb.
Wdrożenie ma następujące właściwości:
- Dostarcza jeden ładunek przy użyciu planu wdrożenia lub konfiguracji pierścienia jednorazowego.
- Umożliwia aktualizowanie jego nazwy i opisu po utworzeniu.
- Nie pozwala na modyfikowanie wybranego ładunku, nazw pierścieni, harmonogramu, grup ani tagów zakresu po utworzeniu.
- Może być wstrzymany, wznowiony lub anulowany.
- Obsługuje tylko jeden ładunek.
- Nie można użyć ładunku, który jest już wybrany w innym zaplanowanym lub aktywnym wdrożeniu.
Podstawy wdrażania
Następujące reguły rządzą wdrożeniami:
- Wdrożenie nie blokuje ładunku. Możesz nadal aktualizować ładunek bezpośrednio w jego właściwościach.
- Jeśli zaktualizujesz ładunek przed uaktywnieniem następnego zaplanowanego pierścienia:
- Istniejące przypisania grup na ładunku otrzymują aktualizację podczas następnego zaewidencjonowania urządzenia.
- Grupy w następnym zaplanowanym pierścieniu otrzymają zaktualizowaną wersję ładunku.
- Przypisania grup dołączających ładunek kumulują się podczas aktywowania każdego pierścienia.
- Grupy wykluczeń mają zastosowanie do wszystkich pierścieni we wdrożeniu.
- Usługa Intune sprawdza kolizje przypisań grup podczas tworzenia wdrożenia i po aktywowaniu każdego pierścienia. Kolizja występuje, gdy ta sama grupa znajduje się we właściwościach przypisania ładunku i w pierścieniu wdrażania.
- Podczas tworzenia usuń grupę z przypisania ładunku lub konfiguracji wdrożenia przed utworzeniem wdrożenia.
- Podczas aktywacji pierścienia kolizja umieszcza rozmieszczenie w stanie błędu i wstrzymuje je. Usuń kolidującą grupę z przypisań ładunku, a następnie wznów rozmieszczanie.
- Wdrożenia wymagają co najmniej jednogodzinnego odstępu między pierścieniami.
- Pierścień zawierający grupę wirtualną Wszyscy użytkownicy lub Wszystkie urządzenia automatycznie staje się pierścieniem końcowym. Grup wirtualnych nie można łączyć z grupami zabezpieczeń usługi Microsoft Entra w tym samym pierścieniu.
W przypadku aplikacji systemu Windows (Win32) i aplikacji z wykazu aplikacji dla przedsiębiorstw:
- Obsługiwane są tylko wymagane intencje instalacji.
- Intencjeodinstalowania i dostępne nie są obsługiwane.
Jak zmieniają się przydziały ładunku podczas wdrażania pierścieni
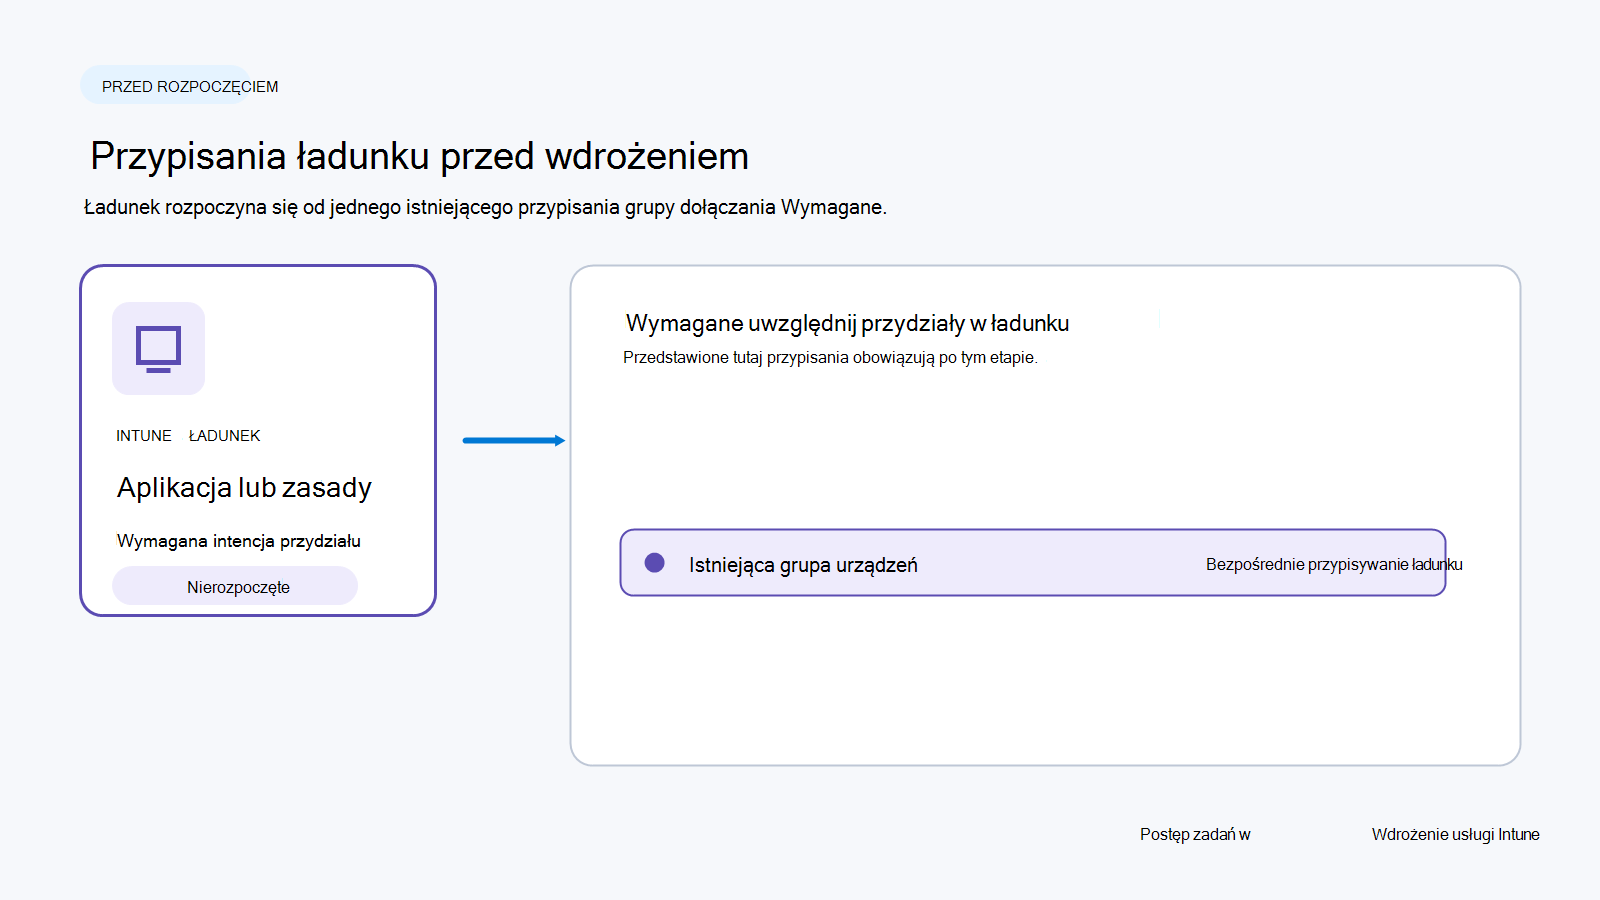
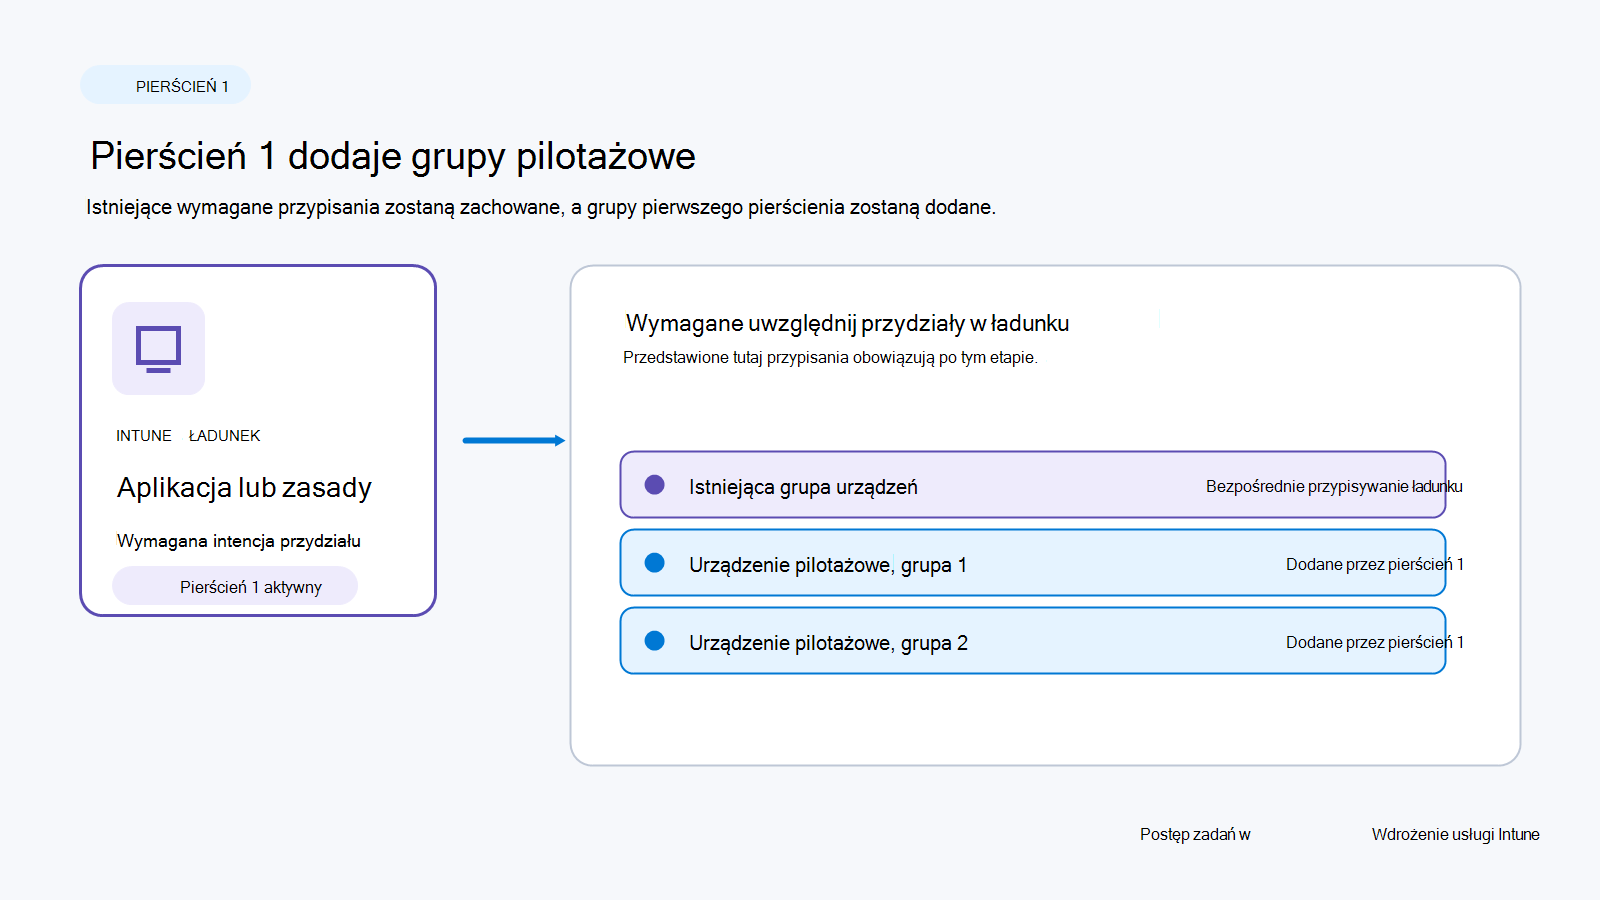
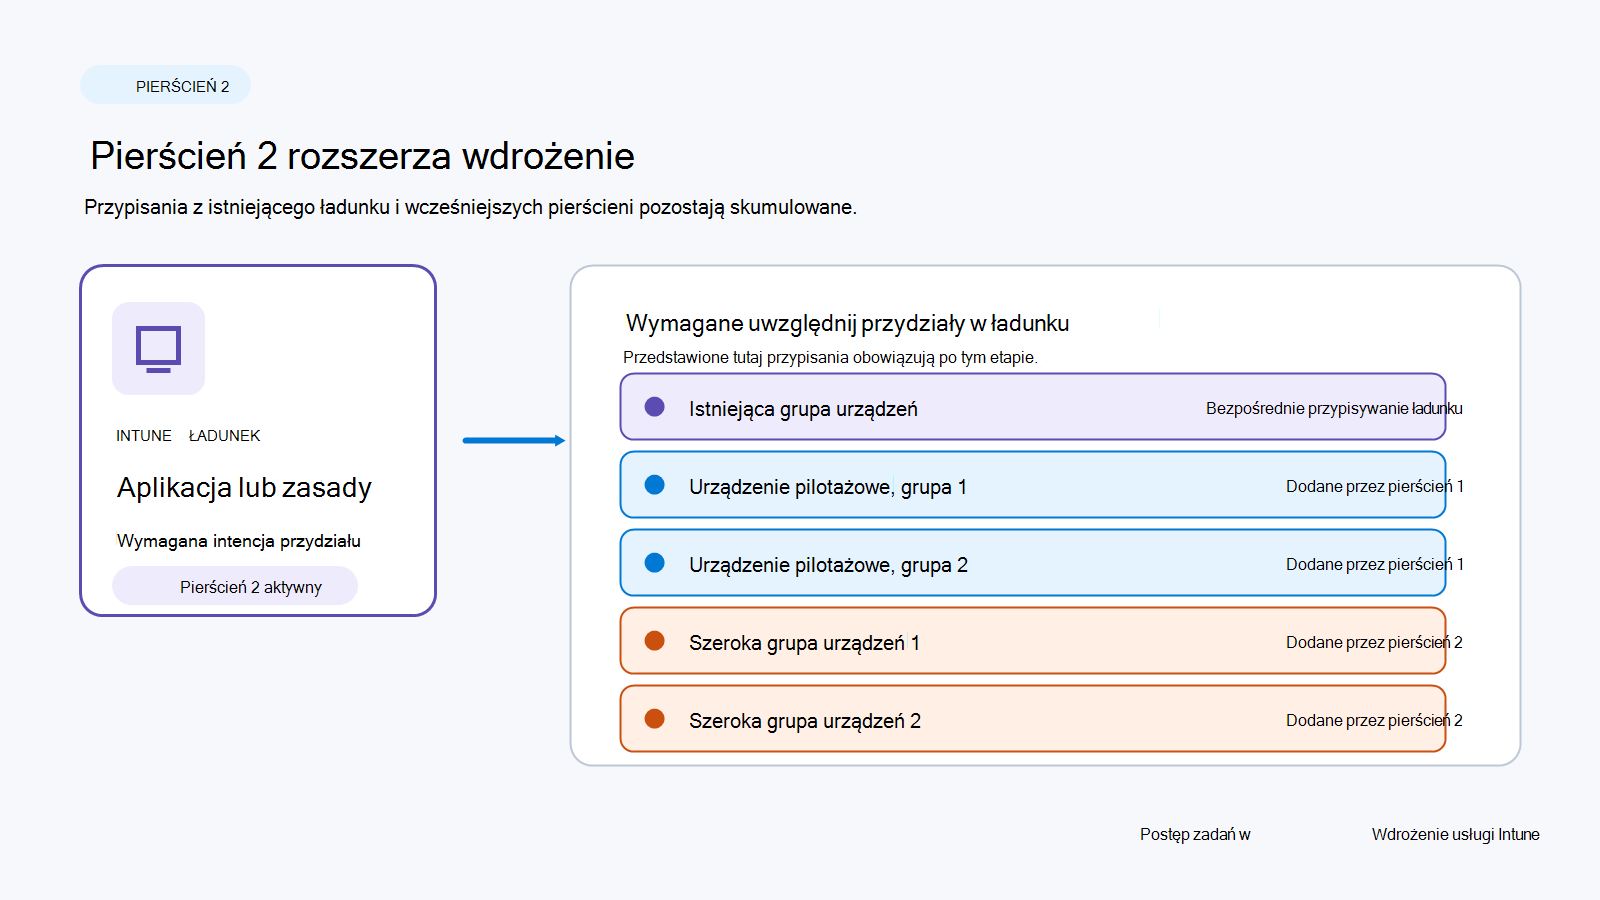
Po rozpoczęciu wdrażania usługa Intune aktualizuje przypisania na ładunku bazowym po aktywowaniu każdego pierścienia. Wymagane przypisania grup dołączania są kumulatywne: ładunek zachowuje istniejące przypisania wymagane, a grupy z każdego aktywnego pierścienia są dodawane do zestawu przypisań. Takie zachowanie rozszerza wdrożenie w kontrolowanych etapach bez zastępowania grup docelowych z wcześniejszych pierścieni.
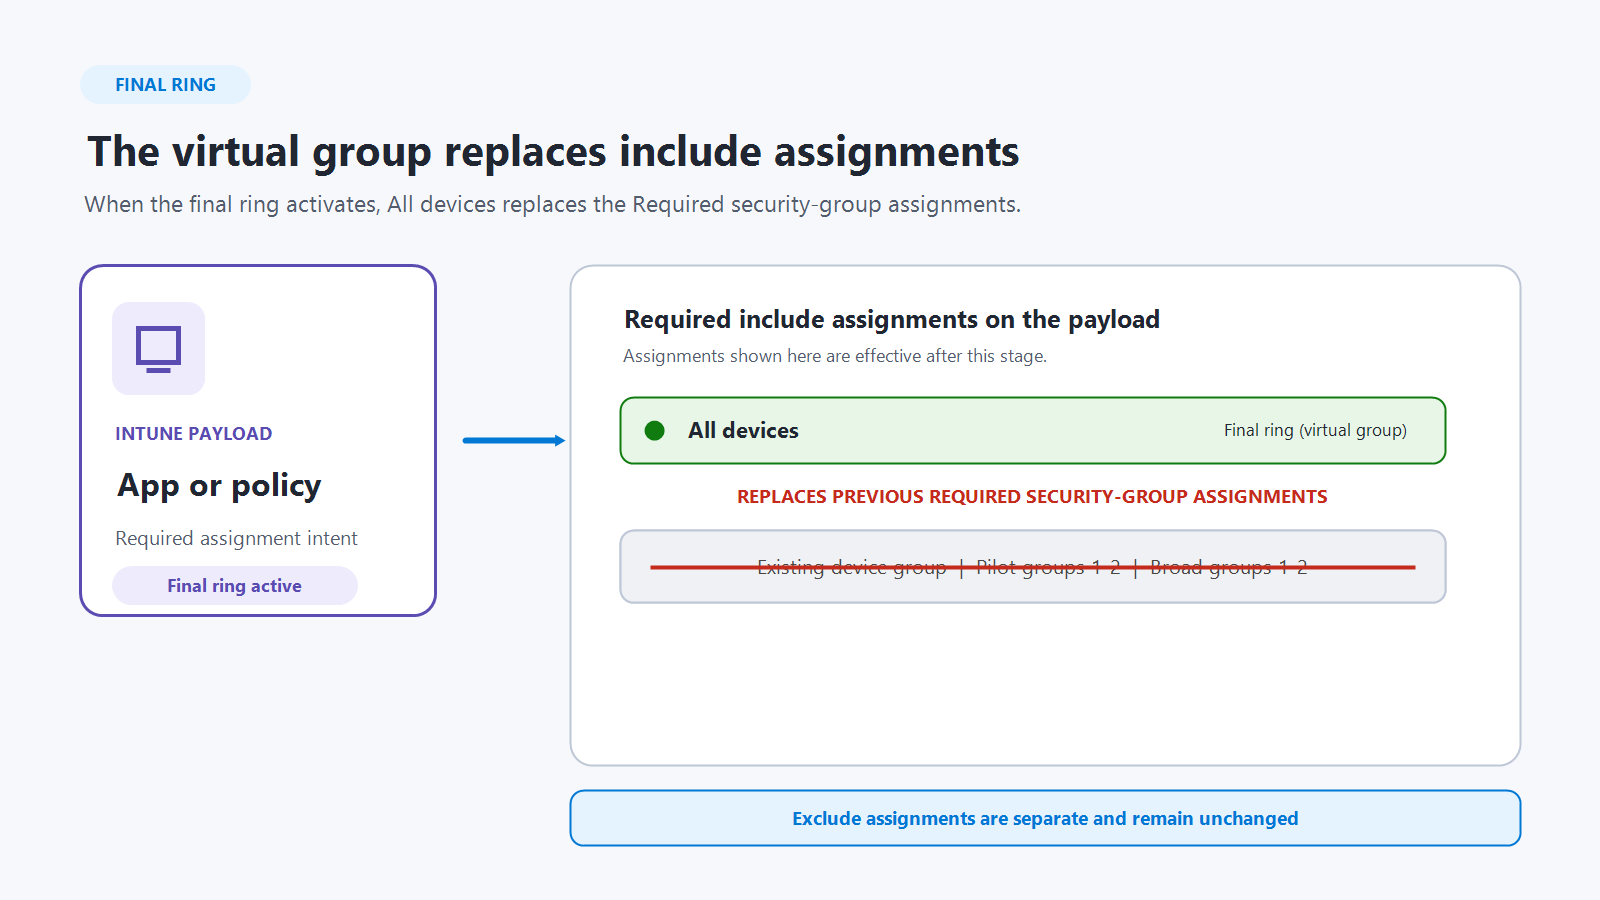
W poniższym przykładzie jest używane wdrożenie z trzema pierścieniami. Przed rozpoczęciem wdrażania ładunek jest przypisywany do istniejącej grupy urządzeń. Pierścień 1 jest przeznaczony dla dwóch grup pilotażowych, pierścień 2 dla dwóch szerszych grup, a pierścień końcowy jest przeznaczony dla grupy wirtualnej Wszystkie urządzenia .
Ważna
Ładunek pozostaje źródłem prawdy dla przydziałów, a bezpośrednie zmiany przypisań ładunku mają pierwszeństwo przed wdrożeniem. Pierścień, w którym jest używana grupa wirtualna (Wszyscy użytkownicy lub Wszystkie urządzenia), jest automatycznie pierścieniem końcowym. Grupy wirtualne i grupy zabezpieczeń usługi Microsoft Entra nie mogą być mieszane w tym samym pierścieniu. Po uaktywnieniu pierścienia grupy wirtualnej grupa wirtualna zastępuje poprzednie wymagane przypisania grupy dołączania ładunku. Istniejące przypisania wykluczeń zostaną zachowane.
Publiczna wersja zapoznawcza obsługiwanych platform i ładunków
Następujące platformy i ładunki są obsługiwane w publicznej wersji zapoznawczej:
| Obsługiwana platforma | Kategoria ładunku | Obsługiwany ładunek |
|---|---|---|
| Windows 10 lub nowszy | Zasady (konfiguracja urządzenia) | Zasady zabezpieczeń punktów końcowych; Katalog ustawień |
| Windows 10 lub nowszy | Aplikacje | aplikacja dla systemu Windows (Win32); Aplikacja wykazu aplikacji dla przedsiębiorstw |
W przypadku aplikacji z wykazu aplikacji dla przedsiębiorstw:
- Aktualizowanie z zastępowaniem jest obsługiwane.
- Automatyczna aktualizacja nie jest obsługiwana w przypadku wdrożeń.