Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Serwery Model Context Protocol (MCP) to usługi dostarczające narzędzia i działania dla Microsoft Copilot oraz innych doświadczeń opartych na AI. Aby zapewnić bezpieczeństwo, niezawodność i zgodność zewnętrznych usług innych firm, Microsoft wymaga, aby zostały one poddane procesowi certyfikacji przed udostępnieniem wszystkim użytkownikom. Obecnie certyfikacja serwera MCP jest obsługiwana za pośrednictwem programu certyfikacji łącznika Microsoft podobnie jak standardowy łącznik niestandardowy platformy Power Platform. Innymi słowy, serwer MCP jest udostępniany i zgłaszany jako łącznik usługi Power Platform i musi spełniać wszystkie odpowiednie zasady Marketplace oraz standardy techniczne. W tym artykule opisano bieżący proces certyfikacji serwera MCP.
Certyfikowane serwery MCP
Każdy certyfikowany serwer MCP dostarcza treści referencyjne wspierające konfigurację narzędzi i działań integrujących się z Microsoft Copilot i innymi doświadczeniami AI. Aby wyświetlić odfiltrowaną listę bieżących certyfikowanych serwerów MCP, przejdź do pozycji Serwery MCP.
Wymagania wstępne
Przed przesłaniem serwera MCP do certyfikacji upewnij się, że spełniasz wszystkie wymagania dotyczące uprawnień, technicznych i zgodności.
Uprawnienia wydawcy
Aby przesłać serwery MCP do certyfikacji, musisz być zweryfikowanym wydawcą . Twoja organizacja musi:
Mieć konto Microsoft Partner Center z ukończoną weryfikacją biznesową.
Zarejestruj się w programie Microsoft 365 i Copilot.
Posiadaj endpoint serwera MCP, który zgłaszasz, lub nim zarządzaj.
Jeśli jesteś niezależnym wydawcą, który nie jest właścicielem usługi bazowej, nie masz uprawnień do bezpośredniego przesyłania. Przed przeprowadzeniem certyfikacji musisz współpracować z właścicielem usługi lub ukończyć weryfikację.
Obsługa uwierzytelniania
Serwery MCP muszą obsługiwać co najmniej jedną zatwierdzoną metodę uwierzytelniania, taką jak OAuth 2.0 (preferowana), klucz interfejsu API lub uwierzytelnianie podstawowe.
W przypadku serwerów MCP opartych na protokole OAuth zarejestruj wielodostępną aplikację u dostawcy tożsamości i podaj wymagane szczegóły konfiguracji protokołu OAuth podczas przesyłania. Należy również podać poświadczenia testowe i instrukcje konfiguracji, aby Microsoft można zweryfikować każde narzędzie MCP podczas certyfikacji.
Artefakty MCP i pakowanie
Pakowanie serwerów MCP przy użyciu tych samych artefaktów i struktury co łączniki platformy Power Platform. Uwzględnij następujące składniki:
Pełna definicja interfejsu OpenAPI opisująca wszystkie narzędzia i punkty końcowe MCP
Poprawnie skonfigurowane ustawienia uwierzytelniania
Wymagane metadane, takie jak nazwa, opis, kategorie, ikony i lokalizacja
Plik intro.md , który służy jako publiczna dokumentacja serwera MCP
Intro.md powinien opisywać przeznaczenie serwera MCP, obsługiwane narzędzia, kroki konfiguracji, wymagania dotyczące uwierzytelniania i znane ograniczenia. Dokładnie przetestuj wszystkie narzędzia MCP przed przesłaniem, aby zapewnić spójne i prawidłowe odpowiedzi.
Aby uzyskać więcej informacji, zobacz Przygotowywanie plików łączników do certyfikacji.
Proces certyfikacji
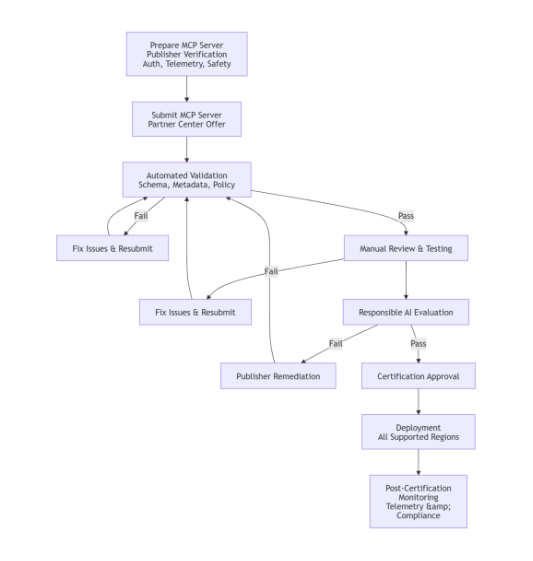
Proces certyfikacji serwera MCP obejmuje wiele etapów w celu zapewnienia, że usługa spełnia standardy Microsoft dotyczące zabezpieczeń, niezawodności, zgodności i odpowiedzialnego używania sztucznej inteligencji.
Przygotowywanie pakietu do przesłania
Aby przesłać swój serwer MCP do certyfikacji w Microsoft Partner Center, wybierz kategorię Łączniki i agenci dla Microsoft Copilot Studio z rozwiniętej listy rozwijanej Nowa oferta. Chociaż serwery MCP różnią się od tradycyjnych konektorów, certyfikujesz je i publikujesz za pośrednictwem tego samego procesu.
Podczas tworzenia oferty podaj metadane, informacje dotyczące praw i pomocy technicznej oraz wymagane logo. Przekaż pakiet MCP zawierający definicję interfejsu OpenAPI, intro.md i pomocnicze artefakty.
Wskazówka
Dostarczenie dowodów z testów ewaluacyjnych (EVAL) nie jest obowiązkowe. Jednak dołączenie weryfikacji testu EVAL do przesyłania może znacznie przyspieszyć proces przeglądu certyfikacji, pomagając Microsoft weryfikować oczekiwane zachowanie i scenariusze bezpieczeństwa wydajniej.
Aby uzyskać szczegółowe instrukcje dotyczące tworzenia i przesyłania oferty, zobacz Zweryfikowany proces certyfikacji wydawcy.
Automatyczna walidacja
Po przesłaniu pakietu Microsoft przeprowadza automatyczną walidację, aby zweryfikować poprawność schematu, kompletność metadanych, integralność pakowania i zgodność zasad punktu odniesienia. Wszelkie problemy z blokowaniem należy rozwiązać, zanim serwer MCP będzie mógł przejść do ręcznego przeglądu.
Ręczne przeglądanie i testowanie
Po zautomatyzowanej weryfikacji Microsoft przeprowadza ręczną recenzję w celu oceny funkcjonalności serwera MCP, zabezpieczeń, zgodności, telemetrii i gotowości odpowiedzialnej sztucznej inteligencji. Każde narzędzie MCP jest testowane przy użyciu podanych poświadczeń w celu potwierdzenia zachowania zgodnego z dokumentacją. Wydawcy muszą zapewnić bezpieczeństwo punktów końcowych, zweryfikowaną własność domeny, najmniej uprzywilejowany dostęp i wystarczającą ilość danych telemetrycznych do obsługi inspekcji i możliwości śledzenia.
Ocena odpowiedzialnej sztucznej inteligencji
W przypadku serwerów MCP z zachowaniem opartym na sztucznej inteligencji lub narzędziami, które działają na danych użytkownika, wydawcy są odpowiedzialni za projektowanie, testowanie i dokumentowanie bezpiecznego i zgodnego zachowania. Microsoft ocenia serwer MCP przy użyciu normalnych, brzegowych i niepożądanych scenariuszy weryfikacji bezpieczeństwa, obsługi uprawnień i przestrzegania zasad zawartości. Wydawca musi naprawić wszelkie niebezpieczne lub nieoczekiwane zachowanie przed zatwierdzeniem certyfikacji.
Wdrażanie i dostępność regionalna
Po przejściu przez serwer MCP wszystkich etapów walidacji i przeglądu oraz po zatwierdzeniu certyfikacji Microsoft wdraża certyfikowaną integrację MCP we wszystkich obsługiwanych regionach. Na tym etapie serwer MCP staje się dostępny do użycia w środowiskach Microsoft 365 i Copilot zgodnie ze standardowymi wymaganiami dotyczącymi dostępności i zgodności.
Zatwierdzanie i publikowanie
Po pomyślnym zakończeniu wszystkich przeglądów serwer MCP jest certyfikowany i opublikowany. Certyfikowane serwery MCP są dostępne w odpowiednich aplikacjach i usługach Microsoft 365, Copilot i Power Platform, z widocznym oznaczeniem wydawcy i statusem certyfikacji.
Publiczna dokumentacja jest generowana na podstawie przesłanych metadanych i pliku intro.md oraz udostępniana w dokumentacji firmy Microsoft i mechanizmach odnajdywania.
Obowiązki po certyfikacji
Certyfikacja jest ciągłym zobowiązaniem. Jako wydawca odpowiadasz za utrzymanie zgodności i niezawodności po opublikowaniu. Aby spełnić tę odpowiedzialność, musisz:
- Utrzymuj implementację serwera MCP w zgodności z certyfikowaną definicją i ponownie zgłaszaj aktualizacje przy wprowadzaniu nowych narzędzi lub istotnych zmian.
- Zachowaj dokładną dokumentację i monitoruj dane telemetryczne i kondycję usługi.
- Szybko odpowiadaj na problemy z obsługą lub zgodnością. Microsoft stale monitoruje certyfikowane serwery MCP pod kątem regresji, problemów z zabezpieczeniami lub naruszeń zasad i może podjąć działania naprawcze, jeśli wykryje.