Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Decyzja o tym, w jaki sposób użytkownicy będą się uwierzytelniać podczas odwiedzania witryny, stanowi podstawową opcję dostosowywania każdej witryny Power Pages. Jeśli wymuszasz uwierzytelnianie, użytkownicy uwierzytelniają się za pośrednictwem dostawcy tożsamości.
Power Pages zawiera kilka wbudowanych dostawców tożsamości OAuth 2.0, dzięki czemu użytkownicy mogą uwierzytelnić się za pomocą konta Microsoft, LinkedIn, Facebook, Google lub Twitter. Witryna internetowa może mieć tylko jedną instancję dostawcy tożsamości OAuth 2.0 w danym momencie.
W razie potrzeby można dodać dostawców tożsamości SAML 2.0, OpenID Connect i usług federacyjnych w sieci Web.
Power Pages umożliwia twórcom i administratorom łatwą konfigurację uwierzytelniania użytkowników. Po wybraniu dostawcy tożsamości komunikaty w aplikacji przeprowadzą Cię przez pozostałe ustawienia.
Aby skonfigurować uwierzytelnianie użytkowników w witrynie:
- Wybierz ogólne ustawienia uwierzytelniania.
- Wprowadź ustawienia dla określonego dostawcy tożsamości.
Notatka
Wprowadzone zmiany w ustawieniach uwierzytelniania Twojej witryny mogą być widoczne dopiero po kilku minutach. Aby natychmiast zobaczyć zmiany, uruchom ponownie witrynę w centrum administracyjnym.
Wskazówka
Te kroki dotyczą środowisk standardowych i GCC. Nawigacja i ustawienia są takie same w obu typach środowiska.
Wybierz ogólne ustawienia uwierzytelniania
Niektóre ustawienia uwierzytelniania nie zależą od wybranego dostawcy tożsamości. Dotyczą one ogólnie metody uwierzytelniania Twojej witryny.
Zaloguj się do usługi Power Pages.
Utwórz witrynę lub edytuj istniejącą.
W lewym panelu wybierz Zabezpieczenia.
W sekcji Zarządzaj wybierz pozycję Dostawcy tożsamości.
Wybierz Ustawienie uwierzytelniania.
Wybierz potrzebne ogólne ustawienia uwierzytelniania, a następnie wybierz pozycję Zapisz.
Dalej, wprowadź określone ustawienia dostawcy tożsamości.
Ustawienia ogólne
Wybierz następujące ogólne ustawienia uwierzytelniania:
Logowanie zewnętrzne: Uwierzytelnianie zewnętrzne jest zapewniane przez interfejs API ASP.NET Identity. Zewnętrzni dostawcy tożsamości zarządzają poświadczeniami i hasłami do kont.
- Wł.: Aby zarejestrować się w celu uzyskania dostępu, użytkownicy wybierają zewnętrzną tożsamość do rejestracji w witrynie. Po zarejestrowaniu tożsamość zewnętrzna ma dostęp do takich samych funkcji, co konto lokalne. Dowiedz się, jak zarządzać kontami zewnętrznymi.
- Wył.: Użytkownicy nie mogą rejestrować się ani logować za pomocą konta zewnętrznego.
Otwarte rejestracje: Kontroluje formularz rejestracji służący do tworzenia lokalnych kont użytkowników.
- Włączone: Formularz rejestracji umożliwia każdemu niezalogowanemu użytkownikowi wejście na stronę i utworzenie konta. Użytkownicy nie potrzebują kodu zaproszenia do zarejestrowania.
- Wyłączone: Formularz rejestracji jest wyłączony i ukryty. Aby wymagać kodów zaproszeń do rejestracji, wyłącz otwartą rejestrację i skonfiguruj ustawienia zaproszeń.
Ważne
Jeśli rejestracja otwarta jest włączona, każdy użytkownik może utworzyć konto bez kodu zaproszenia. Jeśli witryna wymaga kontrolowanego dostępu, wyłącz otwartą rejestrację i użyj
Authentication/Registration/RequiresInvitationustawienia witryny , aby wymagać kodów zaproszeń.Wymagaj unikatowego adresu e-mail: określa, czy użytkownicy muszą podać unikatowy adres e-mail podczas tworzenia konta.
- Wł.: próba rejestracji może się nie powieść, jeśli użytkownik poda adres e-mail, który istnieje w rekordzie kontaktu, w tym dla kontaktów zdezaktywowanych. Jeśli użytkownicy zobaczą błąd „adres e-mail jest już używany”, sprawdź, czy istnieją dezaktywowane rekordy kontaktów, które mają ten sam adres e-mail.
- Wyłączone: Nowy użytkownik może zarejestrować się przy użyciu duplikatu adresu e-mail.
Skonfiguruj określonych dostawców tożsamości
Każdy dostawca tożsamości ma określone ustawienia, które należy wprowadzić.
Notatka
Jeśli używasz lub dodajesz niestandardową nazwę domeny lub zmieniasz podstawowy adres URL witryny, musisz skonfigurować dostawcę tożsamości, aby używał prawidłowego adresu URL odpowiedzi.
W witrynie Power Pages wybierz pozycję Bezpieczeństwo>Dostawcy tożsamości.
Na liście znajdują się wszyscy dostępni dostawcy tożsamości.
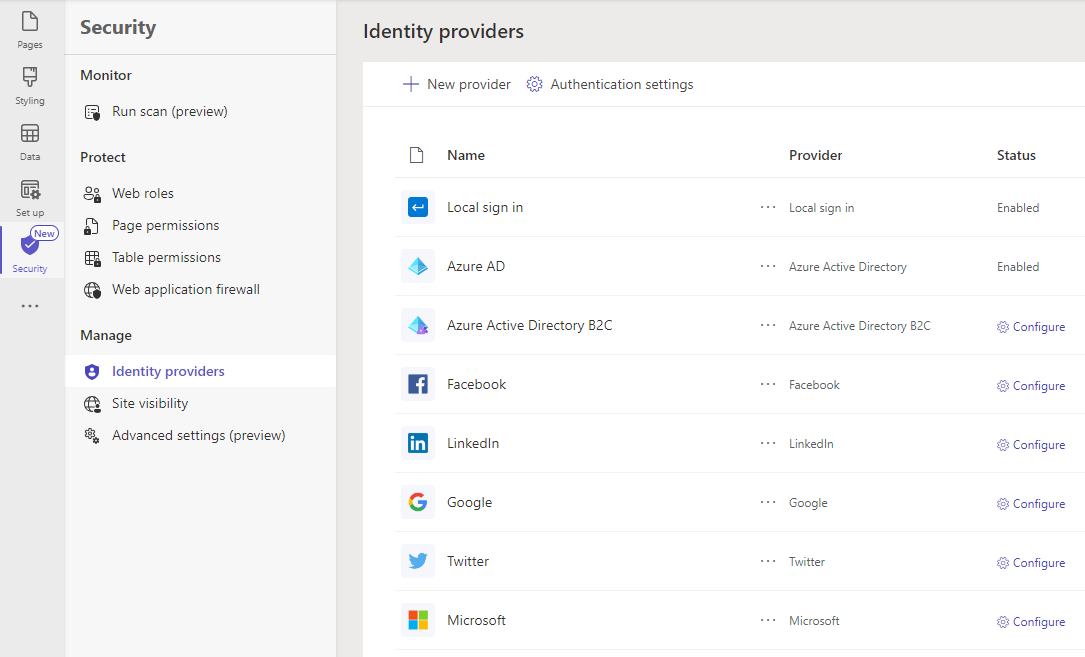
Aby skonfigurować dostawcę tożsamości, który pojawia się na liście, wybierz Konfiguruj.
Jeśli dostawcy, którego szukasz, nie ma na liście, dodaj go.
Zachowaj nazwę dostawcy bez zmian lub zmień ją w razie potrzeby.
Nazwa dostawcy pojawia się na przycisku, który użytkownicy wybierają jako dostawcę tożsamości na stronie logowania.
Wybierz Dalej.
W pozostałych krokach znajdź dostawcę w tabeli typowych dostawców tożsamości i wybierz link do dokumentacji.
Dodaj dostawcę tożsamości
Jeśli dostawca tożsamości, którego chcesz użyć, nie pojawia się na liście, możesz go dodać.
W witrynie Power Pages wybierz pozycję Bezpieczeństwo>Dostawcy tożsamości.
Wybierz + Nowy dostawca.
Z listy Wybierz dostawcę logowania wybierz pozycję Inny.
Z listy Protokół wybierz protokół uwierzytelniania używany przez dostawcę.
Wpisz nazwę dostawcy, która jest wyświetlana na stronie logowania do witryny.
Wybierz Dalej.
Aby wykonać pozostałe kroki, wybierz pozycję Dowiedz się więcej na stronie konfiguracji, aby otworzyć odpowiedni link do dokumentacji:
Wybierz pozycję Potwierdź.
Edytuj dostawcę tożsamości
W witrynie Power Pages wybierz pozycję Bezpieczeństwo>Dostawcy tożsamości.
Obok nazwy dostawcy tożsamości wybierz Więcej poleceń (...) >Edytuj konfigurację.
Zmień ustawienia na podstawie dokumentacji dostawcy:
Wybierz pozycję Zapisz.
Notatka
Nie można tutaj zmienić konfiguracji dostawców Logowanie lokalne i Microsoft Entra. Użyj ustawień witryny.
Usuń dostawcę tożsamości
Po usunięciu dostawcy tożsamości usuwana jest tylko jego konfiguracja. Dostawca jest nadal dostępny do użycia w przyszłości z nową konfiguracją. Na przykład, jeśli usuniesz dostawcę tożsamości LinkedIn, Twoja aplikacja LinkedIn i jej konfiguracja pozostaną nienaruszone. Podobnie, jeśli usuniesz dostawcę identyfikatora zewnętrznego firmy Microsoft Entra, zostanie usunięta tylko konfiguracja, a konfiguracja dzierżawy platformy Azure dla tego dostawcy nie ulegnie zmianie.
W witrynie Power Pages wybierz pozycję Bezpieczeństwo>Dostawcy tożsamości.
Po prawej stronie nazwy dostawcy tożsamości wybierz Więcej poleceń (...) >Usuń.
Ustaw domyślnego dostawcę tożsamości
Ustaw dowolnego skonfigurowanego dostawcę tożsamości jako domyślnego. Po ustawieniu dostawcy tożsamości jako domyślnego użytkownicy logujący się do witryny nie będą przekierowywani do strony logowania. Zamiast tego logują się przy użyciu wybranego dostawcy.
Tylko skonfigurowany dostawca tożsamości może byc ustawiony jako domyślny.
Ważne
Po ustawieniu dostawcy tożsamości jako domyślnego użytkownicy nie mogą wybrać innego dostawcy tożsamości.
W witrynie Power Pages wybierz pozycję Bezpieczeństwo>Dostawcy tożsamości.
Po prawej stronie nazwy dostawcy tożsamości wybierz Więcej poleceń (...) >Ustaw jako domyślne.
Aby usunąć ustawienie domyślne i umożliwić użytkownikom wybieranie skonfigurowanego dostawcy tożsamości podczas logowania, wybierz pozycję Usuń jako domyślny.
Rozwiązywanie typowych problemów z uwierzytelnianiem
W poniższej tabeli wymieniono typowe problemy z uwierzytelnianiem i wskazówki dotyczące ich rozwiązywania.
| Problematyka | Resolution |
|---|---|
| Użytkownicy pomijają kody zaproszeń | Jeśli otwarta rejestracja jest włączona, użytkownicy mogą zarejestrować się bez kodu zaproszenia. Wyłącz otwartą rejestrację i ustaw Authentication/Registration/RequiresInvitationustawienie strony na true. Dowiedz się więcej: Ustawienia zaproszeń |
| Błąd "Poczta e-mail jest już używana" | Ten błąd występuje, gdy istnieje już rekord kontaktu z tą samą wiadomością e-mail, w tym dezaktywowane rekordy. Wyszukaj i rozwiąż zduplikowane rekordy kontaktów w Microsoft Dataverse. |
| AADSTS700016: Nie znaleziono aplikacji | Ten błąd zwykle pojawia się, gdy rejestracja aplikacji w usłudze Microsoft Entra ID nie odpowiada konfiguracji witryny lub gdy witryna zostanie usunięta i utworzona ponownie bez zaktualizowania dostawcy tożsamości. Sprawdź, czy wartości Identyfikator klienta i adres URL Authority są zgodne z rejestracją aplikacji, a po ponownym utworzeniu witryny ponownie skonfiguruj dostawcę tożsamości. |
| Błąd "Nieprawidłowa próba logowania" | Ten błąd może wystąpić, gdy poświadczenia użytkownika są nieprawidłowe, konto jest zablokowane z powodu zbyt wielu nieudanych prób lub rekord kontaktu jest dezaktywowany. Sprawdź stan rekordu kontaktu użytkownika i ustawienia blokady konta. |
| Lokalne logowanie pokazuje ekran logowania Microsoft | Jeśli jest ustawiony domyślny dostawca tożsamości, użytkownicy są przekierowywani bezpośrednio do tego dostawcy zamiast strony logowania lokalnego. Aby przywrócić stronę logowania lokalnego, usuń domyślnego dostawcę tożsamości. Możesz też sprawdzić Authentication/Registration/LoginButtonAuthenticationTypeustawienie witryny. |
| Strony renderowane inaczej dla użytkowników anonimowych a uwierzytelnionych | Uwierzytelnione strony są zawsze obsługiwane z serwera aplikacji. Strony anonimowe mogą być obsługiwane z pamięci podręcznej usługi CDN. Sprawdź , czy uprawnienia strony i ustawienia sieci CDN są poprawnie skonfigurowane dla zamierzonych odbiorców. |
| Rotacja haseł na potrzeby uwierzytelniania lokalnego | Uwierzytelnianie lokalne nie obsługuje natywnie automatycznych zasad rotacji haseł. Rozważ przejście do platformy Microsoft Entra ID lub Azure AD B2C, aby korzystać z zaawansowanych zasad haseł. W przypadku kont lokalnych użyj procesu resetowania hasła, aby ręcznie wywołać zmianę hasła. |
Treści powiązane
- Omówienie uwierzytelniania w Power Pages
- Konfiguracja dostawcy OpenID Connect
- Konfigurowanie dostawcy SAML 2.0
- Konfiguracja dostawcy WS-Federation
- Migrowanie do nowego dostawcy tożsamości
- Skonfiguruj dostawcę OpenID Connect przy użyciu Tożsamość zewnętrzna Microsoft Entra
- omówienie zabezpieczeń Power Pages