Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Po wykorzystaniu kredytów dla startupów i ukończeniu konfiguracji dzierżawy wiele zespołów startupowych nie zacznie od dogłębnego poznawania portalu Azure. Bardziej typowym punktem wyjścia jest skonfigurowanie przepływu pracy programowania wspomaganego przez sztuczną inteligencję, który umożliwia deweloperom pozostanie w terminalu lub edytorze, który już preferuje, a jednocześnie bezpieczne łączenie tego przepływu pracy z Azure. Ten artykuł pomaga startupom przejść od konfiguracji konta do programowania opartego na agentach na Azure przy użyciu interfejsu wiersza polecenia GitHub Copilot lub Claude Code. Omówimy również odpowiednie serwery i narzędzia MCP do obsługi deweloperów przy użyciu przepływów pracy deweloperów opartych na interfejsie wiersza polecenia.
Prerequisites
Przed rozpoczęciem upewnij się, że:
- Zrealizowano kredyty dla startupu Microsoft for Startups.
- Aktywowano subskrypcję dostępu sponsorowanego Azure.
- Ukończono konfigurację konta Azure po wykupie.
- Skonfigurowano firmową dzierżawę Microsoft Entra, domenę niestandardową oraz uprawnienia administratora, aby środowisko nie było powiązane z jedną osobą.
- Wykorzystano Twoje korzyści GitHub. Aby uzyskać więcej informacji, zobacz How to use startup credits for GitHub, AKS, and AI Models.
Tip
Skonfiguruj dzierżawę Azure zaraz po zrealizowaniu środków. Dodaj dodatkowych użytkowników i administratorów, skonfiguruj domenę firmową i upewnij się, że twoje środki Microsoft dla startupów są aktywne. Aby uzyskać więcej informacji, zobacz Konskonuj konto Azure.
Konfigurowanie środowiska projektowego
Przed skonfigurowaniem agentów, serwerów MCP lub Azure dostępu skonfiguruj podstawowe środowisko deweloperskie, które zapewnia zespołowi spójny sposób pracy lokalnie. Celem nie jest narzucanie każdemu startupowi jednego, konkretnego zestawu narzędzi, lecz zapewnienie, że deweloperzy mogą się uwierzytelnić, zainstalować wymagane narzędzia CLI i wybrać odpowiedni tryb pracy do danego zadania.
Wybieranie odpowiedniego trybu interakcji: interfejs wiersza polecenia a tryb agenta w programie VS Code
Programowanie wspomagane przez sztuczną inteligencję może nastąpić w terminalu, edytorze lub środowisku hostowanym GitHub. Najlepszy wybór zależy od zadania.
| Tryb interakcji | Użyj go, gdy | Czego oczekiwać |
|---|---|---|
| GitHub Copilot CLI | Chcesz mieć bezpośrednią kontrolę w terminalu. | Asystent pomaga eksplorować repozytorium, uruchamiać zadania konfiguracji, odpowiadać na pytania dotyczące kodu i używać narzędzi opartych na programie MCP z widocznymi krokami zatwierdzania. |
| GitHub Copilot Chat w trybie agenta | Aktywnie zmieniasz kod w edytorze. | Asystent pomaga planować, przeglądać, edytować i udoskonalać kod w kontekście projektu. |
| Agenci kodowania hostowani przez GitHub | Zadanie jest większe, może działać niezależnie i powinno wrócić w formie pull requestu. | Agent bada repozytorium, tworzy plan, wprowadza zmiany w gałęzi i otwiera pull request do recenzji. |
Przykładowe podpowiedzi
Użyj tych przykładów jako punktów początkowych i dostosuj je do repozytorium i modelu zatwierdzania.
GitHub Copilot CLI: zweryfikuj konfigurację platformy Azure
Review this repository and explain how to run it locally.
Do not edit any files yet.

Then, using azure-mcp tools, verify that:
- Resource groups and deployed resources match the expected naming convention.
- RBAC is scoped correctly, with no broad Owner assignments.
- Diagnostics and monitoring are enabled for key resources.

Summarize findings and gaps as pull request comments.
GitHub Copilot Chat w trybie agenta: wdrażać infrastrukturę i CI/CD
Create an initial IaC and CI workflow.

Add:
- An infra folder with a Bicep or Terraform structure.
- A GitHub Actions workflow that validates infrastructure and runs tests.
- A rollback note in the pull request template.

Use minimal viable defaults and keep the structure modular for later expansion.
Agent kodowania hostowany przez GitHub: zaplanuj i otwórz pull request
Create an implementation plan for the feature described in docs/feature-spec.md.

If the plan looks safe:
- Make the changes on a new branch.
- Add or update tests.
- Update documentation.
- Open a pull request with a summary and testing steps.
Zalecany punkt początkowy
W przypadku większości zespołów startowych zacznij od najprostszego bezpiecznego przepływu pracy:
- Użyj interfejsu wiersza polecenia Copilot, aby zweryfikować konfigurację Azure i GitHub.
- Użyj Copilot Chat w trybie agenta na potrzeby interaktywnych zmian w programie VS Code.
- Używaj agentów programistycznych hostowanych przez GitHub do większych zadań związanych z pull requestami.
- Dodaj serwery MCP dopiero po zdefiniowaniu uprawnień, modelu zatwierdzania i rejestrowaniu wymaganych przez każde narzędzie.
Skonfiguruj narzędzia dla agentów i IDE
Narzędzia wdrożeniowe służą do łączenia agenta programistycznego i środowiska IDE z odpowiednim kontekstem i możliwościami. Serwery MCP (Model Context Protocol) zapewniają narzędziom agentowym uporządkowany sposób dostępu do zatwierdzonych możliwości, takich jak dokumentacja firmy Microsoft, narzędzia pomocnicze dla repozytoriów czy operacje na zasobach platformy Azure. Traktuj wdrażanie jak każdą inną zależność deweloperską: zautomatyzuj konfigurację, zweryfikuj łączność i upewnij się, że zakresy uprawnień dostępu są jasno określone.
Łączenie środowiska IDE i narzędzi deweloperskich z agentem kodowania
- Wybierz główne środowisko pracy klienta, na przykład VS Code z przepływem pracy z agentem lub przepływ pracy oparty głównie na terminalu.
- Zainstaluj narzędzie agentowe i zaloguj się w nim, na przykład w Copilot Chat, Copilot CLI lub Claude Code, za pomocą tożsamości zatwierdzonej przez organizację.
- Zdecyduj, co należy do ustawień użytkownika i do czego należy w ustawieniach obszaru roboczego. Użyj ustawień przestrzeni roboczej dla serwerów MCP specyficznych dla danego repozytorium, podpowiedzi i zabezpieczeń, tak aby były przenoszone razem z kodem.
- Zaewidencjonuj instrukcje dotyczące repozytorium, takie jak konwencje kodowania, polecenia kompilacji i testowania oraz reguły dotyczące akcji, których agent nie powinien podjąć. W przypadku programu Claude Code te wskazówki są często przechowywane w pliku
CLAUDE.md. - Zdefiniuj bezpieczne ustawienia domyślne dla narzędzi. Wymagaj wyraźnego zatwierdzenia na zapis do plików i wykonywanie poleceń powłoki oraz umieść na liście dozwolonych wszystkie polecenia, które agent może uruchamiać bez nadzoru.
- Sprawdź konfigurację, prosząc agenta o uruchomienie małego zadania orientacji, takiego jak mapowanie repozytorium, uruchamianie testów lub proponowanie niewielkiej refaktoryzacji. Potwierdź wynik za pomocą diffów i CI.
Zalecane serwery MCP
-
Microsoft Learn MCP Server: użyj tego serwera, gdy agent potrzebuje zaufanej, bieżącej dokumentacji Microsoft i przykładów kodu. Publiczny zdalny punkt końcowy to
/api/mcp. Aby uzyskać więcej informacji, zobacz Wprowadzenie do Microsoft Learn MCP Server. - Azure MCP Server: Użyj tego serwera, gdy agent musi sprawdzać, wykonywać zapytania i zarządzać zasobami Azure ze środowiska deweloperskiego. Aby uzyskać więcej informacji, zobacz Rozpocznij pracę z serwerem Azure MCP.
Important
Połącz agentów tylko z zatwierdzonymi serwerami MCP. Preferuj dozwolone punkty końcowe, zakresy narzędzi z najmniejszymi uprawnieniami i dzienniki z możliwością inspekcji. Jeśli narzędzie może zapisywać do repozytoriów lub wdrażać zasoby, traktuj je tak, jak dostęp do środowiska produkcyjnego, i stosuj wobec niego odpowiednie mechanizmy kontroli.
Tworzenie zespołu agenta zoptymalizowanego pod kątem Azure
W odniesieniu do rozwiązań B2B klasy korporacyjnej na platformie Azure zacznij od prostego modelu agenta i rozszerzaj go tylko tam, gdzie obowiązki specyficzne dla platformy Azure są jasno określone. Wytyczne platformy Azure traktują strefę lądowania jako zalecany punkt wyjścia do tworzenia skalowalnego, bezpiecznego środowiska objętego nadzorem. Rozróżnia również strefę docelową platformy, która zapewnia usługi udostępnione, takie jak tożsamość, łączność i zarządzanie, oraz strefy docelowe aplikacji, które przechowują zasoby obciążenia dla aplikacji i środowisk. W obu przypadkach włącz kontrolki podstawowe, takie jak Azure RBAC, Zarządzanie kosztami i Microsoft Defender dla Chmury.
To rozróżnienie ma znaczenie dla produktów B2B, ponieważ celem nie jest tylko szybkie dostarczanie funkcji. Celem jest utworzenie produktu, któremu klienci korporacyjni mogą ufać. Wytyczne firmy Microsoft dotyczące agentów klasy produkcyjnej na platformie Azure wskazują obszary projektowe, które stają się kluczowe, gdy zespoły wychodzą poza etap prototypów: wielodzierżawność, warstwę aplikacji, warstwę orkiestracji i warstwę kontekstu. Scenariusze dla przedsiębiorstw wymagają również uwagi na bezpieczeństwo, niezawodność i możliwość dostosowywania w wielu klientach.
Zalecane role agenta platformy Azure
Microsoft zapewnia Azure umiejętności które można dostosować do przepływów pracy agenta. Start-upy mogą również używać wzorca gstack jako modelu wieloagentowego zespołu inżynieryjnego. Poniższe role to zalecane rozszerzenia zoptymalizowane pod kątem platformy Azure dla startupów tworzących produkty B2B klasy korporacyjnej na platformie Azure.
Agent planisty produktów i wymagań
Użyj tego agenta jako głównego punktu wejścia dla nowych zadań. Przekształca wymagania produktowe w krótki plan wdrożenia obejmujący zakres funkcjonalny i wymagania niefunkcjonalne, takie jak izolacja dzierżawców, wymogi dotyczące nadzoru, ograniczenia wdrożeniowe i oczekiwania operacyjne.
Agent architekta platformy Azure
Ten agent służy do tworzenia landing zone platformy i fundamentu środowiska: konfiguracji dzierżawy, grup zarządzania, strategii subskrypcji, łączności, tożsamości, bazowych zasad nadzoru oraz współdzielonych usług platformy. Wytyczne dotyczące strefy docelowej platformy Azure traktują te decyzje jako fundamentalne i zalecają stosowanie modelu strefy docelowej jako ustandaryzowanego punktu wyjścia w przypadku środowisk platformy Azure na dużą skalę. Użyj umiejętności azure-enterprise-infra-planner jako punktu wyjścia.
Agent architekta aplikacji dla przedsiębiorstw
Ten agent umożliwia skoncentrowanie się na strefie docelowej aplikacji i samym obciążeniu biznesowym. W przypadku rozwiązań B2B ta rola odpowiada za granice obciążeń roboczych, separację środowisk, projekt warstwy aplikacji oraz to, w jaki sposób logika specyficzna dla dzierżawcy wpisuje się w szersze fundamenty platformy.
Agent tożsamości i zabezpieczeń
Ten agent służy do przeglądania kontroli dostępu i ochrony obciążeń w przedsiębiorstwie. Wytyczne Azure Well-Architected wskazują tożsamość jako główną granicę bezpieczeństwa i zalecają rygorystyczne, warunkowe oraz podlegające audytowi zarządzanie tożsamością i dostępem. Ta rola obejmuje przegląd wzorców uwierzytelniania, tożsamości obciążeń roboczych, granic RBAC, segmentacji sieci i bezpiecznych ustawień domyślnych.
Azure DevOps i agent IaC
Użyj tego agenta, aby posiadać warstwę "wszystko za pośrednictwem kodu": szablony wdrażania, automatyzację platformy i powtarzalną aprowizację. Wskazówki platformy Azure dotyczące doskonałości operacyjnej łączą podstawy z automatyzacją platformy i DevOps, a wskazówki platformy Azure dotyczące ładu zalecają przepływy wdrażania oparte na Bicep lub Terraform dla nowych środowisk. Użyj umiejętności przygotowywania platformy Azure jako punktu początkowego.
Agent niezawodności i możliwości obserwacji
Ten agent służy do przeglądania kondycji, alertów i zachowania produkcyjnego. Wytyczne Azure Well-Architected dotyczące niezawodności zalecają modelowanie stanów kondycji, projektowanie strategii monitorowania i alertowania oraz używanie metryk, dzienników i śladów do śledzenia krytycznych przepływów i komponentów obciążenia roboczego.
Agent integracyjny platformy Azure
Użyj tego agenta, aby zachować doświadczenie deweloperów zakorzenione w rzeczywistym środowisku Azure. Azure serwer MCP umożliwia agentom sztucznej inteligencji interakcję z zasobami Azure za pomocą języka naturalnego i może być używany z interfejsu wiersza polecenia GitHub Copilot, agenta kodowania GitHub Copilot, aplikacji opartych na zestawie SDK i innych klientów zgodnych z mcP. Zacznij od umiejętności wdrażania platformy Azure i zmodyfikuj je dla środowiska.
Agent nadzoru i kosztów
Użyj tego agenta, aby egzekwować limity budżetowe, tagowanie, przypisania zasad i mechanizmy zapewniające zgodność, w miarę jak startup przechodzi od eksperymentów finansowanych z kredytów do działalności na skalę przedsiębiorstwa. Wytyczne dotyczące ładu Azure zalecają zautomatyzowane mechanizmy ochronne, wymuszanie zasad Azure Policy oraz mechanizmy kontroli kosztów, takie jak budżety i alerty. Umiejętności dotyczące zgodności platformy Azure i kosztów platformy Azure są przydatnymi punktami wyjścia.
Recenzenci i agenci QA
Użyj tych agentów, aby sprawdzić poprawność, bezpieczeństwo, przypadki brzegowe, zgodność ze strefą docelową, granice uprawnień dostępu, zakres monitorowania oraz bezpieczeństwo zmian w infrastrukturze przed scaleniem. Zacznij od umiejętności weryfikacji platformy Azure i zmodyfikuj ją dla potrzeb klienta i środowiska.
Czym to się różni od standardowej konfiguracji gstack?
wzorzec gstack-style (Think → Plan → Build → Review → Test → Ship → Reflect) nadal stanowi przydatny punkt wyjścia, ponieważ zapewnia rozdzielenie ról, iteracje przeglądu i prosty model operacyjny. Zalecaną zmianą jest przekształcenie ogólnego zespołu inżynierskiego w zespół odzwierciedlający granice architektoniczne platformy Azure: podstawy platformy, projektowanie obciążeń, bezpieczeństwo, automatyzację, obserwowalność i nadzór. Ta struktura sprawia, że kwestie specyficzne dla platformy Azure nie stają się kwestią drugorzędną.
Tworzenie za pomocą programowania opartego na specyfikacji, infrastruktury jako kodu i ciągłej integracji/ciągłego wdrażania od pierwszego dnia
Podczas tworzenia Azure traktuj kod aplikacji, infrastrukturę i wdrażanie jako jeden system inżynieryjny. Zamiast projektować produkt w jednym miejscu, aprowizować infrastrukturę w innym i automatyzować wdrożenia później, użyj przepływu pracy, w którym:
- Specyfikacja definiuje zamierzony wynik.
- Infrastruktura jako kod (IaC) definiuje żądane środowisko Azure.
- CI/CD weryfikuje i wdraża zmiany w ramach powtarzalnego pipeline’u.
Takie podejście zmniejsza dryf między intencją a implementacją, zapewnia zespołowi wspólne źródło prawdy i ułatwia skalowanie z prototypu do produkcji.
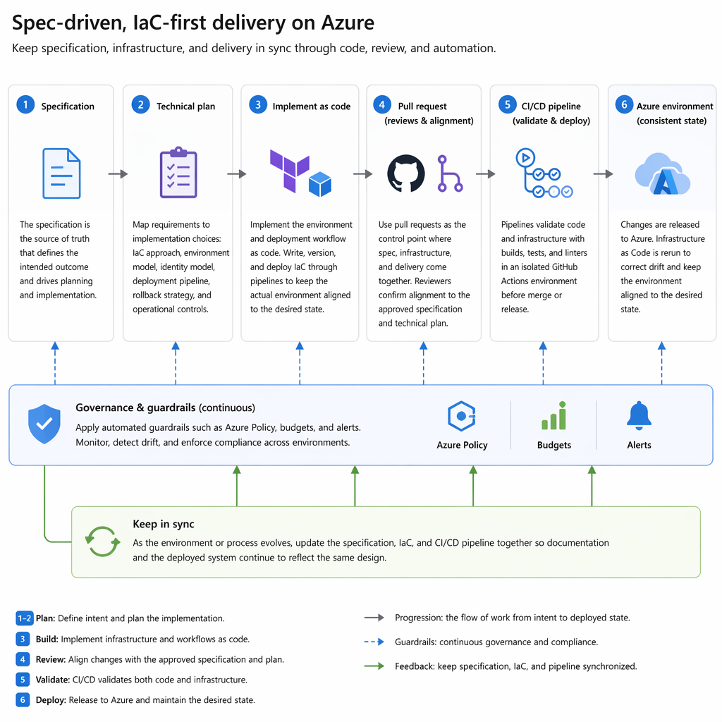
Przykładowy przepływ pracy
Zdefiniuj funkcję w specyfikacji.
Użyj podejścia spec-first, aby przechwycić problem, użytkowników, wymagania, ograniczenia i kryteria sukcesu przed napisaniem kodu.
Niech agent planowania utworzy krótki opis funkcji gotowy do implementacji.
Moduł planowania doprecyzowuje zakres i wymagania, dzięki czemu przepływ pracy rozpoczyna się od wyraźnie określonego planu zamiast od doraźnie formułowanych poleceń.
Poproś, aby agent architekta platformy Azure zaprojektował podstawę platformy Azure dla tej funkcji.
Ten agent decyduje o tym, jak ta funkcjonalność wpisuje się w środowisko platformy Azure, w tym w tożsamość, nadzór, sieć, zarządzanie oraz umiejscowienie strefy docelowej.
Poleć agentowi Azure DevOps i IaC zdefiniowanie infrastruktury jako kodu.
Zaimplementuj wymagane zasoby Azure, strukturę środowiska i konfigurację wdrożenia w programie Bicep lub Terraform przechowywanym w kontroli wersji.
Użyj agenta integracji Azure do zweryfikowania rzeczywistego środowiska platformy Azure.
Połącz przepływ pracy z narzędziami obsługującymi Azure, takimi jak Azure serwer MCP, aby agent mógł sprawdzać zasoby, weryfikować założenia i pracować z rzeczywistym środowiskiem Azure zamiast odgadnąć.
Zleć agentom recenzującym i agentom QA przeprowadzenie audytu zmiany.
Przejrzyj poprawność, zabezpieczenia, przypadki brzegowe, monitorowanie, rejestrowanie i kontrole kondycji przed scaleniem.
Użyj pull requestów i CI/CD, aby zweryfikować i wdrożyć funkcjonalność.
Umieść kod aplikacji, IaC oraz zmiany w przepływie pracy wdrażania w ramach pull requestu, dzięki czemu przed scaleniem będą uruchamiane kompilacje, testy i walidacja.
Zachowaj synchronizację specyfikacji, infrastruktury i przepływu pracy wdrażania.
Traktuj specyfikację, IaC i pipeline jako artefakty podlegające ciągłej aktualizacji, tak aby wdrożony system pozostawał zgodny z założeniami projektowymi z biegiem czasu.
Ten model zapewnia startupom bardziej niezawodny sposób przejścia od pierwszej wersji do wdrożenia gotowego do użycia produkcyjnego w Azure. Zamiast polegać na ręcznej konfiguracji portalu, niepowiązanych skryptach lub nieudokumentowanych decyzjach, Twój zespół otrzymuje przepływ pracy, w którym specyfikacja oddaje zamierzenia, IaC definiuje środowisko Azure, a CI/CD wymusza spójność przy każdym wdrożeniu.
Summary
Programowanie oparte na agencie pomaga startupom przejść od pomysłu do implementacji, łącząc jasne specyfikacje, wyspecjalizowane role agentów, narzędzia obsługujące Azure i powtarzalne przepływy pracy dostarczania. Zespół zaczyna się od specyfikacji, która definiuje, co należy skompilować, używa planowania, aby przekształcić tę intencję w decyzje techniczne i zadania oraz implementuje kod aplikacji i infrastrukturę za pośrednictwem przepływów pracy kontrolowanych przez wersję zamiast zmian ad hoc.
Silny przepływ pracy korzysta również z wyspecjalizowanych ról zamiast jednego ogólnego asystenta kodowania. W przypadku projektów Azure, programowanie oparte na agentach staje się bardziej przydatne, gdy agenci mogą pracować z narzędziami obsługującymi platformę Azure, takimi jak Azure MCP Server, oraz gdy zmiany można przeglądać za pośrednictwem pull requestów, diffów, testów i CI/CD.
Takie podejście pomaga startupom szybko się rozwijać bez konieczności wprowadzania późniejszych poprawek. W przypadku założycieli oznacza to szybsze wdrożenia, mniej błędów ręcznej konfiguracji, jaśniejsze przeglądy i bardziej płynną ścieżkę od prototypu do oprogramowania klasy produkcyjnej.