Identyfikować ścieżki ataku i punkty kontrolne
Analiza ścieżki ataku w CSPM w usłudze Defender ujawnia realistyczne łańcuchy eksploatacji, które mogą umożliwić atakującemu dotarcie do krytycznych zasobów. W przypadku firmy Contoso Healthcare zrozumienie ścieżek ataków jest niezbędne. Jeśli w środowisku istnieje uwidoczniona w Internecie maszyna wirtualna z luką w zabezpieczeniach, zespół ds. zabezpieczeń musi wiedzieć, czy osoba atakująca może jej użyć do skontaktowania się z asystentem klasyfikacji pacjentów, czy zestawem danych dokumentacji medycznej, które są podstawą modeli sztucznej inteligencji. W tym miejscu dowiesz się, jak działa analiza ścieżki ataków, przejdź do środowiska ścieżki ataku w portalu Defender, zbadaj poszczególne ścieżki i dowiesz się, jak ścieżki ataków rozszerzają się na obciążenia sztucznej inteligencji.
| Element ścieżki ataku | Opis |
|---|---|
| Punkt wejścia | Zewnętrzny punkt dostępu, w którym może rozpocząć się atak — na przykład uwidoczniona z Internetu maszyna wirtualna lub publicznie dostępny magazyn |
| Zasób docelowy | Zasób krytyczny, do którego osoba atakująca próbuje uzyskać dostęp — na przykład bazę danych z rekordami zdrowotnymi pacjentów lub końcowym punktem modelu Azure AI. |
| Zadławić punkt | Węzeł, w którym zbiegają się wiele ścieżek ataku — korygowanie punktu dławika może jednocześnie przerwać kilka ścieżek ataku |
| Węzeł podatny na zagrożenia | Zasób z problemem z zabezpieczeniami, który umożliwia przenoszenie boczne wzdłuż ścieżki |
Informacje o sposobie działania analizy ścieżki ataku
Analiza ścieżki ataku używa zastrzeżonego algorytmu do identyfikowania realistycznych łańcuchów wykorzystania w środowisku. Algorytm koncentruje się na rzeczywistych, zewnętrznych i możliwych do wykorzystania zagrożeniach — ścieżkach rozpoczynających się poza organizacją i postępach w kierunku celów krytycznych dla działania firmy.
Algorytm uwzględnia tylko to, co jest rzeczywiście osiągalne i możliwe do wykorzystania z zewnętrznych punktów wejścia. Krótka lub pusta lista ścieżek ataków oznacza, że algorytm nie znalazł żadnych potwierdzonych zewnętrznych ścieżek do krytycznych zasobów — pozytywnego sygnału zabezpieczeń, a nie problemu z platformą.
Analiza ścieżki ataku wymaga planu CSPM w usłudze Defender z włączonym skanowaniem bez agentów. Domyślnie ścieżki ataków są uporządkowane według poziomu ryzyka — wysoki, średni lub niski — przy użyciu tego samego aparatu określania priorytetów ryzyka z obsługą kontekstu, który ocenia zalecenia dotyczące zabezpieczeń. Poziom ryzyka odzwierciedla czynniki środowiskowe, takie jak ekspozycja w Internecie, uprawnienia tożsamości i krytyczne znaczenie zasobów docelowych.
Uwaga / Notatka
Analiza ścieżki ataku jest obecnie dostępna w wersji zapoznawczej. Funkcje w wersji zapoznawczej mogą ulec zmianie i mogą mieć ograniczoną dostępność.
Nawigowanie po analizie ścieżki ataku w portalu Defender
Dostęp do analizy ścieżki ataku można uzyskać w sekcji Zarządzanie ekspozycjami w portalu Microsoft Defender. Zaloguj się do portalu Microsoft Defender pod adresem security.microsoft.com, a następnie przejdź do Exposure Management>Attack surface>Attack paths. Środowisko ścieżki ataku zapewnia trzy podstawowe widoki: kartę Przegląd, kartę Lista ścieżek ataku i kartę Punkty zatoru.
Karta Przegląd zawiera wizualne podsumowanie danych ścieżki ataku. Zobaczysz wykres trendu przedstawiający ścieżki ataków w czasie, pięć najważniejszych punktów przeciążenia, w których zbiega się wiele ścieżek, pięć scenariuszy ścieżek ataku posortowanych według ryzyka oraz listy najważniejszych celów i najważniejszych punktów wejścia.
Na karcie Listy ścieżek ataków jest wyświetlana tabela z możliwością filtrowania wszystkich wykrytych ścieżek ataku w danym środowisku. Możesz filtrować według poziomu ryzyka (wysoki, średni, niski), typu zasobu, stanu korygowania lub przedziału czasu, takiego jak ostatnie 30 dni. Wybierz ścieżkę ataku z listy, aby otworzyć mapę ścieżki ataku, wizualizację opartą na grafach, która wyróżnia węzły podatne na zagrożenia, punkty wejścia, zasoby docelowe i punkty zadławień.
Karta Choke points zawiera węzły, w których przecinają się liczne ścieżki ataku. Są to cele korygowania o najwyższej dźwigni — rozwiązanie problemu z zabezpieczeniami w punkcie zadławiania może jednocześnie przerwać kilka ścieżek ataku.
Uwaga / Notatka
Może zostać wyświetlona pusta lista ścieżek ataku. Jest to oczekiwane zachowanie i wskazuje, że algorytm nie znalazł żadnych potwierdzonych zewnętrznie wykorzystywalnych ścieżek do zasobów o krytycznym znaczeniu, co jest pozytywnym sygnałem bezpieczeństwa.
Badanie mapy ścieżki ataku
Po wybraniu ścieżki ataku z listy zostanie otwarta mapa ścieżki ataku, aby wyświetlić pełny łańcuch eksploatacji. Rozważmy na przykład ścieżkę ataku zatytułowaną "Maszyna wirtualna wystawiona na działanie Internetu może uzyskać dostęp do Azure OpenAI endpointu z dostępem do danych zdrowotnych pacjentów". Mapa wyświetla ten łańcuch wizualnie: punkt wejścia (maszyna wirtualna wystawiona na działanie Internetu) łączy się z węzłem podatnym na zagrożenia (maszyna wirtualna z luką w zabezpieczeniach CVE), który łączy się z wąskim gardłem (konto magazynu udostępnione między usługami), które ostatecznie osiąga docelowy zasób (Usługa Azure OpenAI z dostępem do danych zdrowotnych pacjentów).
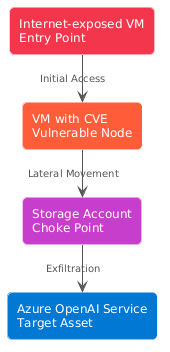
Wybierz dowolny węzeł na mapie, aby otworzyć panel szczegółów. Zobaczysz taktykę i techniki MITRE ATT&CK związane z tym krokiem — na przykład początkowy dostęp dla punktu wejścia, ruch boczny dla węzłów pośrednich lub eksfiltrację węzłów w pobliżu poufnych danych. Na panelu wymieniono również czynniki ryzyka, takie jak nadmierne uprawnienia, narażenie na internet lub niezałaczane luki w zabezpieczeniach.
Panel szczegółów zawiera sekcję Zalecenia z dwiema kategoriami. Zalecenia to poprawki zabezpieczeń, które całkowicie eliminują tę ścieżkę ataku — rozwiązanie tych problemów usuwa tę ścieżkę ze środowiska. Dodatkowe zalecenia zmniejszają ryzyko wykorzystania, ale nie w pełni przerywają ścieżkę exploitu, gdy są stosowane samodzielnie — wciąż są warte wdrożenia jako środki wielowarstwowej obrony. Każde zalecenie zawiera poziom ryzyka, zasoby, których dotyczy problem, oraz wskazówki dotyczące korygowania.
Po skorygowaniu niezbędnych zaleceń usunięcie ścieżki z listy może potrwać do 24 godzin.
Jak ścieżki ataków rozszerzają się na obciążenia sztucznej inteligencji
Analiza ścieżki ataków CSPM w usłudze Defender rozszerza się na obciążenia sztucznej inteligencji wdrożone na Azure OpenAI Service, Azure AI Foundry, Azure Machine Learning, Amazon Bedrock i Google Vertex AI.
Analiza ścieżki ataku identyfikuje scenariusze, w których dane trenowania modelu sztucznej inteligencji, dostrajanie zestawów danych i wnioskowanie są zagrożone podczas operacji uziemienia modelu. Na przykład zasób obliczeniowy narażony na działanie Internetu, z nadmiernymi uprawnieniami do zarządzania tożsamością, może dotrzeć do projektu Azure AI Foundry z dostępem do zestawu danych rekordów medycznych używanego do uzyskiwania podstaw modelu.
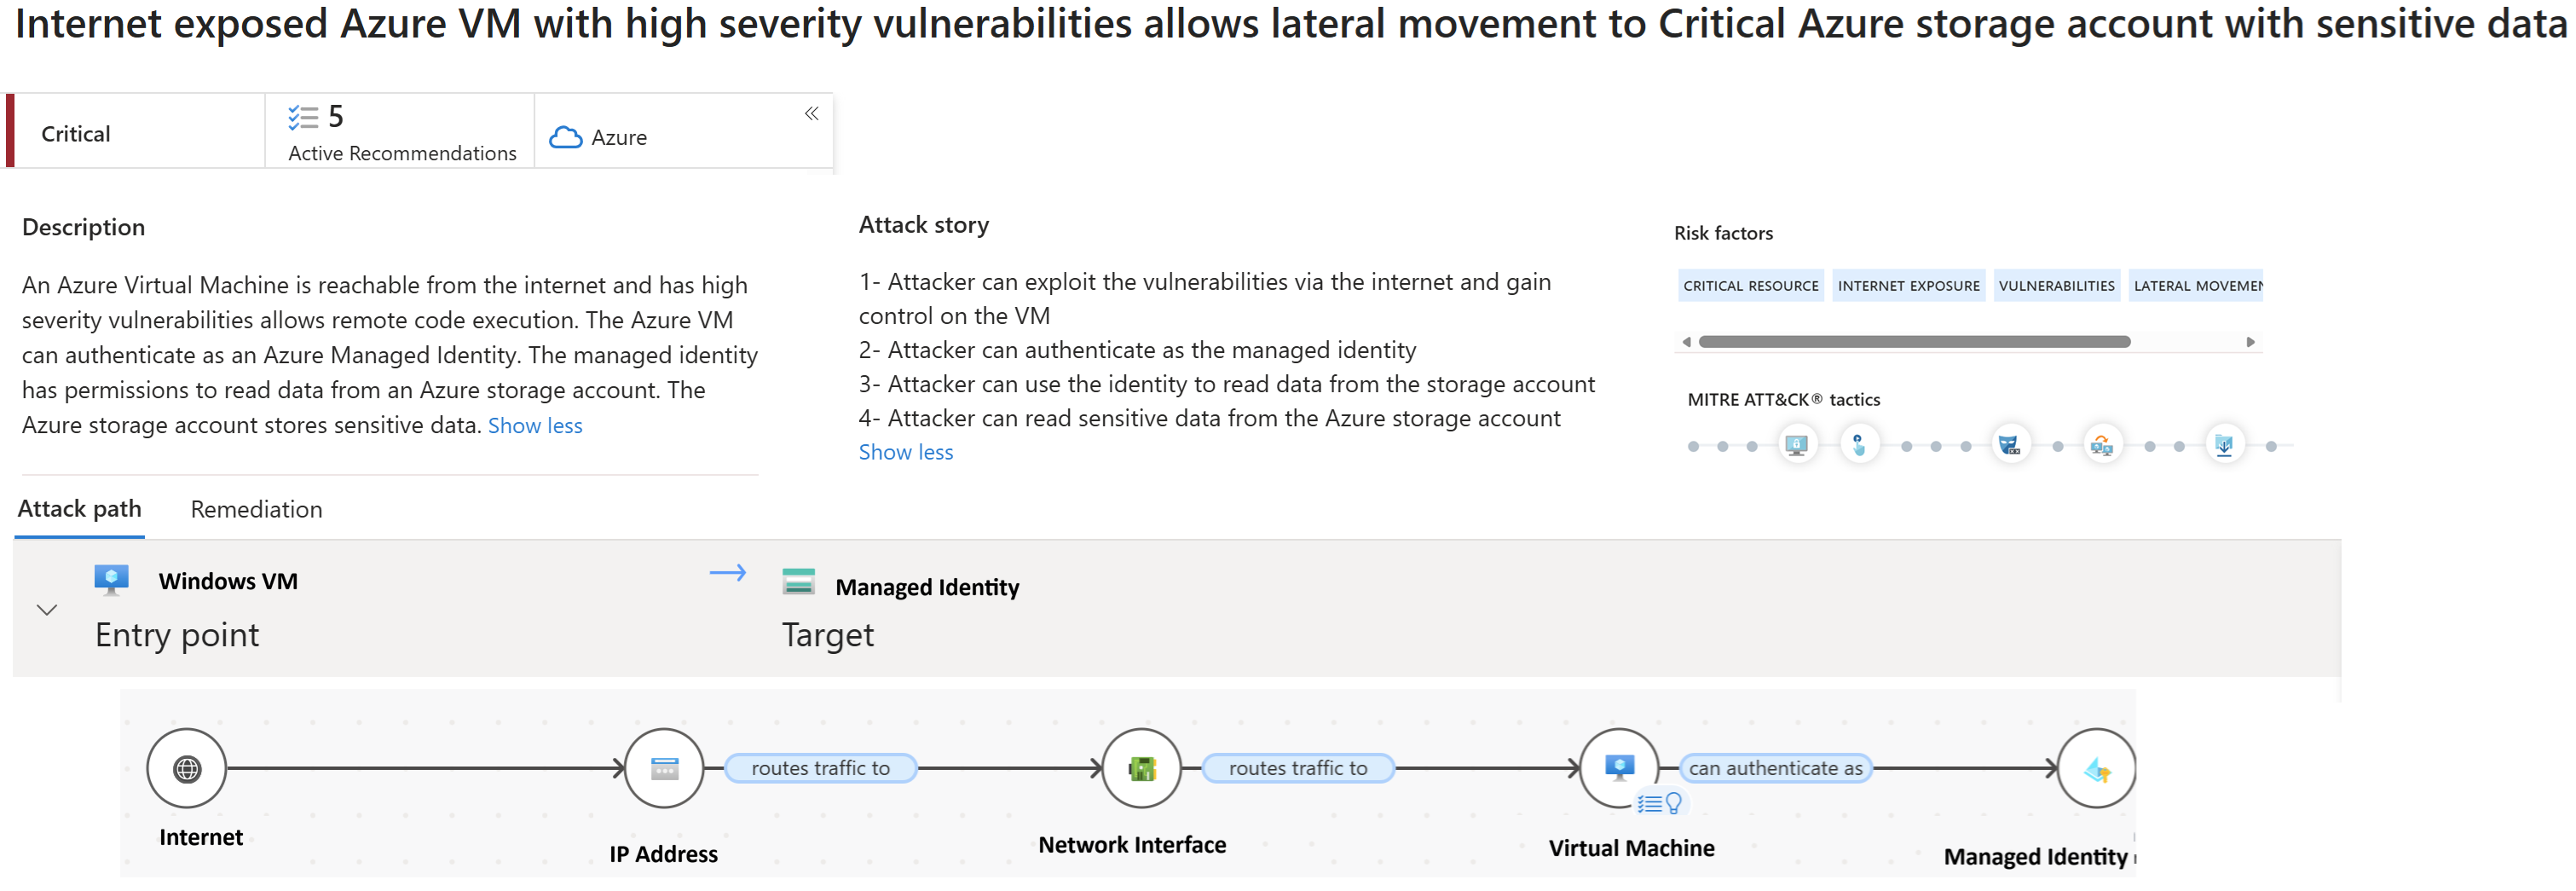
Analiza ścieżki ataków przedstawia ten łańcuch eksploatacji i wyróżnia konkretne problemy z zabezpieczeniami, które umożliwiają przenoszenie boczne — takie jak nadmiernie permissywne przypisania ról lub publicznie uwidocznione punkty końcowe usługi sztucznej inteligencji.
Wyniki ścieżki ataku specyficzne dla sztucznej inteligencji są wyświetlane na tej samej liście ścieżek ataków i widoku mapy używanego do tradycyjnej infrastruktury. Zasoby docelowe są oznaczone jako dane modelu sztucznej inteligencji lub punkty końcowe usługi sztucznej inteligencji, co pozwala wyjaśnić, kiedy ścieżka ataku zagraża obciążeniom sztucznej inteligencji.
Analiza ścieżki ataku pokazuje łańcuchy eksploatacji, które już istnieją w danym środowisku.