Przygotowywanie środowiska firmy Microsoft Entra
Użytkownicy firmy Microsoft Entra mogą spełniać wymagania dotyczące uwierzytelniania wieloskładnikowego przy użyciu różnych metod uwierzytelniania.
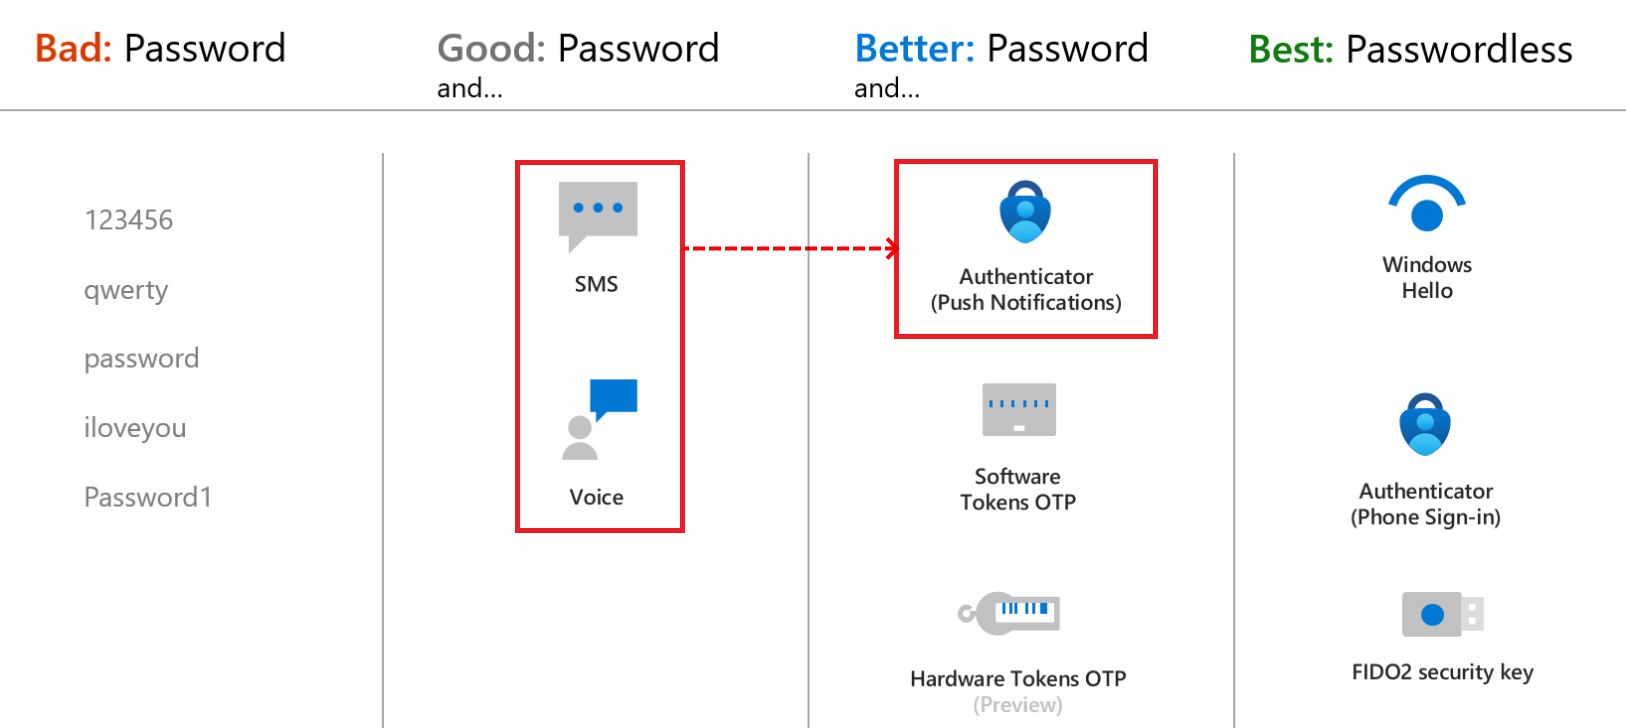
Firma chce, aby pracownicy zdalni używali bezpieczniejszych metod logowania niż wiadomości SMS i połączeń głosowych, dlatego należy zbadać, jakie opcje są dostępne.
W tym miejscu zapoznasz się z nowoczesnymi metodami uwierzytelniania i funkcjami zabezpieczeń. Następnie porównasz różne metody zabezpieczeń, użyteczności i dostępności przed podjęciem decyzji, jak przełączyć pracowników zdalnych na bardziej bezpieczną metodę logowania.
Jakie metody uwierzytelniania i weryfikacji są dostępne w identyfikatorze Entra firmy Microsoft?
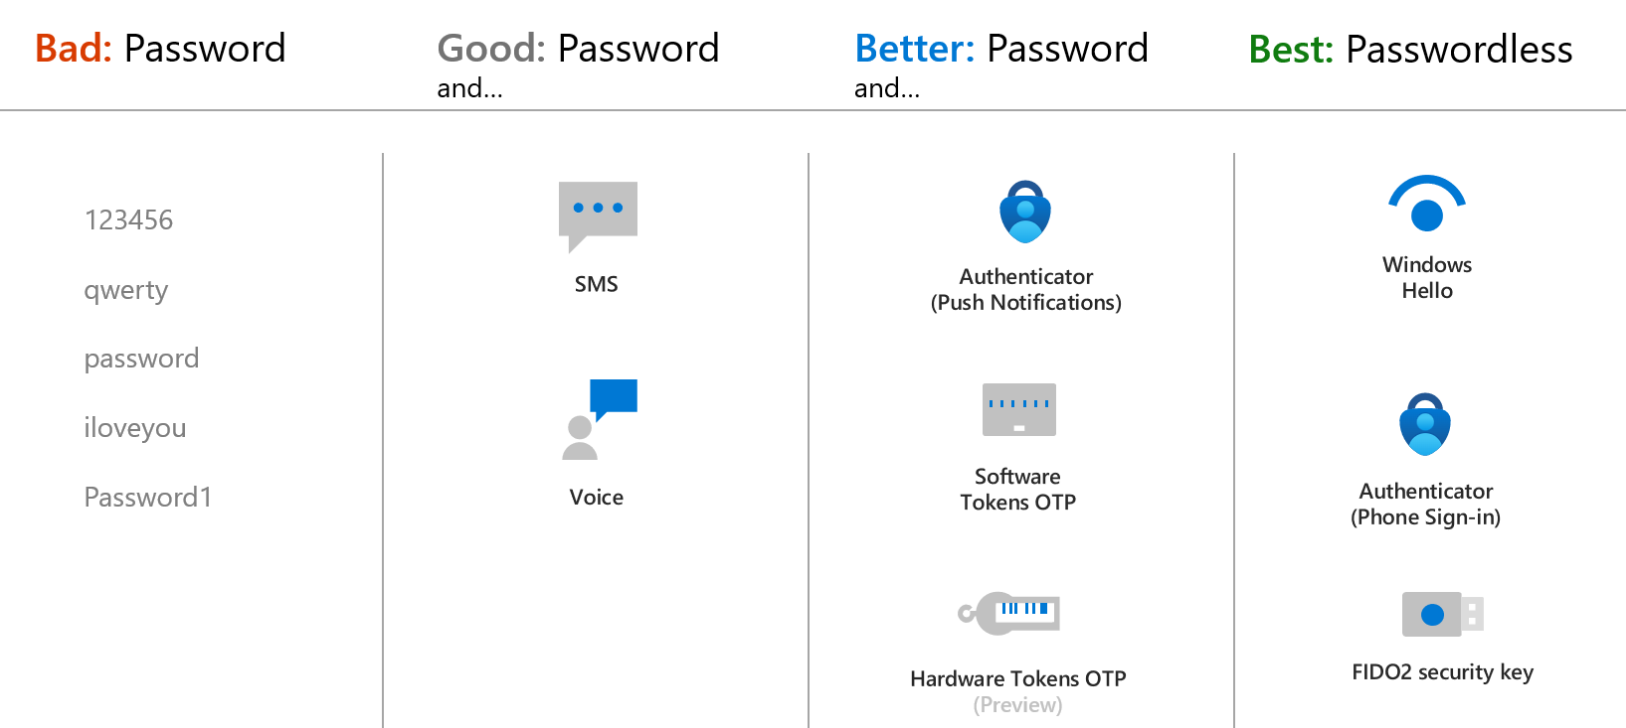
Użytkownicy z kontami w identyfikatorze Entra firmy Microsoft mają wiele sposobów uwierzytelniania się podczas logowania się do usług, takich jak Platforma Microsoft 365 lub Azure. Chociaż nazwa użytkownika i hasło są jednym ze typowych sposobów, to podstawowe hasło powinno zostać uzupełnione lub zastąpione nowoczesnymi funkcjami uwierzytelniania i zabezpieczeń w usłudze Microsoft Entra ID.
Przyjrzyjmy się bliżej każdej metodzie, aby lepiej zrozumieć ich zalety. Znajomość zalet każdej metody pomoże określić ścieżkę przenoszenia pracowników zdalnych z mniej bezpiecznych metod.
Microsoft Authenticator
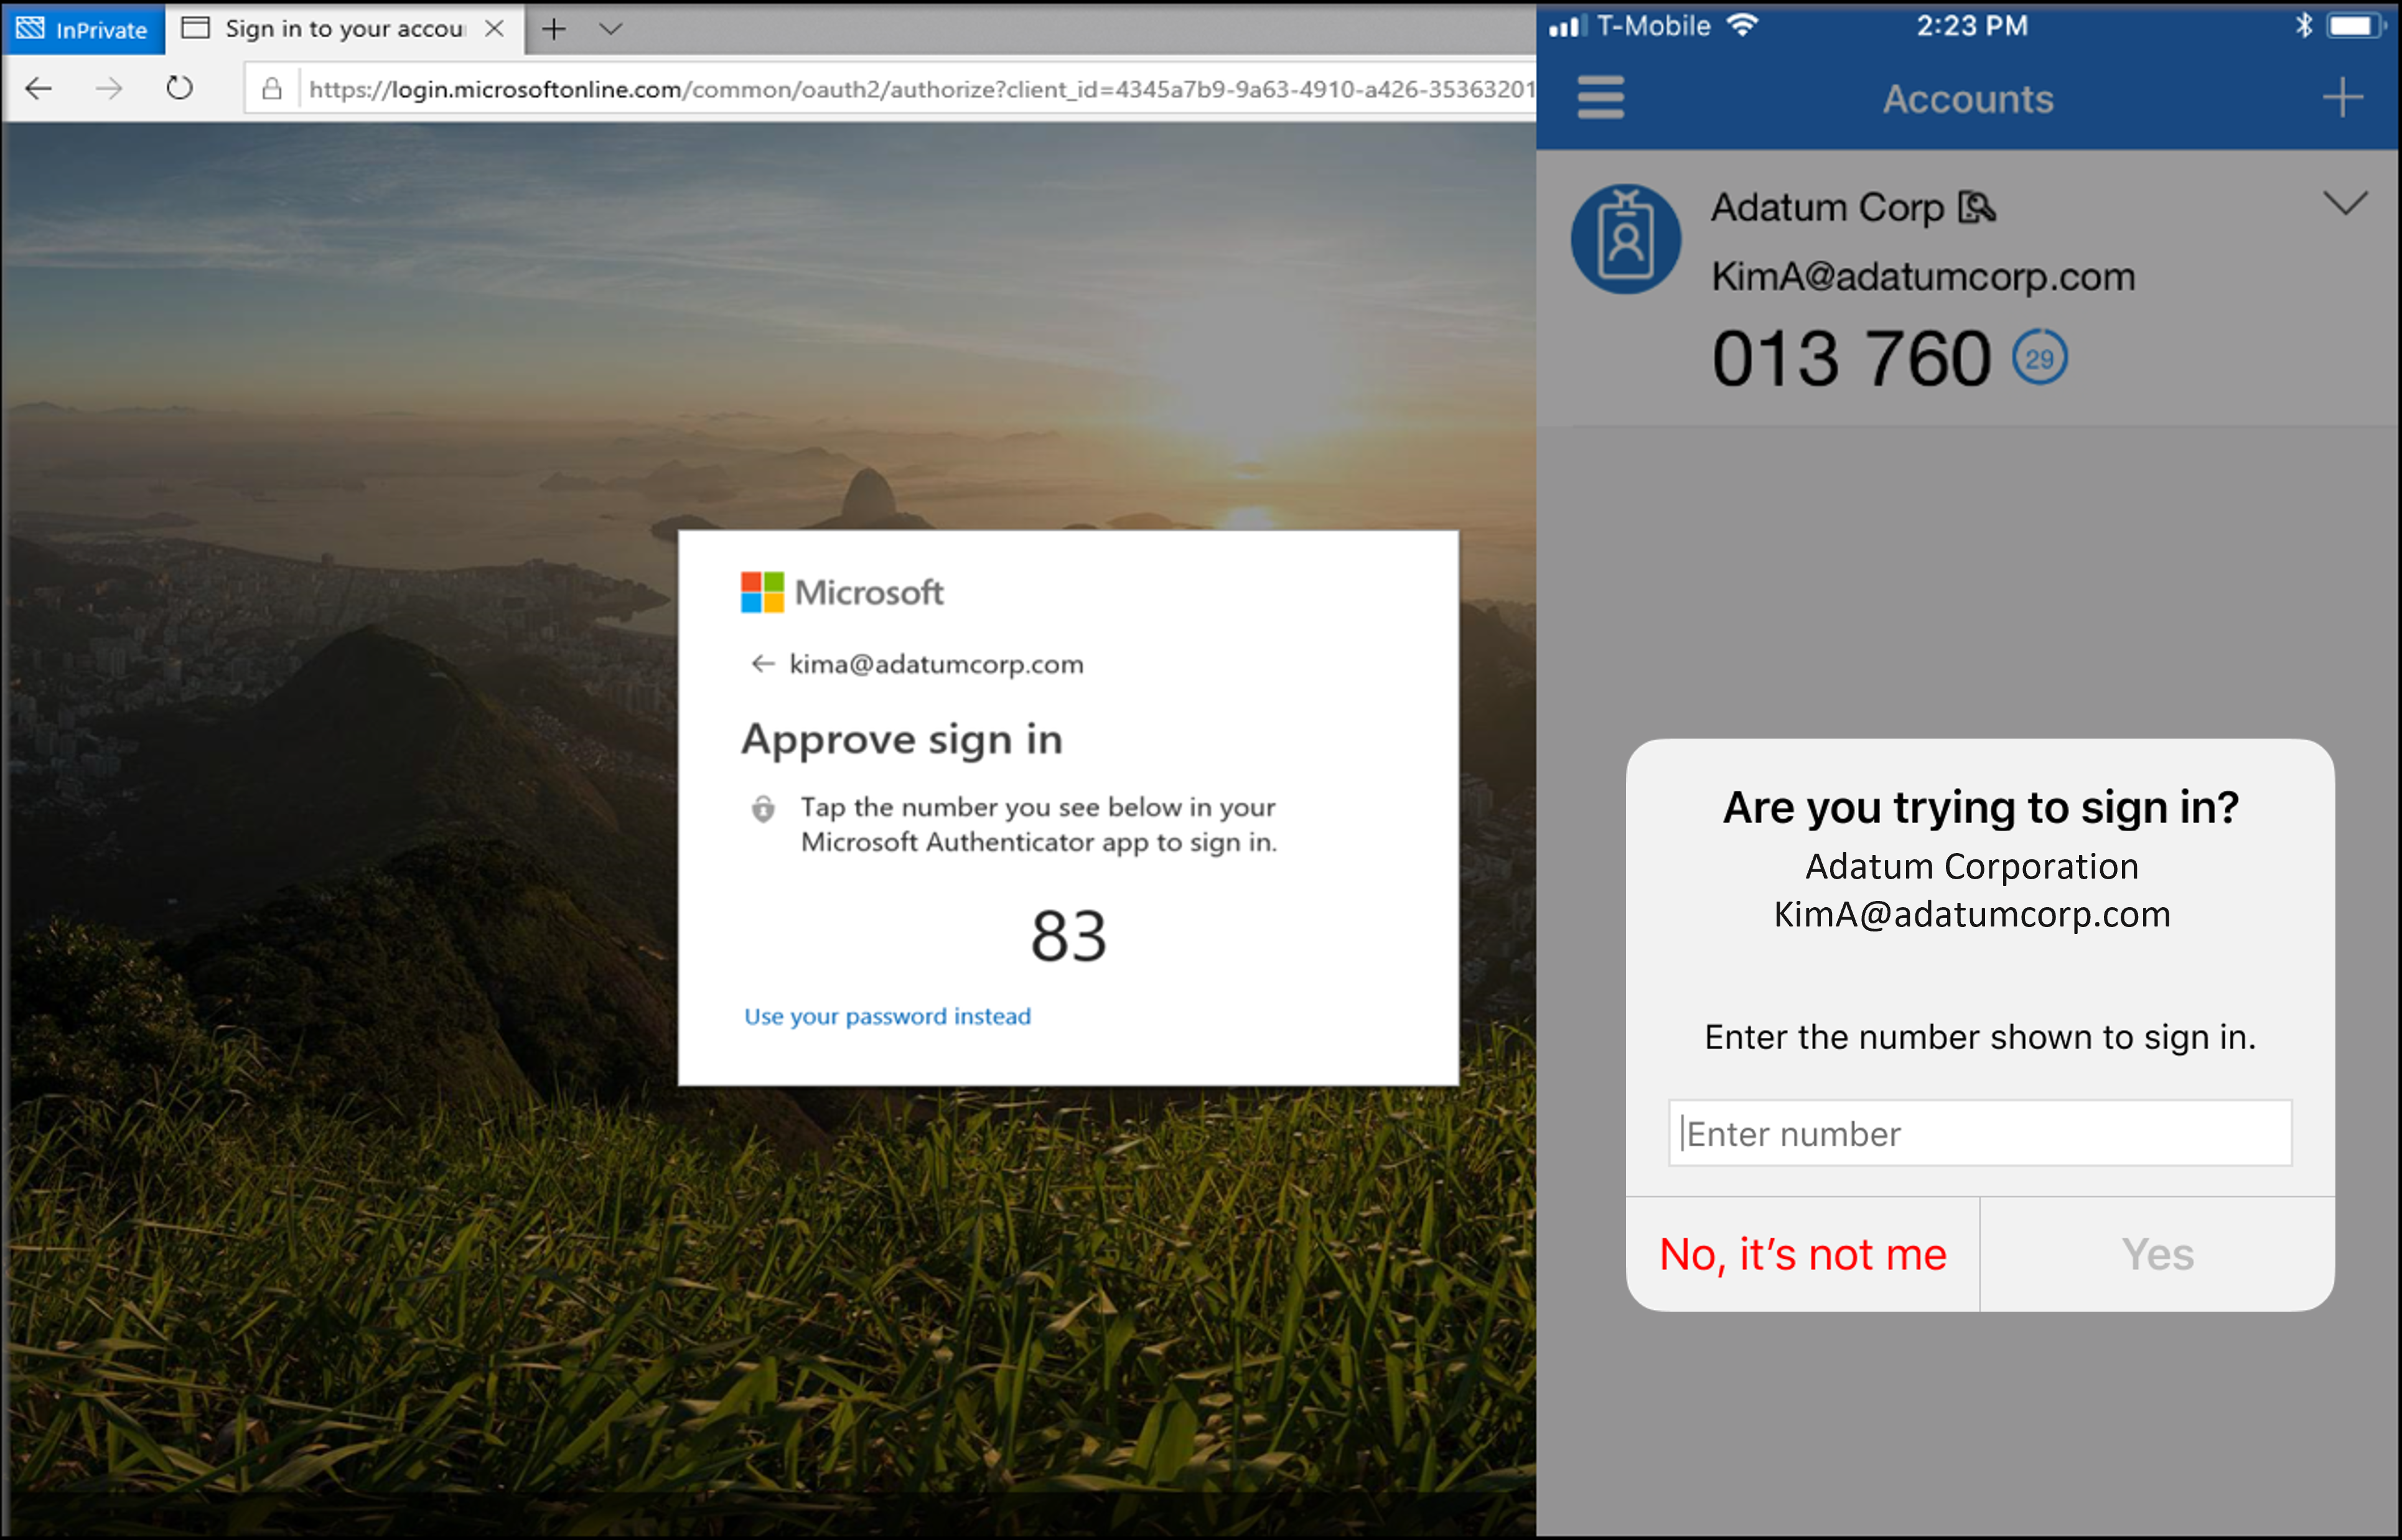
Aby uzyskać elastyczność i użyteczność, firma Microsoft zaleca korzystanie z aplikacji Microsoft Authenticator. Ta metoda uwierzytelniania zapewnia najlepsze doświadczenie użytkownika. Użytkownicy mogą zalogować się do dowolnej platformy lub przeglądarki, otrzymując powiadomienie na telefonie, dopasowując numer wyświetlany na ekranie do numeru na swoim telefonie, a następnie używając metody biometrycznej (odcisku palca lub rozpoznawania twarzy) lub numeru PIN do potwierdzenia. Ma wiele trybów, takich jak tryb bezhasłowy, powiadomienia push MFA i kody OATH.
Windows Hello dla firm
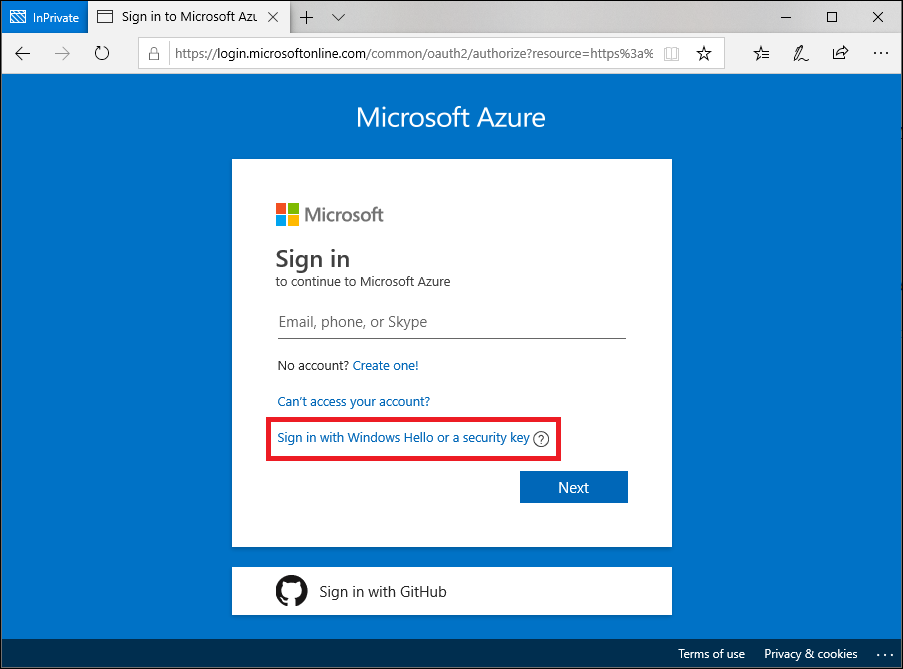
Usługa Windows Hello dla firm jest idealna dla pracowników przetwarzających informacje, którzy mają własne wyznaczone komputery z systemem Windows. Poświadczenia biometryczne i PIN są bezpośrednio powiązane z komputerem użytkownika, co uniemożliwia dostęp osobie innej niż właściciel. Dzięki integracji infrastruktury kluczy publicznych (PKI) i wbudowanej obsłudze logowania jednokrotnego usługa Windows Hello dla firm zapewnia wygodną metodę bezproblemowego uzyskiwania dostępu do zasobów firmowych lokalnie i w chmurze.
klucze zabezpieczeń FIDO2
FiDO (Fast IDentity Online) Alliance pomaga promować otwarte standardy uwierzytelniania i zmniejszyć wykorzystanie haseł jako formy uwierzytelniania. FIDO2 to najnowszy standard obejmujący standard uwierzytelniania internetowego (WebAuthn).
Klucze zabezpieczeń FIDO2 to odporne na phishing, metoda uwierzytelniania bez hasła oparta na standardach, które mogą mieć dowolną formę. Fast Identity Online (FIDO) to otwarty standard uwierzytelniania bez hasła. FiDO umożliwia użytkownikom i organizacjom wykorzystanie standardu do logowania się do swoich zasobów bez nazwy użytkownika lub hasła przy użyciu zewnętrznego klucza zabezpieczeń lub klucza platformy wbudowanego w urządzenie.
Użytkownicy mogą zarejestrować się, a następnie wybrać klucz zabezpieczeń FIDO2 w interfejsie logowania jako główny sposób uwierzytelniania. Te klucze zabezpieczeń FIDO2 są zwykle urządzeniami USB, ale mogą również używać połączenia Bluetooth lub NFC. W przypadku urządzenia sprzętowego obsługującego uwierzytelnianie bezpieczeństwo konta jest zwiększane, ponieważ nie ma hasła, które można uwidocznić lub odgadnąć.
Użytkownicy mogą używać kluczy zabezpieczeń FIDO2, aby zalogować się do swojego Microsoft Entra ID lub urządzeń z systemem Windows połączonych hybrydowo z Microsoft Entra i uzyskać logowanie jednokrotne do zasobów w chmurze i lokalnych. Użytkownicy mogą również zalogować się do obsługiwanych przeglądarek. Klucze zabezpieczeń FIDO2 są doskonałym rozwiązaniem dla przedsiębiorstw, które są bardzo ostrożne w kwestii bezpieczeństwa lub mają scenariusze, w których pracownicy ani nie chcą, ani nie mogą używać telefonu jako drugiego czynnika.
Tokeny zabezpieczeń OATH
OATH TOTP (hasło jednorazowe oparte na czasie) to otwarty standard określający sposób generowania kodów haseł jednorazowych (OTP). Protokół OATH TOTP można zaimplementować przy użyciu oprogramowania lub sprzętu w celu wygenerowania kodów.
Oprogramowanie tokenów OATH to zazwyczaj aplikacje, takie jak Microsoft Authenticator i inne aplikacje uwierzytelniające. Microsoft Entra ID generuje klucz tajny lub zaczyn, który jest wprowadzany do aplikacji i używany do generowania każdego OTP. Aplikacja Microsoft Authenticator automatycznie generuje kody podczas konfigurowania powiadomień wypychanych, więc użytkownik ma kopię zapasową, nawet jeśli urządzenie nie ma łączności.
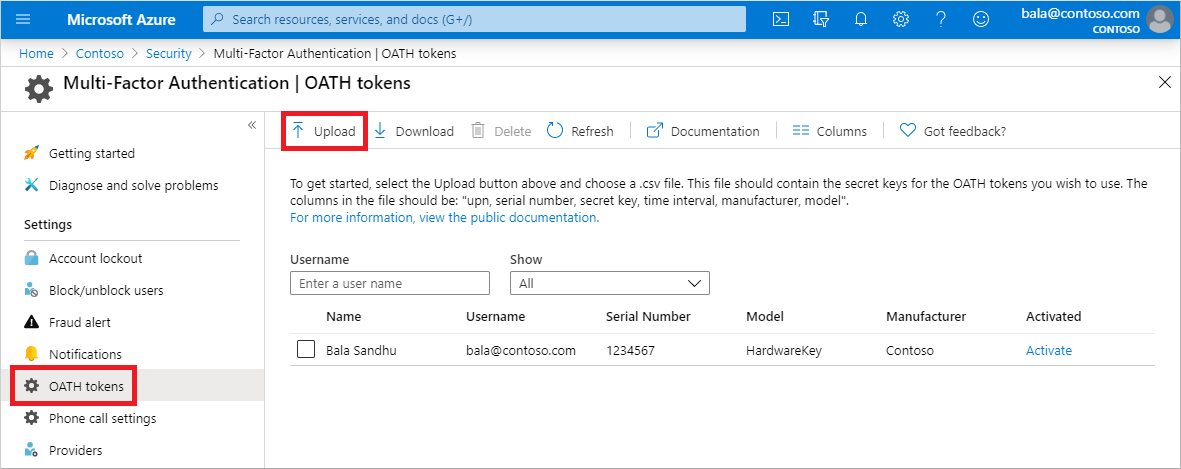
OATH-TOTP tokeny sprzętowe SHA-1 odświeżają kody co 30 lub 60 sekund. Klienci mogą zakupić te tokeny od wybranego dostawcy. Tokeny sprzętowe OATH TOTP zwykle są dostarczane z kluczem tajnym lub ziarnem, które są wstępnie zaprogramowane w tokenie. Te klucze muszą być danymi wejściowymi w identyfikatorze Entra firmy Microsoft.
SMS
Pracownicy pierwszej linii często używają logowania opartego na wiadomościach SMS. W przypadku logowania opartego na wiadomościACH SMS użytkownicy nie muszą znać nazwy użytkownika i hasła w celu uzyskania dostępu do aplikacji i usług. Użytkownik wprowadza swój zarejestrowany numer telefonu komórkowego, otrzymuje wiadomość SMS z kodem weryfikacyjnym i wprowadza ten kod do interfejsu logowania. Uwierzytelnianie sms jest mniej bezpieczne niż inne metody, ponieważ wiadomości SMS nie są szyfrowane i mogą być przechwytywane.
Połączenie głosowe
Użytkownicy mogą również zweryfikować się przy użyciu telefonu komórkowego jako pomocniczej formy uwierzytelniania. Podczas weryfikacji telefonicznej na numer zarejestrowany przez użytkownika wykonywane jest automatyczne połączenie głosowe. Aby ukończyć proces logowania, użytkownik jest monitowany o naciśnięcie przycisku # na klawiaturze. Podobnie jak wiadomości SMS, połączenia głosowe są mniej bezpieczne niż inne metody uwierzytelniania, ponieważ nie są szyfrowane i mogą być przechwytywane.
Porównanie zabezpieczeń
Poniższa tabela zawiera podsumowanie zagadnień dotyczących użytkowników dla każdej metody uwierzytelniania firmy Microsoft Entra. Użyteczność odnosi się do tego, jak łatwo użytkownicy mogą logować się przy użyciu tej metody. Na przykład tokeny OATH można używać tylko jako pomocniczej formy weryfikacji. Dostępność odnosi się do liczby środowisk, w których użytkownicy mogą logować się przy użyciu tej metody. Niektóre środowiska nie zezwalają na używanie telefonów do weryfikacji, co sprawia, że połączenia SMS i Voice są mniej dostępne.
| Metoda uwierzytelniania | Zabezpieczenia | Użyteczność | Dostępność |
|---|---|---|---|
| Windows Hello dla firm | Wysoki | Wysoki | Wysoki |
| Aplikacja Microsoft Authenticator | Wysoki | Wysoki | Wysoki |
| Klucz zabezpieczeń FIDO2 | Wysoki | Wysoki | Wysoki |
| Tokeny sprzętowe OATH | Średni | Średni | Wysoki |
| Tokeny oprogramowania OATH | Średni | Średni | Wysoki |
| SMS | Średni | Wysoki | Średni |
| Voice | Średni | Średni | Średni |
| Hasło | Niski | Wysoki | Wysoki |
Zdecyduj, które metody uwierzytelniania mają być włączone
Ograniczenia budżetowe uniemożliwiają niektóre opcje bez hasła. W swoim scenariuszu nie można kupić nowych komputerów przy użyciu usługi Windows Hello dla firm lub kluczy zabezpieczeń FIDO2. Z drugiej strony zdalni pracownicy, którzy logują się za pomocą wiadomości SMS lub połączenia głosowego, mają już telefony z systemem Android lub iOS. Microsoft Authenticator to bezpłatna aplikacja, która może przekształcić te telefony w silne poświadczenia, które są bezpieczniejsze niż sms lub połączenia głosowe, a także mogące korzystać z logowania bez hasła.
Decydujesz się promować powiadomienia push Microsoft Authenticator jako łatwy sposób na przeniesienie pracowników zdalnych z mniej bezpiecznych metod. Utworzysz kampanię rejestracji , aby posunąć użytkowników do skonfigurowania aplikacji Microsoft Authenticator przy każdym logowaniu.