Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A Análise do Comportamento de Usuários e Entidades (UEBA) no Microsoft Sentinel analisa logs e alertas de fontes de dados conectadas para criar perfis comportamentais de linha de base das entidades da sua organização, como usuários, hosts, endereços IP e aplicativos. Usando o aprendizado de máquina, a UEBA identifica atividades anômalas que podem indicar um ativo comprometido.
Você pode ativar o UEBA e configurar fontes de dados diretamente na guia UEBA. Consulte Acesse o UEBA pela guia UEBA.
Este artigo explica como habilitar o UEBA e configurar fontes de dados nas configurações do espaço de trabalho do Microsoft Sentinel e em conectores de dados compatíveis. Antes de começar, revise a seção de Pré-requisitos para as funções e permissões necessárias.
Para obter mais informações sobre a UEBA, consulte Identificar ameaças com análise do comportamento de entidades.
Observação
Para obter informações sobre a disponibilidade de recursos nas nuvens do Governo dos EUA, consulte as tabelas do Microsoft Sentinel na Disponibilidade de recursos da nuvem para clientes do Governo dos EUA.
Importante
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender. Todos os clientes que usam o Microsoft Sentinel no portal do Azure serão redirecionados para o portal do Defender e usarão o Microsoft Sentinel apenas no portal do Defender.
Se você ainda estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Pré-requisitos
Para habilitar ou desabilitar a UEBA (Análise de Comportamento de Usuário e Entidade) (esses pré-requisitos não são necessários para usar UEBA):
Seu usuário deve ser atribuído à função Administrador de Segurança do Microsoft Entra ID no seu locatário ou ter permissões equivalentes.
O usuário deve receber pelo menos uma das seguintes funções de Azure (Azure RBAC):
- Proprietário no nível do grupo de recursos ou superior.
- Colaborador no nível do grupo de recursos ou superior.
- (Menor privilégio) Colaborador do Microsoft Sentinel no nível do espaço de trabalho ou superior e Colaborador do Log Analytics no nível do grupo de recursos ou superior.
Seu espaço de trabalho não deve ter nenhum bloqueio de recursos do Azure aplicado a ele. Para obter mais informações, consulte Azure bloqueio de recursos.
Observação
- Nenhuma licença especial é necessária para adicionar a funcionalidade UEBA ao Microsoft Sentinel e não há custo adicional para usá-la.
- No entanto, como o UEBA gera novos dados e os armazena em novas tabelas que o UEBA cria em seu workspace do Log Analytics, taxas adicionais de armazenamento de dados se aplicam.
Acessar o UEBA a partir da guia UEBA
Para acessar a página Configuração do comportamento da entidade :
- No menu de navegação do portal do Microsoft Defender, selecioneConfigurações>do Sistema>do Microsoft Sentinel.
- Selecione a guia UEBA .
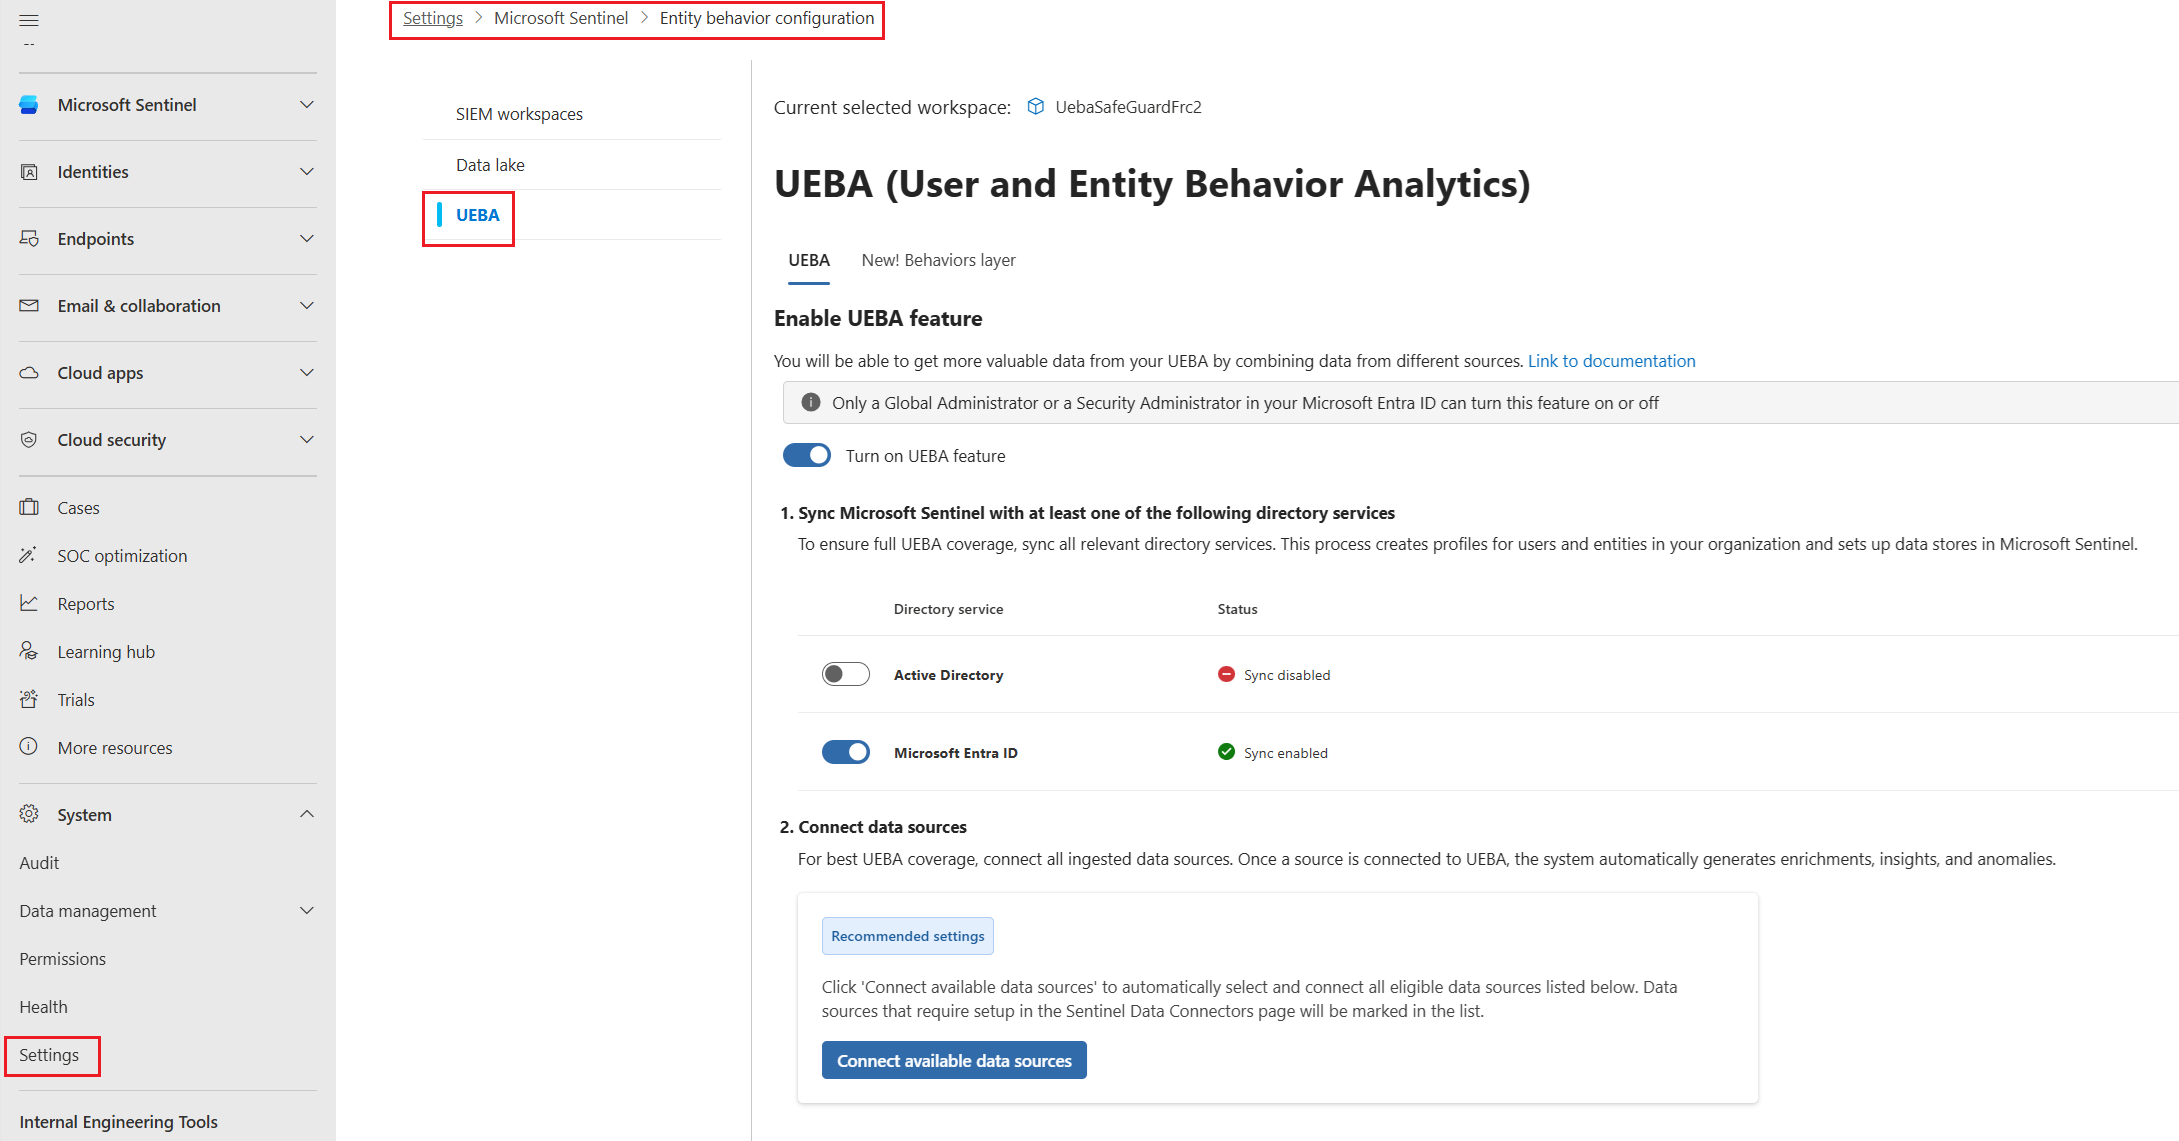
Configurar UEBA
Para configurar o UEBA na página de configuração de comportamento da entidade , conclua as seguintes etapas:
Na página Configuração do comportamento da entidade , ative a opção Ativar recurso UEBA.
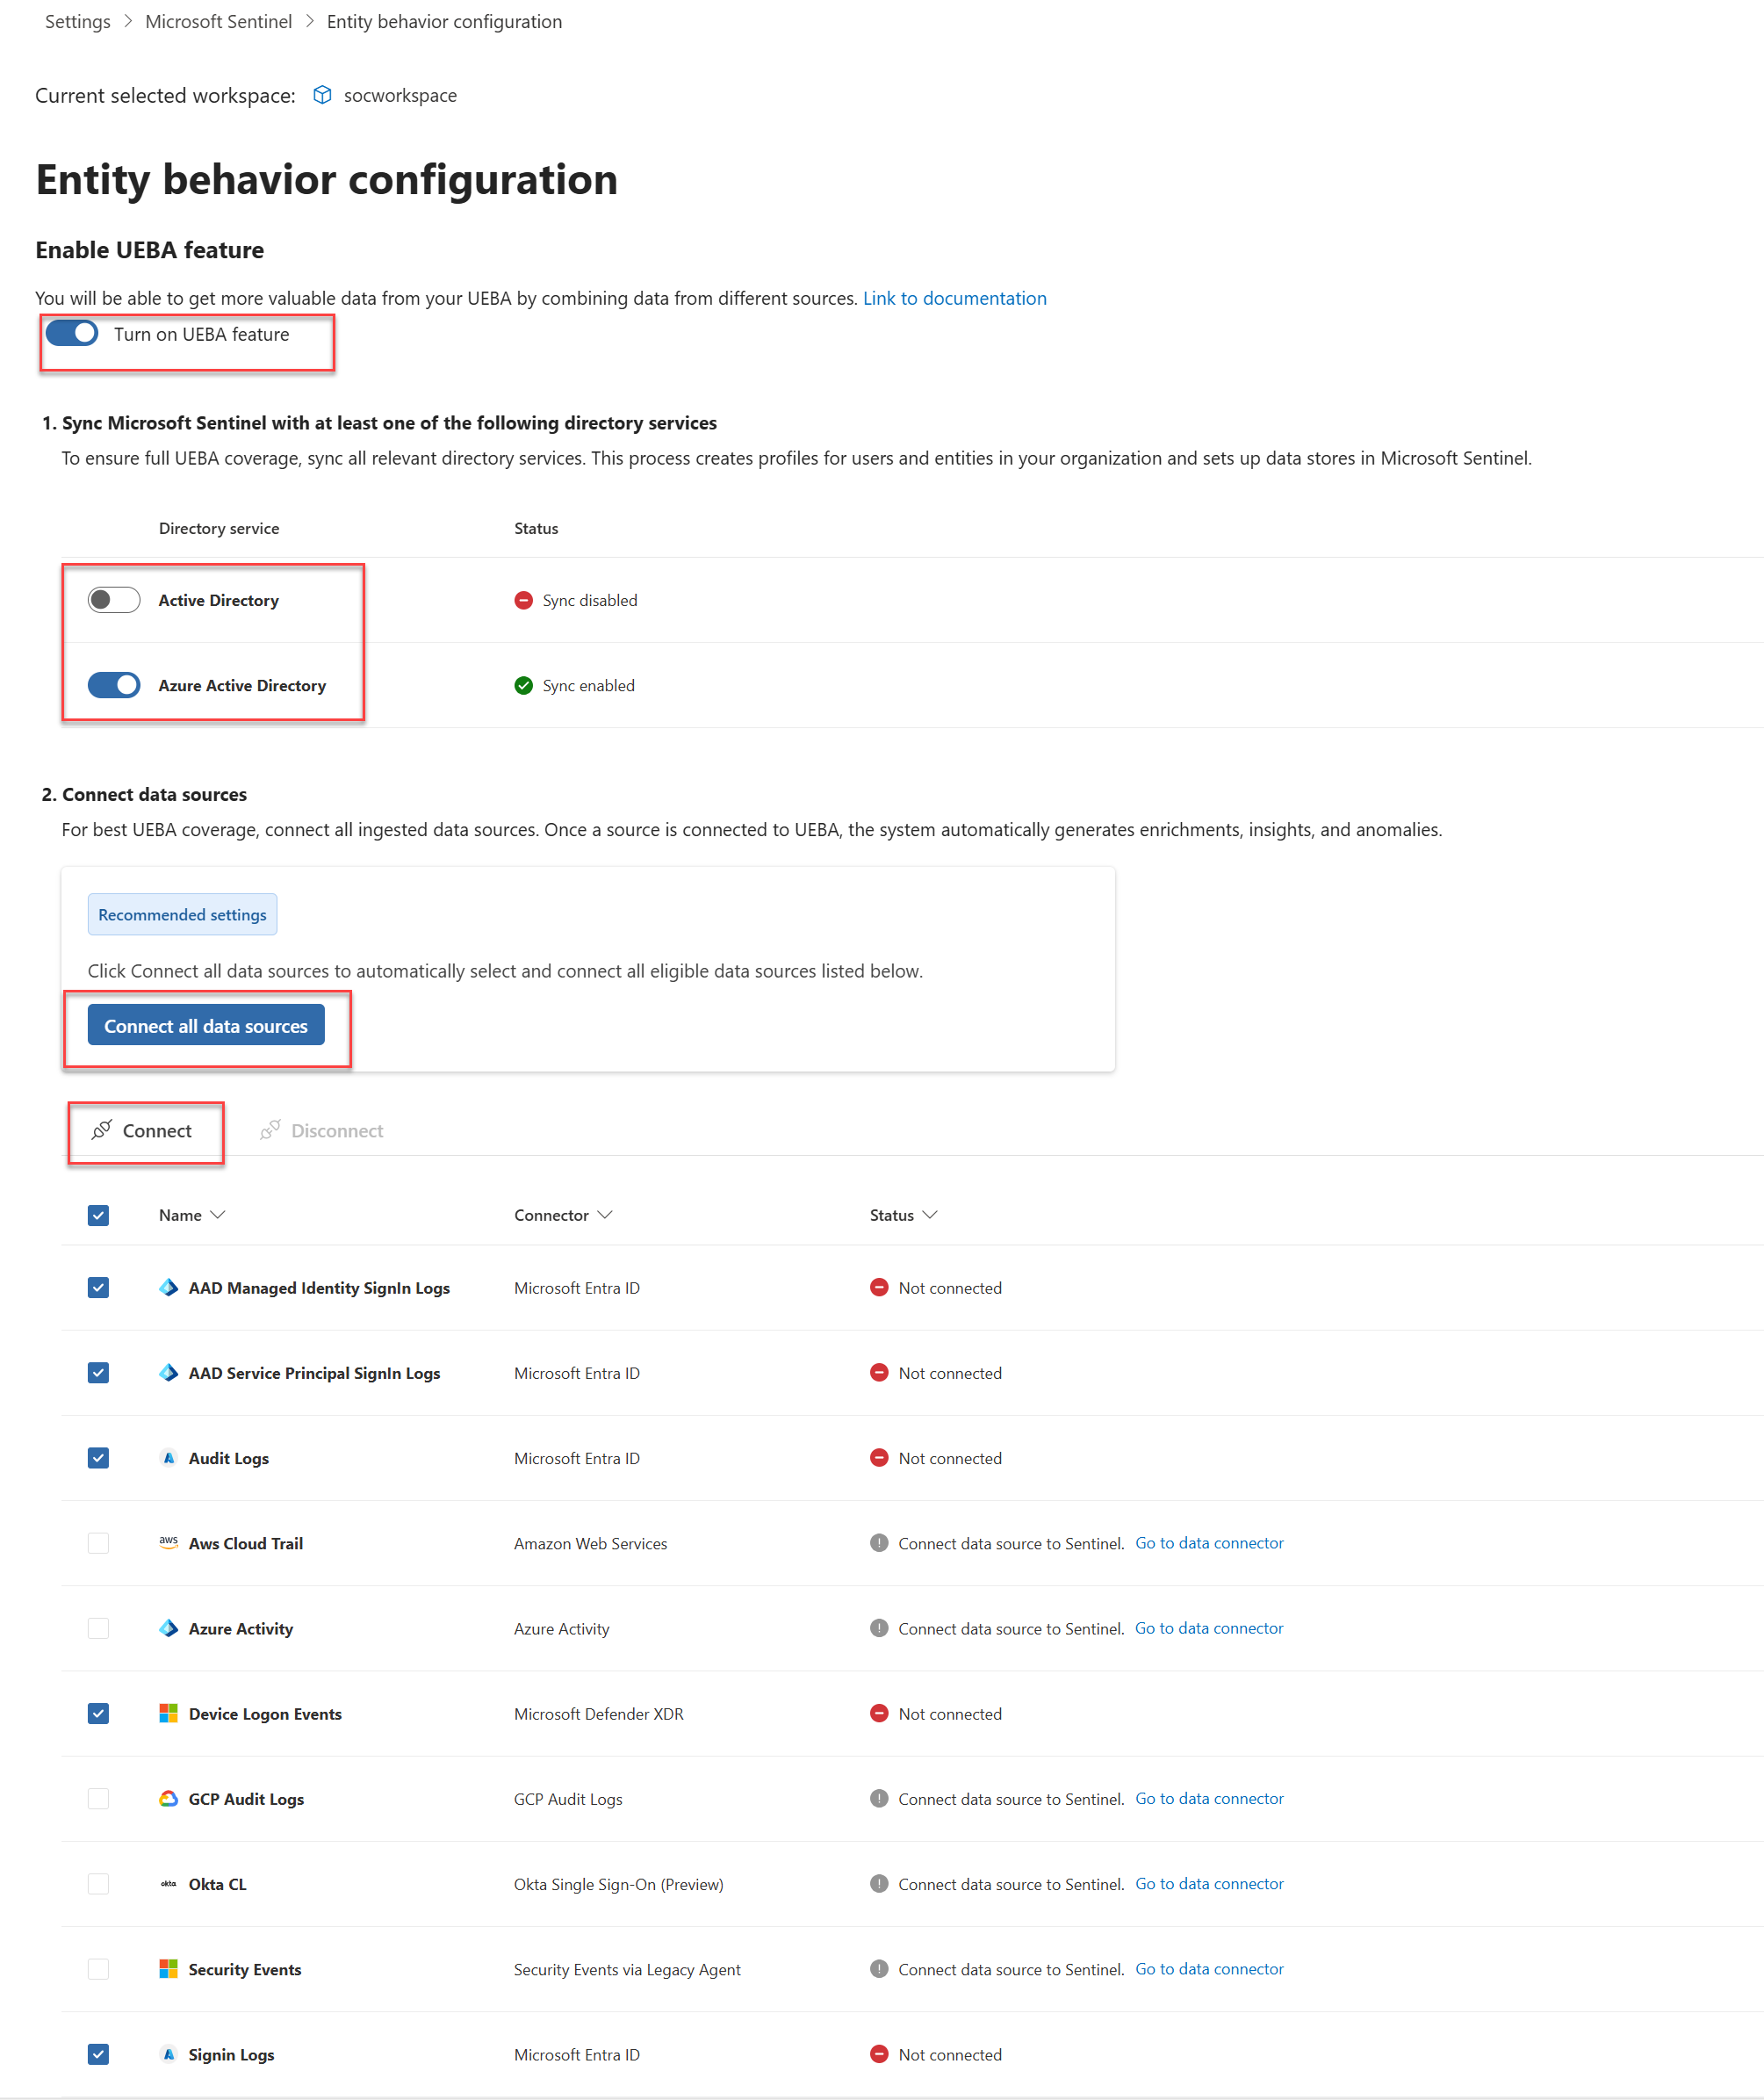
Selecione os serviços de diretório dos quais você deseja sincronizar entidades de usuário com o Microsoft Sentinel.
- Active Directory no local
- Microsoft Entra ID
Para sincronizar entidades de usuário do Active Directory local, você deve integrar seu locatário do Azure ao Microsoft Defender para Identidade (autônomo ou como parte do Microsoft Defender XDR) e você deve ter o sensor MDI instalado no controlador de domínio do Active Directory. Para obter mais informações, consulte os pré-requisitos do Microsoft Defender para Identidade.
Selecione Conectar todas as fontes de dados para conectar todas as fontes de dados qualificadas ou selecione fontes de dados específicas na lista.
Você só pode habilitar essas fontes de dados nos portais do Defender e do Azure:
- Logs de entrada
- Logs de auditoria
- Atividade do Azure
- Eventos de Segurança
Você pode habilitar essas fontes de dados somente no portal do Defender:
- Logs de entrada da Identidade Gerenciada do AAD (Microsoft Entra ID)
- Logs de entrada da Entidade de Serviço do AAD (ID do Microsoft Entra)
- AWS CloudTrail
- Amazon GuardDuty
-
CommonSecurityLogpara eventos suportados como Check Point, Fortinet e Zscaler - Eventos de logon do dispositivo
- Okta CL
- Logs de auditoria do GCP
A UEBA analisa sinais de identidade e sinais de rede e nuvem suportados. Para obter a lista oficial de fontes, as tabelas obrigatórias, os logs de fornecedores suportados e os requisitos de campo, consulte a referência do UEBA do Microsoft Sentinel. Para detalhes sobre anomalias, veja anomalias da UEBA.
Observação
Depois de habilitar o UEBA, você pode habilitar fontes de dados com suporte para UEBA diretamente no painel do conector de dados ou na página Configurações do portal Defender.
Selecione Conectar.
Habilite a detecção de anomalias no workspace do Microsoft Sentinel:
- No menu de navegação do portal Microsoft Defender, selecione Configurações>Microsoft Sentinel>.
- Selecione o workspace que você deseja configurar.
- Na página de configuração do workspace, selecione Anomalias e ative Detectar Anomalias.
Dados de investigação e caça da UEBA estão disponíveis em tabelas como
BehaviorAnalyticseBehaviorInfo. Para esquemas de tabelas e orientações de uso, consulte a referência de UEBA do Microsoft Sentinel e Traduzir logs brutos de segurança em insights comportamentais usando comportamentos de UEBA.

Instale a solução UEBA Essentials (opcional)
A solução UEBA Essentials é uma coleção de dezenas de consultas de busca predefinidas com curadoria e mantidas por especialistas em segurança da Microsoft. A solução inclui consultas de detecção de anomalias em várias nuvens no Azure, Amazon Web Services (AWS), Google Cloud Platform (GCP) e Okta.
Instale a solução para começar rapidamente a busca de ameaças e investigações usando dados UEBA, em vez de criar esses recursos de detecção do zero.
Para obter mais informações, consulte Instalar ou atualizar soluções do Microsoft Sentinel.
Ativar a camada de comportamentos UEBA
A camada de comportamentos da UEBA gera resumos enriquecidos das atividades observadas em múltiplas fontes de dados. Ao contrário de alertas ou anomalias, comportamentos não indicam necessariamente risco. Eles criam uma camada de abstração que otimiza seus dados para investigações, caças e detecções, melhorando clareza, contexto e correlação. Registros de comportamento também podem incluir insights sobre anomalias e enriquecimento contextual associados à atividade.
Para obter mais informações sobre a camada de comportamentos UEBA e como habilitá-la, consulte Habilitar a camada de comportamentos UEBA no Microsoft Sentinel.
Artigos relacionados
- Investigue incidentes com dados UEBA - Aprenda como investigar anomalias UEBA em seus incidentes.
- Fontes de dados e esquemas de tabelas da UEBA - Explore as fontes de dados e referências de esquemas para a UEBA.