Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Neste início rápido, você habilitará o Microsoft Sentinel e instalará uma solução do hub de conteúdo. Em seguida, você configurará um conector de dados para iniciar a ingestão de dados no Microsoft Sentinel. Antes de começar, certifique-se de atender aos pré-requisitos, incluindo uma assinatura Azure ativa e as permissões necessárias.
O Microsoft Sentinel inclui muitos conectores de dados para produtos Microsoft, como o conector de serviço para serviço do Microsoft Defender XDR. Você também pode habilitar conectores internos para produtos que não sejam da Microsoft, como Syslog ou CEF (Common Event Format). Para este início rápido, você usará o conector de dados de atividade do Azure que está disponível na solução de atividade do Azure para o Microsoft Sentinel.
Para fazer a integração com o Microsoft Sentinel usando a API, consulte a versão com suporte mais recente de Estados de Integração do Microsoft Sentinel.
Pré-requisitos
Assinatura Ativa do Azure: Se você não tiver uma, crie uma conta gratuita no Azure antes de começar.
Permissões:
Para habilitar o Microsoft Sentinel, você precisa de permissões de contribuidor para a assinatura na qual o espaço de trabalho do Microsoft Sentinel reside.
Para usar o Microsoft Sentinel, você precisa das permissões de Colaborador do Microsoft Sentinel ou de Leitor do Microsoft Sentinel no grupo de recursos ao qual o espaço de trabalho pertence.
Para instalar ou gerenciar soluções no hub de conteúdo, você precisa da função Colaborador do Microsoft Sentinel no grupo de recursos ao qual o workspace pertence.
Se você for um novo cliente do Microsoft Sentinel e tiver permissões de proprietário da assinatura ouadministrador de acesso do usuário, seu workspace será automaticamente integrado ao portal do Defender. Os usuários desses workspaces usam o Microsoft Sentinel apenas no portal do Defender.
Microsoft Sentinel é um serviço pago: Revise as opções de preços do Microsoft Sentinel e a página de preços do Microsoft Sentinel.
Antes de implantar o Microsoft Sentinel em um ambiente de produção, examine as atividades de pré-implantação e os pré-requisitos para implantar o Microsoft Sentinel.
Criar um espaço de trabalho do Log Analytics
O Microsoft Sentinel deve ser adicionado a um workspace. Se você já tiver um workspace Log Analytics, pule para Adicionar Microsoft Sentinel ao seu workspace Log Analytics. Se você ainda não tiver um workspace Log Analytics, crie um usando o procedimento a seguir nesta seção. Para obter uma explicação mais detalhada, consulte Criar um workspace Log Analytics. Para obter mais informações sobre os espaços de trabalho do Log Analytics, consulte Planejando sua implantação dos Logs do Azure Monitor.
Seu workspace do Log Analytics pode ter um período padrão de retenção de 30 dias em camadas de preço herdadas. Para garantir que você possa usar todas as funcionalidades e recursos do Microsoft Sentinel, aumente a retenção para 90 dias. Configurar políticas de retenção e arquivamento de dados nos Logs do Monitor do Azure.
Entre no portal do Azure.
Pesquise e selecione Microsoft Sentinel.
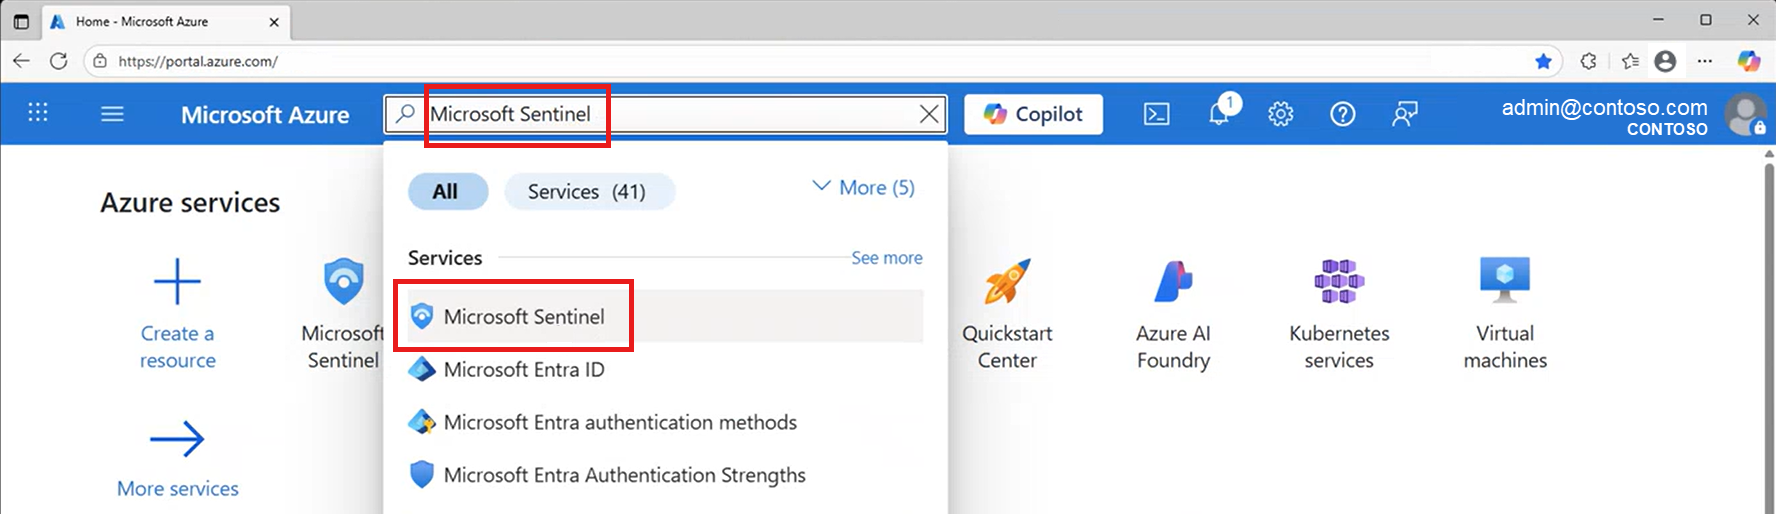
Selecione Criar.
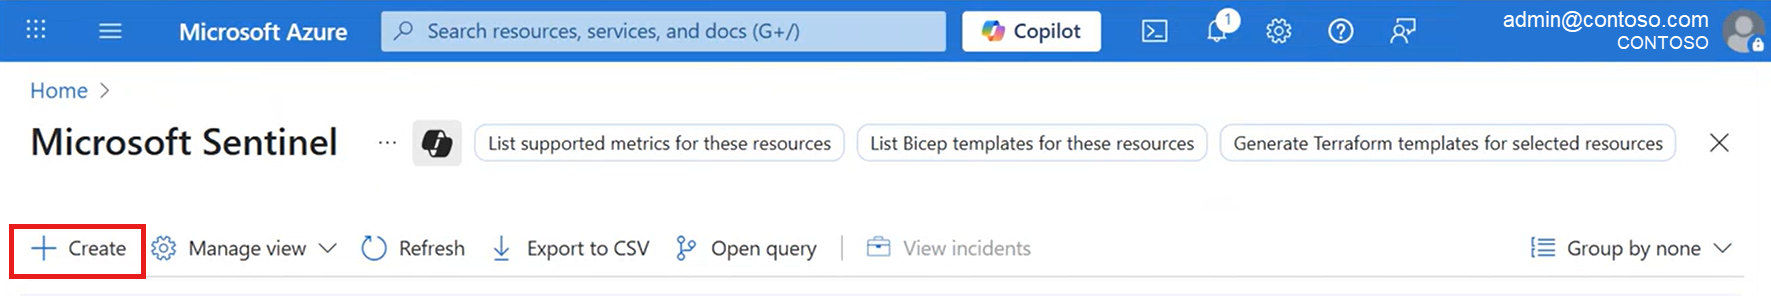
Selecione Criar um novo espaço de trabalho.
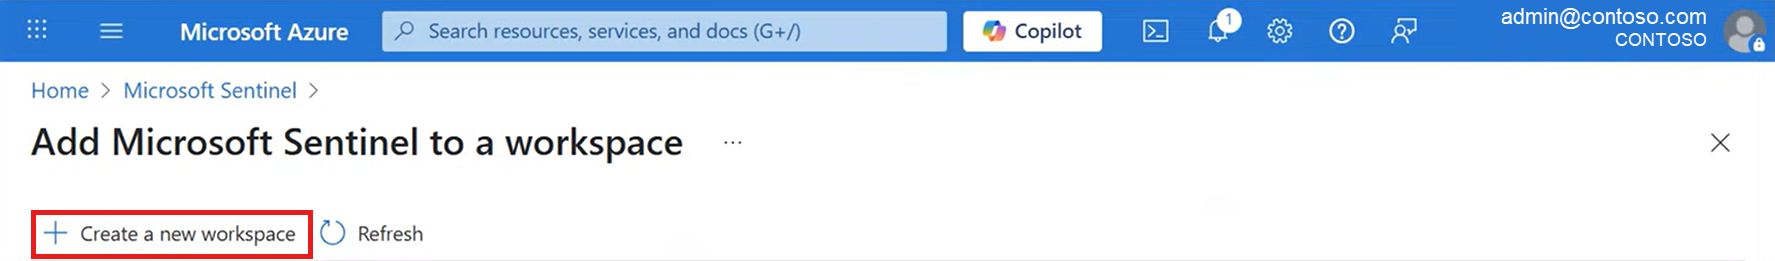
Em Assinatura>, selecione Criar novo. Insira um nome para o grupo de recursos e selecione OK.

Dê um nome ao workspace, selecione uma região e selecione Examinar + Criar. (Consulte Log Analytics disponibilidade regional.)
Após a validação, selecione Criar. Aguarde até que a implantação seja concluída.
Adicionar o Microsoft Sentinel ao seu workspace do Log Analytics
Para adicionar Microsoft Sentinel a um workspace Log Analytics existente, execute as seguintes etapas:
No portal do Azure, procure e selecione Microsoft Sentinel.
Selecione Criar.
Selecione o workspace que você deseja usar e selecione Adicionar. Você pode executar o Microsoft Sentinel em mais de um workspace, mas os dados são isolados em um único workspace.
- Os workspaces padrão criados pelo Microsoft Defender para Nuvem não são mostrados na lista. Não é possível instalar o Microsoft Sentinel nesses workspaces.
- Depois de implantado em um workspace, o Microsoft Sentinel não dá suporte a mover esse workspace para outro grupo de recursos ou assinatura.
Observação
Se o seu espaço de trabalho não for integrado automaticamente ao portal do Defender, recomendamos a integração para uma experiência unificada no gerenciamento de operações de segurança (SecOps) no Microsoft Sentinel e em outros serviços de segurança da Microsoft. Para obter mais informações, confira Integrar o Microsoft Sentinel ao portal do Defender.
Se seu espaço de trabalho for integrado automaticamente, ou se você decidir integrá-lo agora, pode continuar com Instalar uma solução pelo hub de conteúdo e configurar o conector de dados pelo portal Defender. Se esta for a primeira vez que você usa o portal do Defender, haverá um atraso de alguns minutos enquanto o processo é concluído.
Acesse o Microsoft Sentinel no portal do Defender
Para acessar o Microsoft Sentinel no portal Defender:
Entre no portal do Defender.
Na primeira vez em que você acessar o portal do Defender, será necessário algum tempo para provisionar seu locatário.
Depois de ser provisionado, você verá o Microsoft Sentinel disponível no painel de navegação, com os nós do Microsoft Sentinel aninhados abaixo dele. Por exemplo:
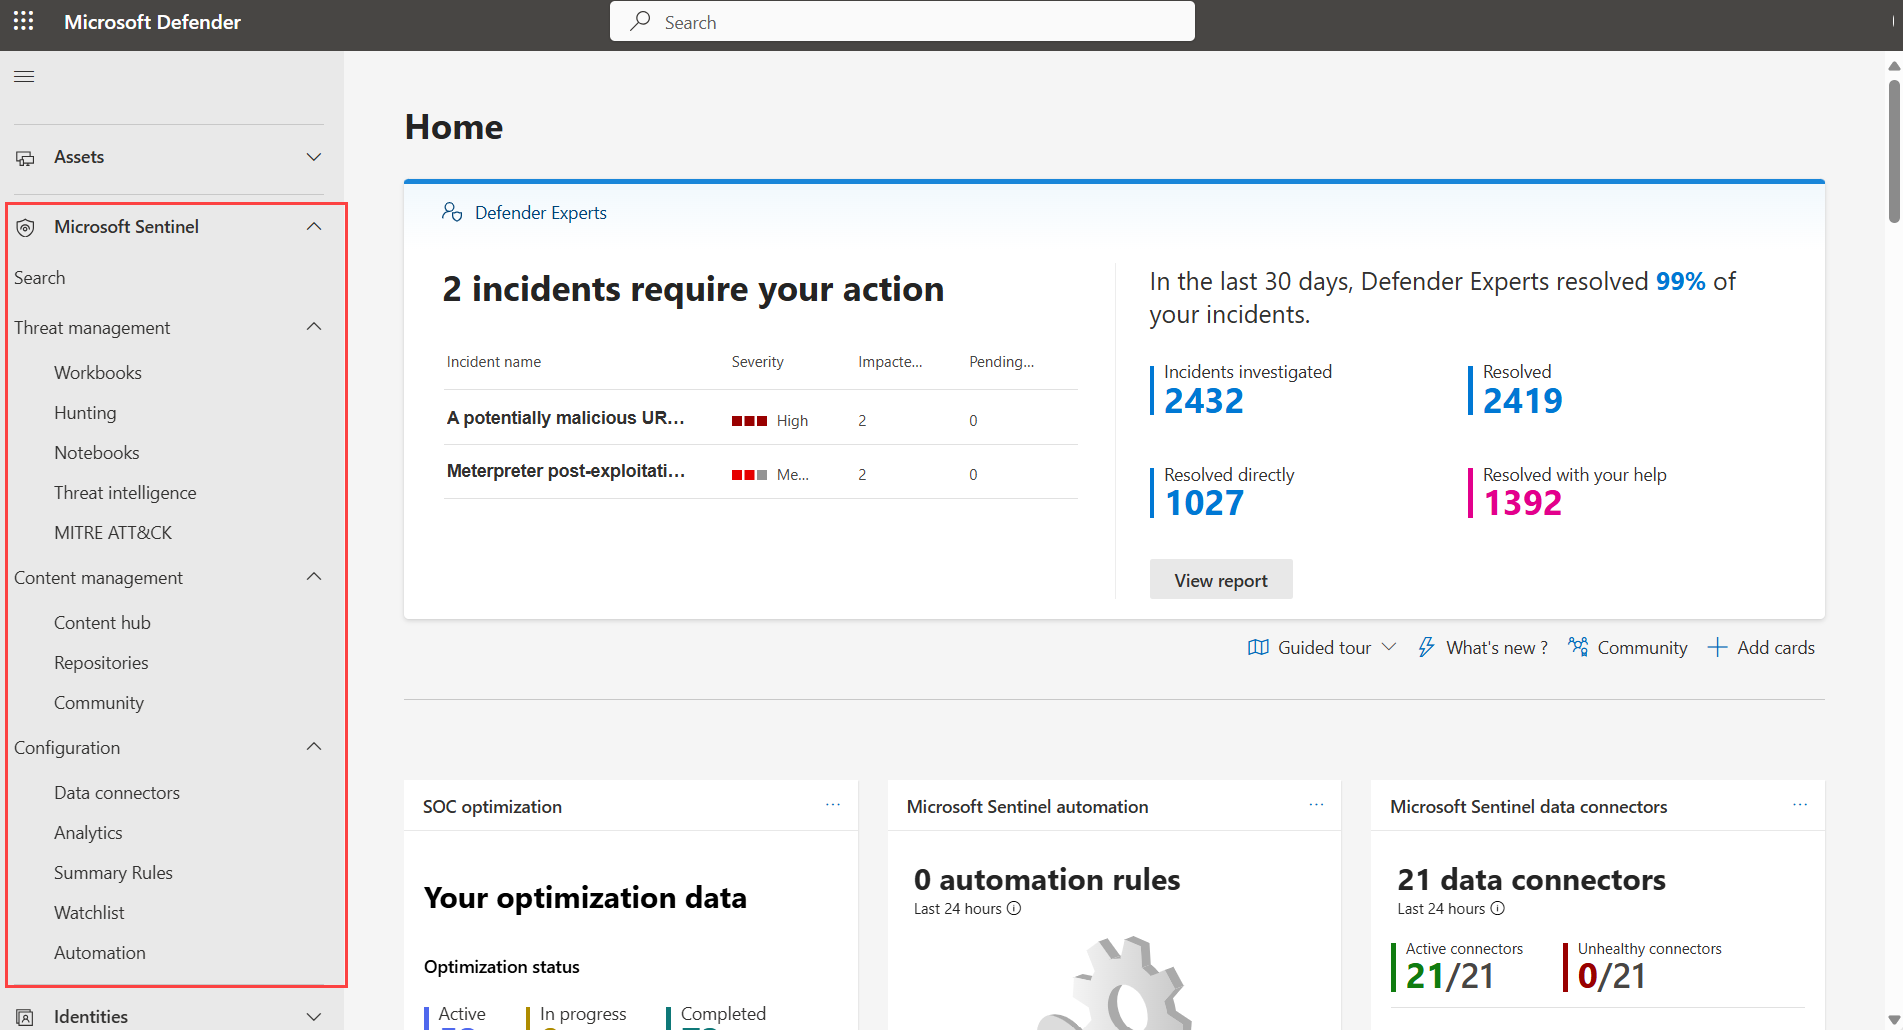
Role para baixo no painel de navegação e selecione Configurações > Workspaces do Microsoft Sentinel > para exibir os workspaces integrados ao portal do Defender e disponíveis para você.
O portal do Defender é compatível com vários espaços de trabalho, sendo um deles o espaço de trabalho principal para cada locatário. Para obter mais informações, consulte Vários espaços de trabalho do Microsoft Sentinel no portal do Defender e Gerenciamento multilocatário do Microsoft Defender.
Instalar uma solução do hub de conteúdo
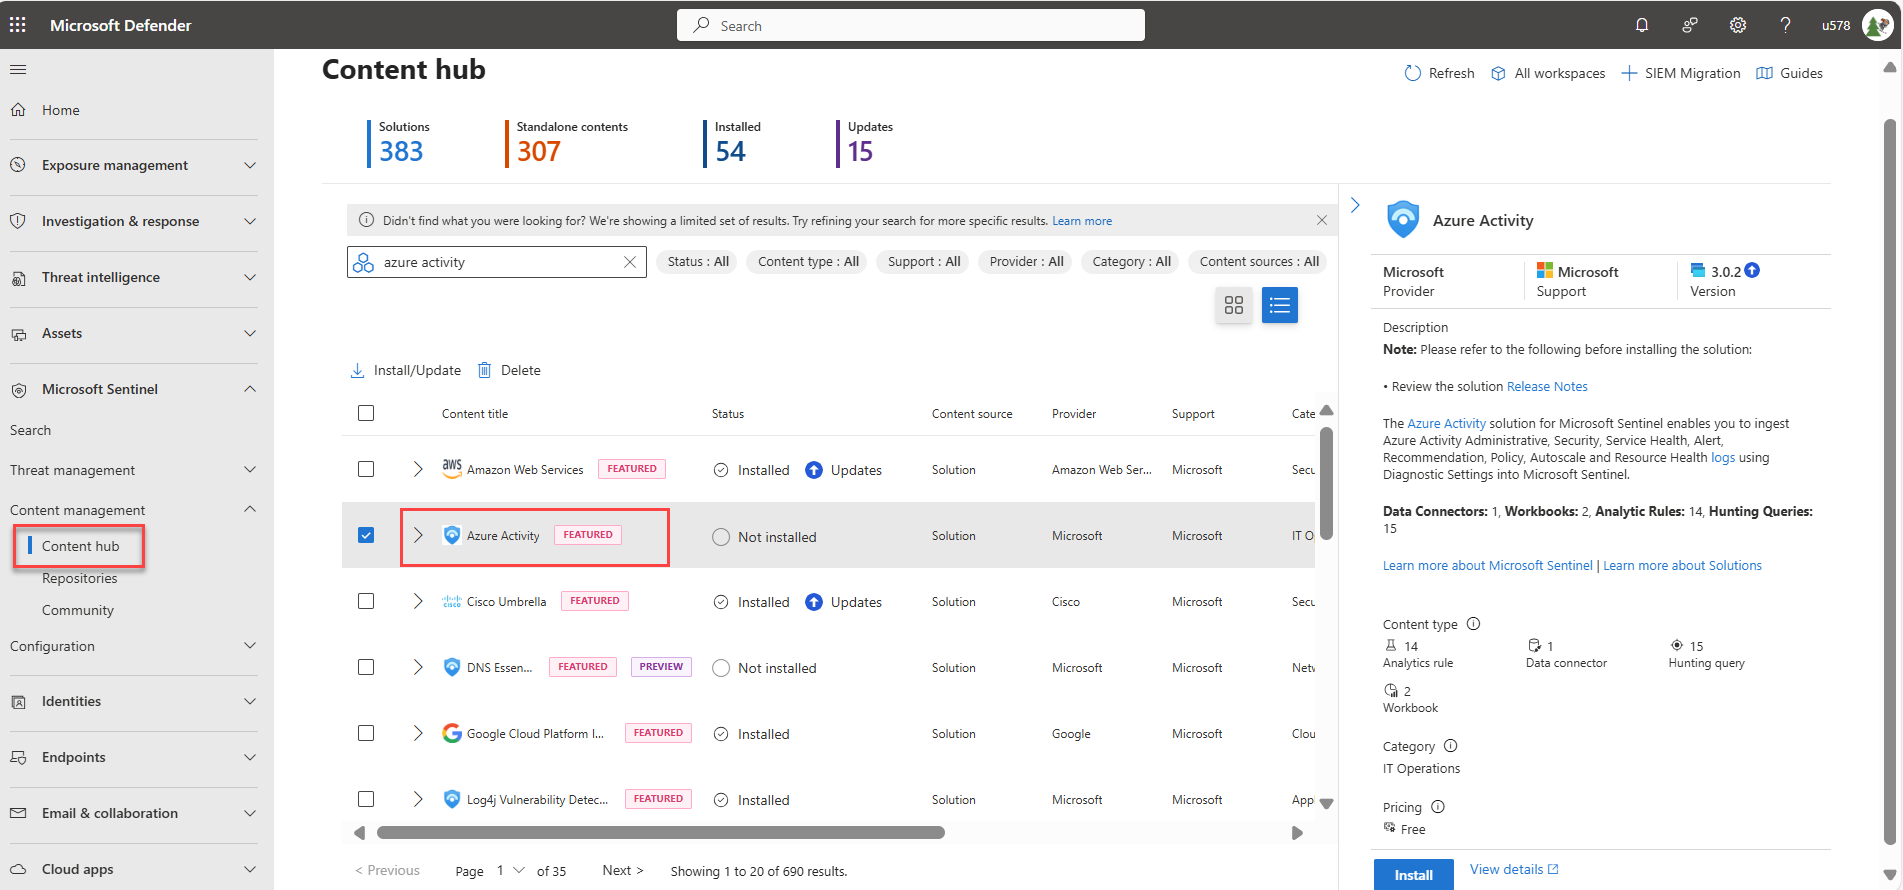
O hub de conteúdo no Microsoft Sentinel é o local centralizado para descobrir e gerenciar conteúdo pronto para uso, incluindo conectores de dados. Para este início rápido, instale a solução para Atividade do Azure.
No Microsoft Sentinel, navegue até a página Hub de conteúdo e localize e selecione a solução Atividade do Azure.
No painel de detalhes da solução ao lado, selecione Instalar.
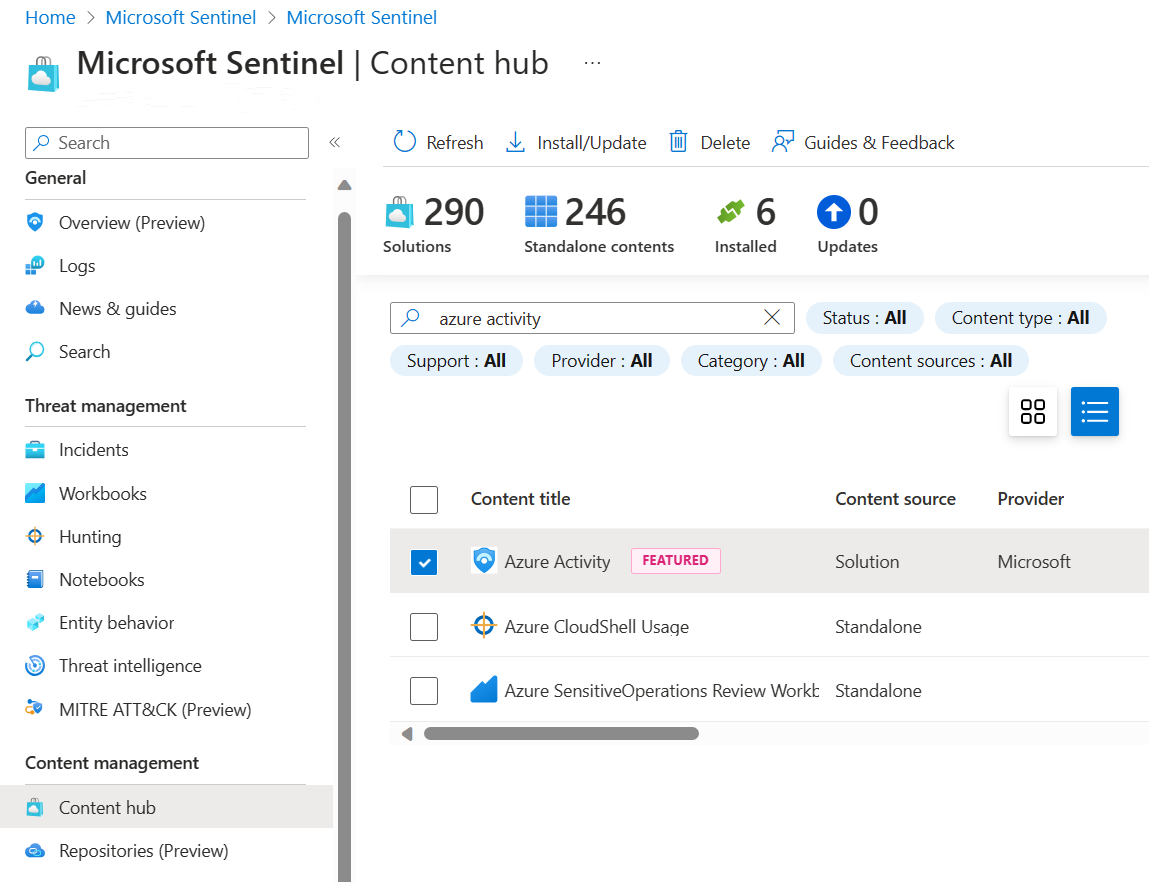
Configure o conector de dados Azure Activity
O Microsoft Sentinel ingere dados de serviços e aplicativos conectando-se ao serviço e encaminhando os eventos e logs para o Microsoft Sentinel. Para este início rápido, instale o conector de dados para encaminhar dados da Atividade do Azure para o Microsoft Sentinel.
No Microsoft Sentinel, selecione Configuração> e procure e selecione o conector de dados Atividade do Azure.
No painel de detalhes do conector, selecione Abrir página do conector. Use as instruções na página do conector de atividade do Azure para configurar o conector de dados.
Selecione Iniciar o Assistente de Atribuição do Azure Policy.
Na guia Informações básicas, defina o Escopo como a assinatura e o grupo de recursos que contém a atividade a ser enviada ao Microsoft Sentinel. Por exemplo, selecione a assinatura que contém sua instância do Microsoft Sentinel.
Selecione a guia Parâmetros e defina o workspace Primário do Log Analytics. Esse deve ser o workspace em que o Microsoft Sentinel está instalado.
Selecione Examinar + criar e Criar.
Gerar dados de atividade
Vamos gerar alguns dados de atividade habilitando uma regra que foi incluída na solução Atividade do Azure para o Microsoft Sentinel. Esta etapa também mostra como gerenciar o conteúdo no hub de conteúdo.
No Microsoft Sentinel, selecione Hub de conteúdo e pesquise e selecione o modelo de regra de implantação de Recursos Suspeitos na solução Atividade do Azure.
No painel de detalhes, selecione Criar regra para criar uma nova regra usando o assistente de regra de análise.
Na página Assistente de regra de análise - Criar uma nova regra agendada, altere o Status para Habilitado.
Nas abas Geral, Definir lógica de regras, Configurações de Incidente e Resposta Automática , deixe os valores padrão como estão.
Na guia Revisar e criar , selecione Criar.
Exibir dados ingeridos no Microsoft Sentinel
Agora que você habilitou o conector de dados de atividade do Azure e gerou alguns dados de atividade, vamos exibir os dados de atividade adicionados ao workspace.
No Microsoft Sentinel, selecione Configuração> e pesquise e selecione o conector de dados Atividade do Azure.
No painel de detalhes do conector, selecione Abrir página do conector.
Revise o status do conector de dados. Ele deve estar conectado.
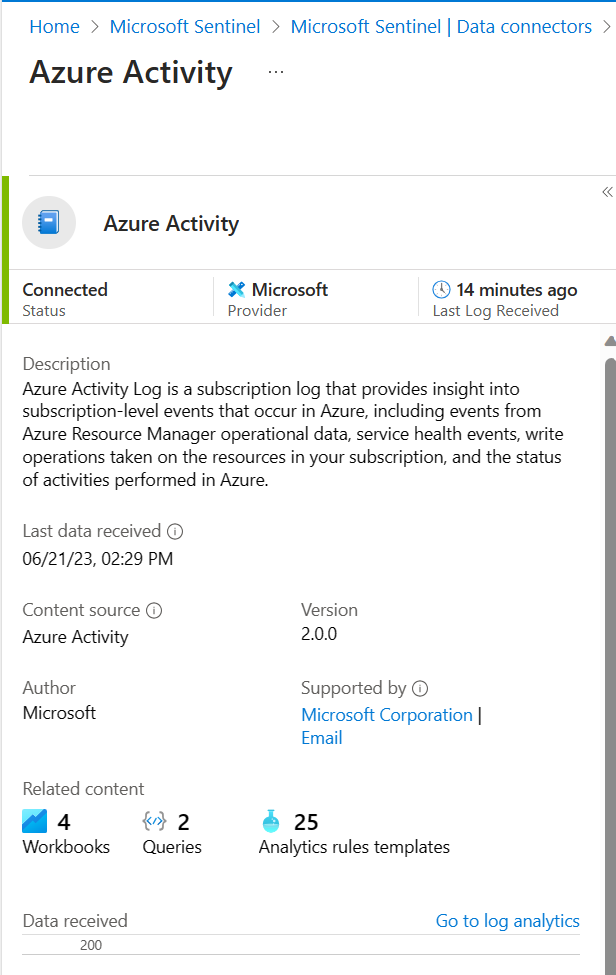
Selecione uma guia para continuar, dependendo do portal que você estiver usando:
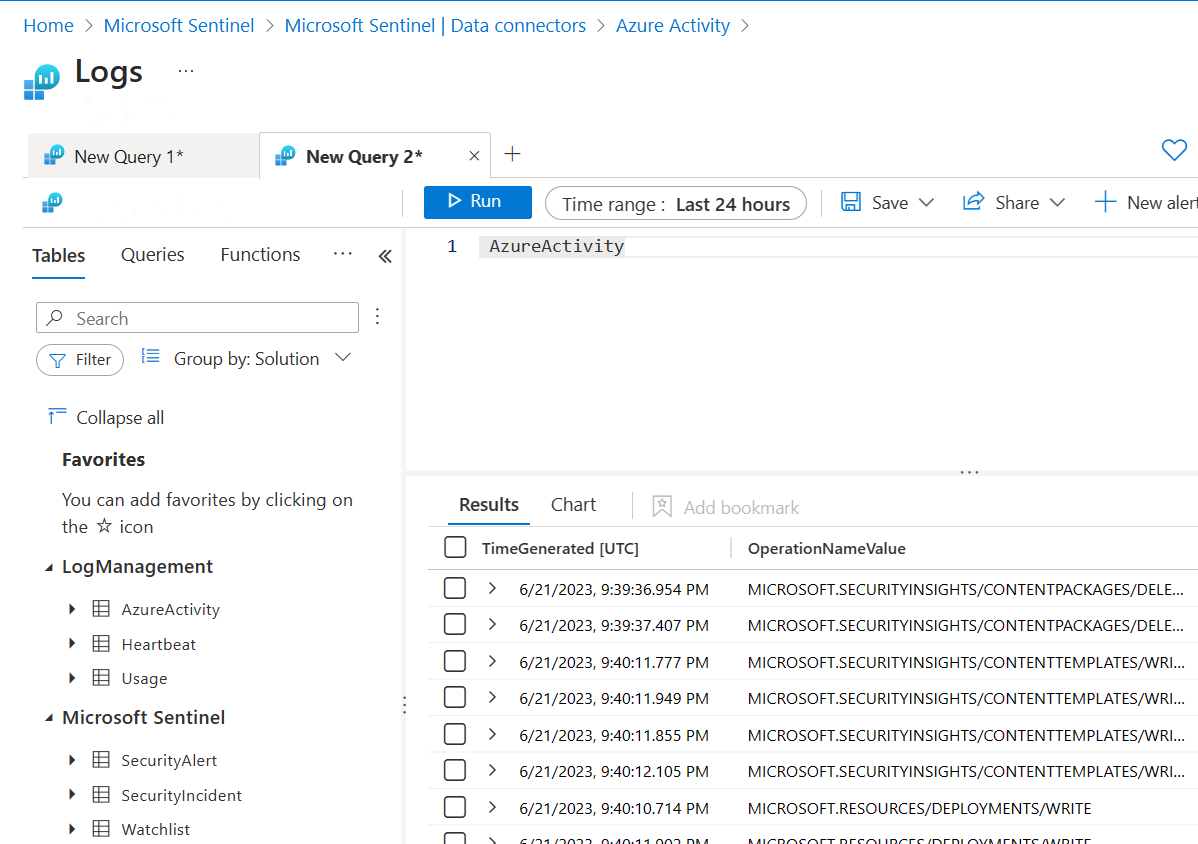
Selecione Ir para análise de logs para abrir a página Busca avançada.
Na parte superior do painel, ao lado da guia Nova consulta , selecione a + guia para adicionar uma nova consulta.
Execute a consulta a seguir para exibir a data da atividade ingerida no espaço de trabalho:
AzureActivity
Por exemplo:
Resumo
Neste início rápido, você habilitou o Microsoft Sentinel e instalou uma solução do hub de conteúdo. Em seguida, você configura um conector de dados para iniciar a ingestão de dados no Microsoft Sentinel. Você também verificou que os dados estão sendo ingeridos ao visualizar os dados na área de trabalho.
Se você for um novo cliente que foi integrado automaticamente ao portal do Defender, seus usuários acessarão o Microsoft Sentinel apenas no portal do Defender. Ao usar a documentação do Microsoft Sentinel, certifique-se de selecionar a versão do portal do Defender da documentação.