O RDP Shortpath estabelece um transporte baseado em UDP entre um dispositivo local, o Aplicativo do aplicativo do Windows ou o aplicativo da Área de Trabalho Remota em plataformas com suporte e o host da sessão na Área de Trabalho Virtual do Azure. Por padrão, o protocolo RDP inicia um transporte de conexão reversa baseado em TCP e tenta estabelecer uma sessão remota usando o UDP. Se a conexão UDP for bem-sucedida, a conexão TCP cairá, caso contrário, a conexão TCP será usada como um mecanismo de conexão de fallback.
O transporte baseado em UDP oferece melhor confiabilidade de conexão e latência mais consistente. O transporte de conexão reversa baseado em TCP fornece a melhor compatibilidade com várias configurações de rede e tem uma alta taxa de sucesso para estabelecer conexões RDP.
O RDP Shortpath pode ser usado de duas maneiras:
Redes gerenciadas, em que a conectividade direta é estabelecida entre o cliente e o host da sessão ao usar uma conexão privada, como o Azure ExpressRoute ou uma VPN (rede virtual privada) site a site. Uma conexão usando uma rede gerenciada é estabelecida de uma das seguintes maneiras:
Uma conexão UDP direta entre o dispositivo cliente e o host da sessão, em que você precisa habilitar o ouvinte RDP Shortpath e permitir uma porta de entrada em cada host de sessão para aceitar conexões.
Uma conexão UDP direta entre o dispositivo cliente e o host da sessão, usando o protocolo STUN (Simple Traversal Underneath NAT) entre um cliente e o host da sessão. Não é necessário que as portas de entrada no host da sessão sejam permitidas.
Redes públicas, onde a conectividade direta é estabelecida entre o cliente e o host da sessão ao usar uma conexão pública. Existem dois tipos de conexão ao usar uma conexão pública, que estão listados aqui em ordem de preferência:
Uma conexão UDP direta usando o protocolo STUN (Simple Traversal Underneath NAT) entre um cliente e o host da sessão.
Uma conexão UDP retransmitida usando o protocolo Traversal Using Relay NAT (TURN) entre um cliente e o host da sessão.
O transporte usado para o RDP Shortpath é baseado no URCP (Universal Rate Control Protocol). O URCP aprimora o UDP com monitoramento ativo das condições da rede e fornece uma utilização justa e completa do link. A URCP opera com baixos níveis de atraso e perda, conforme necessário.
Importante
-
Nuvem do Azure: O RDP Shortpath para redes públicas por meio de STUN e TURN geralmente está disponível.
-
Nuvem do Azure para o Governo: o RDP Shortpath via STUN e TURN está disponível em visualização pública com **servidores dedicados com intervalo de IP **20.140.236.0/22. Os clientes podem experimentar o recurso para o host de sessão no anel de validação.
Principais benefícios
O uso do RDP Shortpath tem os seguintes benefícios principais:
O uso do URCP para aprimorar o UDP alcança o melhor desempenho aprendendo dinamicamente os parâmetros de rede e fornecendo ao protocolo um mecanismo de controle de taxa.
Taxa de transferência mais alta.
Ao usar o STUN, a remoção de pontos de relé extras reduz o tempo de ida e volta, melhora a confiabilidade da conexão e a experiência do usuário com aplicativos e métodos de entrada sensíveis à latência.
Além disso, para redes gerenciadas:
O RDP Shortpath oferece suporte para configurar a prioridade de Qualidade de Serviço (QoS) para conexões RDP por meio de marcas de Ponto de Código de Serviços Diferenciados (DSCP).
O transporte RDP Shortpath permite limitar o tráfego de rede de saída especificando uma taxa de limitação para cada sessão.
Como o RDP Shortpath funciona
Para saber como o RDP Shortpath funciona para redes gerenciadas e redes públicas, selecione cada uma das guias a seguir.
Você pode obter a conectividade de linha de visão direta necessária para usar o RDP Shortpath com redes gerenciadas usando os métodos a seguir.
Ter conectividade de linha de visão direta significa que o cliente pode se conectar diretamente ao host da sessão sem ser bloqueado por firewalls.
Observação
Se você estiver usando outros tipos de VPN para se conectar ao Azure, recomendamos usar uma VPN baseada em UDP. Embora a maioria das soluções VPN baseadas em TCP dê suporte a UDP aninhado, elas adicionam sobrecarga herdada do controle de congestionamento TCP, o que diminui o desempenho do RDP.
Para usar o RDP Shortpath para redes gerenciadas, você deve habilitar um ouvinte UDP nos hosts da sessão. Por padrão, a porta 3390 é usada, embora você possa usar uma porta diferente.
O diagrama a seguir fornece uma visão geral de alto nível das conexões de rede ao usar o RDP Shortpath para redes gerenciadas e hosts de sessão ingressados em um domínio do Active Directory.

Sequência de conexão
Todas as conexões começam estabelecendo um transporte de conexão reversa baseado em TCP pelo Gateway de Área de Trabalho Virtual do Azure. Em seguida, o cliente e o host da sessão estabelecem o transporte RDP inicial e começam a trocar seus recursos. Esses recursos são negociados usando o seguinte processo:
O host da sessão envia a lista de seus endereços IPv4 e IPv6 para o cliente.
O cliente inicia o thread em segundo plano para estabelecer um transporte paralelo baseado em UDP diretamente para um dos endereços IP do host da sessão.
Enquanto o cliente está investigando os endereços IP fornecidos, ele continua a estabelecer a conexão inicial no transporte de conexão reversa para garantir que não haja atraso na conexão do usuário.
Se o cliente tiver uma conexão direta com o host da sessão, o cliente estabelecerá uma conexão segura usando TLS sobre UDP confiável.
Depois de estabelecer o transporte RDP Shortpath, todos os DVCs (Canais Virtuais Dinâmicos), incluindo gráficos remotos, entrada e redirecionamento de dispositivos, são movidos para o novo transporte. No entanto, se um firewall ou topologia de rede impedir que o cliente estabeleça conectividade UDP direta, o RDP continuará com um transporte de conexão reversa.
Se os usuários tiverem o RDP Shortpath para rede gerenciada e redes públicas disponíveis para eles, o primeiro algoritmo encontrado será usado. O usuário usará a conexão que for estabelecida primeiro para essa sessão.
Para fornecer a melhor chance de uma conexão UDP ser bem-sucedida ao usar uma conexão pública, existem os tipos de conexão direta e retransmitida :
Conexão direta: STUN é usado para estabelecer uma conexão UDP direta entre um cliente e o host da sessão. Para estabelecer essa conexão, o cliente e o host da sessão devem conseguir se conectar um ao outro por meio de um endereço IP público e uma porta negociada. No entanto, a maioria dos clientes não conhece seu próprio endereço IP público, pois fica atrás de um dispositivo de gateway NAT (Conversão de Endereços de Rede). STUN é um protocolo para a autodescoberta de um endereço IP público por trás de um dispositivo de gateway NAT e o cliente determina seu próprio endereço IP voltado para o público.
Para um cliente usar o STUN, sua rede deve permitir o tráfego UDP. Supondo que o cliente e o host da sessão possam rotear diretamente para o endereço IP e a porta descobertos um do outro, a comunicação é estabelecida com o UDP direto pelo protocolo WebSocket. Se firewalls ou outros dispositivos de rede bloquearem conexões diretas, uma conexão UDP retransmitida será tentada.
Conexão retransmitida: o TURN é usado para estabelecer uma conexão, retransmitindo o tráfego por meio de um servidor intermediário entre um cliente e o host da sessão quando uma conexão direta não é possível. TURN é uma extensão de STUN. Usar TURN significa que o endereço IP público e a porta são conhecidos com antecedência, o que pode ser permitido por meio de firewalls e outros dispositivos de rede.
Se firewalls ou outros dispositivos de rede bloquearem o tráfego UDP, a conexão retornará a um transporte de conexão reversa baseado em TCP.
Quando uma conexão está sendo estabelecida, o ICE (Estabelecimento de Conectividade Interativa) coordena o gerenciamento de STUN e TURN para otimizar a probabilidade de uma conexão ser estabelecida e garantir que a precedência seja dada aos protocolos de comunicação de rede preferenciais.
Cada sessão RDP usa uma porta UDP atribuída dinamicamente de um intervalo de portas efêmero (49152 a 65535 por padrão) que aceita o tráfego RDP Shortpath. A porta 65330 é ignorada desse intervalo, pois é reservada para uso interno pelo Azure. Você também pode usar um intervalo de portas menor e previsível. Para obter mais informações, consulte Limitar o intervalo de portas usado por clientes para redes públicas.
Dica
O RDP Shortpath para redes públicas funcionará automaticamente sem nenhuma configuração adicional, desde que redes e firewalls permitam o tráfego e as configurações de transporte RDP no sistema operacional Windows para hosts de sessão e clientes estejam usando seus valores padrão.
O diagrama a seguir fornece uma visão geral de alto nível das conexões de rede ao usar o RDP Shortpath para redes públicas nas quais os hosts de sessão ingressaram no Microsoft Entra ID.

Disponibilidade do relé TURN
A retransmissão TURN está disponível nas seguintes regiões do Azure com a retransmissão ACS TURN (51.5.0.0/16):
- Austrália Central
- Leste da Austrália
- Sudeste da Austrália
- Sul do Brasil
- Canadá Central
- Leste do Canadá
- Índia Central
- EUA Central
- Leste dos EUA
- Leste 2 dos EUA
- França Central
- Centro-Oeste da Alemanha
- Israel Central
- Leste do Japão
- Oeste do Japão
- Coréia Central
- Sul da Coreia
- México Central
- Centro-Norte dos EUA
- Norte da Europa
- Oeste da Noruega
- Norte da África do Sul
- Oeste da África do Sul
- Centro-Sul dos EUA
- Sudeste da Ásia
- Sul da Índia
- Espanha Central
- Suíça (Norte)
- Tawain Norte
- Tawain Nordeste
- Emirados Árabes Unidos Central
- Emirados Árabes Unidos Norte
- Sul do Reino Unido
- Oeste do Reino Unido do Reino Unido
- Centro-Oeste dos EUA
- Europa Ocidental
- Oeste dos EUA
- Oeste 2 dos EUA
- West US 3
Um relé TURN é selecionado com base na localização física do dispositivo cliente. Por exemplo, se um dispositivo cliente estiver no Reino Unido, o relé TURN na região Sul do Reino Unido ou Oeste do Reino Unido será selecionado. Se um dispositivo cliente estiver longe de ser uma retransmissão TURN, a conexão UDP poderá retornar ao TCP.
Tradução de Endereços de Rede e firewalls
A maioria dos clientes da Área de Trabalho Virtual do Azure é executada em computadores na rede privada. O acesso à Internet é fornecido por meio de um dispositivo gateway NAT (Conversão de Endereços de Rede). Portanto, o gateway NAT modifica todas as solicitações de rede da rede privada e destinadas à Internet. Essa modificação pretende compartilhar um único endereço IP público em todos os computadores na rede privada.
Devido à modificação do pacote IP, o destinatário do tráfego verá o endereço IP público do gateway NAT em vez do remetente real. Quando o tráfego retornar ao gateway NAT, ele terá o cuidado de encaminhá-lo ao destinatário pretendido sem o conhecimento do remetente. Na maioria dos cenários, os dispositivos ocultos por trás dessa NAT não estão cientes de que a tradução está acontecendo e não sabem o endereço de rede do gateway NAT.
A NAT é aplicável às Redes Virtuais do Azure onde residem todos os hosts de sessão. Quando um host de sessão tenta acessar o endereço de rede na Internet, o Gateway da NAT (seu próprio ou o padrão fornecido pelo Azure) ou o Azure Load Balancer realiza a conversão do endereço. Para obter mais informações sobre vários tipos de conversão de endereços de rede de origem, consulte Usar conversão de endereços de rede de origem (SNAT) para conexões de saída.
A maioria das redes normalmente inclui firewalls que inspecionam o tráfego e o bloqueiam com base em regras. A maioria dos clientes configura seus firewalls para impedir conexões de entrada (ou seja, pacotes não solicitados da Internet enviados sem uma solicitação). Os firewalls empregam técnicas diferentes para rastrear o fluxo de dados para distinguir entre tráfego solicitado e não solicitado. No contexto do TCP, o firewall rastreia pacotes SYN e ACK e o processo é simples. Os firewalls UDP geralmente usam heurística baseada em endereços de pacote para associar o tráfego a fluxos UDP e permiti-lo ou bloqueá-lo. Há muitas implementações de NAT diferentes disponíveis.
Sequência de conexão
Todas as conexões começam estabelecendo um transporte de conexão reversa baseado em TCP pelo Gateway de Área de Trabalho Virtual do Azure. Em seguida, o cliente e o host da sessão estabelecem o transporte RDP inicial e começam a trocar seus recursos. Se o RDP Shortpath para redes públicas estiver habilitado no host da sessão, o host da sessão iniciará um processo chamado coleta de candidatos:
O host de sessão enumera todas as interfaces de rede atribuídas a um host de sessão, incluindo interfaces virtuais como VPN e Teredo.
Os Serviços da Área de Trabalho Remota do serviço Windows (TermService) alocam soquetes UDP em cada interface e armazenam o par IP:Port na tabela candidata como um candidato local.
O serviço dos Serviços de Área de Trabalho Remota usa cada soquete UDP alocado na etapa anterior para tentar alcançar o Servidor STUN da Área de Trabalho Virtual do Azure na Internet pública. A comunicação é feita enviando um pequeno pacote UDP para a porta 3478.
Se o pacote chegar ao servidor STUN, o servidor STUN responderá com o IP público e a porta. Essas informações são armazenadas na tabela candidata como uma candidata reflexiva.
Depois que o host da sessão reúne todos os candidatos, o host da sessão usa o transporte de conexão reversa estabelecido para passar a lista de candidatos para o cliente.
Quando o cliente recebe a lista de candidatos do host da sessão, o cliente também executa a coleta de candidatos ao seu lado. Em seguida, o cliente envia sua lista de candidatos para o host da sessão.
Depois que o host da sessão e o cliente trocam suas listas de candidatos, ambas as partes tentam se conectar usando todos os candidatos coletados. Esta tentativa de conexão é simultânea em ambos os lados. Muitos gateways NAT são configurados para permitir o tráfego de entrada para o soquete assim que a transferência de dados de saída o inicializar. Esse comportamento dos gateways NAT é o motivo pelo qual a conexão simultânea é essencial. Se o STUN falhar porque está bloqueado, uma tentativa de conexão retransmitida será feita usando TURN.
Após a troca inicial de pacotes, o cliente e o host da sessão podem estabelecer um ou vários fluxos de dados. Nesses fluxos de dados, o RDP escolhe o caminho de rede mais rápido. Em seguida, o cliente estabelece uma conexão segura usando TLS sobre UDP confiável com o host da sessão e inicia o transporte RDP Shortpath.
Depois que o RDP estabelece o transporte RDP Shortpath, todos os DVCs (Canais Virtuais Dinâmicos), incluindo gráficos remotos, entrada e redirecionamento de dispositivos, passam para o novo transporte.
Se os usuários tiverem o RDP Shortpath para rede gerenciada e redes públicas disponíveis para eles, o primeiro algoritmo encontrado será usado, o que significa que o usuário usará a conexão estabelecida primeiro para essa sessão. Para obter mais informações, consulte o exemplo de cenário 4.
Configuração da rede
Para oferecer suporte ao RDP Shortpath para redes públicas, normalmente você não precisa de nenhuma configuração específica. O host da sessão e o cliente descobrirão automaticamente o fluxo de dados direto, se possível, em sua configuração de rede. No entanto, cada ambiente é único e algumas configurações de rede podem afetar negativamente a taxa de sucesso da conexão direta. Siga as recomendações para aumentar a probabilidade de um fluxo de dados direto.
Como o RDP Shortpath usa o UDP para estabelecer um fluxo de dados, se um firewall na rede bloquear o tráfego UDP, o RDP Shortpath falhará e a conexão retornará ao transporte de conexão reversa baseado em TCP. A Área de Trabalho Virtual do Azure usa servidores STUN fornecidos pelos Serviços de Comunicação do Azure e pelo Microsoft Teams. Pela natureza do recurso, a conectividade de saída dos hosts de sessão para o cliente é necessária. Infelizmente, na maioria dos casos, você não pode prever onde seus usuários estão. Portanto, recomendamos permitir a conectividade UDP de saída dos hosts da sessão com a Internet. Para reduzir o número de portas necessárias, você pode limitar o intervalo de portas usado pelos clientes para o fluxo UDP. Use as tabelas a seguir como referência ao configurar firewalls para o RDP Shortpath.
Se o seu ambiente usa NAT simétrico, que é o mapeamento de uma única fonte privada IP:Port para um IP de destino público exclusivo, você pode usar uma conexão retransmitida com TURN. Esse será o caso se você usar o Firewall do Azure e o Gateway de NAT do Azure. Para obter mais informações sobre NAT com redes virtuais do Azure, consulte Conversão de endereços de rede de origem com redes virtuais.
Temos algumas recomendações gerais para conexões bem-sucedidas usando o RDP Shortpath para redes públicas. Para obter mais informações, consulte Recomendações gerais.
Quando os usuários tiverem o RDP Shortpath para rede gerenciada e redes públicas disponível para eles, o primeiro algoritmo encontrado será usado. O usuário usará a conexão que for estabelecida primeiro para essa sessão. Para obter mais informações, consulte Cenários de exemplo.
As seções a seguir contêm os requisitos de origem, destino e protocolo para hosts de sessão e dispositivos cliente que devem ser permitidos para que o RDP Shortpath funcione.
Observação
A Microsoft concluiu a transição da sub-rede 20.202.0.0/16 compartilhada anteriormente para o novo intervalo de IP de retransmissão TURN 51.5.0.0/16 em 39 regiões do Azure. Esta nova gama é dedicada exclusivamente à Área de Trabalho Virtual do Azure e ao Windows 365, separando-a da infraestrutura de Serviços de Comunicação do Azure. A atualização foi projetada para aprimorar o RDP Shortpath para redes públicas (via TURN/Relay), oferecendo conectividade mais rápida e confiável e uma experiência de usuário aprimorada.
Observação
As conexões baseadas em TURN são suscetíveis a quedas de conexão durante as atualizações de retransmissão TURN. Essas atualizações normalmente ocorrem durante as janelas de manutenção planejadas, mas podem ocorrer ocasionalmente fora da janela planejada devido a correções urgentes da infraestrutura do Azure.
Em todos os cenários acima, o cliente se reconecta automaticamente em alguns segundos.
Rede virtual do host da sessão
A tabela a seguir detalha os requisitos de origem, destino e protocolo do RDP Shortpath para sua rede virtual do host de sessão.
| Nome |
Origem |
Porta de origem |
Destino |
Porta de destino |
Protocolo |
Ação |
| STUN conexão direta |
Sub-rede da VM |
Qualquer |
Qualquer |
1024-65535
(padrão 49152-65535) |
UDP |
Permitir |
| Relé STUN/TURN |
Sub-rede da VM |
Qualquer |
51.5.0.0/16 |
3478 |
UDP |
Permitir |
Rede do cliente
A tabela a seguir detalha os requisitos de origem, destino e protocolo para seus dispositivos cliente.
| Nome |
Origem |
Porta de origem |
Destino |
Porta de destino |
Protocolo |
Ação |
| STUN conexão direta |
Rede do cliente |
Qualquer |
Endereços IP públicos atribuídos ao Gateway da NAT ou ao Firewall do Azure (fornecidos pelo ponto de extremidade STUN) |
1024-65535
(padrão 49152-65535) |
UDP |
Permitir |
| Relé STUN/TURN |
Rede do cliente |
Qualquer |
51.5.0.0/16 |
3478 |
UDP |
Permitir |
Importante
O intervalo de IP de retransmissão TURN dedicado para o Azure Governamental é 20.140.236.0/22. O RDP Shortpath via TURN está atualmente em visualização pública no Azure Governamental. Os clientes podem experimentar o recurso usando o anel de validação.
Rede virtual do host da sessão
A tabela a seguir detalha os requisitos de origem, destino e protocolo do RDP Shortpath para sua rede virtual do host de sessão.
| Nome |
Origem |
Porta de origem |
Destino |
Porta de destino |
Protocolo |
Ação |
| STUN conexão direta |
Sub-rede da VM |
Qualquer |
Qualquer |
1024-65535
(padrão: 49152-65535) |
UDP |
Permitir |
| Relé STUN/TURN |
Sub-rede da VM |
Qualquer |
20.140.236.0/22 |
3478 |
UDP |
Permitir |
Rede do cliente
A tabela a seguir detalha os requisitos de origem, destino e protocolo para seus dispositivos cliente.
| Nome |
Origem |
Porta de origem |
Destino |
Porta de destino |
Protocolo |
Ação |
| STUN conexão direta |
Rede do cliente |
Qualquer |
Endereços IP públicos atribuídos ao Gateway da NAT ou ao Firewall do Azure (fornecidos pelo ponto de extremidade STUN) |
1024-65535
(padrão: 49152-65535) |
UDP |
Permitir |
| Relé STUN/TURN |
Rede do cliente |
Qualquer |
20.140.236.0/22 |
3478 |
UDP |
Permitir |
Suporte do Teredo
Embora não seja necessário para o RDP Shortpath, o Teredo adiciona candidatos de passagem de NAT extras e aumenta a chance de a conexão RDP Shortpath bem-sucedida em redes somente IPv4. Para saber como habilitar o Teredo em hosts de sessão e clientes, consulte Habilitar suporte ao Teredo.
Suporte a UPnP
Para melhorar as chances de uma conexão direta, no lado do cliente de Área de Trabalho Remota, o RDP Shortpath pode usar o UPnP para configurar um mapeamento de porta no roteador NAT. O UPnP é uma tecnologia padrão usada por vários aplicativos, como Xbox, Otimização de Entrega e Teredo. O UPnP geralmente está disponível em roteadores normalmente encontrados em uma rede doméstica. O UPnP está habilitado por padrão na maioria dos roteadores e pontos de acesso domésticos, mas geralmente é desabilitado em redes corporativas.
Recomendações gerais
Aqui estão algumas recomendações gerais ao usar o RDP Shortpath para redes públicas:
Evite usar configurações de encapsulamento forçado se os usuários acessarem a Área de Trabalho Virtual do Azure pela Internet.
Verifique se você não está usando configurações de NAT duplo ou CGN (Carrier-Grade-NAT).
Recomende aos usuários que não desabilitem o UPnP em seus roteadores domésticos.
Evite usar serviços de inspeção de pacotes na nuvem.
Evite usar soluções VPN baseadas em TCP.
Habilitar conectividade IPv6 ou Teredo.
Segurança da conexão
O RDP Shortpath estende os recursos de vários transportes do RDP. Ele não substitui o transporte de conexão reversa, mas o complementa. A intermediação de sessão inicial é gerenciada por meio do serviço da Área de Trabalho Virtual do Azure e do transporte de conexão reversa. Todas as tentativas de conexão são ignoradas, a menos que correspondam primeiro à sessão de conexão reversa. O RDP Shortpath é estabelecido após a autenticação e, se estabelecido com êxito, o transporte de conexão reversa é descartado e todo o tráfego flui pelo RDP Shortpath.
O RDP Shortpath usa uma conexão segura usando TLS sobre UDP confiável entre o cliente e o host da sessão usando os certificados do host da sessão. Por padrão, o certificado usado para criptografia RDP é autogerado pelo sistema operacional durante a implantação. A Área de Trabalho Virtual do Azure não dá suporte ao uso de um certificado emitido por uma autoridade de certificação no momento.
Exemplos de cenários
Aqui estão alguns cenários de exemplo para mostrar como as conexões são avaliadas para decidir se o RDP Shortpath é usado em diferentes topologias de rede.
Cenário 1
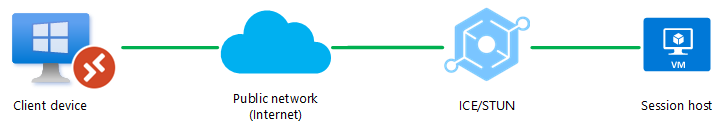
Uma conexão UDP só pode ser estabelecida entre o dispositivo cliente e o host da sessão em uma rede pública (Internet). Uma conexão direta, como uma VPN, não está disponível. O UDP é permitido por meio do firewall ou dispositivo NAT.
Cenário 2
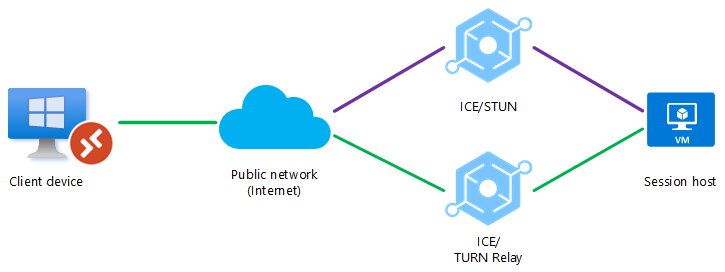
Um firewall ou dispositivo NAT está bloqueando uma conexão UDP direta, mas uma conexão UDP retransmitida pode ser retransmitida usando TURN entre o dispositivo cliente e o host da sessão por meio de uma rede pública (Internet). Outra conexão direta, como uma VPN, não está disponível.
Cenário 3
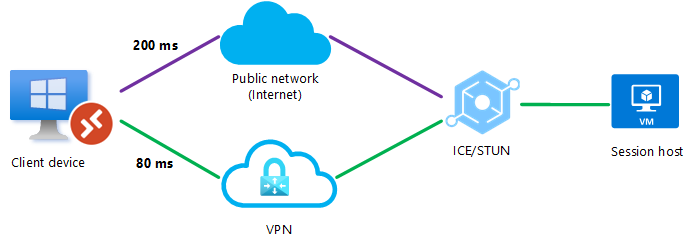
Uma conexão UDP pode ser estabelecida entre o dispositivo cliente e o host da sessão em uma rede pública ou em uma conexão VPN direta, mas o RDP Shortpath para redes gerenciadas não está habilitado. Quando o cliente inicia a conexão, o protocolo ICE/STUN pode ver várias rotas e avaliará cada rota e escolherá a que tiver a menor latência.
Neste exemplo, será feita uma conexão UDP usando o RDP Shortpath para redes públicas pela conexão VPN direta, pois ela tem a menor latência, conforme mostrado pela linha verde.
Cenário 4
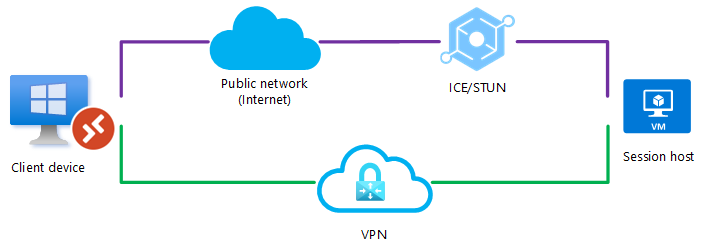
O RDP Shortpath para redes públicas e redes gerenciadas está habilitado. Uma conexão UDP pode ser estabelecida entre o dispositivo cliente e o host da sessão em uma rede pública ou em uma conexão VPN direta. Quando o cliente inicia a conexão, há tentativas simultâneas de se conectar usando o RDP Shortpath para redes gerenciadas por meio da porta 3390 (por padrão) e o RDP Shortpath para redes públicas por meio do protocolo ICE/STUN. O primeiro algoritmo encontrado será usado, e o usuário usará a conexão estabelecida primeiro para essa sessão.
Como passar por uma rede pública tem mais etapas, por exemplo, um dispositivo NAT, um balanceador de carga ou um servidor STUN, é provável que o primeiro algoritmo encontrado selecione a conexão usando o RDP Shortpath para redes gerenciadas e seja estabelecido primeiro.
Cenário 5
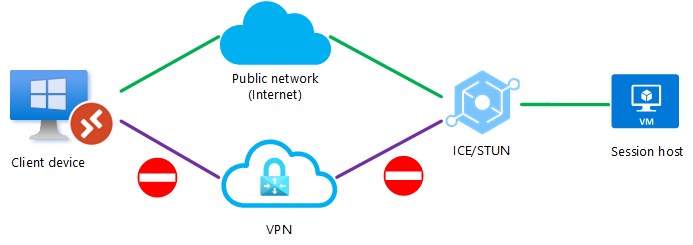
Uma conexão UDP pode ser estabelecida entre o dispositivo cliente e o host da sessão em uma rede pública ou em uma conexão VPN direta, mas o RDP Shortpath para redes gerenciadas não está habilitado. Para impedir que o ICE/STUN use uma rota específica, um administrador pode bloquear uma das rotas para o tráfego UDP. Bloquear uma rota garantiria que o caminho restante fosse sempre usado.
Neste exemplo, o UDP é bloqueado na conexão VPN direta e o protocolo ICE/STUN estabelece uma conexão pela rede pública.
Cenário 6
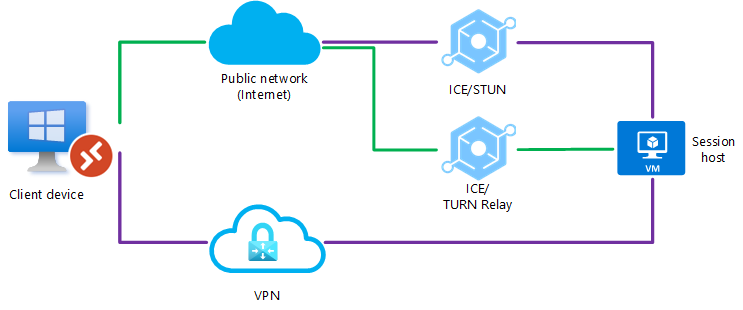
O RDP Shortpath para redes públicas e redes gerenciadas está configurado, no entanto, uma conexão UDP não pôde ser estabelecida usando a conexão VPN direta. Um firewall ou dispositivo NAT também está bloqueando uma conexão UDP direta usando a rede pública (internet), mas uma conexão UDP retransmitida pode ser retransmitida usando TURN entre o dispositivo cliente e o host da sessão por meio de uma rede pública (internet).
Cenário 7
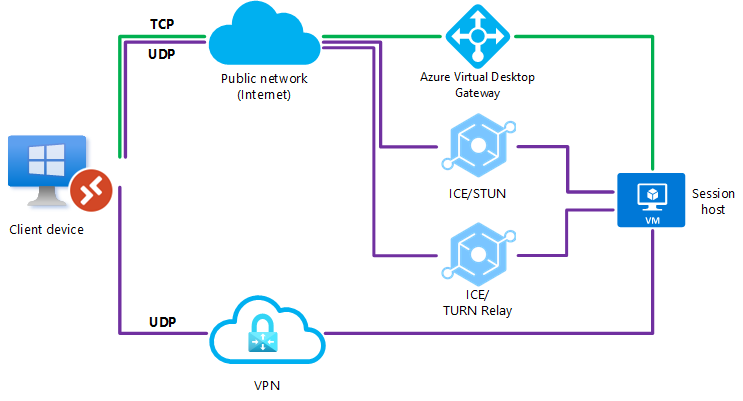
O RDP Shortpath para redes públicas e redes gerenciadas está configurado, no entanto, uma conexão UDP não pôde ser estabelecida. Nesse caso, o RDP Shortpath falhará e a conexão retornará ao transporte de conexão reversa baseado em TCP.
Próximas etapas

