Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Mesmo depois de seguir cuidadosamente o Guia de implementação das regras de Redução da superfície de ataque (ASR), ainda poderá deparar-se com problemas com as regras do ASR no Antivírus do Microsoft Defender. Por exemplo:
- Uma regra ASR bloqueia um ficheiro ou processo ou efetua outra ação que não deve (falso positivo).
- Uma regra ASR não funciona conforme descrito ou não bloqueia um ficheiro ou processo que deve (falso negativo).
Este artigo descreve os passos que pode seguir para resolver os problemas, incluindo a recolha de dados para abrir um pedido de suporte à Microsoft se não conseguir corrigir o problema. Para obter mais informações sobre as regras do ASR, veja Descrição geral das regras de redução da superfície de ataque (ASR).
Confirmar pré-requisitos da regra ASR
Para obter os requisitos de regras do ASR, veja Requisitos das regras do ASR.
Verificar as regras e ações ativas do ASR nos dispositivos
Execute o comando a seguir no PowerShell no dispositivo para listar as IDs de regra ASR configuradas e seus valores de ação atuais. A saída ajuda você a identificar quais regras estão ativas e se elas estão definidas como Bloquear, Auditar ou outro modo:
$p = Get-MpPreference;0..([math]::Min($p.AttackSurfaceReductionRules_Ids.Count,$p.AttackSurfaceReductionRules_Actions.Count)-1) | % {[pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]}} | Format-Table -AutoSize
A saída de exemplo a seguir mostra os GUIDs das regras ASR na coluna Id e os respectivos valores de ação configurados na coluna Action. Use essa saída para confirmar quais regras estão definidas como modo de bloqueio (valor de ação 1) ou modo de auditoria (valor da ação 2):
Id                                   Action
--                                   ------
01443614-cd74-433a-b99e-2ecdc07bfc25      2
26190899-1602-49e8-8b27-eb1d0a1ce869      1
3b576869-a4ec-4529-8536-b80a7769e899      1
5beb7efe-fd9a-4556-801d-275e5ffc04cc      1
75668c1f-73b5-4cf0-bb93-3ecf5cb7cc84      1
7674ba52-37eb-4a4f-a9a1-f0f9a1619a2c      1
92e97fa1-2edf-4476-bdd6-9dd0b4dddc7b      1
9e6c4e1f-7d60-472f-ba1a-a39ef669e4b2      2
b2b3f03d-6a65-4f7b-a9c7-1c7ef74a9ba4      1
be9ba2d9-53ea-4cdc-84e5-9b1eeee46550      1
c1db55ab-c21a-4637-bb3f-a12568109d35      2
d1e49aac-8f56-4280-b9ba-993a6d77406c      1
d3e037e1-3eb8-44c8-a917-57927947596d      2
d4f940ab-401b-4efc-aadc-ad5f3c50688a      2
e6db77e5-3df2-4cf1-b95a-636979351e5b      1
Neste exemplo, as regras ASR listadas na visão geral estão ativas em diferentes modos de regra ASR no dispositivo (2 = Modo de auditoria , 1 = Modo de bloqueio).
Observação
Se utilizou Política de Grupo para configurar as regras do ASR, verifique se não existem carateres adicionais, como aspas ou espaços no valor GUID da regra ASR.
Dica
Para ver o valor real de cada configuração de regra ASR em um dispositivo e a origem que a configurou, use a guia Configurações efetivas na página do dispositivo. Para obter mais informações, consulte Gerenciamento de configurações – Configurações eficazes.
Alterar as regras de ASR com comportamento incorreto para o modo de Auditoria para fins de teste
As regras do ASR no Modo de auditoria não bloqueiam ficheiros ou processos, mas as ações que a regra teria efetuado no modo Bloquear ou Avisar são registadas.
Use o mesmo método usado originalmente para distribuir regras ASR para dispositivos (por exemplo, Política de Grupo, Intune ou PowerShell) para definir as regras problemáticas como modo de auditoria . Para obter instruções, consulte Configurar regras de redução da superfície de ataque.
Dica
Se a regra de ASR já estava no modo Auditoria, isso explica por que ela não estava bloqueando os arquivos ou processos que você esperava que ela bloqueasse (falso negativo). As regras do ASR podem entrar acidentalmente no Modo de auditoria nos seguintes cenários:
- Estava a testar outra funcionalidade e esqueceu-se de voltar a definir a regra ASR para o modo Bloquear ou Avisar .
- Um script automatizado do PowerShell alterou o modo da regra.
Depois de configurar a regra no Modo de auditoria , siga os seguintes passos:
Efetue a ação no dispositivo que causa o problema. Por exemplo, abra o ficheiro ou execute o processo que não está bloqueado, mas que deve ser bloqueado (falso negativo).
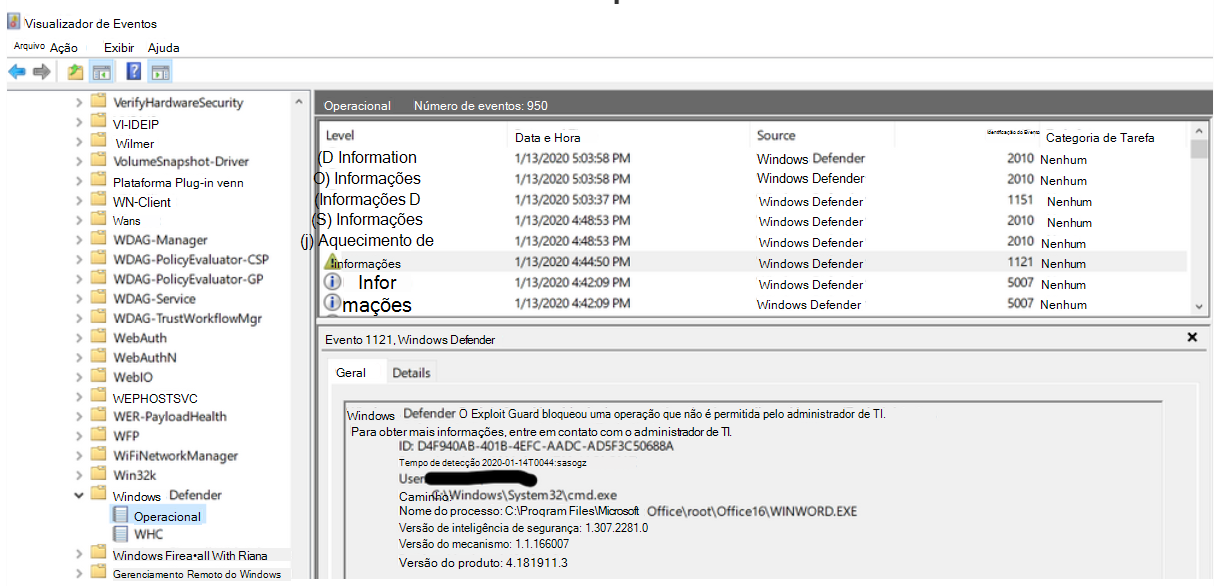
Reveja a atividade da regra ASR.
Especificamente, filtre os valores de ID do Evento no Visualizador de Eventos do Windows pelos seguintes valores no log Logs de Aplicativos e Serviços>Microsoft>Windows>Windows Defender>Operacional:
- Bloquear eventos: 1121
- Eventos de auditoria: 1122
- Eventos de substituição pelo usuário no modo de aviso: 1129
- Alterações de configuração: 5007
Para obter informações detalhadas, consulte Ver eventos de redução da superfície de ataque no Windows Visualizador de Eventos.
Passos a seguir se a regra do ASR continuar a não funcionar conforme esperado
Se a regra de ASR ainda não estiver funcionando como esperado, execute uma das etapas a seguir:
- Em caso de falsos positivos, adicione o arquivo ou caminho à lista de exclusões da regra ASR. Para obter mais informações, veja Exclusões de ficheiros e pastas para regras ASR.
- Use o formulário de envio baseado na Web do Segurança da Microsoft Intelligence para relatar um falso negativo ou falso positivo nas regras de ASR. Com uma assinatura Windows E5, você também pode fornecer um link para qualquer alerta associado da fila alertas.
- Ao relatar um problema envolvendo regras ASR para Microsoft, você precisa coletar e enviar dados de diagnóstico para ajudar a solucionar o problema. Consulte as seções de coleta de dados de diagnóstico a seguir para obter instruções sobre como usar o Analisador de Cliente MDE ou MpCmdRun.
Recolher dados de diagnóstico para o suporte da Microsoft
Ao abrir um caso de suporte com Microsoft para um problema de regra ASR, você precisa coletar dados de diagnóstico do dispositivo afetado. Você pode usar o Analisador de Cliente MDE ou a ferramenta de linha de comando MpCmdRun para gerar os arquivos de diagnóstico necessários.
Recolher dados de diagnóstico com o MDPE Client Analyzer
Siga estas etapas para coletar dados de diagnóstico com o Analisador de Cliente MDE:
Baixe o MDE Client Analyzer.
Feche todas as aplicações no dispositivo que não sejam essenciais para reproduzir o problema.
Execute o MDE Client Analyzer no modo verboso para coletar dados de diagnóstico detalhados para solucionar problemas relacionados ao comportamento do ASR. A opção
-vhabilita o log detalhado, que registra as informações adicionais de que o Suporte da Microsoft precisa para diagnosticar problemas com regras ASR. Você pode executar o analisador localmente ou usando o Live Response:C:\Work\tools\MDEClientAnalyzer\MDEClientAnalyzer.cmd -vDica
Certifique-se de que a recolha de registos ocorre durante a tentativa de reprodução.
Recolher dados de diagnóstico com MpCmdRun
Para usar MpCmdRun.exe -GetFiles para gerar manualmente os arquivos de log de diagnóstico em C:\ProgramData\Microsoft\Windows Defender\Support\MpSupportFiles.cab, consulte as instruções em Coletar dados de diagnóstico do Microsoft Defender Antivírus.
MpSupportFiles.cab No ficheiro, os seguintes ficheiros são mais relevantes:
-
MPOperationalEvents.txt: contém o mesmo nível de informações encontrado no Visualizador de Eventos para o registo Operacional do Antivírus Microsoft Defender. -
MPRegistry.txt: analise todas as configurações atuais do Antivírus do Microsoft Defender a partir do momento em que gerou o ficheiro de .cab. -
MPLog.txt: Informações detalhadas sobre todas as ações e operações do Antivírus Microsoft Defender.