Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Advanced hunting é uma ferramenta de caça a ameaças baseada em consultas que você usa para explorar até 30 dias de dados brutos do Defender XDR. Ao integrar um espaço de trabalho do Microsoft Sentinel, você também pode consultar dados de nível analítico de acordo com a retenção configurada para o espaço de trabalho. Você pode inspecionar proativamente os eventos na sua rede para localizar indicadores e entidades ameaçadoras.. O acesso flexível aos dados permite a busca irrestrita tanto por ameaças conhecidas como potenciais.
A busca avançada oferece dois modos: guiado e avançado. Utilize o modo guiado se ainda não estiver familiarizado com Linguagem de Consulta Kusto (KQL) ou se preferir a conveniência de um construtor de consultas. Utilize o modo avançado se estiver familiarizado com a utilização do KQL para criar consultas de raiz.
Para começar a investigar, consulte Escolher entre modos guiados e avançados para investigar no portal do Microsoft Defender.
Pode utilizar as mesmas consultas de investigação de ameaças para criar regras de deteção personalizadas. Estas regras são executadas automaticamente para verificar e, em seguida, responder a suspeitas de violação, máquinas mal configuradas e outras detecções.
A capacidade de busca avançada dá suporte a consultas que verificam um conjunto de dados mais amplo vindo de:
- Microsoft Defender para Endpoint
- Microsoft Defender para Office 365
- Microsoft Defender para Aplicativos de Nuvem
- Microsoft Defender para Identidade
- Microsoft Sentinel
Para utilizar a investigação avançada, ative Microsoft Defender XDR. Para utilizar a investigação avançada com Microsoft Sentinel, ligue Microsoft Sentinel ao portal do Defender.
Para obter mais informações sobre a investigação avançada em dados Microsoft Defender para Aplicativos de Nuvem, veja Investigação avançada no Defender para Aplicativos de Nuvem (vídeo).
Obter acesso
Você precisa receber permissões antes de poder executar consultas de busca avançada. Você tem as seguintes opções:
Microsoft Defender XDR controle de acesso unificado baseado em função (URBAC):
-
Acesso à Investigação Avançada (tabelas de Email & colaboração): Associação atribuída à permissão URBAC Operações de segurança>Dados brutos>Metadados de email & colaboração (leitura). Esta permissão fornece acesso a:
- EmailEvents
- EmailUrlInfo
- EmailAttachmentInfo
- EmailPostDeliveryEvents
- CampaignInfo
- FileMaliciousContentInfo
- MessageEvents
- MessagePostDeliveryEvents
- MessageUrlInfo
- UrlClickEvents
- Metadados da entidade de email
- Acesso à Busca Avançada (tabelas de alertas & comportamentos): associação atribuída com a permissão URBAC Operações de segurança>Dados de segurança>Noções básicas de dados de segurança (leitura). Esta permissão fornece acesso ao esquema Alertas & comportamentos, mas não ao esquema Email & colaboração.
-
Acesso à Investigação Avançada (tabelas de Email & colaboração): Associação atribuída à permissão URBAC Operações de segurança>Dados brutos>Metadados de email & colaboração (leitura). Esta permissão fornece acesso a:
Permissões de Email & Colaboração no portal do Microsoft Defender: A associação a um dos seguintes grupos de funções de Email & Colaboração fornece acesso às tabelas de dados de email na busca avançada:
- Administrador de Segurança
- Operador de Segurança
- Leitor de Segurança
Permissões do Exchange Online: Para acessar os dados do Exchange Online exibidos na busca avançada, os usuários devem ser membros de um dos seguintes grupos de funções do Exchange Online:
- Gerenciamento da organização somente para visualização
- Configuração Somente para Exibição
- Leitor de Segurança
- Leitor Global
Permissões do Microsoft Entra: A associação a uma das seguintes funções do Microsoft Entra concede acesso completo de leitura a todos os dados da busca avançada:
- Administrador Global
- Administrador de Segurança
- Leitor de Segurança
- Leitor Global
Seu acesso aos dados do dispositivo é determinado pelas configurações de controle de acesso baseado em função (RBAC) no Microsoft Defender para Ponto de Extremidade. Para obter mais informações, consulte Gerenciar o acesso ao Microsoft Defender com funções globais do Microsoft Entra.
Atualização de dados e frequência de atualização
Os dados de busca avançada se dividem em dois tipos distintos, cada tipo com um processo de consolidação diferente.
Dados de evento ou atividade
Os dados de eventos ou atividades preenchem tabelas sobre alertas, eventos de segurança, eventos do sistema e avaliações de rotina. A Busca avançada recebe esses dados quase imediatamente depois que os sensores que os coletam os transmitem com êxito aos serviços de nuvem correspondentes. Por exemplo, você pode consultar dados de eventos provenientes de sensores íntegros em estações de trabalho ou controladores de domínio quase imediatamente após estarem disponíveis no Microsoft Defender para Ponto de Extremidade e no Microsoft Defender para Identidade.
Para recolher ainda mais propriedades de eventos, pode ativar os relatórios agregados.
Dados da entidade
Os dados de entidade preenchem tabelas com informações sobre utilizadores e dispositivos. Os dados de entidades provêm de origens relativamente estáticas, como entradas do Active Directory e origens dinâmicas, como registos de eventos. Para fornecer dados atualizados, as tabelas são atualizadas a cada hora com um registro que contém o conjunto de dados mais recente e abrangente sobre cada entidade, incluindo status de integridade e tags.
Cotas e parâmetros de uso
Para manter o serviço com bom desempenho e responsivo, a busca avançada define várias cotas e parâmetros de uso (também conhecidos como "limites de serviço"). Estas quotas e parâmetros aplicam-se separadamente às consultas executadas manualmente e às consultas executadas com regras de deteção personalizadas. Tenha em atenção estes limites se executar regularmente várias consultas. Aplique as melhores práticas de otimização para minimizar as interrupções.
A tabela seguinte descreve as quotas disponíveis e os parâmetros de utilização.
| Cota ou parâmetro | Tamanho | Ciclo de atualização | Descrição |
|---|---|---|---|
| Intervalo de datas | 30 dias para dados nativos do Defender XDR. A retenção de tabelas do Microsoft Sentinel depende da retenção configurada em nível de analytics. | Cada consulta | Cada consulta pode consultar dados nativos do Defender XDR dos últimos 30 dias. Quando você integra um espaço de trabalho Microsoft Sentinel, o intervalo de datas disponível para suas tabelas depende da retenção configurada por nível de análise. |
| Conjunto de resultados | 100.000 linhas | Cada consulta | Cada consulta pode devolver até 100 000 registos. |
| Tempo limite | 10 minutos | Cada consulta | Cada consulta pode ser executada por até 10 minutos. Se ele não for concluído em 10 minutos, o serviço exibirá um erro. |
| Recursos da CPU | Com base no tamanho do locatário | A cada 15 minutos | O portal apresenta um aviso sempre que uma consulta é executada e o inquilino consome mais de 10% dos recursos alocados. As consultas são bloqueadas se o locatário atingir 100%, até depois do próximo ciclo de 15 minutos. |
| Limite de tamanho dos resultados | 64 MB | Cada consulta | O limite para o tamanho geral dos dados de resultados, que não se refere apenas ao número de registos. Fatores como o número de colunas, tipos de dados e comprimentos de campo também contribuem para o tamanho do resultado. Se o resultado da consulta exceder o limite de tamanho de 64 MB, o portal devolve o número máximo de registos que pode dentro deste limite e apresenta uma mensagem a indicar que os resultados apresentados são parciais devido a restrições de tamanho. |
No portal unificado do Microsoft Defender, você pode executar consultas nas tabelas do Microsoft Sentinel ao integrar um espaço de trabalho. Portanto, os limites de workspace do Log Analytics e a retenção configurada por níveis de analytics também se aplicam. Dados armazenados exclusivamente no data lake Microsoft Sentinel não estão disponíveis na caça avançada. Use a exploração de data lake para consultar esses dados.
Para investigação avançada em organizações multi-inquilino, veja Quotas na investigação avançada na gestão multi-inquilino.
Observação
Um conjunto separado de cotas e parâmetros se aplica a consultas de investigação avançada realizadas por meio da API. Leia sobre as APIs de busca avançada.
Fuso horário
Consultas
A caça avançada usa UTC (Tempo Universal Coordenado) para todos os dados.
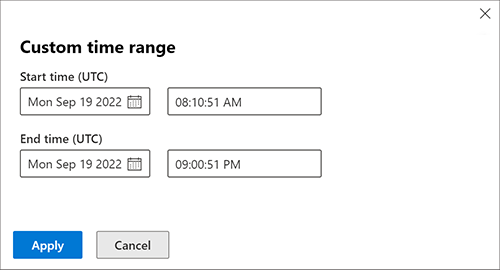
Escreva consultas em UTC.
Resultados
Microsoft Defender converte resultados avançados de busca no fuso horário definido.
Estenda a retenção de dados
Para manter as tabelas de caça ao Defender XDR suportadas por mais de 30 dias, incorpore um espaço de trabalho Microsoft Sentinel e configure a retenção em níveis analíticos das tabelas. Para obter mais informações, veja Configurar definições de tabela no Microsoft Sentinel.
Você também pode transmitir dados do Defender XDR para serviços externos para maior tempo de retenção. Para obter mais informações, consulte:
- API de Streaming do Microsoft Defender
- Microsoft Defender para Endpoint API de transmissão de dados brutos
Observação
A retenção de dados começa no primeiro dia em que você implementa e habilita a API de streaming.
Conteúdo relacionado
- Escolha entre os modos guiado e avançado de caça
- Criar consultas de caça usando o modo guiado
- Aprender a linguagem de consulta
- Compreender o esquema
- API de segurança do Microsoft Graph
- Visão geral de detecções personalizadas
Dica
Você deseja aprender mais? Participe da comunidade de Segurança da Microsoft em nossa Tech Community: Tech Community do Microsoft Defender XDR.