Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A sincronização do dispositivo permite sincronizar objetos de computador do Active Directory (AD) com o Microsoft Entra ID usando o trabalho AD2AADDeviceSync em uma configuração de Sincronização de Nuvem do AD com o Microsoft Entra ID. Depois da sincronização, os dispositivos poderão entrar de maneira híbrida no Microsoft Entra.
A sincronização do dispositivo está desabilitada por padrão. Antes de começar, verifique se o ambiente atende aos pré-requisitos. Em seguida, configure um SCP (ponto de conexão de serviço), habilite a sincronização de dispositivos, provisione um dispositivo sob demanda, gerencie a sincronização de dispositivos com Microsoft Graph e recupere dispositivos excluídos.
Observação
Este artigo explica como configurar o Device Sync no Microsoft Entra Cloud Sync. Ele não descreve como a ferramenta de migração guiada transfere o Device Sync do Microsoft Entra Connect Sync. Examine os pré-requisitos da ferramenta de migração antes de planejar a migração do Connect Sync. Para obter recursos da plataforma e caminhos de migração disponíveis, consulte o guia de decisão de migração e a visão geral da migração.
Pré-requisitos
Verifique se o ambiente atende a estes requisitos:
- Instale o Microsoft Entra agente de provisionamento em seu ambiente local. O agente deve estar na versão 1.1.1107 ou posterior. Baixe a versão mais recente do agente disponível do centro de administração do Microsoft Entra. Para versões do agente, consulte o Microsoft Entra histórico de lançamentos do agente de provisionamento.
- Crie uma configuração de sincronização na nuvem do AD para o Microsoft Entra ID. Para ver as etapas de configuração, consulte Configurar o provisionamento do Active Directory para o Microsoft Entra ID.
- A ID do locatário do Microsoft Entra e o domínio verificado que os dispositivos usam na autenticação. Para ambientes federados, use um domínio federado. Caso contrário, use o domínio primário
*.onmicrosoft.com. - Se você precisar configurar o SCP, acesse temporariamente uma conta que seja membro do grupo Administradores Enterprise em cada floresta do Active Directory que contenha computadores que ingressaram no domínio. Use o processo de acesso privilegiado just-in-time da sua organização, se disponível.
- Para configurar a sincronização de dispositivos no centro de administração do Microsoft Entra, use uma conta com pelo menos a função administrador de identidade híbrida.
Configurar um ponto de ligação de serviço
Configure um SCP em cada floresta do Active Directory que contém computadores associados ao domínio. Os dispositivos usam o SCP para descobrir o locatário do Microsoft Entra no qual se registram.
Um SCP já pode estar configurado na floresta. Antes de executar o script, verifique os valores existentes de SCP, e registre os valores atuais de azureADName e azureADId para que você possa restaurá-los, se necessário. Se os valores já identificarem o locatário desejado, vá para Habilitar a sincronização de dispositivos.
Warning
Se o SCP já existir, o script limpa os valores atuais de keywords e os substitui pelos valores azureADName e azureADId fornecidos. Verifique o domínio e a ID do locatário antes de executá-lo.
Para configurar o SCP, siga estas etapas:
Entre em uma estação de trabalho administrativa que ingressou no domínio ou em um controlador de domínio usando uma conta que seja membro de Administradores Enterprise da floresta atual. Use uma sessão Windows do PowerShell em que a política da sua organização permita scripts locais.
Salve o seguinte script como
ConfigureSCP.ps1:# # ConfigureSCP.ps1 # Configures the service connection point (SCP) for Microsoft Entra hybrid join in the current forest. # # REQUIREMENT: Must be run by an Enterprise Admin of the current forest. # # EXAMPLES: # .\ConfigureSCP.ps1 -Domain contoso.com -TenantId <guid> # .\ConfigureSCP.ps1 -Domain contoso.onmicrosoft.com -TenantId <guid> # [CmdletBinding()] param( # Verified domain used for device authentication. # If you use federation, enter a federated domain name. # Otherwise, enter your primary *.onmicrosoft.com domain name. [Parameter(Mandatory = $true)] [ValidateNotNullOrEmpty()] [string]$Domain, # Microsoft Entra tenant identifier (GUID). [Parameter(Mandatory = $true)] [guid]$TenantId ) $ErrorActionPreference = "Stop" Write-Output "Configuring the SCP for Microsoft Entra hybrid join in your Active Directory forest." try { ## Set variables $azureADName = "azureADName:" + $Domain.Trim() $azureADId = "azureADId:" + $TenantId.ToString() $keywords = "keywords" $ldap = "LDAP://" $rootDSE = New-Object System.DirectoryServices.DirectoryEntry($ldap + "RootDSE") $configCN = $rootDSE.Properties["configurationNamingContext"][0].ToString() $servicesCN = "CN=Services," + $configCN $drcCN = "CN=Device Registration Configuration," + $servicesCN $scpCN = "CN=62a0ff2e-97b9-4513-943f-0d221bd30080," + $drcCN ## Get/Create: CN=Device Registration Configuration,CN=Services if ([System.DirectoryServices.DirectoryEntry]::Exists($ldap + $drcCN)) { $deDRC = New-Object System.DirectoryServices.DirectoryEntry($ldap + $drcCN) } else { $de = New-Object System.DirectoryServices.DirectoryEntry($ldap + $servicesCN) $deDRC = $de.Children.Add("CN=Device Registration Configuration", "container") $deDRC.CommitChanges() } ## Edit/Create: CN=62a0ff2e-97b9-4513-943f-0d221bd30080,CN=Device Registration Configuration,CN=Services if ([System.DirectoryServices.DirectoryEntry]::Exists($ldap + $scpCN)) { $deSCP = New-Object System.DirectoryServices.DirectoryEntry($ldap + $scpCN) $deSCP.Properties[$keywords].Clear() } else { $deSCP = $deDRC.Children.Add("CN=62a0ff2e-97b9-4513-943f-0d221bd30080", "serviceConnectionPoint") } $deSCP.Properties[$keywords].Add($azureADName) | Out-Null $deSCP.Properties[$keywords].Add($azureADId) | Out-Null $deSCP.CommitChanges() Write-Output "Configuration complete!" } catch { Write-Output "Configuration could not be completed." Write-Output $_ exit 1 }Execute o script usando os valores do locatário pretendido:
- Para
Domain, use um domínio federado para ambientes federados. Caso contrário, use o domínio primário*.onmicrosoft.com. - Para
TenantId, use o GUID do locatário do Microsoft Entra.
.\ConfigureSCP.ps1 -Domain <verified-domain> -TenantId <tenant-id>- Para
Confirme se o PowerShell exibe
Configuration complete!. Se ele for exibidoConfiguration could not be completed., examine o erro que o acompanha e resolva-o antes de continuar.Em cada floresta do AD adicional que contenha computadores que ingressaram no domínio, verifique os valores SCP existentes e, se necessário, repita esse procedimento.
Depois de configurar todas as florestas necessárias, saia de qualquer conta do Enterprise Admins e remova ou desative o acesso temporário de acordo com o processo de acesso privilegiado da sua organização.
Habilitar a sincronização de dispositivos
Habilite a sincronização do dispositivo na configuração existente da Sincronização da Nuvem do AD com o Microsoft Entra ID.
Entre no Centro de administração do Microsoft Entra como pelo menos um Administrador de Identidade Híbrida.
Navegue até Entra ID>Entra Connect>Sincronização na nuvem.
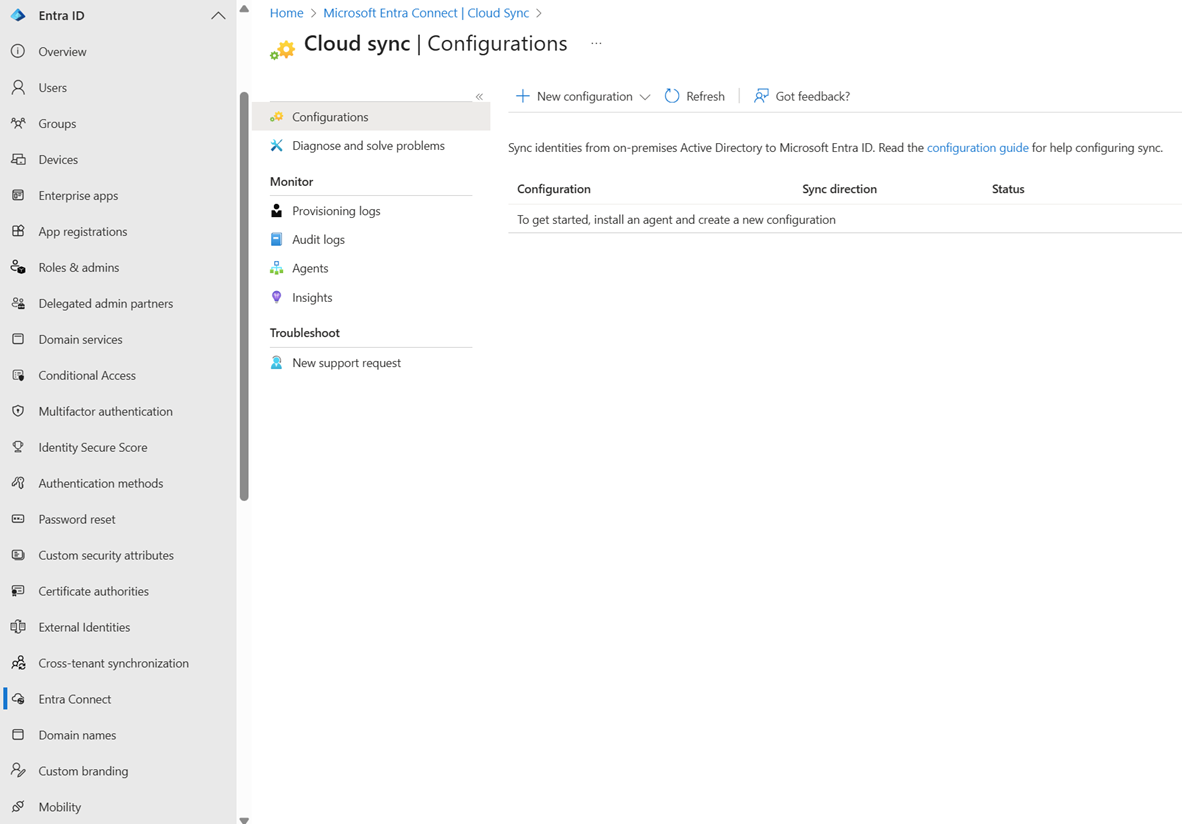

Selecione sua configuração existente do AD para o Microsoft Entra ID.
Selecione Propriedades. No Básico, confirme se a sincronização de dispositivos está desabilitada.
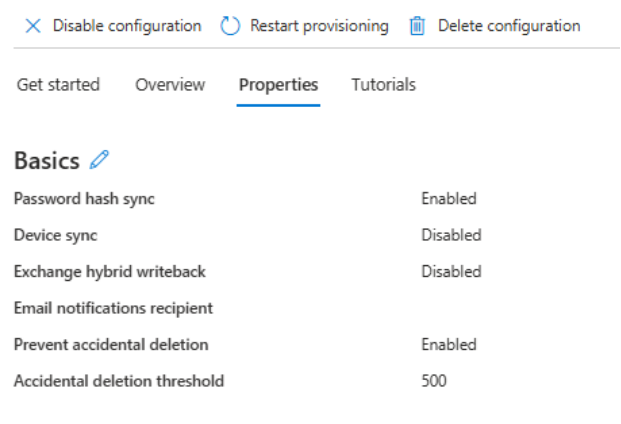
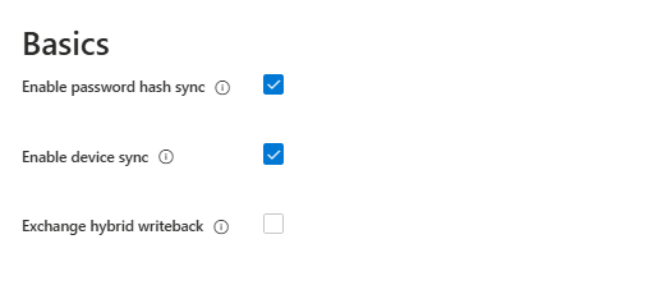
Ao lado de Noções básicas, selecione o ícone de edição.
Selecione Habilitar sincronização de dispositivo e, em seguida, selecione Aplicar.
Examinar atributos de dispositivo sincronizados
A sincronização de dispositivos do Cloud Sync oferece suporte aos seguintes mapeamentos de atributos de dispositivo.
| Atributo do Microsoft Entra | Atributo do AD | Tipo de mapeamento |
|---|---|---|
AccountEnabled |
userAccountControl |
Expressão |
DeviceId |
objectGUID |
Direto |
DeviceOSType |
operatingSystem |
Expressão |
DeviceTrustType |
Nenhum. O valor é sempre ServerAd. |
Expressão |
DisplayName |
displayName, dNSHostName |
Expressão |
OnPremiseSecurityIdentifier |
objectSid |
Direto |
RegisteredOwnerReference |
mS-DS-CreatorSID |
Uma vez |
SourceAnchor |
objectGUID |
Direto |
UserCertificate |
userCertificate |
Direto |
O mapeamento RegisteredOwnerReference é aplicado somente na primeira vez em que a Sincronização na Nuvem localiza o objeto de computador no AD.
Provisionar um dispositivo sob demanda
Provisione um dispositivo sob demanda para executar a sincronização de dispositivos para um objeto de computador do AD específico.
Entre no Centro de administração do Microsoft Entra como pelo menos um Administrador de Identidade Híbrida.
Navegue até Entra ID>Entra Connect>Sincronização na nuvem.
- Selecione sua configuração existente do AD para o Microsoft Entra ID.
- Selecione Provisionamento sob demanda.
- Selecione a guia Dispositivo.
- Insira o nome diferenciado do computador do AD.
- Selecione Provisionar.
Gerenciar a sincronização de dispositivos com Microsoft Graph
Você pode criar e iniciar o trabalho de sincronização de dispositivos ou provisionar um dispositivo sob demanda usando Microsoft Graph.
Criar e iniciar um trabalho de sincronização de dispositivo
Use Create synchronizationJob para criar um trabalho de sincronização de dispositivo.
Na solicitação:
- Use a ID da entidade de serviço do AD para o Microsoft Entra ID.
- Defina
templateIdcomoAD2AADDeviceSync.
Use Start synchronizationJob para iniciar o trabalho de sincronização do dispositivo.
Provisionar um dispositivo sob demanda com Microsoft Graph
Use Get synchronizationSchema com a sua tarefa de sincronização do dispositivo.
Na resposta, obtenha a ID da regra de sincronização do dispositivo de
synchronizationRules.Use synchronizationJob: provisionOnDemand. No corpo da solicitação, defina:
-
objectIdpara o nome distinto do computador em Usuários e Computadores do Active Directory. -
objectTypeNameparacomputer. -
ruleIdpara a ID da regra de sincronização do dispositivo.
-
Recuperar um dispositivo excluído
Um dispositivo pode ser excluído do Microsoft Entra ID quando:
- O computador correspondente é excluído no AD, o que faz com que a Sincronização de Nuvem exclua o dispositivo em Microsoft Entra ID.
- O dispositivo é desassociado da nuvem após a execução de
dsregcmd /leave, o que faz com que o Serviço de Registro de Dispositivos do Azure exclua o dispositivo no Microsoft Entra ID. - Um administrador exclui manualmente o dispositivo de Entra ID>Devices no centro de administração do Microsoft Entra.
Se um serviço ou administrador diferente da Sincronização de Nuvem excluir um dispositivo, a Sincronização de Nuvem não recriará o dispositivo durante o próximo ciclo de sincronização, a menos que o objeto de computador do AD correspondente seja alterado.
Use uma destas opções para recuperar o dispositivo e restaurar seu estado de junção híbrida:
- No centro de administração do Microsoft Entra, vá para Entra ID>Devices>Deleted devices e restaure o dispositivo.
- Altere o objeto de computador correspondente no AD e aguarde o próximo ciclo de sincronização do dispositivo.
- Provisione o dispositivo sob demanda.