Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Visão geral
Um nome de domínio é uma parte importante do identificador para recursos em muitas implantações Microsoft Entra. É parte de um nome de usuário ou endereço de email para um usuário, parte do endereço para um grupo e algumas vezes é parte do URI da ID do aplicativo para um aplicativo. Um recurso em Microsoft Entra ID pode incluir um nome de domínio que pertence à organização Microsoft Entra (às vezes chamado de locatário) que contém o recurso. A função Domain Name Administrator é a função menos privilegiada necessária para gerenciar domínios em Microsoft Entra ID.
Definir o nome de domínio primário para sua organização Microsoft Entra
Quando sua organização é criada, o nome de domínio inicial, como "contoso.onmicrosoft.com", também é o nome de domínio primário. O domínio primário é o nome de domínio padrão para um novo usuário quando você cria um novo usuário. Configurar um nome de domínio primário simplifica o processo de criação de novos usuários no portal por um administrador. Para alterar o nome de domínio primário:
Faça login no centro de administração do Microsoft Entra como pelo menos um administrador de nomes de domínio Domain.
Navegue até Entra ID>Nomes de domínio
Selecione nomes de domínio personalizados.
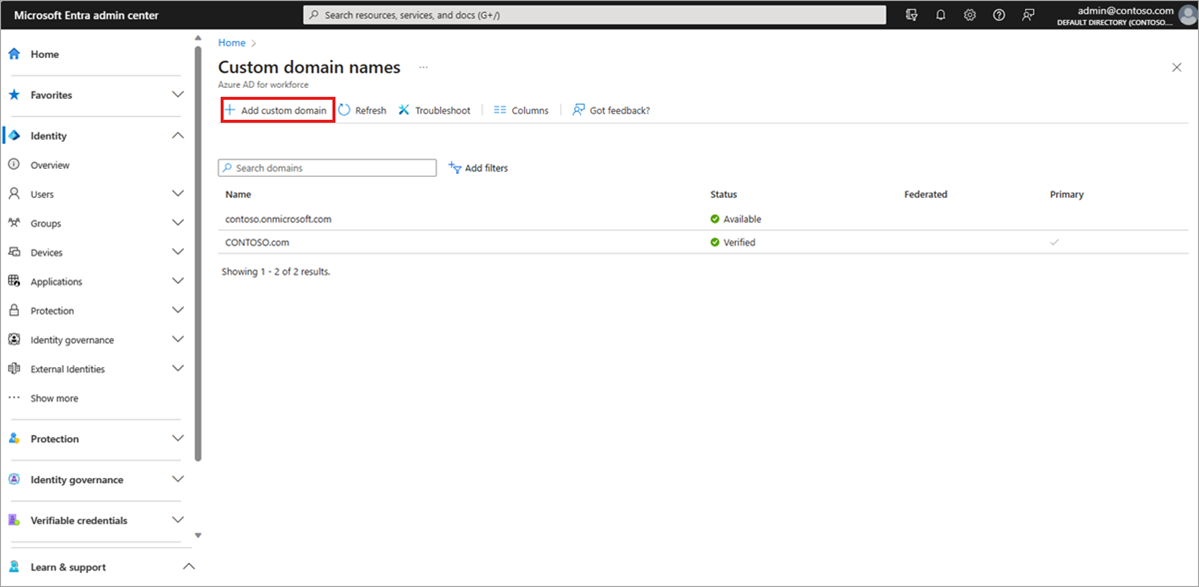
Selecione o nome do domínio que gostaria que fosse o domínio primário.
Selecione o comando Tornar primário. Confirme sua escolha quando solicitado.
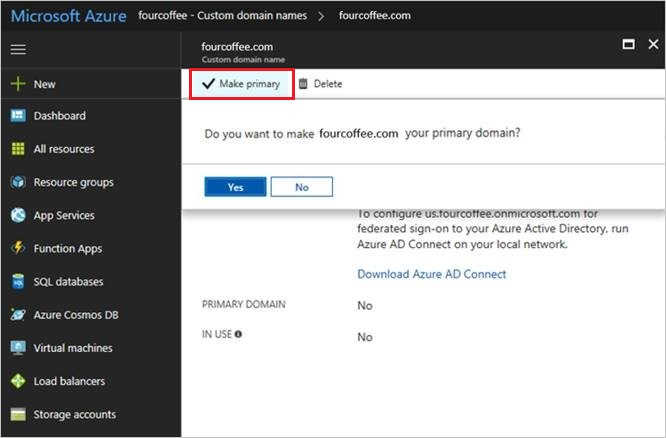
Você pode alterar o nome de domínio primário de sua organização para qualquer domínio personalizado verificado não federado. Alterar o domínio primário da sua organização não altera o nome de usuário para usuários existentes.
Adicionar nomes de domínio personalizados à sua organização Microsoft Entra
É possível adicionar até 5.000 nomes de domínio gerenciado. Se você estiver configurando todos os seus domínios para federação com Active Directory local, poderá adicionar até 2.500 nomes de domínio em cada organização.
Adicionar subdomínios de um domínio personalizado
Se você quiser adicionar um nome de subdomínio como "europe.contoso.com" à sua organização, deverá primeiro adicionar e verificar o domínio raiz, como contoso.com. Microsoft Entra ID verifica automaticamente o subdomínio. Para ver que o subdomínio que você adicionou foi verificado, atualize a lista de domínios no navegador.
Se você já tiver adicionado um domínio contoso.com a uma organização Microsoft Entra, também poderá verificar o subdomínio europe.contoso.com em uma organização de Microsoft Entra diferente. Ao adicionar o subdomínio, você será solicitado a adicionar um registro TXT no provedor de hospedagem DNS (Servidor de Nomes de Domínio).
O que fazer se você alterar o registrador DNS para o nome de domínio personalizado
Se você alterar os registradores DNS, não haverá outras tarefas de configuração no Microsoft Entra ID. Você pode continuar usando o nome de domínio com Microsoft Entra ID sem interrupção. Se você usar seu nome de domínio personalizado com Microsoft 365, Intune ou outros serviços que dependem de nomes de domínio personalizados em Microsoft Entra ID, consulte a documentação desses serviços.
Excluir um nome de domínio personalizado
Você pode excluir um nome de domínio personalizado de sua Microsoft Entra ID se sua organização não usar mais esse nome de domínio ou se precisar usar esse nome de domínio com outra organização Microsoft Entra.
Para excluir um nome de domínio personalizado, primeiro você deve verificar se nenhum recurso em sua organização depende do nome de domínio. Você não poderá excluir um nome de domínio da organização se:
- Qualquer usuário tiver um nome de usuário, endereço de email ou endereço proxy que inclua o nome do domínio.
- Qualquer grupo tiver um endereço de email ou endereço de proxy que inclua o nome de domínio.
- Qualquer aplicativo em seu Microsoft Entra ID tem um URI de ID do aplicativo que inclui o nome de domínio.
Você deve alterar ou excluir qualquer recurso desse tipo em sua organização Microsoft Entra antes de poder excluir o nome de domínio personalizado.
Observação
Para excluir o domínio personalizado, use uma conta com pelo menos a função administrador de nome de domínio que se baseia no domínio padrão (onmicrosoft.com) ou em um domínio personalizado diferente (mydomainname.com).
Opção ForceDelete
Você pode ForceDelete um nome de domínio no Azure portal ou usando Microsoft API do Graph. Essas opções usam uma operação assíncrona e atualizam todas as referências do nome de domínio personalizado, como "user@contoso.com" para o nome de domínio padrão inicial, como "user@contoso.onmicrosoft.com".
Para chamar ForceDelete no portal Azure, você deve garantir que haja menos de 1.000 referências ao nome de domínio e todas as referências em que Exchange é o serviço de provisionamento devem ser atualizadas ou removidas no Exchange Centro de Administração (EAC). Isso inclui grupos de segurança com suporte a email do Exchange e listas de distribuição. Para obter mais informações, consulte Removendo grupos de segurança habilitados para email. Além disso, a operação ForceDelete não terá êxito se qualquer uma das seguintes opções for verdadeira:
- Você comprou um domínio por meio Microsoft 365 serviços de assinatura de domínio
- Você é um parceiro que administra em nome de outra organização do cliente
As seguintes ações são executadas como parte da operação ForceDelete :
- Renomeia o UPN, o emailAddress e o ProxyAddress de usuários que contêm referências ao nome de domínio personalizado para o nome de domínio padrão inicial.
- Renomeia o endereço de email de grupos com referências ao nome de domínio personalizado para o nome de domínio padrão inicial.
- Renomeia os URIs de identificador de aplicativos que têm referências ao nome de domínio personalizado para o nome de domínio padrão inicial.
- Desabilita contas de usuário afetadas pela opção ForceDelete no centro de administração do Microsoft Entra e, opcionalmente, ao usar o API do Graph.
Um erro é retornado quando:
- O número de objetos a ser renomeado é maior que 1.000
- Um dos aplicativos a serem renomeados é um aplicativo multilocatário
Práticas recomendadas para higiene de domínio
Use um registrador respeitável que fornece notificações amplas para alterações de nome de domínio, expiração de registro, período de carência para domínios expirados e mantém altos padrões de segurança para controlar quem tem acesso à configuração de nome de domínio e registros TXT. Mantenha seus nomes de domínio atualizados com o registrador e verifique se há precisão nos registros TXT.
- Se você estiver expirando propositalmente seu nome de domínio ou entregando a propriedade para outra pessoa (separadamente de seu locatário Microsoft Entra), você deverá excluí-lo de seu locatário Microsoft Entra antes de expirar ou transferir.
- Se você permitir que seu nome de domínio expire, se você conseguir reativar/recuperar o controle dele, examine cuidadosamente todos os registros TXT com o registrador para garantir que não haja adulteração do nome de domínio.
- Se não for possível reativar ou recuperar o controle do nome de domínio imediatamente, você deverá excluí-lo de seu locatário Microsoft Entra. Não leia/verifique novamente até que você seja capaz de resolver a propriedade do nome de domínio e verificar o registro TXT completo quanto à correção.
Observação
Microsoft não permitirá que um nome de domínio seja verificado com mais de um locatário Microsoft Entra. Depois de excluir um nome de domínio do seu locatário, você não poderá re-adicioná-lo/verificar novamente com seu locatário Microsoft Entra se ele for adicionado e verificado posteriormente com outro locatário Microsoft Entra.
Perguntas frequentes
P: Por que a exclusão de domínio está falhando com um erro que afirma que tenho grupos mestres do Exchange nesse nome de domínio?
A: Atualmente, determinados grupos, como grupos de segurança Mail-Enabled e listas distribuídas, são provisionados por Exchange e precisam ser limpos manualmente no Exchange Centro de Administração. Pode haver endereços de proxy persistentes que dependem do nome de domínio personalizado e precisam ser atualizados manualmente para outro nome de domínio.
P: Estou conectado como admin@contoso.com , mas não posso excluir o nome de domínio "contoso.com"?
R: Você não pode referenciar o nome de domínio personalizado que está tentando excluir na conta de usuário. Verifique se sua conta com pelo menos a função administrador de nome de domínio está usando o nome de domínio padrão inicial (.onmicrosoft.com), como admin@contoso.onmicrosoft.com. Entre com uma conta diferente que tenha pelo menos a função administrador de nome de domínio, como admin@contoso.onmicrosoft.com ou outro nome de domínio personalizado, como "fabrikam.com" em que a conta está.admin@fabrikam.com
P: Eu cliquei no botão Excluir domínio e vejo o status In Progress para a operação de exclusão. Quanto tempo demora? O que acontecerá se ela falhar?
Um: A operação de exclusão de domínio é uma tarefa em segundo plano assíncrona que renomeia todas as referências para o nome de domínio. Pode levar até 24 horas para ser concluído. Se a exclusão do domínio falhar, verifique se você não tem:
- Aplicativos configurados no nome de domínio com o appIdentifierURI
- Qualquer grupo habilitado para email referenciando um nome de domínio personalizado
- Mais de 1.000 referências ao nome de domínio
- O domínio a ser removido é definido como o domínio primário da sua organização
Observe também que a opção ForceDelete não funcionará se o domínio usar o tipo de autenticação federada. Nesse caso, os usuários/grupos no domínio devem ser renomeados ou removidos usando o Active Directory local antes de repetir a remoção do domínio. Se você achar que alguma das condições ainda não foi atendida, limpe as referências manualmente e tente excluir o domínio novamente.
Usar o PowerShell ou o Microsoft API do Graph para gerenciar nomes de domínio
A maioria das tarefas de gerenciamento para nomes de domínio em Microsoft Entra ID também pode ser concluída usando Microsoft PowerShell ou programaticamente usando o Microsoft API do Graph.