Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Redes virtuais gerenciadas são redes virtuais criadas e gerenciadas pelo Microsoft Fabric para cada espaço de trabalho do Fabric. As redes virtuais gerenciadas fornecem isolamento de rede para cargas de trabalho do Fabric Spark, o que significa que os clusters de cálculo são implantados em uma rede dedicada e não fazem mais parte da rede virtual compartilhada.
As redes virtuais gerenciadas também habilitam recursos de segurança de rede, como pontos de extremidade privados gerenciados e suporte a links privados para os itens de Engenharia e Ciência de Dados no Microsoft Fabric que usam o Apache Spark.

Os espaços de trabalho do Fabric provisionados com uma rede virtual dedicada fornecem valor de três maneiras:
Com uma rede virtual gerenciada, você obtém isolamento de rede completo para os clusters do Spark que executam trabalhos do Spark (que permitem que os usuários executem código de usuário arbitrário) enquanto descarrega a carga do gerenciamento da rede virtual para o Microsoft Fabric.
Você não precisa criar uma sub-rede para os clusters do Spark com base no pico de carga, pois isso é gerenciado para você pelo Microsoft Fabric.
Uma rede virtual gerenciada para seu espaço de trabalho, juntamente com pontos de extremidade privados gerenciados, permite que você acesse fontes de dados que estão atrás de firewalls ou bloqueadas para acesso público.
Observação
No momento, não há suporte para redes virtuais gerenciadas nas regiões do Oeste da Suíça e Centro-Oeste dos EUA.
Saída: Pontos de extremidade privados gerenciados não estão disponíveis em workspaces do Fabric vinculados a capacidades nas regiões Switzerland West e West Central US.
Entrada: se os espaços de trabalho estiverem vinculados a capacidades do Fabric nesta região, em locatários nos quais a configuração de Link Privado esteja habilitada, os trabalhos de Engenharia de Dados originados de notebooks, definições de trabalho do Spark e operações de lakehouse resultarão em erro.
Instruções para habilitar redes virtuais gerenciadas para um espaço de trabalho do Fabric
As redes virtuais gerenciadas são provisionadas para um espaço de trabalho do Fabric quando você
Adicione endpoints privados gerenciados, que fornecem acesso seguro de saída , a um espaço de trabalho. Os administradores do espaço de trabalho podem criar e excluir conexões gerenciadas de endpoint privado nas configurações do espaço de trabalho do Fabric.
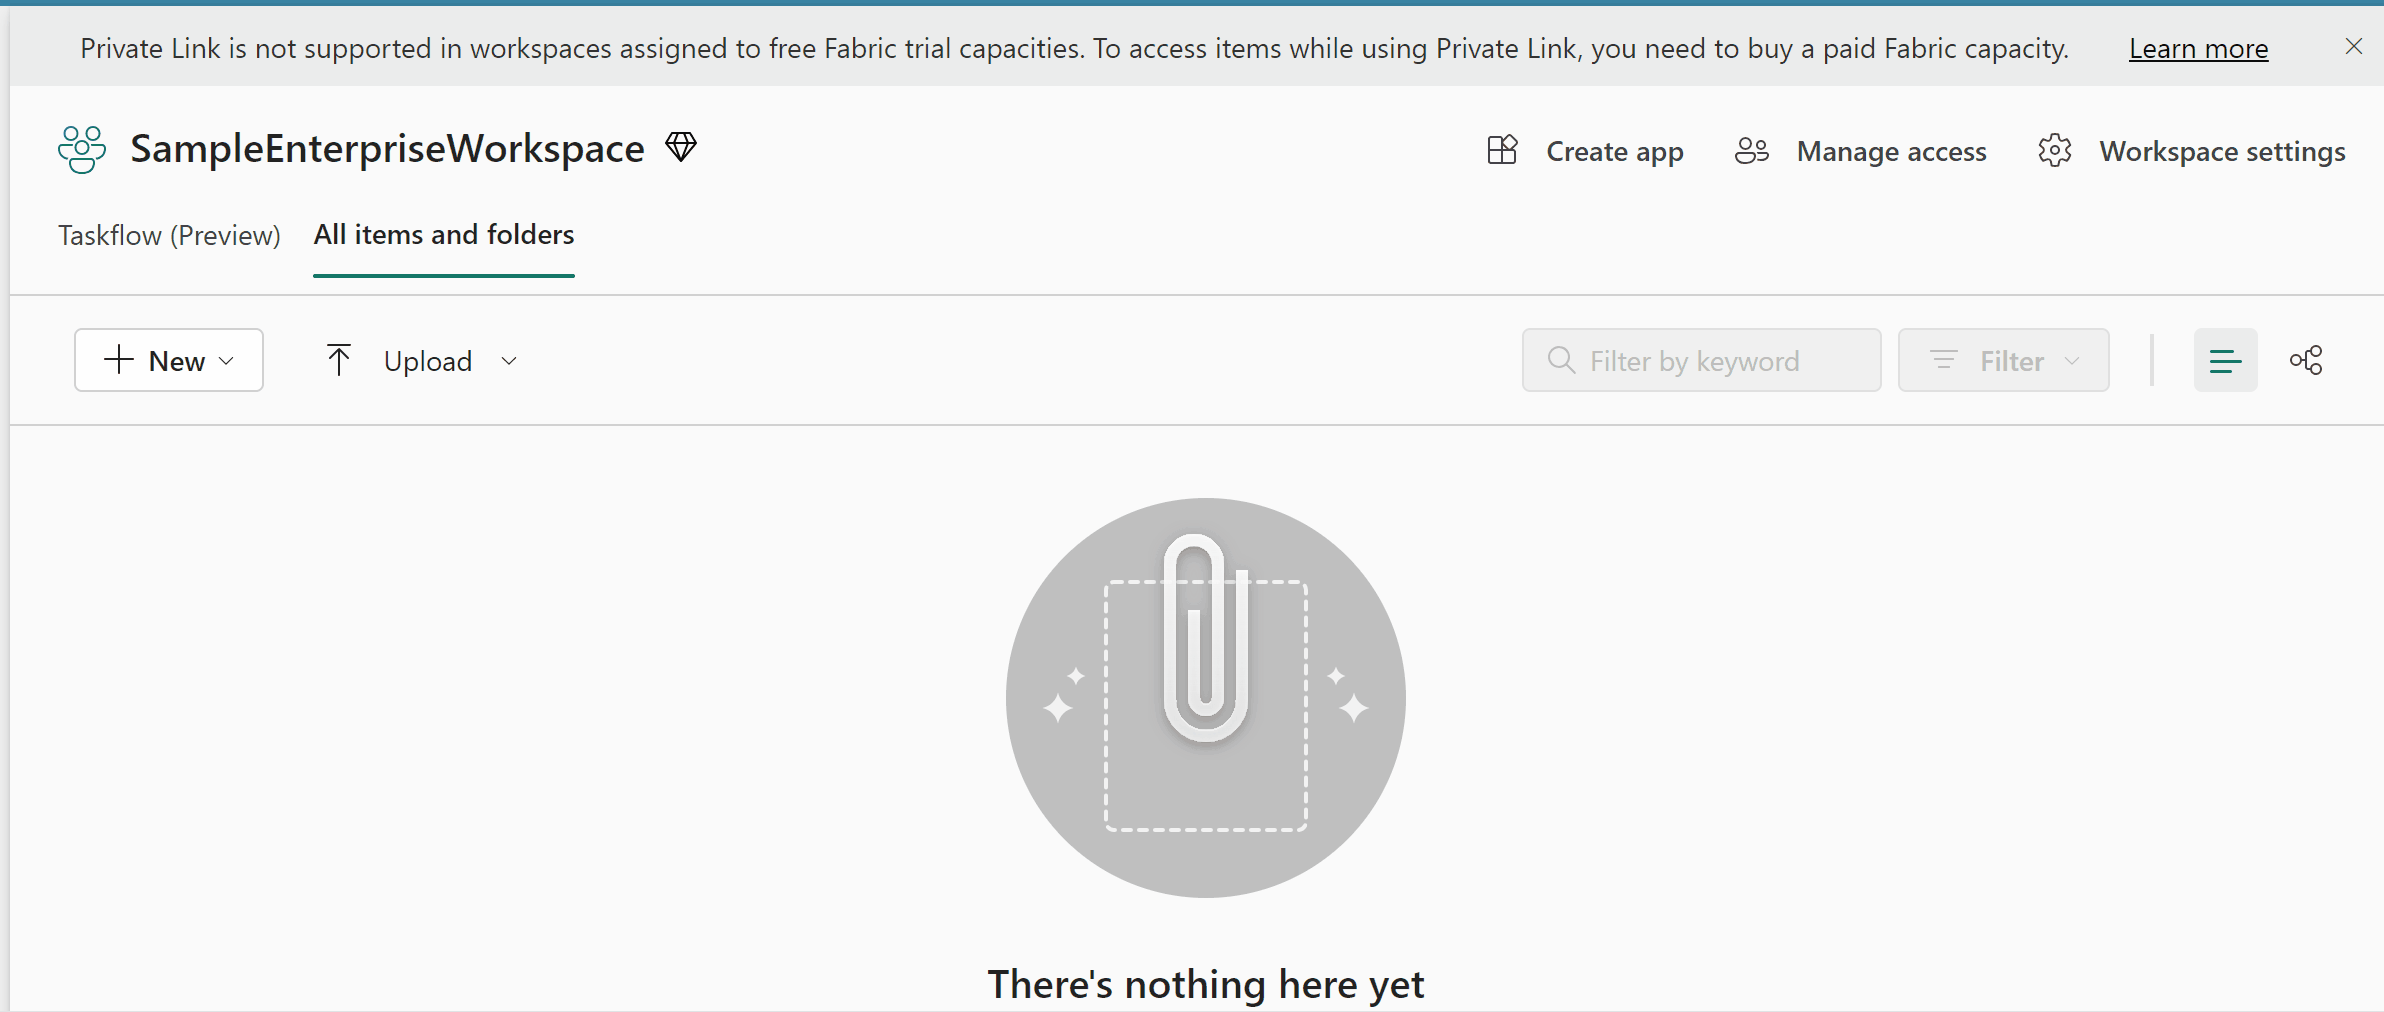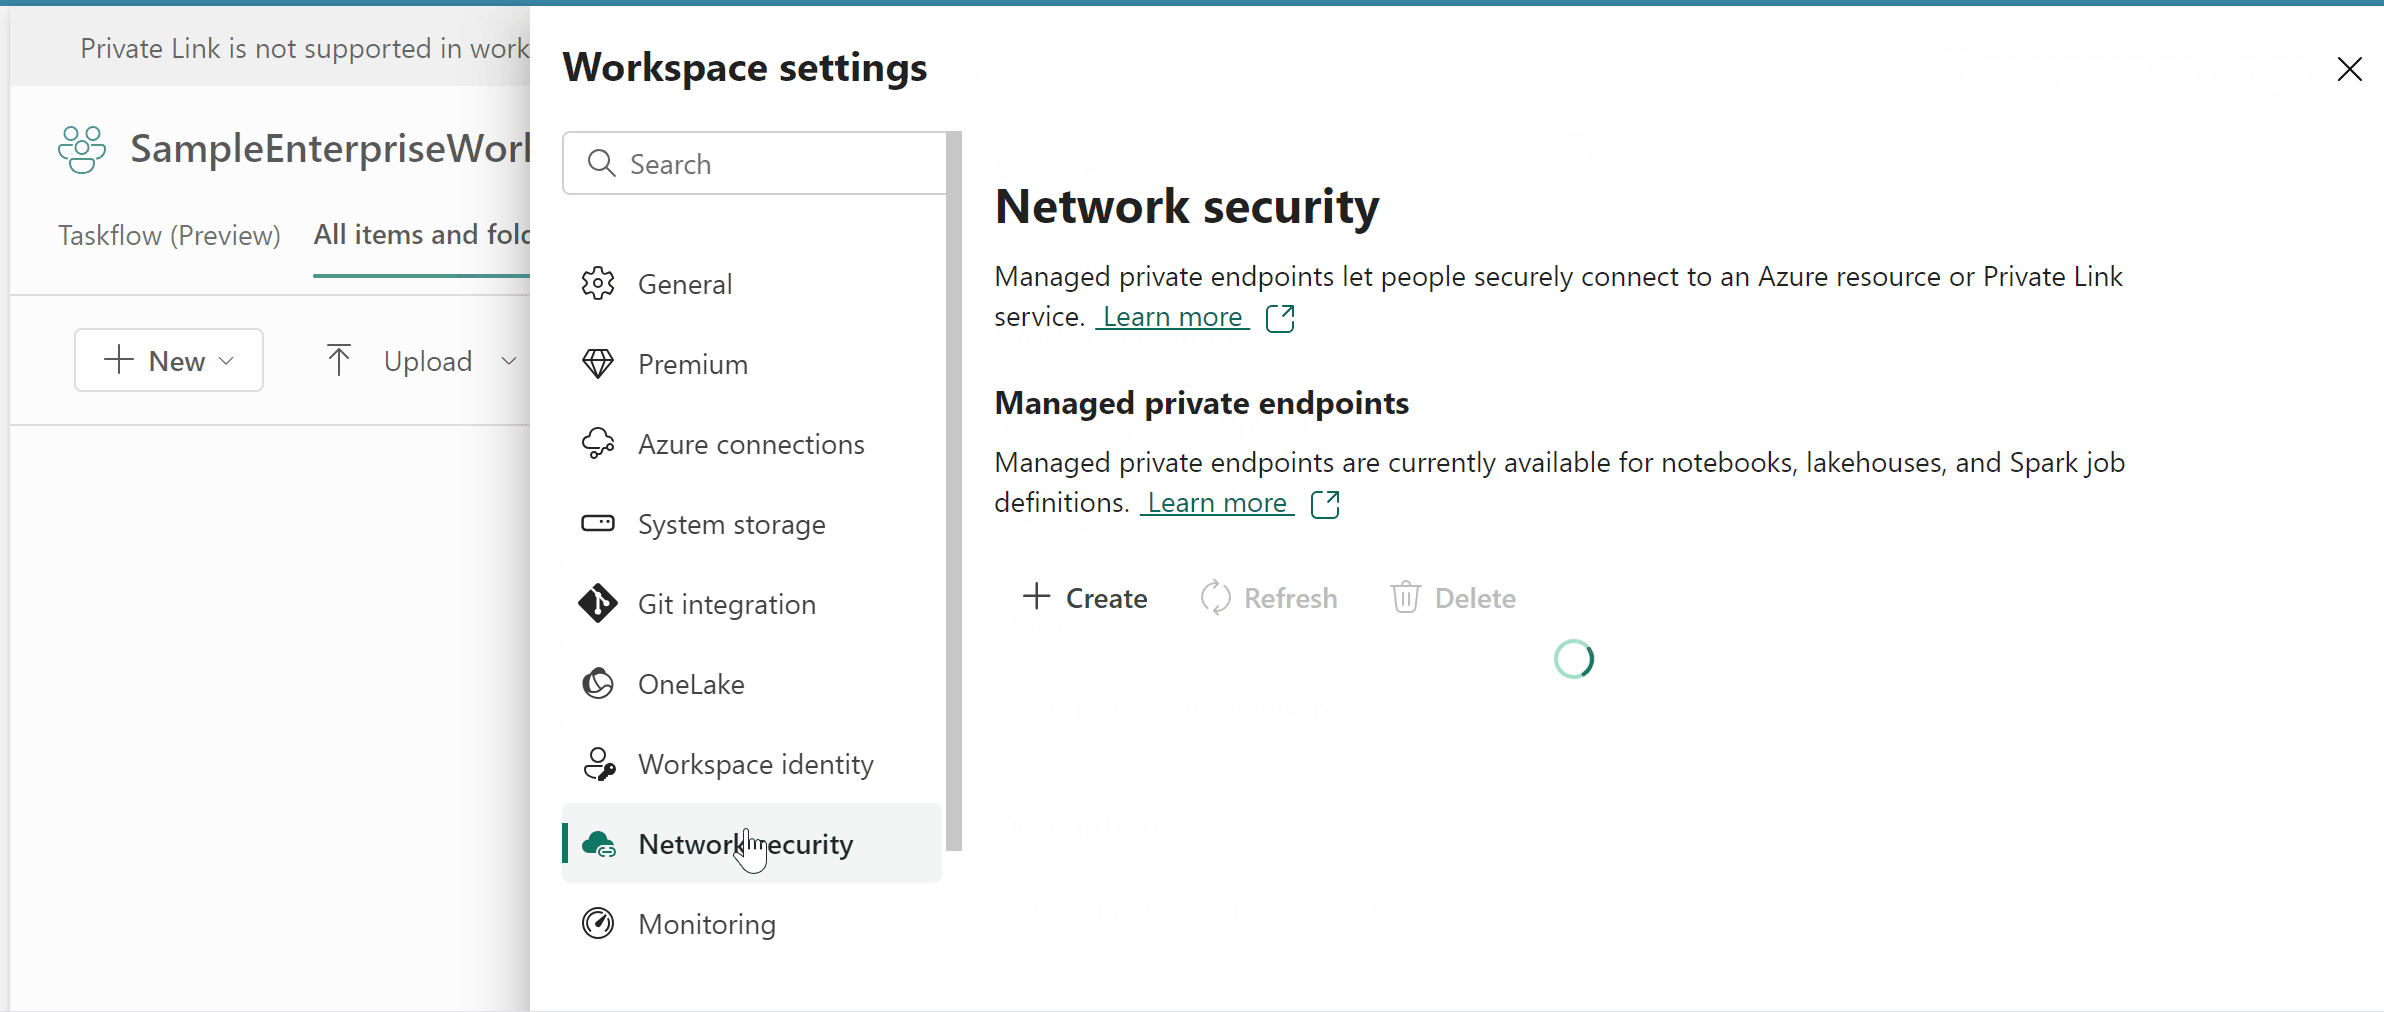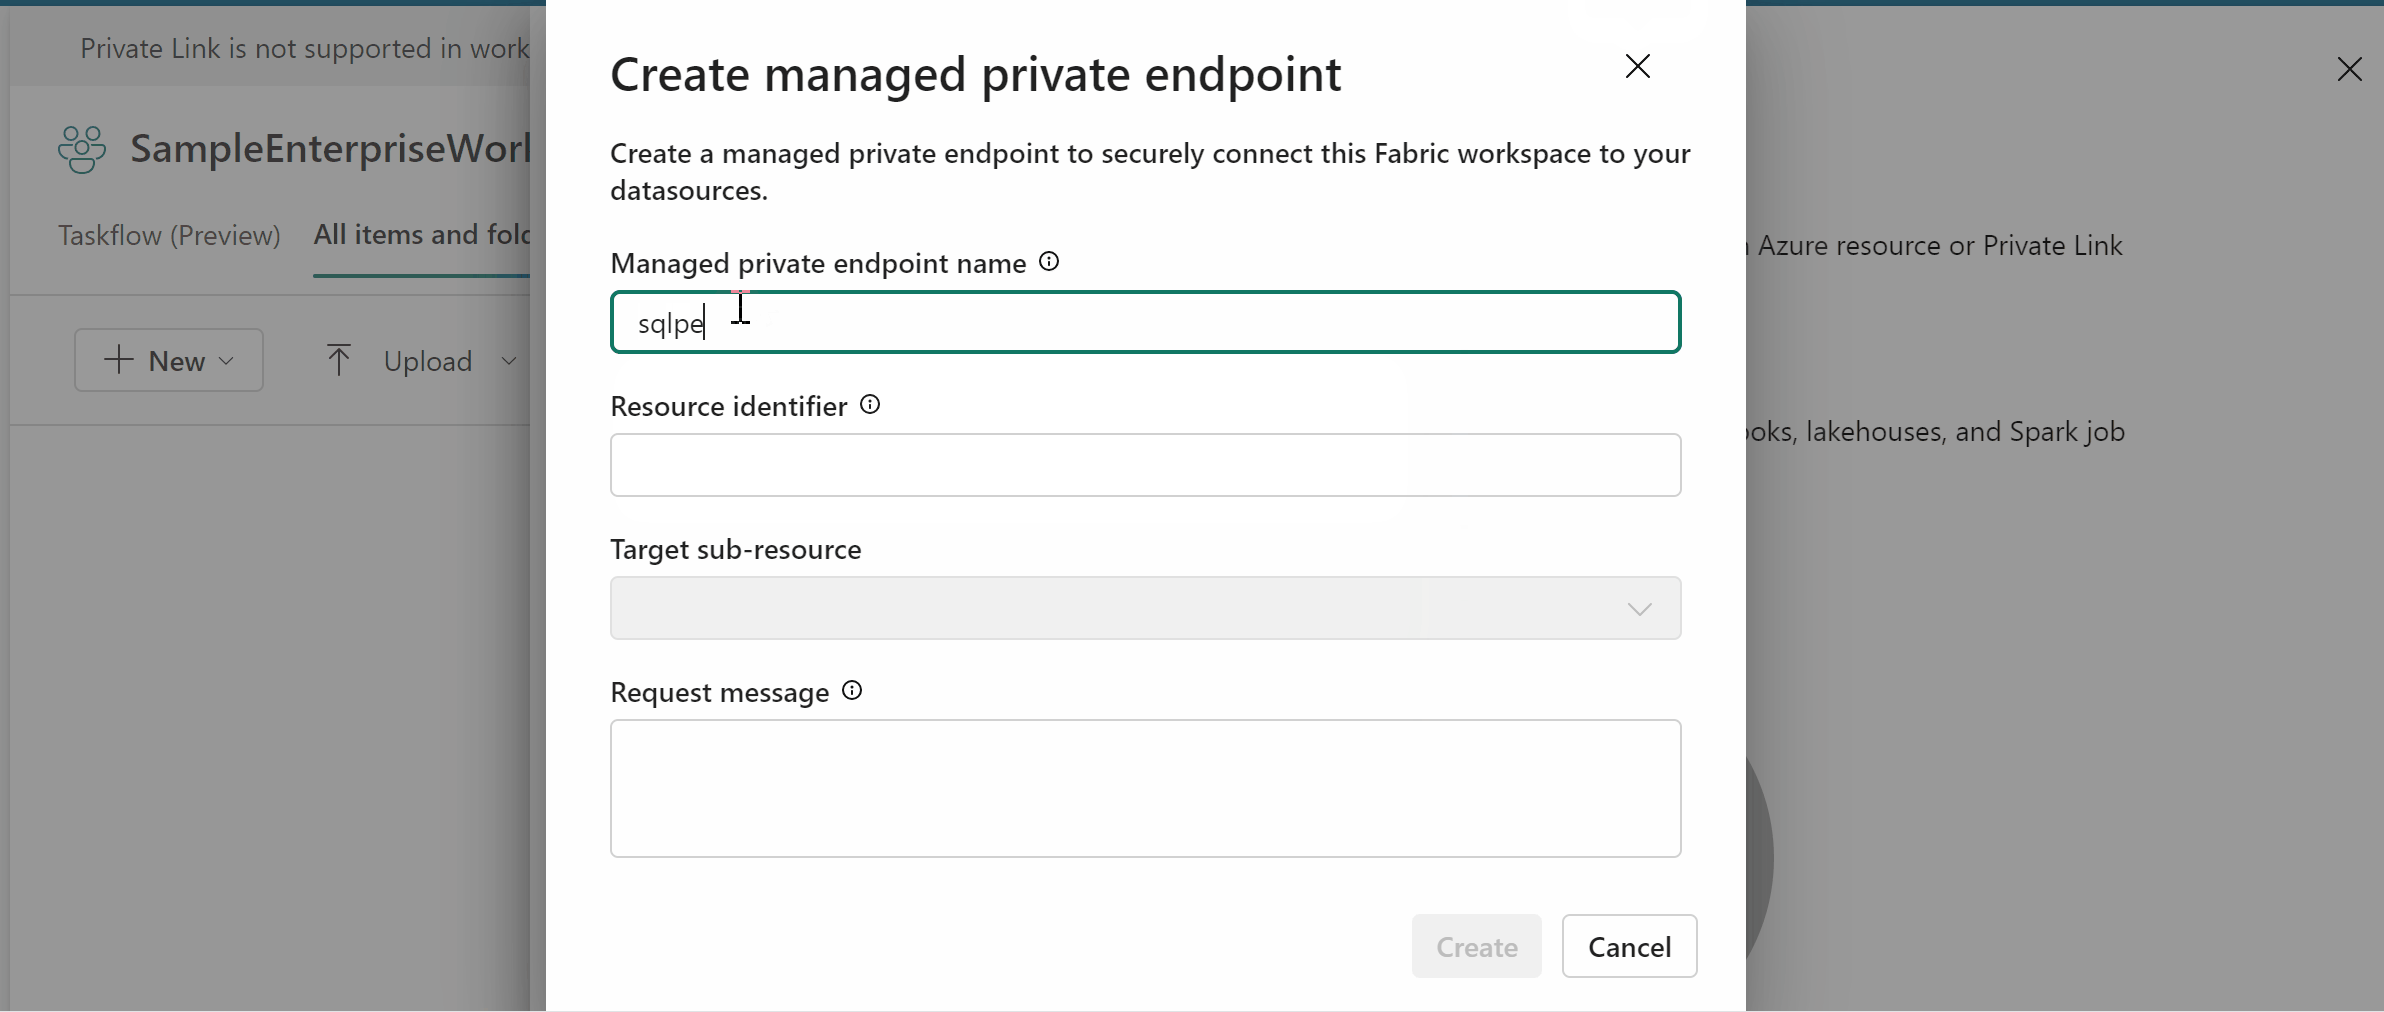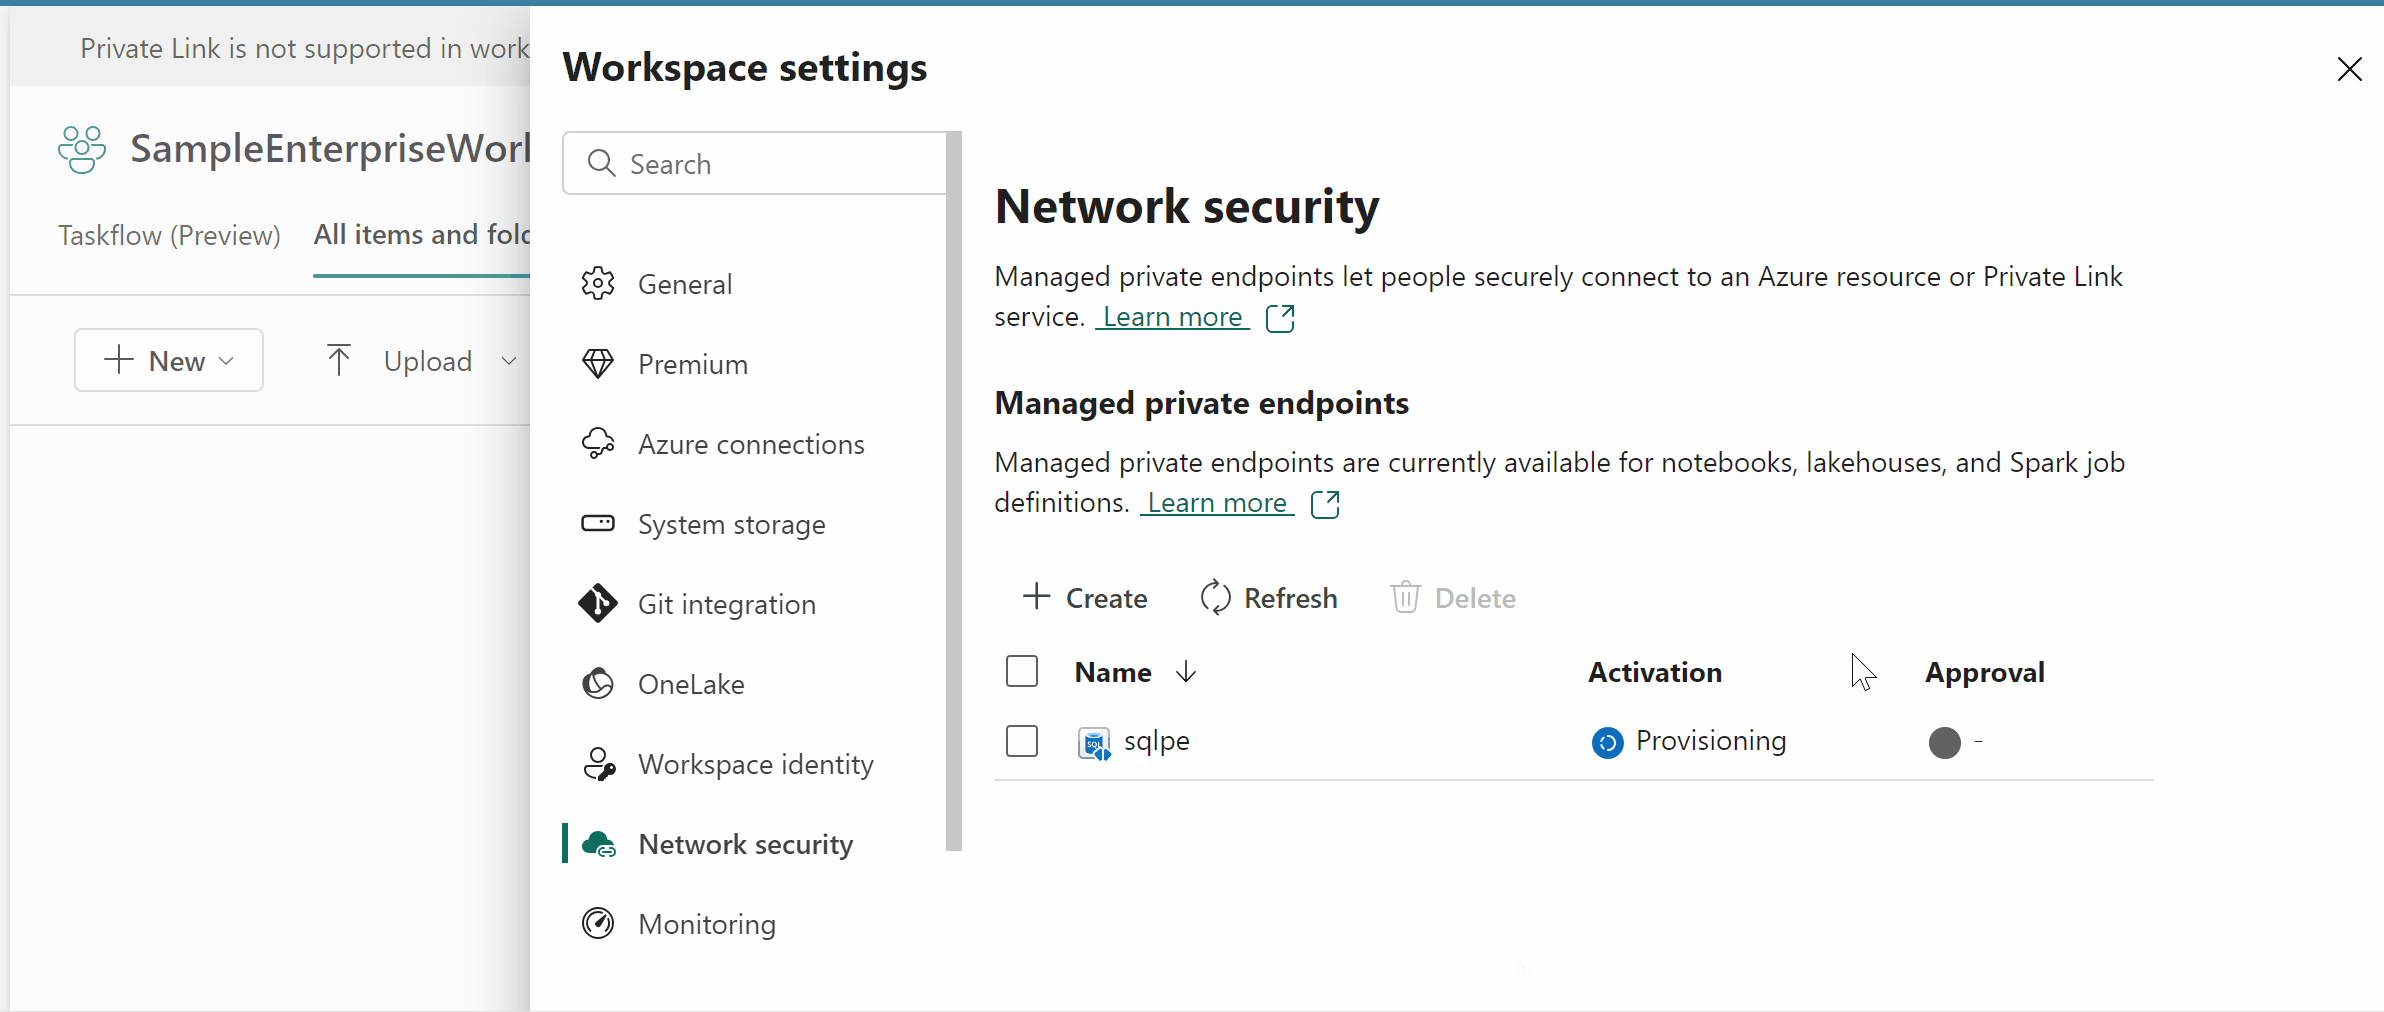
Para obter mais informações, consulte Sobre pontos de extremidade privados gerenciados no Fabric
Ative o Link Privado, que oferece proteção de rede de entrada, e execute um trabalho Spark em um Fabric Workspace. Administradores de tenant podem ativar a configuração Link Privado nas configurações de tenant do seu tenant Microsoft Fabric.
Depois de habilitar a configuração Link Privado, a execução do primeiro trabalho do Spark (Notebook ou definição de trabalho do Spark) ou a realização de uma operação do Lakehouse (por exemplo, Carregar para Tabela ou uma operação de manutenção de tabela, como Optimize ou Vacuum) resultará na criação de uma rede virtual gerenciada para o espaço de trabalho.
Saiba mais sobre como configurar links privados para o Microsoft Fabric
Observação
A rede virtual gerenciada é provisionada automaticamente como parte da etapa de envio de tarefa para o primeiro trabalho do Spark no espaço de trabalho. Depois que a rede virtual gerenciada for provisionada, os pools iniciais (opção de computação padrão) do Spark serão desabilitados, pois eles são clusters pré-aquecidos hospedados em uma rede virtual compartilhada. Os trabalhos do Spark serão executados em pools personalizados criados sob demanda no momento do envio de trabalho na rede virtual gerenciada dedicada do workspace, o que pode levar cerca de 3 a 5 minutos para iniciar as sessões no Spark.