Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Fórum de Segurança de Grupo Aberto desenvolve diretrizes de segurança e Confiança Zero que descrevem recursos de segurança, princípios de arquitetura, funções e ABBs (Blocos de Construção de Arquitetura). Elas fornecem um modelo de referência externo útil para conectar resultados de negócios e segurança à arquitetura, ao trabalho de segurança e à tecnologia.
O MICROSOFT SECURITY Adoption Framework (SAF) conecta esse material a cenários de negócios da SAF, disciplinas de segurança, tecnologias e funções e, em seguida, para Microsoft diretrizes de arquitetura e implementação.
Importante
O Open Group continua sendo a fonte oficial de seus padrões e modelos de referência. Alguns Confiança Zero material são publicados como padrões, enquanto outros materiais estão disponíveis como instantâneos em evolução. As diretrizes nesta página são criadas pela Microsoft e não alteram nem estendem as publicações do The Open Group.
Mapear capacidades de Confiança Zero para o SAF
O modelo de Confiança Zero do Open Group descreve capacidades que combinam pessoas, processos e tecnologia para alcançar resultados de segurança em governança, gerenciamento de ativos, prevenção, detecção, resposta, recuperação e melhoria contínua.
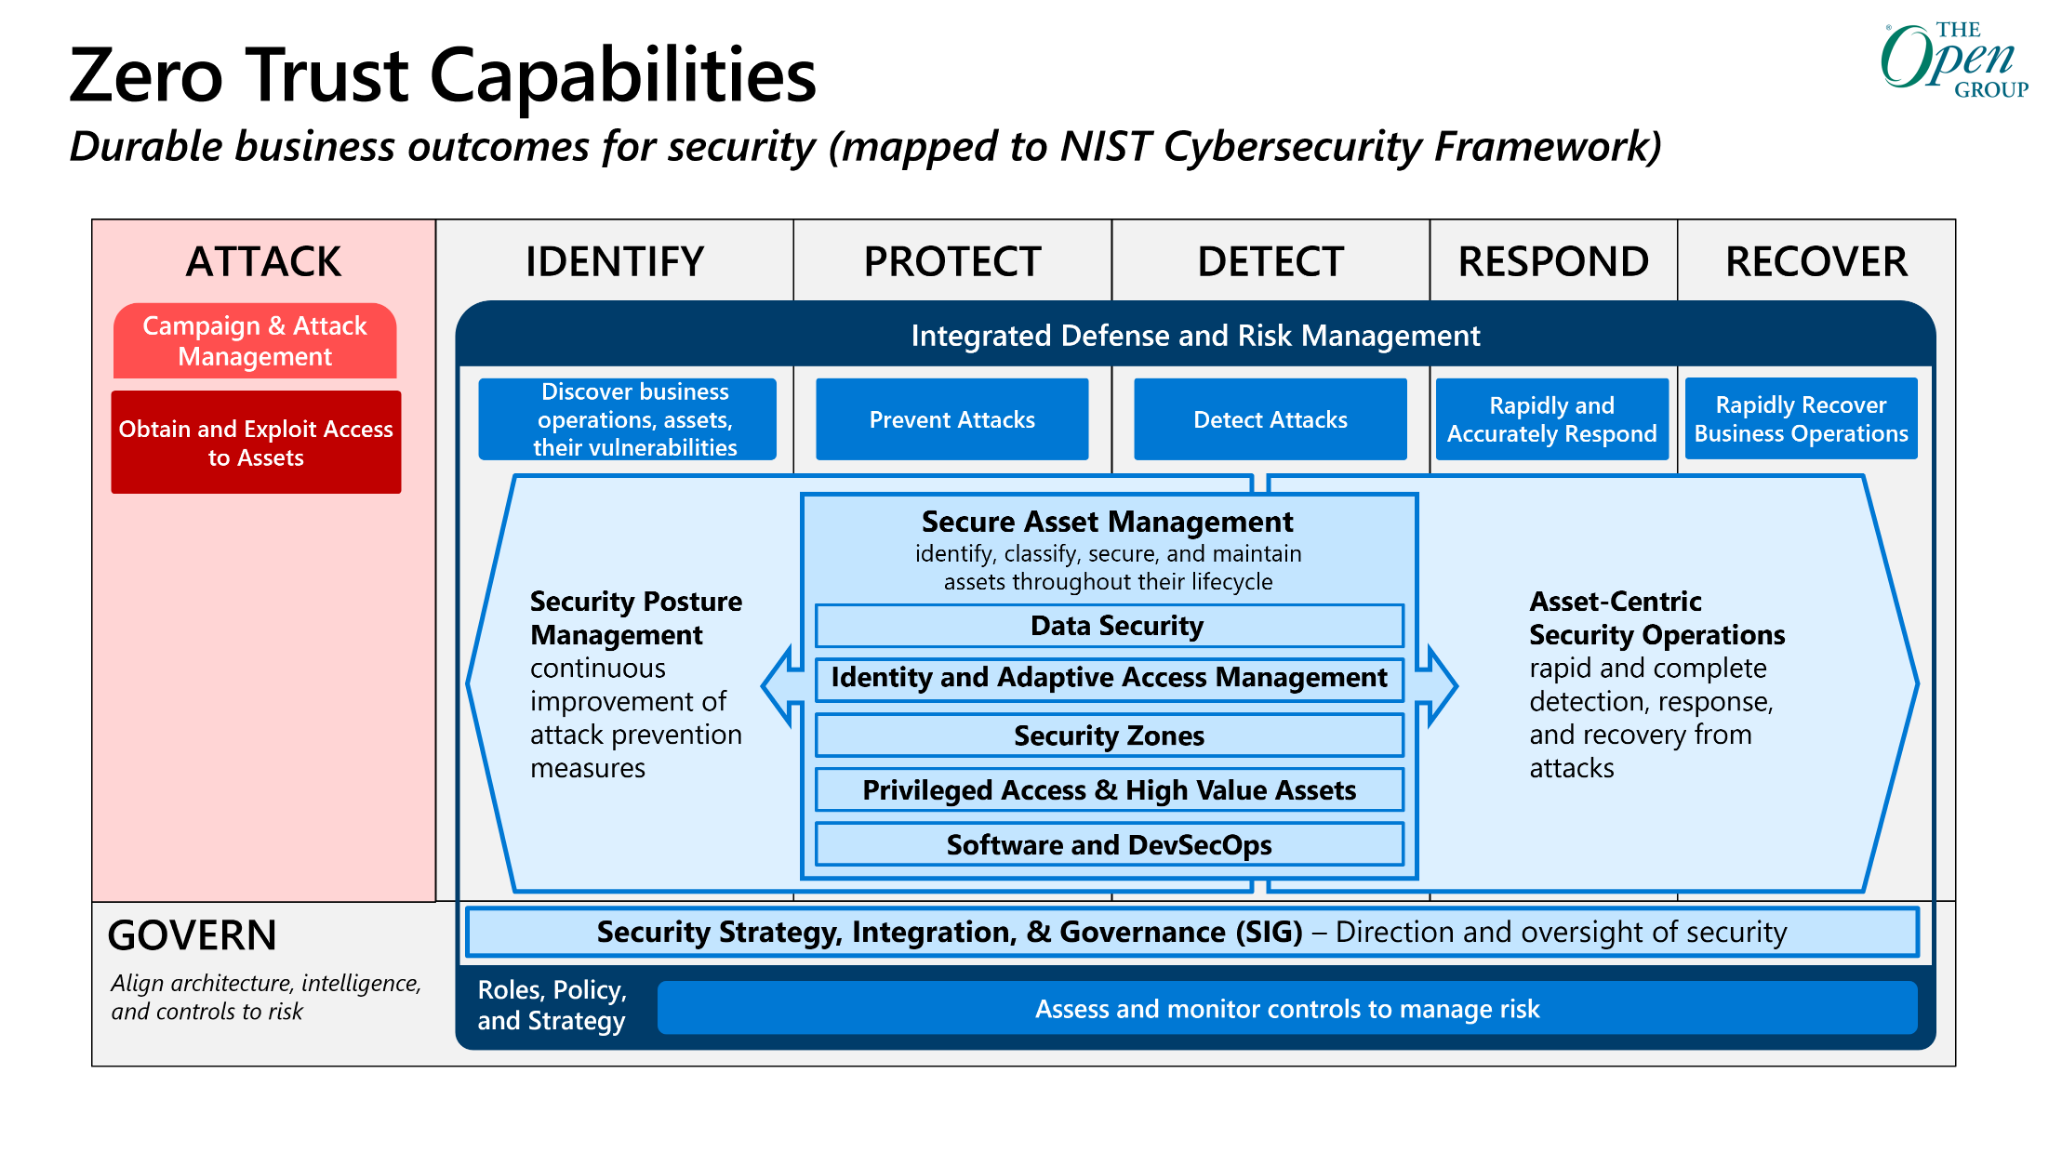
O modelo de funcionalidade fornece uma ponte útil para a SAF porque ambos os modelos organizam a segurança em torno de resultados duráveis e trabalho de segurança em vez de produtos individuais.
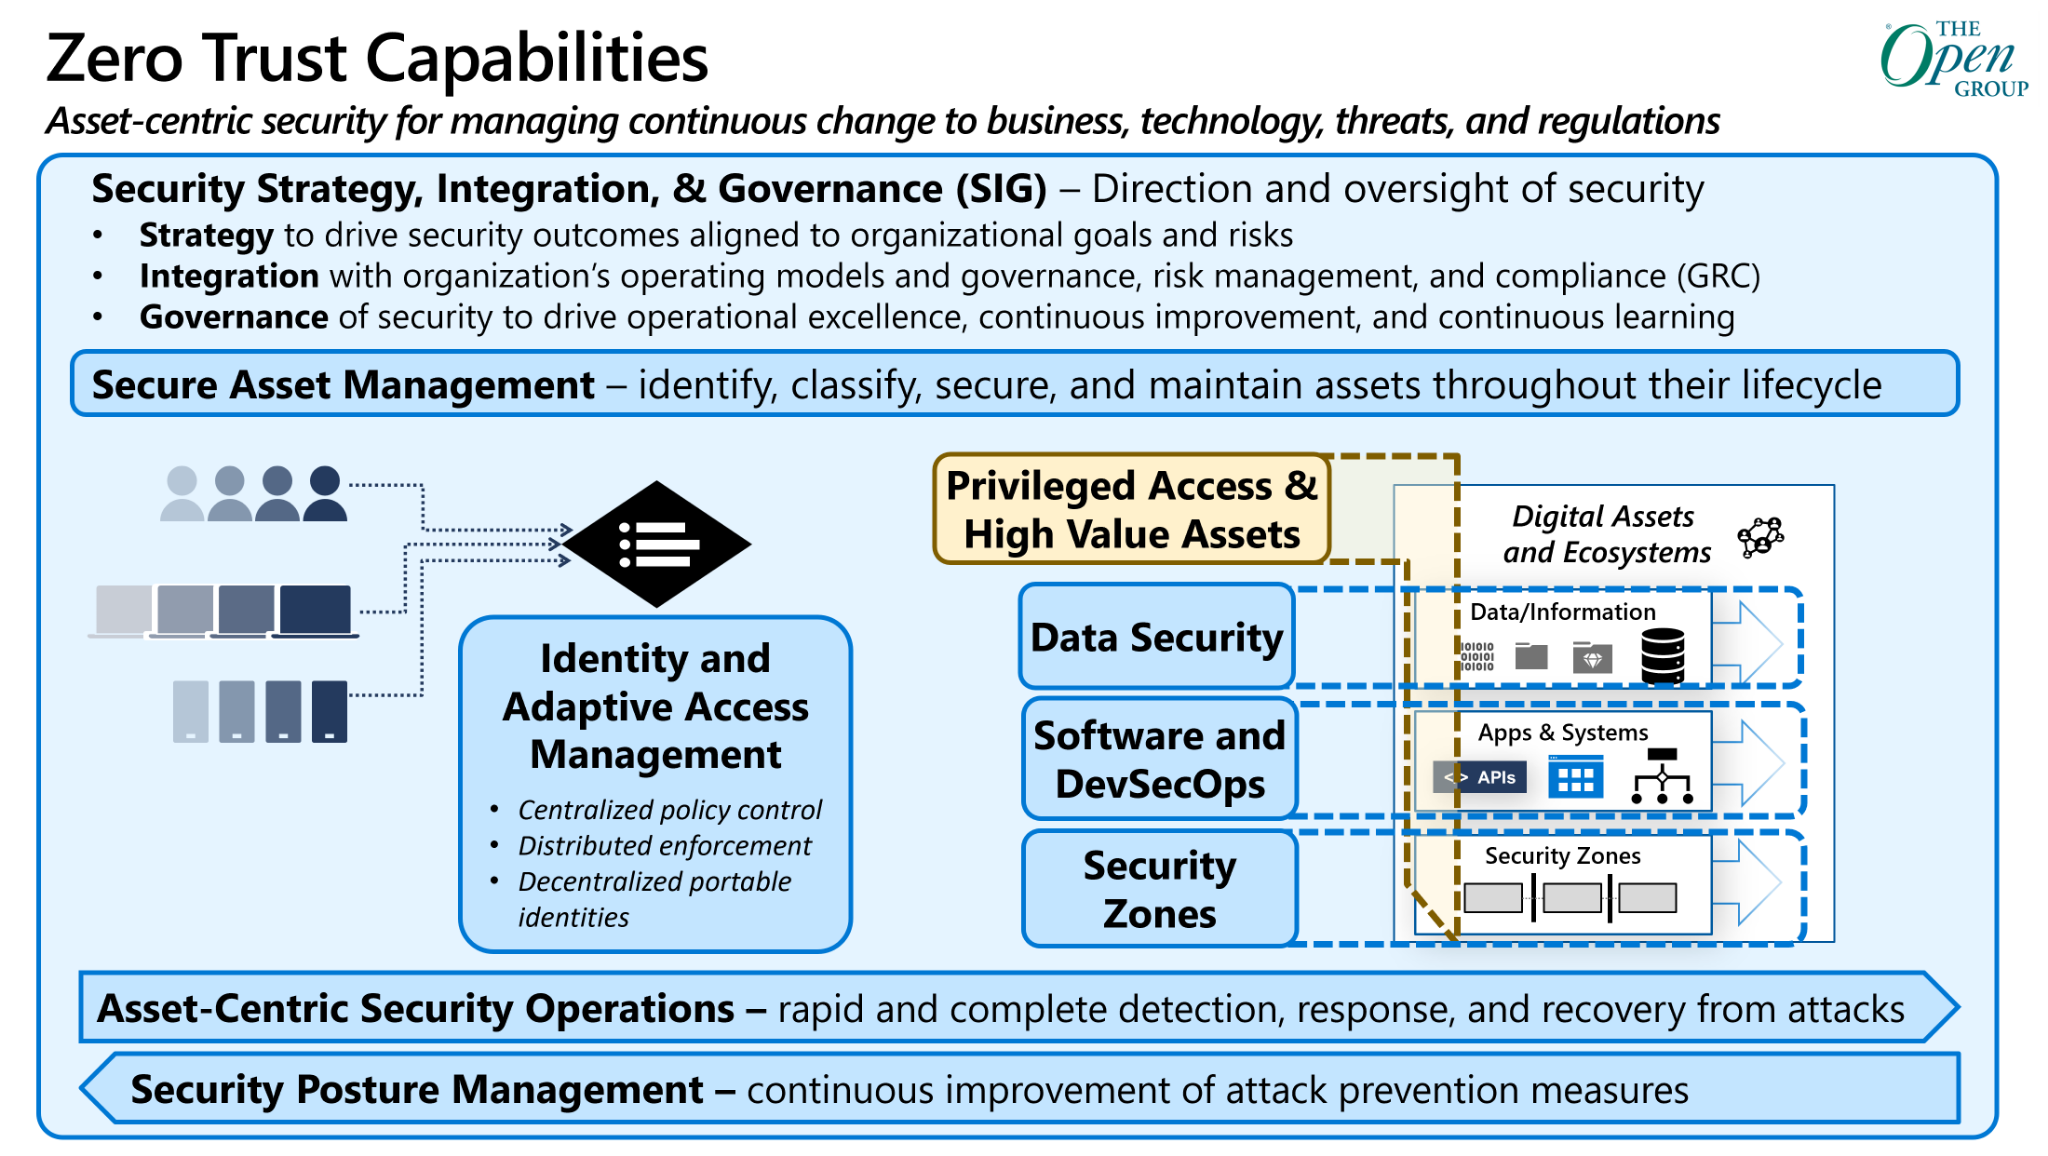
O mapeamento a seguir identifica a disciplina de SAF primária para cada funcionalidade.
| A capacidade do The Open Group | Disciplinas primárias do SAF | Ações de função típicas |
|---|---|---|
| Gerenciamento integrado de riscos e defesa | Estratégia, integração e governança; Arquitetura de segurança; Gerenciamento de postura de segurança; SecOps/SOC | Os líderes empresariais responsáveis definem o apetite por risco e as prioridades com a liderança em segurança. Líderes e profissionais de segurança e tecnologia traduzem essa direção em estratégia e execução de segurança, coordenam o trabalho entre disciplinas e medem os resultados. |
| Estratégia de segurança, integração e governança (SIG) | Estratégia, integração e governança; Arquitetura de segurança | O CISO lidera a estratégia de segurança e a governança com diretores de segurança e arquitetos/analistas de negócios de segurança. Eles se coordenam com executivos de tecnologia, líderes de negócios e produtos, stakeholders de risco e conformidade e outros tomadores de decisão responsáveis para alinhar prioridades de segurança com objetivos e riscos de negócios, estabelecer direção e traduzi-las em política, roteiros, arquitetura, medidas e supervisão. |
| Gerenciamento seguro de ativos | Arquitetura de segurança; Gerenciamento de postura de segurança | Proprietários de produtos e arquitetos/analistas de negócios identificam operações de negócios, ativos, criticidade e proprietários. As funções técnicas mantêm o estado do ciclo de vida. Os arquitetos definem padrões de proteção. O Gerenciamento da postura de segurança mede a exposição e a cobertura de controle. |
| Security Posture Management | Gerenciamento de postura de segurança | O Gerenciamento de Posturas de Segurança identifica exposições e caminhos de ataque, prioriza a melhoria e verifica a correção. Os proprietários de produtos e tecnologia implementam ou autorizam o tratamento. |
| Operações de segurança centradas em ativos | SecOps/SOC | Os Engenheiros de Plataforma SecOps e de Dados fornecem dados e plataformas. Engenheiros de detecção e Inteligência contra Ameaças melhoram a cobertura. Triagem, investigação, busca de ameaças, perícia, engenharia reversa, coordenação de incidentes e proprietários técnicos detectam, respondem e se recuperam. |
| Gerenciamento de acesso adaptável e identidade | Acesso e identidade | Os Arquitetos de Acesso definem padrões de política e aplicação. Os papéis de Identidade, Rede, Endpoint do Usuário, Aplicação e Plataforma as implementam. Os Product Owners autorizam o acesso de negócio. O Gerenciamento de Postura de Segurança e o SecOps/SOC monitoram a eficácia e o uso indevido. |
| Segurança de Dados | Segurança de Dados; Acesso e Identidade | Data Officer/Data Governance and Product Owners definem valor e obrigações. Controles de design de Arquitetos de Dados e Acesso. As funções Dados, Identidade, Aplicativo e Plataforma implementam-nos. |
| Zonas de segurança | Arquitetura de segurança; Segurança de infraestrutura; Acesso e identidade | Arquitetos de segurança, acesso e infraestrutura definem limites e imposição. Engenheiros de rede, infraestrutura/plataforma, identidade e segurança implementam a segmentação e monitoram a política. |
| Acesso privilegiado e ativos de alto valor | Acesso e identidade; Arquitetura de segurança | Os líderes empresariais e de produtos identificam ativos de alto valor e proprietários responsáveis. Os Arquitetos de Acesso e Segurança definem caminhos de privilégio. As funções de identidade, ponto de extremidade, rede e plataforma as implementam. O SecOps/SOC monitora os caminhos de ataque e a atividade. |
| Software e DevSecOps | Segurança de desenvolvimento; Arquitetura de segurança | Arquitetos de Software/Aplicativo, Engenheiros de Segurança de Software, Desenvolvedores, Testadores de Software, Gerentes de Qualidade/Testes de Software e líderes de DevOps criam e operam práticas seguras de desenvolvimento e entrega. |
Mapear funções de segurança para o SAF
As Funções de Segurança de Grupo Aberto e o Glossário fornecem um vocabulário comum para descrever o trabalho de segurança e distingue a responsabilidade pelos resultados de segurança da responsabilidade pela execução do trabalho de segurança.
A SAF usa esse modelo para conectar resultados de segurança e disciplinas às pessoas que tomam decisões e executam o trabalho. As organizações podem combinar responsabilidades entre pessoas, equipes, provedores de serviços, automação e agentes, preservando a responsabilidade e a autoridade de decisão apropriadas.
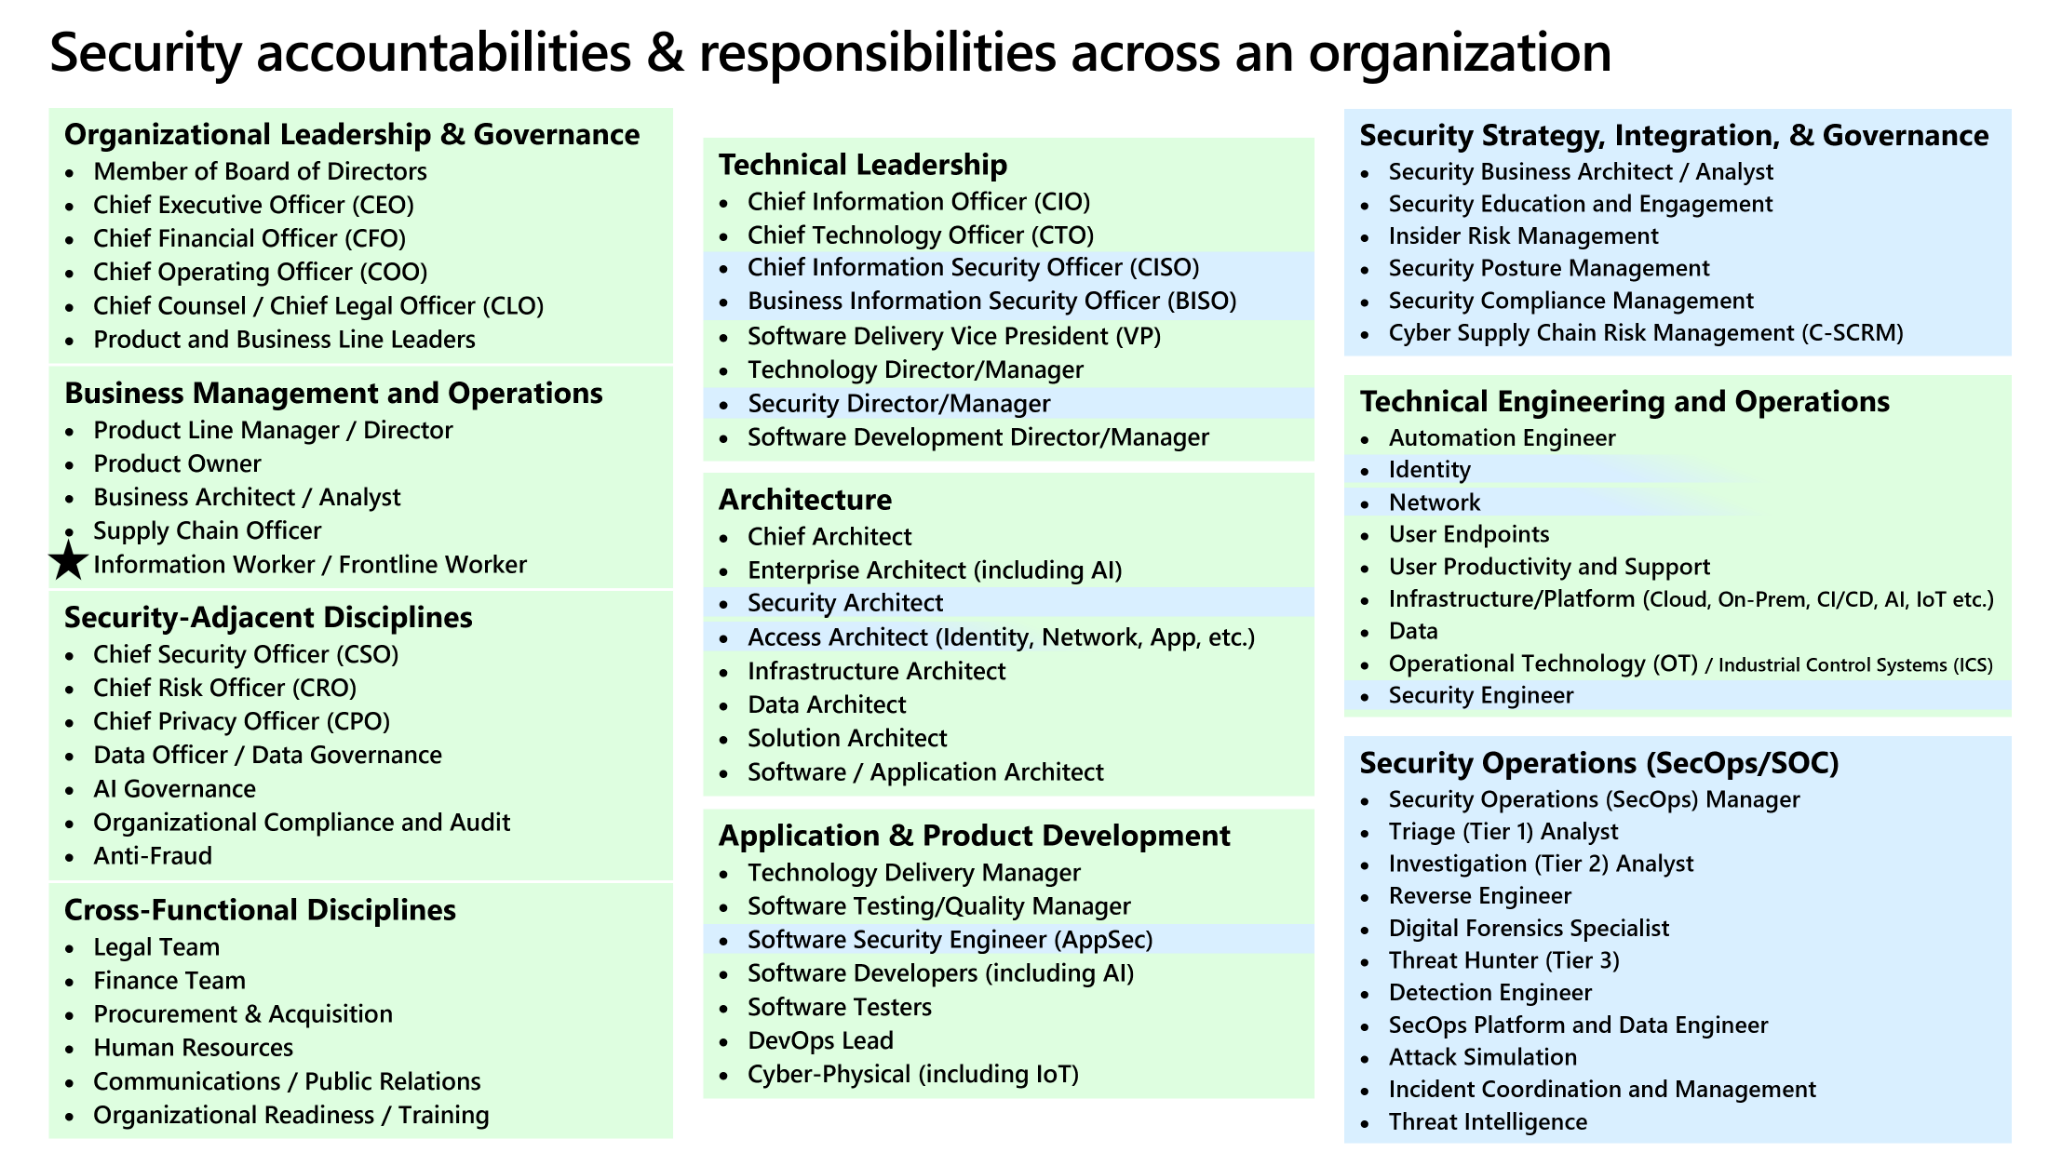
Para obter o modelo e as diretrizes da SAF, consulte as funções de segurança e as responsabilidades no SAF.
Mapear blocos de construção de arquitetura para tecnologias da Microsoft
O Modelo de Referência Confiança Zero de Grupo Aberto usa ABBs (Blocos de Construção de Arquitetura) para descrever os recursos de processo e tecnologia usados para implementar Confiança Zero.
Os mapeamentos a seguir conectam ABBs selecionados às tecnologias da Microsoft que podem fornecer recursos correspondentes. Estes são exemplos de implementação criados pela Microsoft, não fazem parte do modelo do The Open Group.
Plataforma de Operações de Segurança Centrada em Ativos (ACSOP)
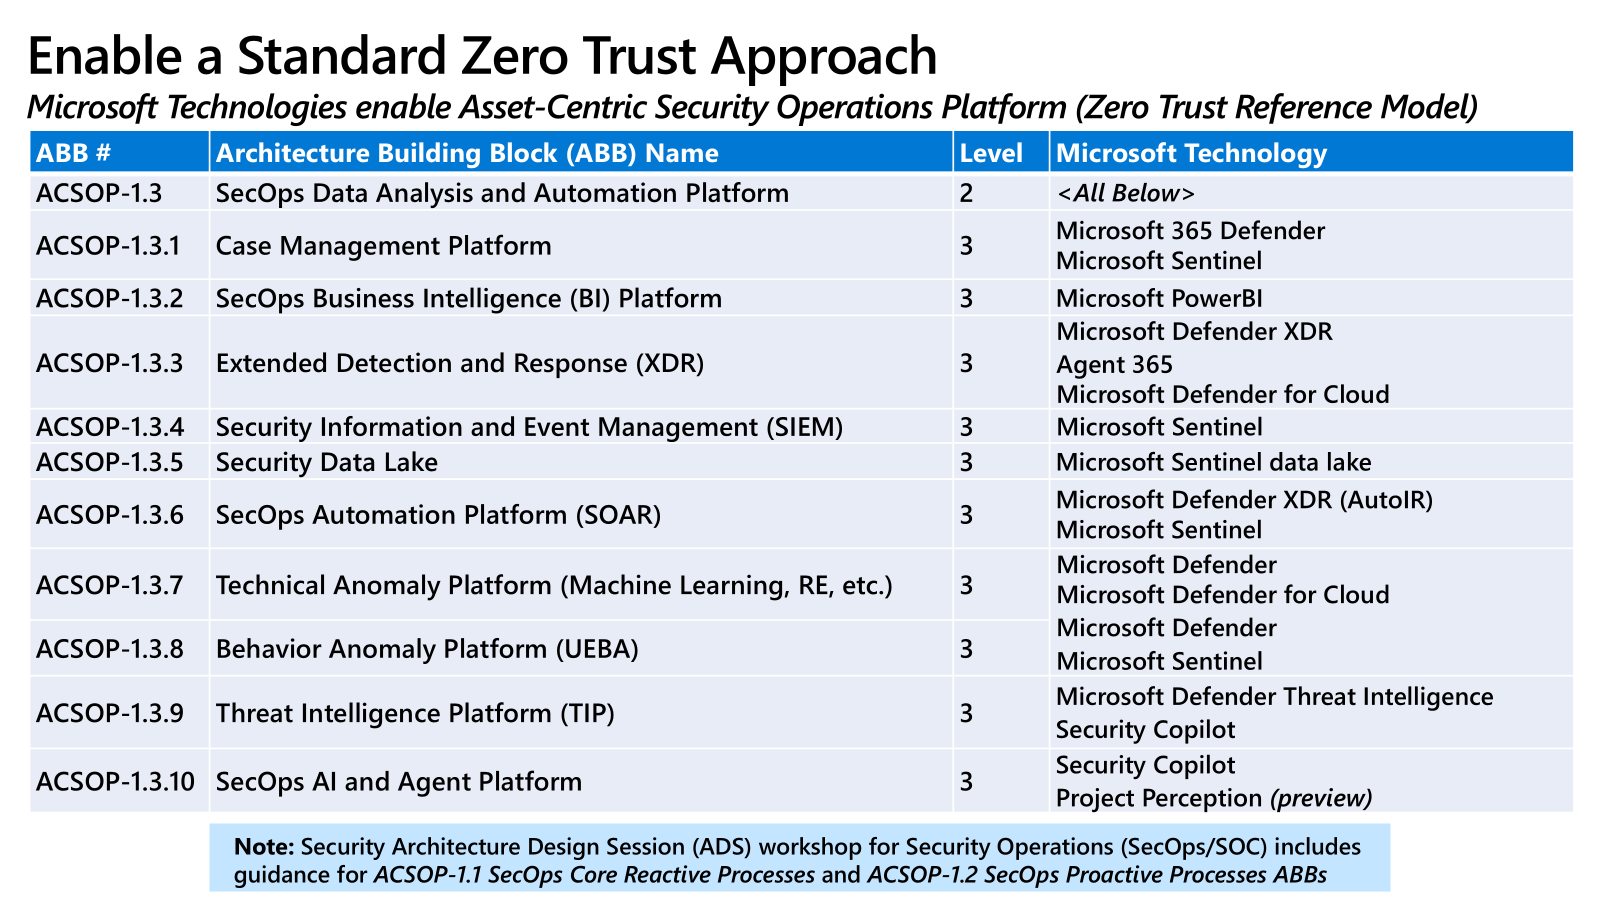
| Número do ABB | Bloco de construção de arquitetura | Nível | Exemplos de tecnologia da Microsoft |
|---|---|---|---|
| ACSOP-1.3 | SecOps Data Analysis and Automation Platform | 2 | Todos os ABBs de Nível 3 abaixo |
| ACSOP-1.3.1 | Plataforma de Gerenciamento de Casos | 3 | Microsoft Defender XDR; Microsoft Sentinel |
| ACSOP-1.3.2 | Plataforma de BI (SecOps Business Intelligence) | 3 | Microsoft Power BI |
| ACSOP-1.3.3 | Detecção e resposta estendidas (XDR) | 3 | Microsoft Defender XDR; Microsoft Agent 365; Microsoft Defender para Nuvem |
| ACSOP-1.3.4 | SiEM (Gerenciamento de Eventos e Informações de Segurança) | 3 | Microsoft Sentinel |
| ACSOP-1.3.5 | Data Lake de segurança | 3 | Data lake do Microsoft Sentinel |
| ACSOP-1.3.6 | Plataforma de Automação do SecOps (SOAR) | 3 | Microsoft Defender XDR (AutoIR); Microsoft Sentinel |
| ACSOP-1.3.7 | Plataforma de Anomalias Técnicas (machine learning, engenharia reversa e análises relacionadas) | 3 | Microsoft Defender; Microsoft Defender para Nuvem |
| ACSOP-1.3.8 | UEBA (Plataforma de Anomalias de Comportamento) | 3 | Microsoft Defender; Microsoft Sentinel |
| ACSOP-1.3.9 | Plataforma de Inteligência de Ameaças (TIP) | 3 | Informações sobre Ameaças do Microsoft Defender; Microsoft Security Copilot |
| ACSOP-1.3.10 | SecOps AI e Plataforma de Agentes | 3 | Microsoft Security Copilot; Project Perception (versão prévia) |
A sessão Segurança da Microsoft Architecture Design Session para SecOps/SOC também inclui diretrizes relacionadas aos Processos Reativos Centrais de SecOps do ACSOP-1.1 e ABBs de Processos Proativos de SecOps do ACSOP-1.2.
IAAMP (Plataforma de Identidade e Gerenciamento de Acesso Adaptável)
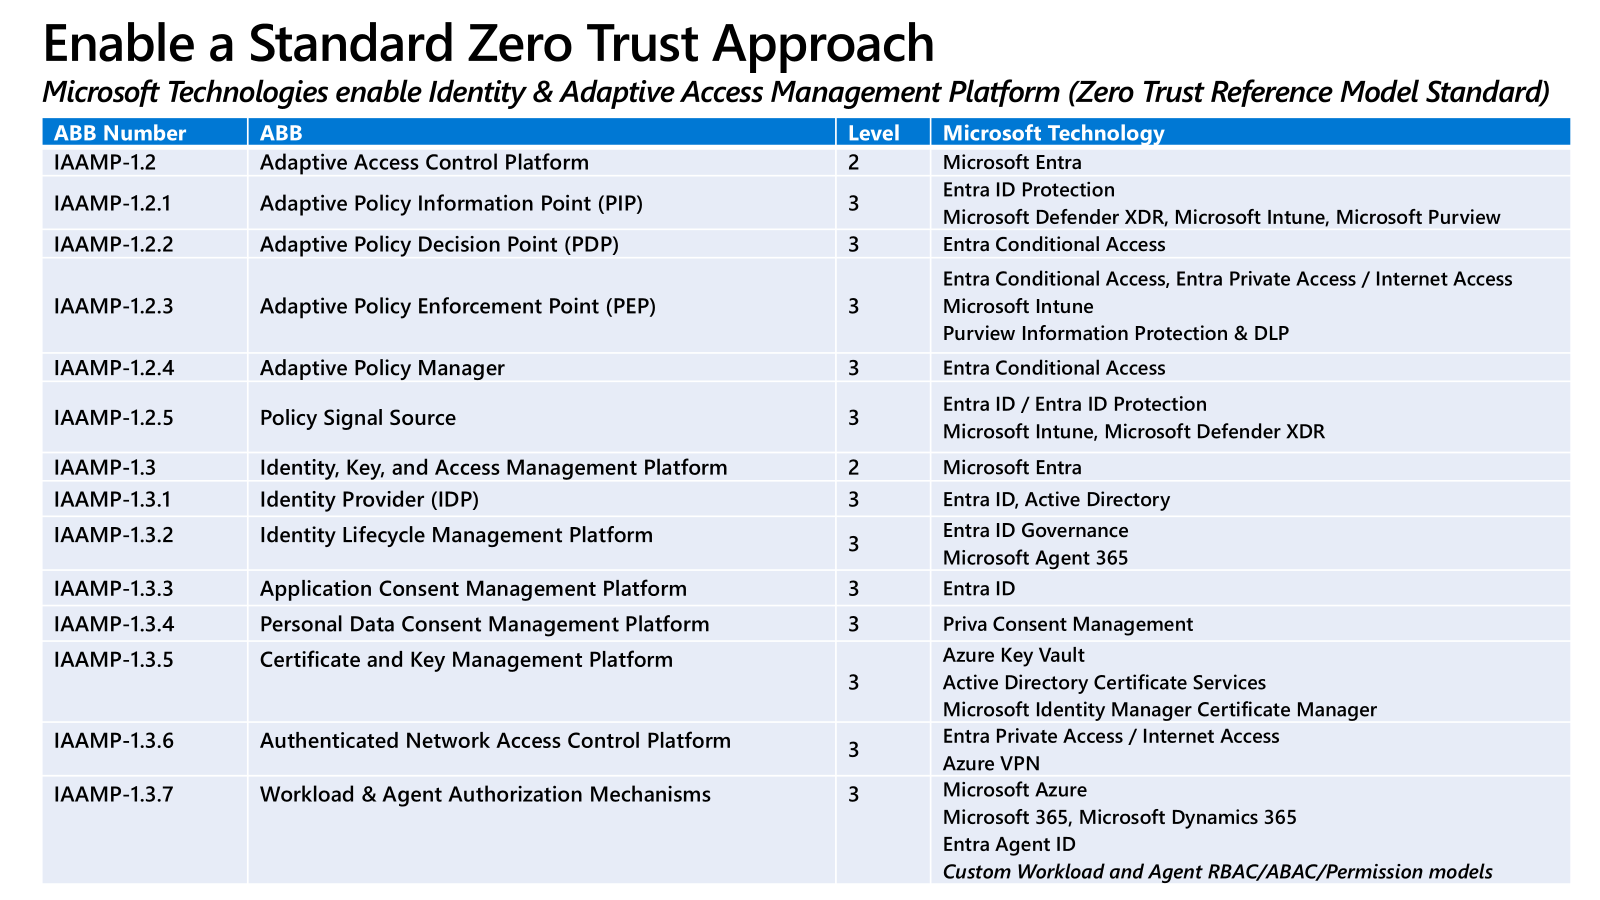
| Número do ABB | Bloco de arquitetura | Nível | exemplos de tecnologia Microsoft |
|---|---|---|---|
| IAAMP-1.2 | Plataforma de Controle de Acesso adaptável | 2 | Microsoft Entra |
| IAAMP-1.2.1 | Pip (Ponto de Informações de Política Adaptável) | 3 | Microsoft Entra ID Protection; Microsoft Defender XDR; Microsoft Intune; Microsoft Purview |
| IAAMP-1.2.2 | ponto de decisão de política adaptativa (PDP) | 3 | Acesso condicional do Microsoft Entra |
| IAAMP-1.2.3 | PEP (Ponto de Imposição de Política Adaptável) | 3 | Acesso condicional do Microsoft Entra; Acesso privado do Microsoft Entra e Acesso à Internet; Microsoft Intune; Proteção de Informações do Microsoft Purview e Data Loss Prevention |
| IAAMP-1.2.4 | Gerenciador de Políticas Adaptáveis | 3 | Acesso condicional do Microsoft Entra |
| IAAMP-1.2.5 | Origem do sinal de política | 3 | Microsoft Entra ID e Microsoft Entra ID Protection; Microsoft Intune; Microsoft Defender XDR |
| IAAMP-1.3 | Plataforma de Gerenciamento de Identidade, Chave e Acesso | 2 | Microsoft Entra |
| IAAMP-1.3.1 | Provedor de Identidade (IDP) | 3 | Microsoft Entra ID; Active Directory |
| IAAMP-1.3.2 | Plataforma de Gerenciamento do Ciclo de Vida de Identidade | 3 | Microsoft Entra ID Governance; Microsoft Agent 365 |
| IAAMP-1.3.3 | Plataforma de Gerenciamento de Consentimento da Aplicação | 3 | Microsoft Entra ID |
| IAAMP-1.3.4 | Plataforma de Gerenciamento de Consentimento de Dados Pessoais | 3 | Gerenciamento de Consentimento do Microsoft Priva |
| IAAMP-1.3.5 | Plataforma de gerenciamento de certificados e chaves | 3 | Azure Key Vault; Serviços de Certificados do Active Directory; Gerenciador de Certificados do Microsoft Identity Manager |
| IAAMP-1.3.6 | Plataforma de Controle de Acesso de Acesso à Rede Autenticada | 3 | Acesso privado do Microsoft Entra e Acesso à Internet; AZURE VPN |
| IAAMP-1.3.7 | Mecanismos de autorização da carga de trabalho e do agente | 3 | Microsoft Azure; Microsoft 365; Microsoft Dynamics 365; ID do agente Microsoft Entra; carga de trabalho personalizada e modelos de rbac de agente, ABAC e permissão |
Use estes mapeamentos para conectar a arquitetura do The Open Group ao trabalho de segurança do SAF e, em seguida, à arquitetura aplicável da Microsoft, às soluções técnicas e às diretrizes do produto. Como o Modelo de Referência Confiança Zero está atualmente publicado como um Snapshot, examine esses mapeamentos à medida que The Open Group publica material atualizado.
Próximas Etapas
- Padrões e estruturas de segurança
- Mapear padrões e estruturas de Confiança Zero para o SAF
- Funções e responsabilidades de segurança no SAF
- Visão geral do SAF (Segurança da Microsoft Adoption Framework)
- Microsoft MCRA (Arquiteturas de Referência de Segurança Cibernética)
- Confiança Zero na The Open Group