Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A Avaliação de Confiança Zero é um módulo do PowerShell da comunidade que verifica o locatário Microsoft 365 e Azure configuração em relação às recomendações de segurança. Use seus relatórios para revisar os resultados e planejar melhorias em sete pilares Confiança Zero.
A avaliação não aplica remediação. Ele coleta dados de configuração e produz relatórios locais que ajudam você a decidir o que tratar.
Por que executar essa avaliação?
Comparar manualmente a configuração do locatário com as diretrizes de segurança pode ser demorado. A avaliação automatiza essas verificações e mostra onde sua configuração está alinhada com as recomendações e onde você precisa investigar.
O relatório inclui constatações, filtros de risco e status e diretrizes de suporte. Analise verificações e erros ignorados, bem como verificações aprovadas e com falha: falta de acesso, serviços ou licenças pode deixar parte do seu ambiente sem avaliação.
Para obter diretrizes sobre como interpretar relatórios, consulte Revisar resultados da avaliação.
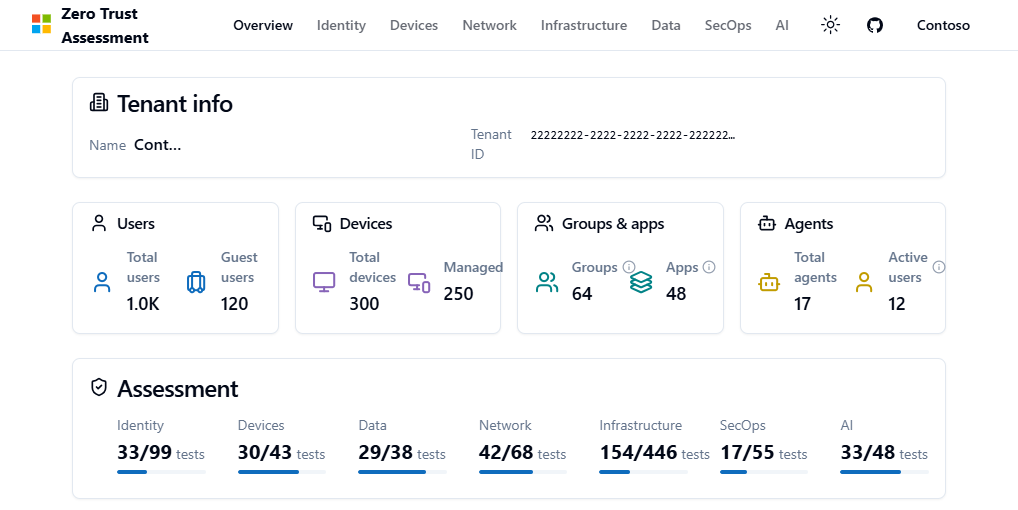
Pilares suportados
A execução padrão atual inclui todos os sete pilares. Use as diretrizes vinculadas e os resumos de cobertura para planejar sua avaliação.
| Pilar | Diretrizes ou cobertura |
|---|---|
| Identidade | Configure Microsoft Entra para aumentar a segurança. |
| Dispositivos | Configure Microsoft Intune para aumentar a segurança. |
| Network | Aplique princípios do Confiança Zero a redes Azure. |
| Dados | Configurar Microsoft Purview para aumentar a segurança. |
| Infraestrutura | Escopo de avaliação de infraestrutura. |
| Operações de segurança (SecOps) | Cobertura de avaliação de operações de segurança. |
| IA | Configurar a segurança de identidade do agente. |
Infraestrutura
As descobertas de infraestrutura usam recomendações de Microsoft Defender para Nuvem. A avaliação inclui apenas assinaturas de Azure acessíveis marcadas com ZeroTrustAssessment:Infrastructure. Se não houver nenhuma assinatura correspondente, a avaliação será ignorada em vez de ser aprovada. Consulte o escopo da infraestrutura.
Operações de segurança (SecOps)
A execução padrão inclui SecOps. As conexões do Azure dão suporte a avaliações de SecOps, Infraestrutura e Rede, não apenas verificações de exportação de logs de auditoria e de entrada. Organize o acesso aos serviços e recursos relevantes e examine as verificações ignoradas ou os erros de autorização antes de tratar a execução como concluída.
Como funciona a avaliação
A avaliação separa conexões de serviço, execução de avaliação e revisão de relatório:
- Conecte-se aos serviços que você pretende avaliar. Cada serviço tem seus próprios requisitos de autenticação e autorização.
- Realize a avaliação para coletar dados e avaliar as verificações selecionadas.
- Examine os relatórios locais, investigue a cobertura incompleta e use os resultados para planejar melhorias. Você também pode importar o JSON gerado para Confiança Zero Workshop.
Relatórios, exportações e diagnósticos podem conter informações pessoais e de configuração de locatário confidenciais. Examine o tratamento de dados e a telemetria antes de executar a avaliação.
Antes de se conectar, consulte Revisar permissões e funções para identificar os requisitos de acesso para sua avaliação.
Versões da fonte e do pacote
Estes artigos abrangem o código-fonte de desenvolvimento. Os pacotes publicados podem ser diferentes. Verifique o histórico de lançamentos e a ajuda para sua versão instalada antes de depender de uma dependência, parâmetro ou permissão específicos da versão.
A versão 2.6.0 introduziu o relatório reprojetado e todos os sete pilares padrão. As alterações de origem posteriores incluem dependências atualizadas e o AttackSimulation.Read.All escopo. Instalar um pacote de pré-lançamento e usar a chave -Preview da avaliação são opções separadas.
Software livre e transparente
Funcionários da Microsoft mantêm a avaliação como um projeto comunitário. Não é um produto oficial da Microsoft, e a Microsoft o fornece no estado em que se encontra, sem suporte por meio de um programa ou serviço de suporte da Microsoft.
Examine o código-fonte do PowerShell e a política de suporte. Para obter ajuda da comunidade, consulte Relatar um problema ou enviar comentários.