Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo ajuda você a entender como o WinDbg MCP funciona e decidir se deseja usá-lo com base em considerações de suporte e segurança e privacidade do cliente. O WinDbg MCP usa o PROTOCOLO MCP (Model Context Protocol) para conectar um cliente de IA com suporte a uma sessão ativa do WinDbg, em que o cliente pode usar ferramentas de depurador e contexto durante a análise.
Você pode usar essa conexão para investigar um alvo de depuração ao examinar as ações do depurador iniciadas por IA no WinDbg. As descobertas geradas por IA não são autoritativas. Valide descobertas, evidências, suposições, estado alvo e comandos em relação à saída no WinDbg.
Como o WinDbg MCP funciona
O WinDbg MCP usa um proxy local entre um cliente de IA e o servidor MCP no WinDbg. A conexão tem a seguinte arquitetura:
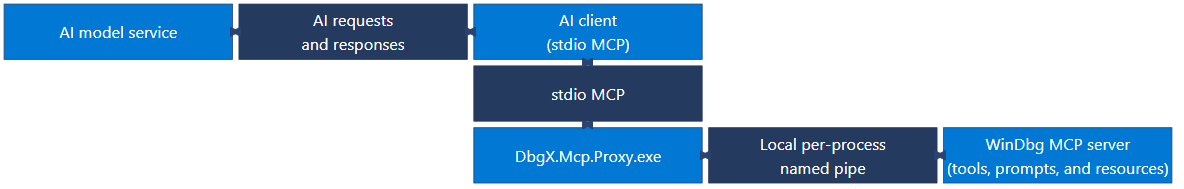
O diagrama usa um layout escalonado compacto para mostrar as conexões bidirecionais. O serviço de modelo de IA e o cliente de IA trocam solicitações e respostas de IA. O cliente de IA e DbgX.Mcp.Proxy.exe se comunicam por stdio MCP.
DbgX.Mcp.Proxy.exe e o servidor MCP do WinDbg se comunicam por um pipe local por processo nomeado. O servidor MCP do WinDbg fornece ferramentas, prompts e recursos.
Cada sessão do WinDbg usa um pipe nomeado local por processo.
DbgX.Mcp.Proxy.exe comunica-se com o cliente de IA por entrada e saída padrão e conecta o cliente a uma sessão do WinDbg selecionada.
O cliente de IA pode enviar o contexto de depuração para seu serviço de modelo configurado como parte de solicitações e respostas de IA. Você permanece no controle da sessão de depuração e pode examinar as ações do depurador iniciadas por IA no WinDbg.
Suporte ao cliente e limites de sessão
O WinDbg MCP dá suporte a esses clientes de IA:
- Visual Studio Code com GitHub Copilot
- CLI do GitHub Copilot
Outros clientes de IA compatíveis com MCP podem funcionar por meio de configuração personalizada na medida do possível, mas o WinDbg não dá suporte oficialmente a eles. Use um cliente personalizado somente depois de confirmar que seus recursos de MCP e controles de segurança atendem aos requisitos da sua organização.
Somente um cliente MCP ativo pode se conectar a uma sessão do WinDbg de cada vez. Sessões separadas do WinDbg usam pipes nomeados locais separados. Em ambientes restritos, a política organizacional pode ocultar ou desabilitar os controles MCP.
Prompts e ferramentas do MCP do WinDbg
O WINDbg MCP fornece ferramentas de conexão, ferramentas de depurador e prompts internos. A ação Instalar MCP no WinDbg registra o WinDbg como um servidor MCP para o cliente de IA selecionado. Depois que o proxy se conecta a uma sessão do WinDbg, o cliente de IA seleciona as ferramentas apropriadas automaticamente.
Use as seguintes ferramentas de conexão para localizar e selecionar uma sessão do WinDbg:
| Ferramenta de conexão | Purpose |
|---|---|
list_sessions |
Lista sessões winDbg com serviços MCP ativos e relata se cada sessão está disponível. |
connect_session |
Conecta o proxy a uma sessão do WinDbg por ID do processo. |
disconnect_session |
Desconecta o proxy da sessão atual do WinDbg. |
Após a conexão, peça ao cliente de IA para usar o WinDbg MCP para:
- Inspecione ou controle o alvo de depuração.
- Execute comandos do WinDbg.
- Examine os diagnósticos e o código-fonte.
- Visualize os dados do depurador.
- Crie scripts de análise.
Usar prompts internos do WinDbg MCP
Se o cliente de IA der suporte a prompts MCP, selecione um prompt interno para iniciar um fluxo de trabalho de depuração guiado.
| Prompt integrado | Purpose |
|---|---|
investigate_symbol_loading_issues |
Diagnosticar problemas de carregamento de símbolos. |
write_extension |
Crie uma extensão JavaScript do WinDbg. |
create_graph |
Visualize os dados do depurador como um grafo. |
configure_ttd |
Configure um fluxo de trabalho de Time Travel Debugging. |
Usar o MCP do WinDbg para depuração
Os prompts a seguir fornecem pontos de partida para cenários de depuração com suporte:
| Scenario | Prompt de exemplo |
|---|---|
| Localizar a causa raiz de um arquivo de despejo de memória | Analise este dump e forneça a causa raiz provável, as evidências de suporte e as suposições restantes. |
| Investigar um destino ativo | "Verifique o estado de destino, interrompa se necessário e inspecione a pilha de chamadas e os módulos em busca de sinais de falha." |
| Corrigir o carregamento do símbolo ou da fonte | Use logs e histórico de comandos para identificar por que os símbolos ou o código-fonte não estão sendo carregados corretamente e sugerir uma correção. |
| Analisar um rastreamento de depuração de viagem no tempo | "Analise esse rastreamento TTD e identifique as principais transições, evidências e um provável ponto de divergência." |
| Visualizar os resultados da consulta do depurador | "Consulte e visualize essa saída do modelo de dados do depurador como uma árvore, grade ou grafo." |
| Automatizar análises repetidas | "Crie e valide um script que automatiza esse fluxo de trabalho de análise." |
Compare os resultados do cliente de IA com o estado de destino e a saída do depurador visível antes de agir sobre eles.
Considerações sobre segurança e privacidade do WINDbg MCP
Antes de usar o WinDbg MCP, avalie o alvo, seus dados, o cliente de IA selecionado e o serviço de modelo configurado. Aplique todas as seguintes diretrizes:
- Uso autorizado: Use o WINDbg MCP somente com destinos e dados que você tem permissão para inspecionar. Siga as políticas de IA, segurança, privacidade e manipulação de dados da sua organização.
- Dados enviados aos serviços de IA: O cliente de IA pode enviar o contexto do depurador para seu serviço de modelo configurado. Confirme se sua organização aprova o alvo e seus dados para uso com o cliente selecionado e o serviço de modelo.
- Logs de diagnóstico: Os logs de diagnóstico do MCP podem conter comandos de depurador e dados de destino. Armazene, compartilhe e mantenha esses logs como dados confidenciais de acordo com as políticas da sua organização.
- Validação de IA: Trate a saída da IA como uma proposta de investigação em vez de um resultado definitivo. Valide a saída em relação às informações visíveis no WinDbg antes de agir sobre ela.
-
Controles de administrador: As organizações podem desabilitar o WINDbg MCP habilitando o modo restrito do WinDbg. Os administradores configuram o modo restrito definindo
EnableRestrictedModecomo1. Reinicie o WinDbg depois de alterar essa configuração. O modo restrito afeta outros recursos do WinDbg além do MCP.
Modo seguro
O modo seguro restringe a funcionalidade do depurador para reduzir o risco de carregar ou executar código não confiável, iniciar processos ou executar operações de arquivo não seguras. Ele bloqueia comandos de alto risco, como .shell. Por padrão, o modo de segurança é ativado quando o servidor MCP é iniciado.
Para configurar se o servidor MCP habilita o modo de segurança por padrão, no WinDbg, selecione Arquivo>Configurações>Configurações do serviço MCP e, em seguida, selecione ou desmarque Habilitar Modo Seguro para o Servidor MCP.
O comportamento do modo seguro depende se você seleciona a configuração e se inicia o serviço MCP antes ou depois de se conectar a um destino:
- Modo de segurança completo: Inicie o serviço MCP antes de se conectar a um destino e deixe Habilitar o modo seguro quando o servidor MCP iniciar selecionado.
- Modo de segurança parcial: Se você já estiver conectado a um destino ao iniciar o serviço MCP, o WinDbg entrará no modo de segurança parcial e mostrará um aviso. Para obter o modo seguro completo, reinicie o WinDbg, inicie o serviço MCP e conecte-se ao destino.
- Sem modo seguro: Na caixa de diálogo de confirmação, desmarque Habilitar modo seguro quando o servidor MCP for iniciado e selecione Sim para confirmar a seleção.
Desmarcar ou selecionar a caixa de seleção na caixa de diálogo de confirmação também atualiza Arquivo>Configurações>configurações do serviço MCP>Habilitar modo seguro para o servidor MCP. A seleção da caixa de diálogo, portanto, torna-se o padrão para futuras inicializações MCP.
Depois que o modo seguro for ativado, você não poderá desativá-lo e ele permanecerá ativo até reiniciar o WinDbg. Parar o serviço MCP não o desabilita. Depois de reiniciar o WinDbg, desmarque Enable secure mode when the MCP server starts se você quiser usar o MCP sem o modo seguro.
Para obter mais informações, consulte Recursos do modo seguro.
Warning
Sem o modo de segurança, os comandos executados diretamente pelo cliente de IA ainda são restritos, mas as ações indiretas não são. Por exemplo, se o cliente de IA definir um ponto de interrupção que executa um comando, esse comando será executado com suas permissões completas quando o ponto de interrupção for atingido.
Desabilitar a proteção contra injeção de prompt cruzado não desabilita o modo seguro.
Usar scripts e extensões com segurança
O WINDbg MCP pode ajudá-lo a criar ou modificar scripts de depuração e extensões Do WinDbg JavaScript. Essas recomendações se aplicam a todos os scripts e extensões, sejam eles gerados por IA, desenvolvidos pela sua equipe ou fornecidos por um fornecedor terceirizado. Trate o código gerado ou modificado como código de qualquer outra fonte não confiável. Examine e aprove-o antes de carregá-lo ou executá-lo, especialmente quando você depura ambientes de clientes ou destinos confidenciais.
Antes de usar qualquer script ou extensão, aplique estas recomendações:
- Examine o código: Examine o código quando o código-fonte estiver disponível. Caso contrário, verifique o publicador, a assinatura digital, a origem do download, a versão, as dependências e o comportamento documentado.
- Entenda o limite de confiança: As extensões winDbg podem executar código no processo do depurador e acessar dados de depuração. O modo de segurança restringe determinadas operações, mas não valida, não isola em sandbox nem estabelece confiança em uma extensão.
- Teste com segurança: Teste com destinos não confidenciais em um ambiente isolado. Inclua dados malformados ou inesperados do depurador, tratamento de falhas e uso de recursos em seus testes.
- Use o menor privilégio: Execute o WinDbg sem privilégios de administrador, a menos que o cenário de depuração exija elevação.
- Proteger dados do cliente: Confirme se o código não divulga memória, código-fonte, símbolos, caminhos de arquivo, saída de diagnóstico ou outros dados confidenciais em locais não aprovados.
- Implantação de controle: Use somente extensões de fontes aprovadas. Para ambientes gerenciados ou de produção, use pacotes revisados, assinados e fixados por versão entregues por meio de um canal de implantação aprovado. Examine e teste cada atualização antes da implantação.
Não desabilite o modo de segurança apenas para carregar ou executar um script ou extensão. Se uma extensão exigir que você desabilite o modo seguro, examine seu comportamento, entenda quais restrições a alteração remove e obtenha aprovação dos revisores de segurança da sua organização. Para obter mais informações, consulte o modo seguro.
Proteção contra injeção de prompt cruzado
O WinDbg classifica determinadas operações como protegidas. Para uma operação protegida, o WinDbg usa o serviço de modelo configurado do cliente de IA para classificar a saída do depurador da operação para XPIA (ataques de injeção de prompt cruzado). O WinDbg bloqueia a saída que a classificação identifica como potencialmente não segura.
A proteção de XPIA depende da amostragem do MCP. O cliente de IA deve dar suporte e permitir a amostragem mcp para que o WinDbg possa solicitar a classificação do serviço de modelo configurado. Se a classificação não puder ser executada, a operação protegida falhará sem retornar a saída.
A configuração Habilitar Mitigação de Injeção de Prompt Cruzado controla a proteção XPIA. Desabilite essa proteção somente em um ambiente confiável, para destinos aprovados pela sua organização, depois que os revisores de segurança da sua organização aprovarem a decisão e outros controles resolverem o risco de injeção de prompt.
Fornecer comentários sobre o WinDbg MCP
Seus comentários ajudam Microsoft melhorar o WINDbg MCP e priorizar correções e recursos. Para relatar um bug ou sugerir um recurso, crie uma issue no repositório WinDbg Feedback.