Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Um gateway de aplicativo serve como o único ponto de contato para os clientes. Ele distribui o tráfego de entrada de aplicativos em vários pools de back-end, que incluem VMs do Azure, conjuntos de dimensionamento de máquinas virtuais, Serviço de Aplicativo do Azure e servidores locais/externos. Para distribuir o tráfego, um gateway de aplicativo usa vários componentes descritos neste artigo.
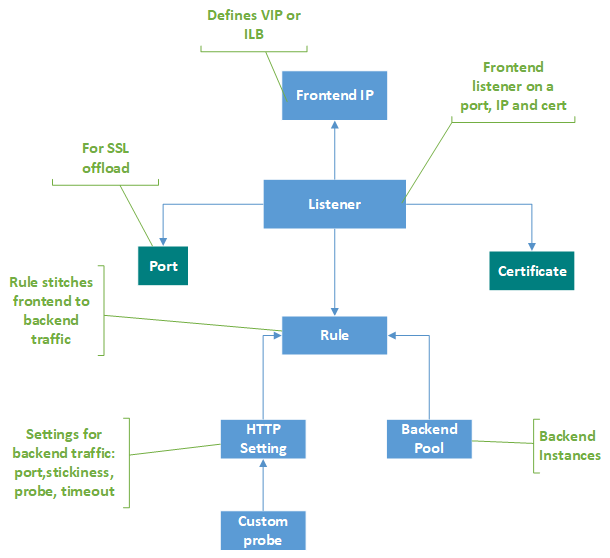
Endereços IP-frontend
Um endereço IP frontend é o endereço IP associado a um gateway de aplicativo. Você pode configurar um gateway de aplicativo para ter um endereço IP público, um endereço IP privado ou ambos. Um gateway de aplicativo suporta um endereço IP público ou privado. A rede virtual e o endereço IP público devem estar no mesmo local que o gateway de aplicativo. Depois de criado, um endereço IP frontend é associado a um ouvinte.
Endereço IP público estático versus dinâmico
O SKU Gateway de Aplicação do Azure V2 pode ser configurado para suportar tanto um endereço IP interno estático como um endereço IP público estático, ou apenas um endereço IP público estático. Também pode configurá-lo com um endereço IP interno estático (privado) só quando implementa um Application Gateway privado com networkIsolationEnabled definido como True. Para as combinações de endereços IP frontend suportadas, veja Configuração de endereços IP frontend. Para o comportamento DNS em implementações apenas com IP privado, veja Resolução DNS do Gateway de Aplicação.
O SKU V1 pode ser configurado para suportar endereço IP interno estático ou dinâmico e endereço IP público dinâmico. O endereço IP dinâmico do Application Gateway não é alterado em um gateway em execução. Pode mudar apenas quando parares ou começares o Gateway. Ele não muda em falhas do sistema, atualizações, atualizações de host do Azure, etc.
O nome DNS associado a um gateway de aplicativo não é alterado ao longo do ciclo de vida do gateway. Como resultado, você deve usar um alias CNAME e apontá-lo para o endereço DNS do gateway de aplicativo.
Ouvintes
Um ouvinte é uma entidade lógica que verifica solicitações de ligação entrantes. Um ouvinte aceita uma solicitação se o protocolo, a porta, o nome do host e o endereço IP associados à solicitação corresponderem aos mesmos elementos associados à configuração do ouvinte.
Antes de usar um gateway de aplicativo, você deve adicionar pelo menos um ouvinte. Pode haver vários ouvintes conectados a um gateway de aplicativo e eles podem ser usados para o mesmo protocolo.
Depois que um ouvinte deteta solicitações de entrada de clientes, o gateway de aplicativo roteia essas solicitações para membros no pool de back-end configurado na regra.
Os ouvintes suportam as seguintes portas e protocolos.
Portos
Uma porta é onde um ouvinte escuta a solicitação do cliente. Pode configurar portas para SKUs v1 e v2 da seguinte forma:
| SKU | Intervalo de portas suportado | Exceções |
|---|---|---|
| V2 | 1 a 64999 | A utilização da porta 22 não é suportada com gateways com Private Link ativado. Port 53 |
| V1 | 1 a 65502 | Porta 3389 |
Protocolos
O Application Gateway suporta os protocolos web HTTP, HTTPS, HTTP/2 e WebSocket através do seu proxy de Camada 7. Também suporta protocolos TLS e TCP através do seu proxy de Camada 4, que pode configurar no mesmo recurso.
- Escolha o protocolo HTTP, HTTPS, TLS ou TCP na configuração da escuta.
- Utilize um listener HTTPS ou TLS para efetuar a terminação de TLS. Um ouvinte HTTPS/TLS descarrega o trabalho de criptografia e descriptografia para o seu gateway de aplicações, evitando que os seus servidores fiquem sobrecarregados pela sobrecarga de computação TLS.
- O Application Gateway suporta nativamente WebSockets e protocolos HTTP/2, e o suporte a WebSocket está ativado por defeito. Não existe qualquer definição configurável pelo utilizador para ativar ou desativar seletivamente o suporte de WebSocket. Utilize WebSockets com ouvintes HTTP e HTTPS.
A tabela seguinte resume como o Application Gateway suporta cada protocolo.
| Protocolo | Proxy | Pode ser selecionado como protocolo de escuta | Detalhes de suporte |
|---|---|---|---|
| HTTP | Camada 7 | Yes | Suportado nativamente através do proxy da Camada 7. |
| HTTPS | Camada 7 | Yes | Utilize um escutador HTTPS para terminação de TLS, para que o gateway retire dos seus servidores a carga de encriptação e desencriptação. |
| HTTP/2 | Camada 7 | No | Disponível apenas para clientes que se ligam a ouvintes de gateway de aplicação. A comunicação com pools de servidores backend é sempre via HTTP/1.1. Desativado por defeito; Pode optar por ativar. |
| WebSocket | Camada 7 | No | Ativado por defeito, sem qualquer configuração configurável pelo utilizador para ativar ou desativar seletivamente. Utilize WebSockets com ouvintes HTTP e HTTPS. |
| TLS | Camada 4 | Yes | Suportado através do proxy de Camada 4, que podes configurar no mesmo recurso. |
| TCP | Camada 4 | Yes | Suportado através do proxy de Camada 4, que podes configurar no mesmo recurso. |
Observação
O suporte ao protocolo HTTP/2 está disponível apenas para clientes que se conectam a escutadores do gateway de aplicação. A comunicação com pools de servidores back-end é sempre via HTTP/1.1. Por padrão, o suporte a HTTP/2 está desativado. Você pode optar por ativá-lo.
Páginas de erro personalizadas
O Application Gateway permite criar páginas de erro personalizadas em vez de exibir páginas de erro padrão. Pode usar a sua própria marca e layout usando uma página de erro personalizada. O Application Gateway exibe uma página de erro personalizada quando uma solicitação não consegue chegar ao back-end.
Para obter mais informações, consulte Páginas de erro personalizadas para seu gateway de aplicativo.
Tipos de ouvintes
Existem dois tipos de ouvintes:
Básico. Esse tipo de ouvinte escuta um único site de domínio, onde tem um único mapeamento DNS para o endereço IP do gateway de aplicativo. Precisas desta configuração de listener quando alojas um único site atrás de um gateway de aplicação.
Multi-site. Precisa desta configuração de listener quando quer configurar o encaminhamento com base no nome do anfitrião ou nome de domínio para mais do que uma aplicação web no mesmo gateway de aplicação. Ao usar este listener, pode configurar uma topologia mais eficiente para as suas implementações, adicionando até 100+ websites a um único gateway de aplicação. Cada site pode ser direcionado para o seu próprio pool de servidores. Por exemplo, três domínios, contoso.com, fabrikam.com e adatum.com, apontam para o endereço IP do gateway de aplicação. Você criaria três ouvintes multissite e configuraria cada ouvinte para a respetiva configuração de porta e protocolo.
Também pode definir nomes de anfitrião universais num ouvinte multi-site e até cinco nomes de anfitrião por ouvinte. Para saber mais, consulte Nomes de host coringa no escutador.
Para mais informações sobre como configurar uma escuta multi-site, consulte Alojamento em vários sites no Application Gateway com o portal do Azure.
Depois de criar um ouvinte, associe-o a uma regra de roteamento de solicitação. Esta regra determina como a solicitação recebida no escutador deve ser encaminhada para o back-end. A regra de encaminhamento de pedidos também contém o pool backend a ser encaminhado e a definição HTTP onde são mencionadas a porta backend, protocolo e outras definições.
Pedir regras de encaminhamento
Uma regra de roteamento de solicitação é um componente fundamental de um gateway de aplicativo porque determina como rotear o tráfego no ouvinte. A regra vincula o ouvinte, o pool de servidores de back-end e as configurações HTTP de back-end.
Quando um ouvinte aceita uma solicitação, a regra de roteamento de solicitação encaminha a solicitação para o back-end ou a redireciona para outro lugar. Se a solicitação for encaminhada para o back-end, a regra de roteamento de solicitação definirá para qual pool de servidores back-end encaminhá-la. A regra de roteamento de solicitação também determina se os cabeçalhos na solicitação devem ser reescritos. Um ouvinte pode ser ligado a uma regra.
Existem três tipos de regras de encaminhamento de solicitações:
Básico. Todas as solicitações no ouvinte associado (por exemplo, blog.contoso.com/*) são encaminhadas para o pool de back-end associado usando a configuração HTTP associada.
Encaminhamento avançado. Este tipo de regra permite-lhe tomar decisões dinâmicas de encaminhamento com base nos atributos de pedido HTTP. Avalia os pedidos recebidos contra condições configuradas e encaminha o tráfego para alvos especificados com base nos resultados da avaliação.
Importante
A regra avançada está atualmente em versão preliminar. Consulte os Termos de Utilização Complementares das Visualizações Prévias do Microsoft Azure para obter os termos legais que se aplicam às funcionalidades do Azure que estão em beta, em pré-visualização ou que ainda não foram lançadas para disponibilidade geral.
Esta funcionalidade não é suportada para listeners Multisite e proxy TCP/TLS de Camada 4
A tabela seguinte compara os três tipos de regras.
| Tipo de regra | Caso de uso | Base de encaminhamento | Sistemas de backend suportados |
|---|---|---|---|
| Básico | Envie todos os pedidos que um ouvinte aceite para a mesma aplicação. | Todas as solicitações no listener associado, por exemplo blog.contoso.com/*. |
Um único pool backend associado, alcançado usando a configuração HTTP associada. |
| Avançado | Tome decisões dinâmicas de encaminhamento com base nos atributos dos pedidos HTTP. | Condições configuradas avaliadas face a pedidos recebidos. | Alvos especificados selecionados a partir dos resultados da avaliação da condição. |
| Baseado em caminhos | Encaminhe os pedidos que chegam num ouvinte para diferentes aplicações com base no URL solicitado. | O caminho do URL na solicitação. O padrão de caminho aplica-se apenas ao caminho da URL, não aos seus parâmetros de consulta. | Um pool backend específico para cada padrão de caminho correspondente, além de um pool de backend predefinido e definições HTTP para pedidos que não correspondem a nenhuma regra baseada em caminhos. |
Para obter mais informações, consulte Roteamento baseado em URL.
Suporte de redirecionamento
A regra de roteamento de solicitação também permite redirecionar o tráfego no gateway de aplicativo. Este mecanismo de redirecionamento é genérico, por isso pode redirecionar para e de qualquer porta que definir usando regras.
Você pode escolher o destino de redirecionamento para ser outro ouvinte (o que pode ajudar a habilitar o redirecionamento automático de HTTP para HTTPS) ou um site externo. Você também pode optar por fazer com que o redirecionamento seja temporário ou permanente, ou acrescentar o caminho do URI e a cadeia de caracteres de consulta à URL redirecionada.
Para obter mais informações, consulte Redirecionar o tráfego no gateway de aplicativo.
Rescrever cabeçalhos HTTP e URL
O Application Gateway pode adicionar, remover ou atualizar cabeçalhos de pedidos e respostas HTTP(S), juntamente com parâmetros de caminho de URL e string de consulta, à medida que o tráfego se move entre clientes e pools de backend. Para uma explicação completa e passos de configuração, consulte Reescrever cabeçalhos HTTP e URL no seu gateway de aplicação.
Configurações HTTP
Uma definição HTTP, também chamada de configuração backend, é a configuração que determina como o tráfego chega aos servidores backend. Define a porta e o protocolo que o gateway de aplicação usa para se ligar a esses servidores, como se comportam as ligações e como o gateway monitoriza a saúde do backend. Uma regra de encaminhamento de pedidos especifica qual a configuração HTTP a aplicar quando encaminha um pedido para um pool de backend.
A porta e o protocolo usados nas configurações HTTP determinam se o tráfego entre o gateway de aplicativo e os servidores back-end é criptografado (fornecendo TLS de ponta a ponta) ou não criptografado.
Use este componente para:
Determine se deve manter uma sessão de utilizador no mesmo servidor usando a afinidade de sessão baseada em cookies.
Remova elegantemente os membros do pool de back-end usando a drenagem de conexão.
Associe uma sonda personalizada para monitorar a integridade do back-end, defina o intervalo de tempo limite da solicitação, substitua o nome do host e o caminho na solicitação e forneça facilidade com um clique para especificar configurações para o back-end do Serviço de Aplicativo.
Conjuntos de back-end
Um pool backend encaminha pedidos para servidores backend, que servem os pedidos. Os pools de back-end podem conter:
- Placas de Interface de Rede (NICs)
- Conjuntos de escala de máquinas virtuais
- Endereços IP públicos
- Endereços IP internos
- FQDN (nomes de domínio totalmente qualificados) ou nomes curtos (nomes de domínio de etiqueta única), desde que o seu servidor DNS consiga resolvê-los
- Backends multitenant como Serviço de Aplicações do Azure e Azure Container Apps. Consulte Proteja Aplicações de Contentores com o Gateway de Aplicação e WAF para orientações de implementação.
Os membros do pool de back-end do Application Gateway não estão vinculados a um conjunto de disponibilidade. Um gateway de aplicativo pode se comunicar com instâncias fora da rede virtual em que está. Como resultado, os membros dos pools de back-end podem estar entre clusters, datacenters ou fora do Azure, desde que haja conectividade IP.
Se utilizar IPs internos como membros do pool de back-end, deverá usar o emparelhamento de rede virtual ou um gateway VPN. O pareamento de rede virtual é suportado e beneficia o balanceamento de carga de tráfego em outras redes virtuais.
Um gateway de aplicativo também pode se comunicar com servidores locais quando eles estão conectados por túneis do Azure ExpressRoute ou VPN, se o tráfego for permitido.
Você pode criar diferentes pools de back-end para diferentes tipos de solicitações. Por exemplo, crie um pool de back-end para solicitações gerais e, em seguida, outro pool de back-end para solicitações aos microsserviços de seu aplicativo.
Depois de adicionar conjuntos de dimensionamento de máquina virtual como um membro do pool de back-end, você precisa atualizar instâncias de conjuntos de dimensionamento de máquina virtual. Até atualizares as instâncias dos conjuntos de dimensionamento, o backend está num estado não saudável.
Sondas de saúde
Por padrão, um gateway de aplicativo monitora a integridade de todos os recursos em seu pool de back-end e remove automaticamente os não íntegros. Em seguida, ele monitora instâncias não íntegras e as adiciona de volta ao pool de back-end íntegro quando elas ficam disponíveis e respondem a testes de integridade.
Além de usar o monitoramento de teste de integridade padrão, você também pode personalizar o teste de integridade para atender aos requisitos do seu aplicativo. As sondas personalizadas permitem um controle mais granular sobre o monitoramento de saúde. Ao usar sondas personalizadas, pode configurar um nome de anfitrião personalizado, caminho de URL, intervalo de sonda e quantas respostas falhadas aceitar antes de marcar a instância do conjunto de back-end como não saudável, códigos de estado personalizados e correspondência do corpo da resposta, entre outros. Configure sondas personalizadas para monitorizar a saúde de cada pool backend.
Para obter mais informações, consulte Monitorar a integridade do gateway de aplicativo.
Próximos passos
Crie um gateway de aplicativo: