Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Este tutorial descreve como proteger um servidor flexível ou cluster elástico Azure PostgreSQL usando o Azure Backup (pré-visualização) no portal Azure. Crias uma política de backup e configuras o backup vaulted para o servidor ou cluster elástico.
Neste artigo:
- Verificar os pré-requisitos
- Criar uma política de backup
- Configurar cópia de segurança no cofre.
- Executar uma cópia de segurança a pedido.
- Acompanha os trabalhos de backup.
Pré-requisitos
Antes de proteger um servidor flexível Azure PostgreSQL ou um cluster elástico (v2) usando o portal Azure, certifique-se de que cumpre os seguintes pré-requisitos:
- Revise os cenários suportados e as limitações da solução v2.
- Identifique ou crie um cofre de Backup na mesma região da fonte de dados. O cofre pode estar numa subscrição diferente, desde que se encontre no mesmo inquilino.
- Reveja as permissões de acesso, se presentes, para atribuir ao Cofre de Backup a função PostgreSQL Flexible Server Long Term Retention Backup Role no servidor flexível PostgreSQL ou cluster elástico de origem e a função Reader no grupo de recursos de origem.
Criar uma política de cópia de segurança em cofre (v2) para o servidor flexível ou cluster elástico do Azure PostgreSQL
Uma política de backup define o cronograma de backup e as regras de retenção para pontos de recuperação. O Azure Backup avalia as regras de retenção nesta ordem de prioridade: anual, mensal, semanal e diário. Se um ponto de recuperação estiver abrangido por várias regras, aplica-se a regra com maior prioridade. Se nenhuma outra regra se qualificar, aplicam-se as definições padrão de retenção.
O Azure Backup também suporta backups imutáveis do WORM. Se os seus requisitos de conformidade impedirem alterações ou eliminações nos pontos de recuperação antes de expirarem, ative a imutabilidade no cofre de Backup antes de configurar a proteção. Depois de bloquear a imutabilidade, nenhum utilizador, incluindo um administrador do cofre, pode alterar, sobrescrever ou eliminar pontos de recuperação antes do seu período de retenção configurado expirar.
Sugestão
A retenção afeta os custos de armazenamento de backup. Para servidores grandes com backups diários, utilize uma retenção mais curta para os pontos de recuperação diários e uma retenção mais longa para os pontos semanais, mensais e anuais para reduzir os custos de dados retidos e armazenamento de backup.
Para criar uma política de backup para o servidor flexível Azure PostgreSQL ou backup vaulted em cluster elástico (v2), siga estes passos:
Vá aPolíticas de Proteção de >Resiliênciae selecione + Criar Política>Criar Política de Backup.
No início: Criar painel de política, selecionar a Solução como Azure Backup, tipo de fonte de dados como servidor flexível/cluster elástico Azure PostgreSQL, selecionar o vault sob o qual pretende criar a política e selecionar Continuar.
No painel Criar Política de Cópia de Segurança, introduza um nome da política no separador Noções básicas.
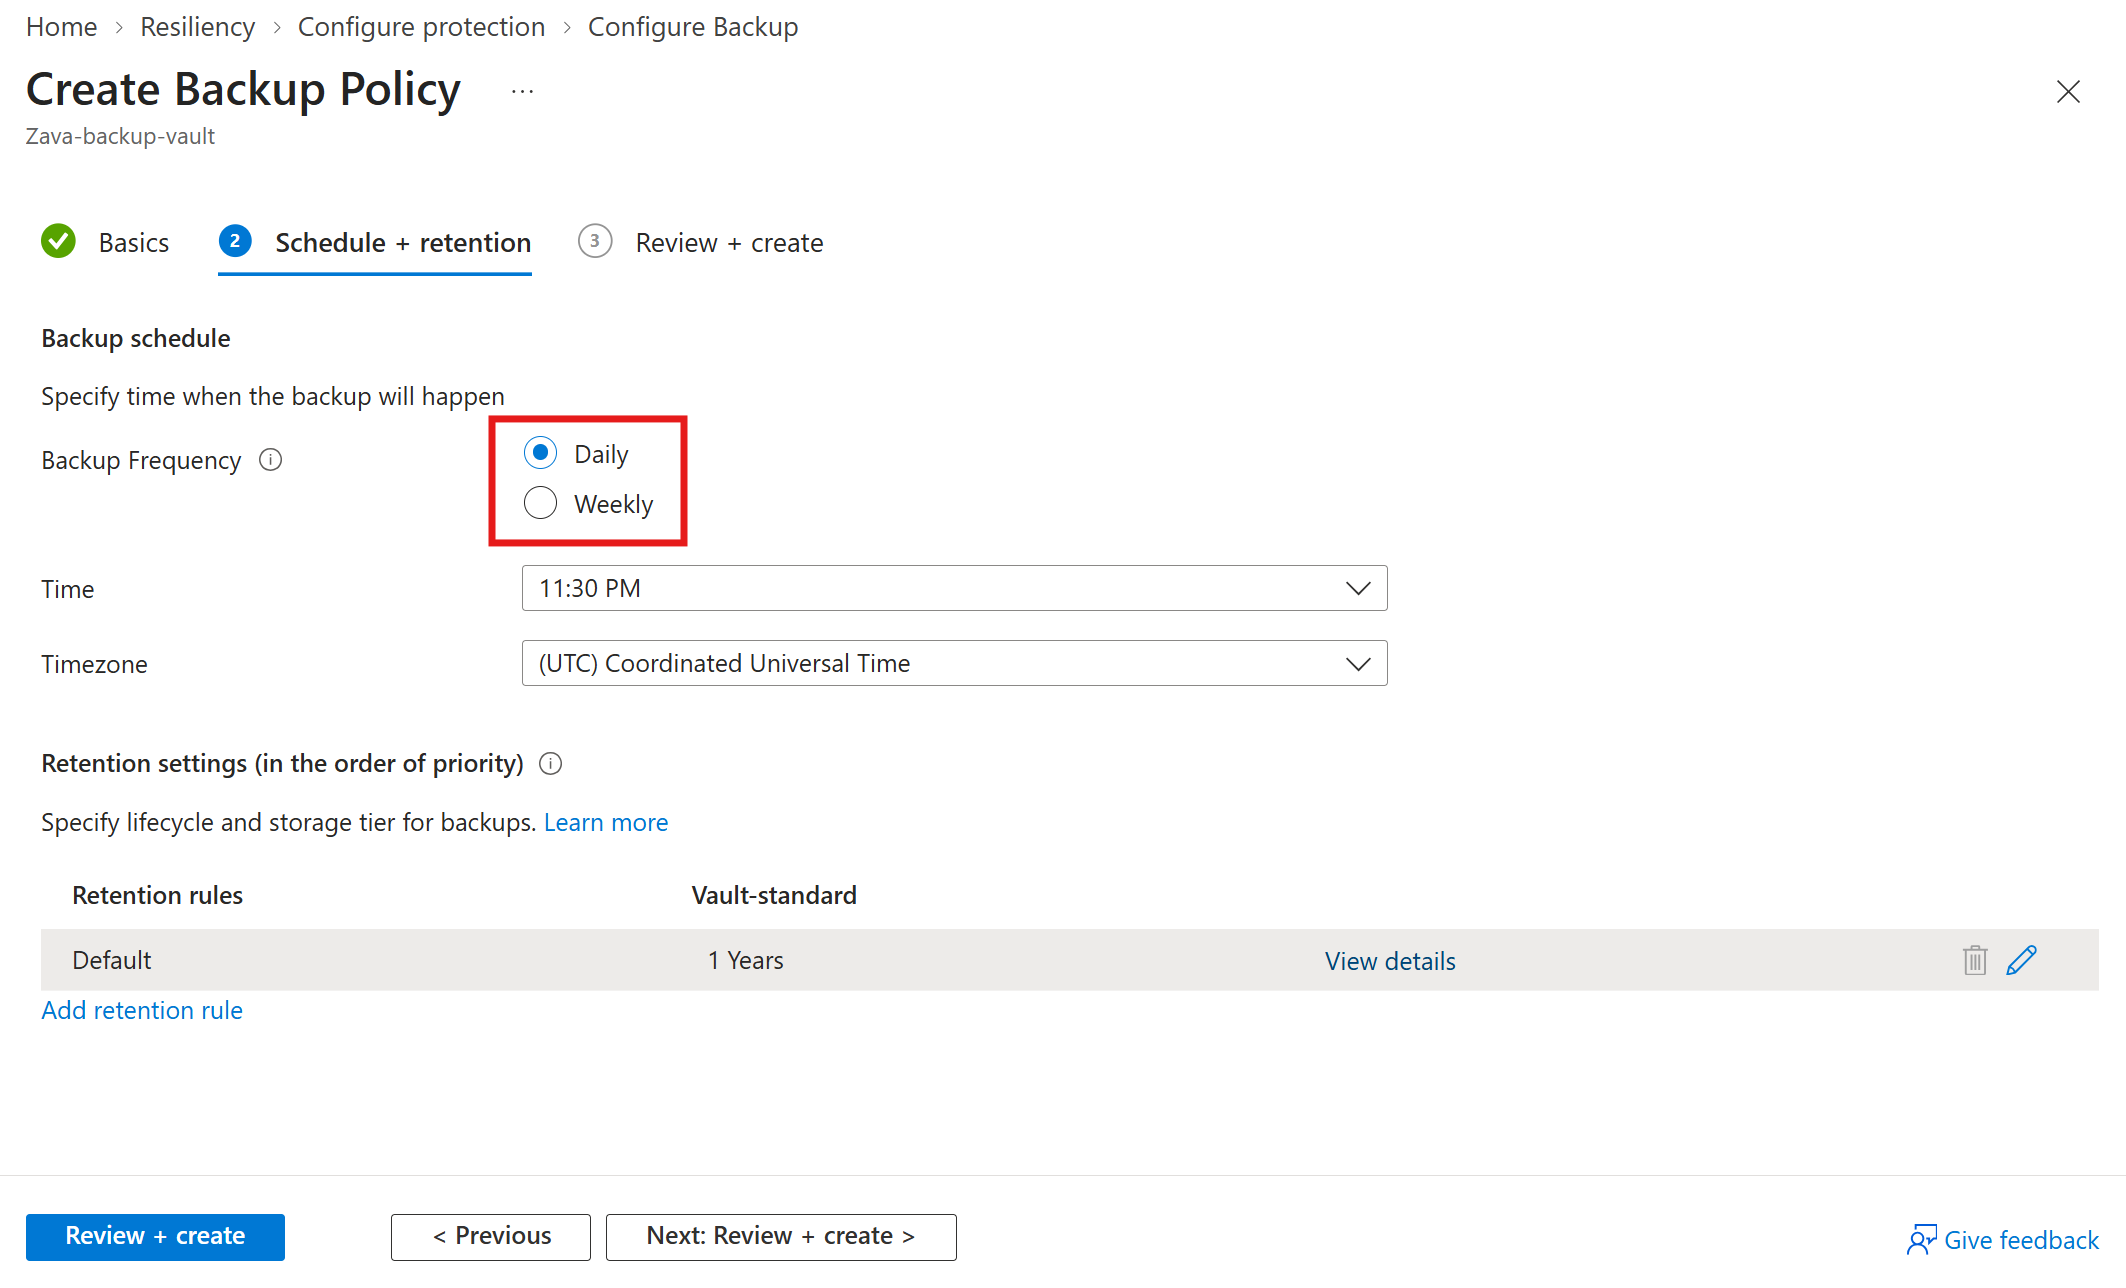
No separador Schedule + retention , em Backup schedule, defina o cronograma para criar pontos de recuperação para backups.
Note
O Azure Backup suporta frequências de backup diárias e semanais. Daily está selecionado por predefinição e cumpre os requisitos de conformidade com um objetivo de ponto de recuperação (RPO) de um dia.
Nas definições de Retenção, edite a regra de retenção padrão ou adicione uma nova regra para especificar a retenção para pontos de recuperação.
Note
O período padrão de retenção é de 3 meses. Pode definir regras de retenção separadas para pontos de recuperação semanais, mensais e anuais, com períodos de retenção de 7 dias a 10 anos.
Selecione Rever e criar para criar a política de backup.
Configurar a cópia de segurança no cofre para o servidor flexível ou cluster elástico do Azure PostgreSQL (v2)
Pode configurar cópias de segurança armazenadas no cofre a partir do cofre de Cópia de Segurança, de Resiliência ou do painel LTR (cópias de segurança armazenadas no cofre) no servidor flexível ou no cluster elástico. Esta secção descreve como configurar backups vaulted para servidores flexíveis ou clusters elásticos (v2) do Azure PostgreSQL, a partir do painel de Resiliência e LTR (Backups Vaulted).
Para configurar backup vaulted para o servidor flexível ou cluster elástico (v2) do Azure PostgreSQL através do painel Resiliency ou LTR (Backups Vaulted), siga estes passos:
Aceda a Resiliência>Descrição Geral>+ Configurar proteção.
Alternativamente, para configurar o backup a partir do painel de gestão da base de dados, vá ao painel flexível do servidor e selecione Definições>LTR (Backups Vaulted).
No painel Configurar proteção, selecione Recurso gerido porAzure, Fonte de dados como Azure PostgreSQL servidor flexível/cluster elástico, e Solução como Azure Backup. Em seguida, selecione Continuar.
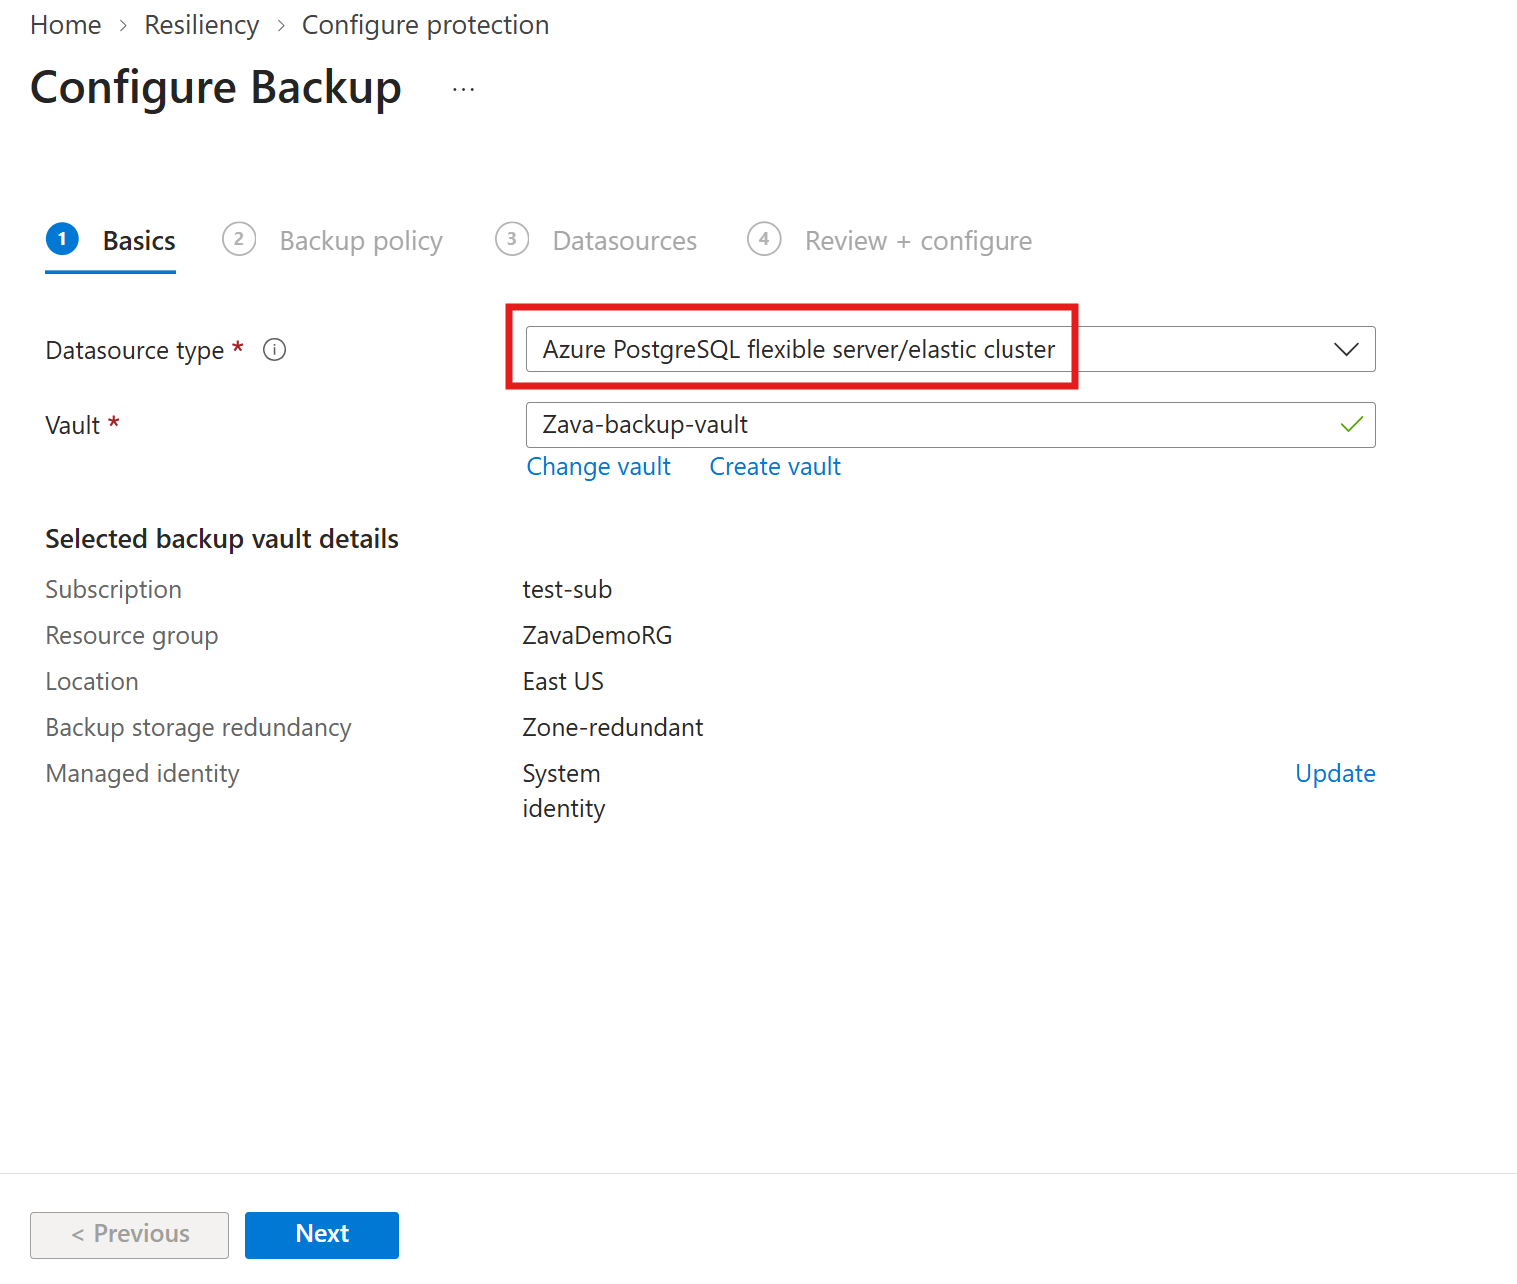
No painel Configurar Backup, no separador Basics, certifique-se de que o tipo de fonte de dados mostra o servidor flexível/cluster elástico Azure PostgreSQL, selecione Selecionar vault em Vault, escolha um Backup vault existente e selecione Next. Se não tens um cofre de backup, cria um.
No separador Política de Backup , selecione uma política de backup que defina o cronograma e a duração da retenção, e selecione Próximo. Se não tiver uma apólice adequada, selecione Criar novo. Aprenda a criar uma política de backup.
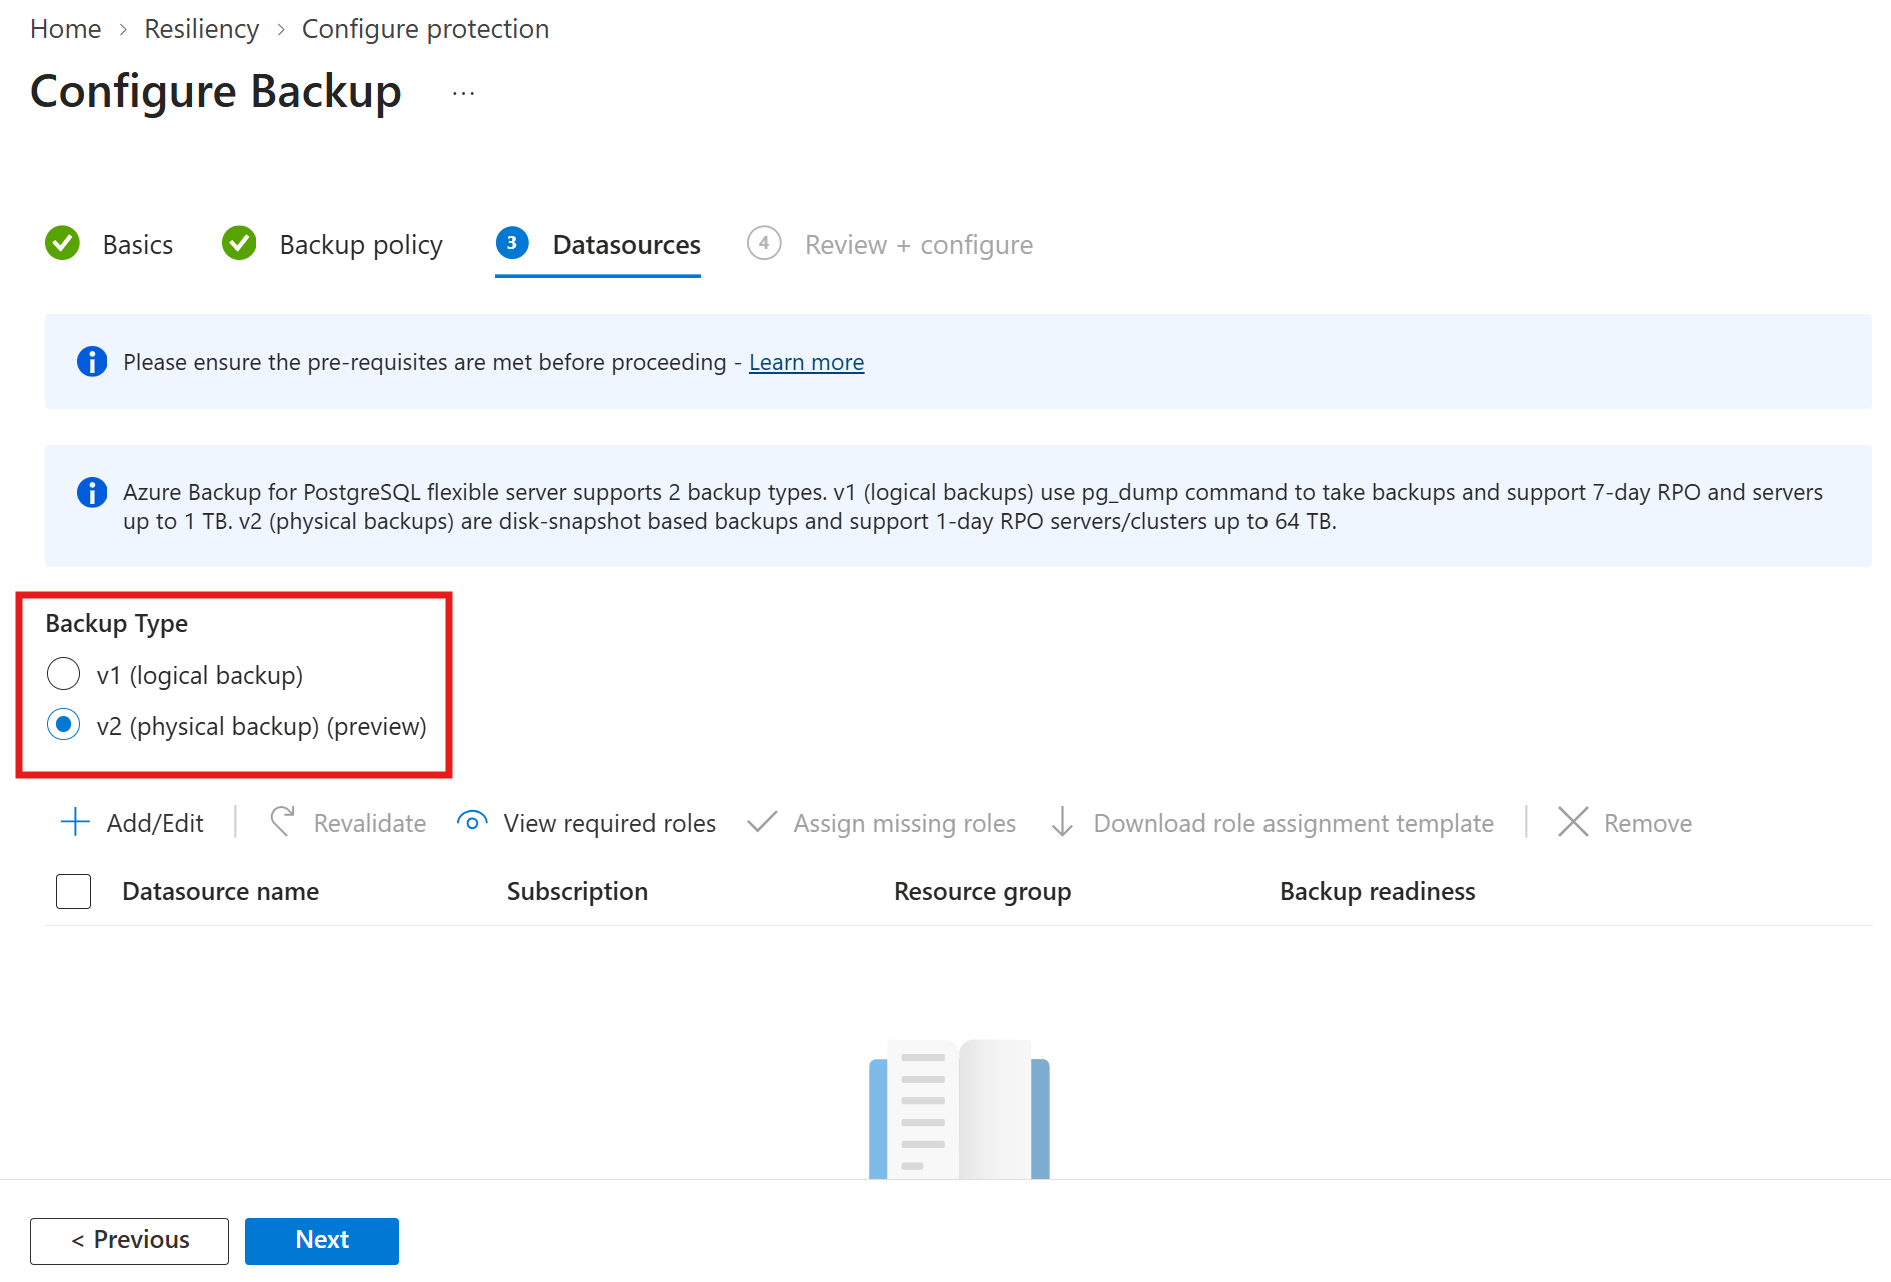
No separador Datasources, selecione o Tipo de Backup como v2 (backups físicos) (pré-visualização).
Note
O tipo de cópia de segurança determina a camada de proteção para a origem de dados. v2 (cópias de segurança físicas) (pré-visualização) utiliza a solução baseada em instantâneos de disco. Uma stack pode proteger uma fonte de dados de cada vez, porque a proteção múltipla não é suportada.
No painel Selecionar recursos para fazer backup , selecione os servidores flexíveis e clusters elásticos a proteger, e depois selecione Selecionar.
Note
Escolha fontes de dados na mesma região do cofre de Backup.
Quando está no separador Datasources, o Azure Backup valida a fonte de dados e verifica se tem as permissões de acesso necessárias para se ligar a ela. Se faltar uma ou mais permissões, aparece uma das seguintes mensagens:
- O utilizador não pode atribuir papéis: não tem acesso de escrita na fonte de dados. Selecione Download role assignment template para obter o template ARM, peça a um administrador de base de dados PostgreSQL para o executar, e depois selecione Revalidar.
- Atribuição de funções não concluída: tens acesso de escrita na fonte de dados. Selecione Atribuir funções em falta para conceder as permissões diretamente. Pode definir o âmbito em que as permissões são concedidas. A revalidação começa automaticamente assim que a atribuição é concluída.
A validação também falha com um erro do utilizador se a fonte de dados não cumprir os pré-requisitos da v2.
Por exemplo, se o servidor estiver no escalão Burstable, estiver a correr PostgreSQL 14 ou anterior, ou for uma réplica.
Depois de a validação mostrar Sucesso, selecione Próximo.
Na aba Revisão + configurar, selecione Configurar backup.
Quando a configuração termina, é criada uma instância de backup (também chamada item protegido). A primeira cópia de segurança agendada transfere o conteúdo completo do disco; as cópias de segurança subsequentes transferem apenas os blocos alterados.
Executar uma cópia de segurança a pedido para o Base de Dados do Azure para PostgreSQL flexible server ou elastic cluster (v2)
Depois de configurar a proteção, os backups correm automaticamente de acordo com o calendário definido na política de backup. Também pode executar um backup on-demand fora do horário configurado seguindo estes passos:
Vá para Resiliência>>.
No painel Itens protegidos, selecione Tipo de origem de dados e escolha Servidores flexíveis do Base de Dados do Azure para PostgreSQL.
Selecione o item protegido.
No painel de itens protegidos selecionado , em Itens Associados, selecione o ícone mais correspondente a um item e selecione Backup agora.
No painel Backup Now , reveja as regras de retenção da política de backup associada e selecione Backup Now.
Acompanhar uma tarefa de cópia de segurança do Base de Dados do Azure para PostgreSQL flexible server ou elastic cluster (v2)
Para acompanhar um trabalho de backup para o Base de Dados do Azure para PostgreSQL flexible server ou cluster elástico (v2), siga estes passos:
Vai para Resiliência>Monitorização + Relatórios>Tarefas.
No painel Tarefas, reveja a lista de tarefas de cópia de segurança e de restauro e o respetivo estado. O painel de Empregos mostra as operações e o seu estado das últimas 24 horas.
Selecione um trabalho para ver os detalhes, incluindo o progresso.
Backups de servidores muito grandes podem funcionar durante um período prolongado, especialmente o primeiro backup e qualquer replicação inicial subsequente. O trabalho continua em curso até que os dados do snapshot sejam copiados para o cofre.