Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Este artigo explica como exigir e usar encriptação em trânsito para o Ficheiros do Azure. Cada protocolo tem o seu próprio mecanismo e definições de encriptação:
- SMB: Encriptação do canal SMB 3.x. Veja SMB.
- NFS: encriptação TLS através do auxiliar de montagem AzNFS. Consulte NFS.
- FileREST: HTTPS com TLS. Ver FileREST.
Para uma visão geral da encriptação em trânsito para cada protocolo, consulte considerações de rede do Ficheiros do Azure. Para as partilhas de ficheiros Microsoft.FileShares, defines o requisito de encriptação em trânsito em cada partilha de ficheiros. Veja Criar uma partilha de ficheiros e Modificar uma partilha de ficheiros. Microsoft.FileShares não suporta o FileREST.
Definições de encriptação em trânsito
As partilhas de ficheiros clássicas têm uma configuração separada de encriptação em trânsito para cada protocolo. Transferência segura obrigatória era a configuração original para os três protocolos. Para compatibilidade retroativa, continua a controlar a encriptação SMB e NFS até configurares a definição para esse protocolo.
| Setting | Protocol | Quando a definição não está selecionada |
|---|---|---|
| Exigir Encriptação em Trânsito para PME | SMB | Transferência segura obrigatória controla a encriptação SMB. |
| Exigir encriptação em trânsito para NFS | NFS | Exigir transferência segura controla a encriptação NFS. |
| Transferência segura necessária | FileREST. Esta definição aplica-se a todos os pedidos HTTPS para a conta de armazenamento, incluindo pedidos Blob, Queue e Table (apenas contas de armazenamento HDD pay-as-you-go). | Não aplicável. |
As definições SMB e NFS começam como Não selecionadas para:
- Contas de armazenamento existentes.
- Contas de armazenamento criadas usando Azure PowerShell, CLI do Azure ou a API REST do fornecedor de recursos do Armazenamento do Azure.
Para contas de armazenamento criadas através do portal Azure, ambas as definições estão ativadas por defeito.
Depois de configurar a definição SMB ou NFS, ela tem prioridade sobre Secure transfer required para esse protocolo. Podes alterar a definição entre Ativado e Desativado, mas não a podes voltar a definir para Não selecionado.
SMB
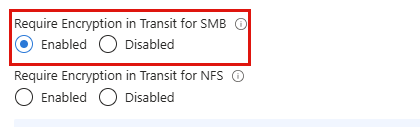
O Ficheiros do Azure encripta o tráfego SMB usando encriptação do canal SMB 3.x. A definição Exigir Encriptação em Trânsito para SMB determina se o Ficheiros do Azure requer encriptação para acesso SMB às partilhas de ficheiros numa conta de armazenamento. Quando esta configuração está ativada, o Ficheiros do Azure permite apenas montagens SMB 3.x que utilizam encriptação de canal. O Ficheiros do Azure rejeita montagens de clientes que não suportam SMB 3.x com encriptação de canal. O SMB 2.1 não suporta encriptação, por isso o Ficheiros do Azure rejeita todas as montagens SMB 2.1. Para o valor predefinido e como esta definição funciona com Secure transfer required, veja definições de encriptação em trânsito.
Para os algoritmos de encriptação de canais SMB suportados e as outras definições de segurança SMB, consulte definições de segurança SMB.
Para configurar o Exigir Encriptação em Trânsito para SMB utilizando o portal Azure, siga estes passos:
Aceda à sua conta de armazenamento.
No menu de serviço, selecione Armazenamento de dados>Partilhas de ficheiros clássicas.
Nas definições clássicas de partilha de ficheiros, selecione o valor associado à Segurança.
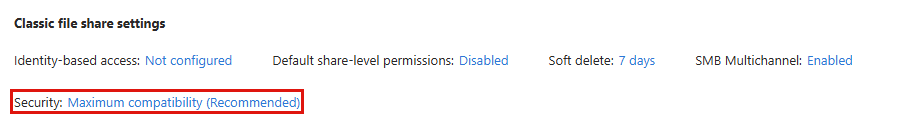
Para exigir encriptação em trânsito para SMB, selecione Ativado ou Desativado.
Selecione Guardar.
Também pode configurar o Exigir Encriptação em Trânsito para SMB no separador Avançado ao criar uma conta de armazenamento.
NFS
As partilhas de ficheiros Ficheiros do Azure NFSv4.1 suportam encriptação durante o trânsito através de um túnel TLS. O TLS protege os dados em trânsito contra interceção, incluindo ataques man-in-the-middle. Para instalar o ajudante de montagem do AzNFS e montar uma partilha de ficheiros com encriptação em trânsito, consulte Mount NFS Azure file shares no Linux.
Como funciona a encriptação durante o trânsito
O Ficheiros do Azure utiliza stunnel, um wrapper TLS open-source, para encriptar a ligação TCP entre o cliente NFS e o Ficheiros do Azure. Com o assistente de montagem AzNFS, a ligação usa TLS 1.2 ou TLS 1.3 com encriptação AES-256-GCM. Não precisa do Kerberos nem de um sistema de autenticação externo como o Active Directory.
O pacote ajudante de montagem do AzNFS instala e configura o stunnel no cliente. O AzNFS está disponível a partir de packages.microsoft.com. Cria um endpoint local que encaminha pedidos do cliente NFS através de uma ligação encriptada. O AzNFS tem estes componentes:
Ajuda de montagem do AzNFS: Monta partilhas de ficheiros NFSv4.1 através de um túnel TLS.
Processo de stunnel: Um processo para cada conta de armazenamento. Ele escuta o tráfego do cliente NFS numa porta local e encaminha o tráfego via TLS para o Ficheiros do Azure.
Watchdog AzNFS: Um serviço em segundo plano que mantém processos de stunnel a funcionar, reinicia túneis terminados e remove processos não utilizados depois de todas as montagens NFS associadas serem desmontadas.
Impor criptografia em trânsito
A definição Exigir Encriptação em Trânsito para NFS determina se o Ficheiros do Azure requer encriptação para acesso NFS às partilhas de ficheiros numa conta de armazenamento. Para permitir montagens TLS e não-TLS na mesma conta de armazenamento, desative a definição. Para o valor predefinido e como esta definição funciona com Secure transfer required, veja definições de encriptação em trânsito.
Para configurar o Exigir Encriptação em Trânsito para NFS utilizando o portal Azure, siga estes passos:
Aceda à sua conta de armazenamento.
No menu de serviço, selecione Armazenamento de dados>Partilhas de ficheiros clássicas.
Nas definições clássicas de partilha de ficheiros, selecione o valor associado à Segurança.
Para exigir encriptação em trânsito para NFS, selecione Ativado ou Desativado.
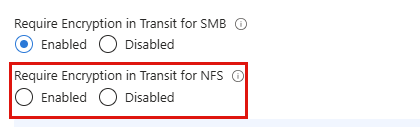
Selecione Guardar.
Também pode configurar o Exigir Encriptação em Trânsito para NFS no separador Avançado quando criar uma conta de armazenamento.
FileREST
Os pedidos FileREST usam HTTPS para encriptar dados em trânsito. Duas definições de conta de armazenamento controlam a encriptação FileREST para partilhas de ficheiros clássicas:
- Transferência segura necessária: Quando esta configuração está ativada, a conta de armazenamento rejeita pedidos FileREST feitos via HTTP. As novas contas de armazenamento têm esta definição ativada por defeito. Mantenha-o ativado. Existe a opção de desativá-la para compatibilidade retroativa com aplicações antigas que usam HTTP para aceder a outros dados na conta de armazenamento. Antes de existirem as definições SMB e NFS, desativar Transferência segura obrigatória era também a única forma de permitir o acesso SMB ou NFS não encriptado. Para permitir acesso SMB ou NFS não encriptado agora, desative a definição do protocolo em causa em vez disso. Veja Encriptação nas definições em trânsito.
- Versão mínima do TLS: Ficheiros do Azure aceita TLS 1.2 e TLS 1.3 para HTTPS. O Armazenamento do Azure já não aceita TLS 1.0 ou TLS 1.1 para pedidos HTTPS, por isso o TLS 1.2 é a versão mínima que pode definir. Não podes definir o TLS 1.3 como mínimo. Um pedido FileREST que utilize uma versão TLS anterior ao mínimo falha com o código de estado HTTP 400 (Bad Request). Os clientes negociam TLS 1.3 quando a suportam.
O Azure Policy tem definições de políticas incorporadas que auditam ou exigem estas definições para contas de armazenamento. Consulte a secção Armazenamento nas definições de políticas incorporadas do Azure Policy.
As versões atuais das bibliotecas clientes do Armazenamento do Azure, Azure PowerShell e CLI do Azure utilizam TLS 1.2 ou posterior. Se uma aplicação que visa uma versão mais antiga do .NET Framework não conseguir ligar-se, consulte as melhores práticas do Transport Layer Security (TLS) com o .NET Framework.
Configurar as definições de encriptação do FileREST
Os passos seguintes exigem transferência segura e definem a versão mínima do TLS para TLS 1.2 para uma conta de armazenamento.
Para configurar estas definições utilizando o portal Azure, siga estes passos:
Aceda à sua conta de armazenamento.
No menu de serviço, selecione Definições>.
Transferência segura necessária, selecione Ativado.
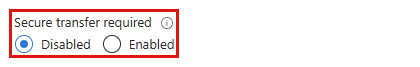
Para versão TLS mínima, selecione versão 1.2.
Selecione Guardar.