Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Importante
Os recursos de pré-visualização do AKS estão disponíveis numa base de autosserviço e adesão voluntária. As visualizações prévias são fornecidas "como estão" e "conforme disponíveis" e são excluídas dos contratos de nível de serviço e da garantia limitada. As versões de teste do AKS são parcialmente cobertas pelo suporte ao cliente numa base de melhor esforço. Assim sendo, estas funcionalidades não se destinam ao uso em produção. Para obter mais informações, consulte os seguintes artigos de suporte:
O Azure Kubernetes Application Network fornece dois tipos de registo que pode configurar com base nos seus requisitos de monitorização e resolução de problemas: registos do plano de dados e logs do plano de controlo.
-
Registos do plano de dados: Incluem registos de cargas de trabalho da aplicação,
applink-systemcomponentes de espaço de nomes e registos de acesso ao proxy Envoy. - Registos do plano de controlo: Incluir registos Istiod dos componentes do plano de controlo da Rede de Aplicações Azure Kubernetes.
O registo de rede de aplicações Azure Kubernetes está desativado por defeito. Este artigo descreve como ativar ambos os tipos de registo e visualizá-los no Azure Monitor.
Definir variáveis de ambiente
Defina variáveis de ambiente para o seu fluxo de trabalho selecionado usando os seguintes comandos:
# Set if specifying an existing or creating a new Log Analytics workspace
export LAW_NAME=<log-analytics-workspace-name>

# Set for resource group, location, and AKS cluster name
export AKS_RG=<aks-resource-group>
export LOCATION=<location>
export CLUSTER_NAME=<aks-cluster-name>

# Set for Azure Kubernetes Application Network member resource group, name, and member name
export APPNET_RG=<appnet-resource-group>
export APPNET_NAME=<appnet-name>
export APPNET_MEMBER_NAME=<appnet-member-name>
Ativar registos do plano de dados
Os registos do plano de dados incluem registos das suas cargas de trabalho/aplicações e applink-system cargas de trabalho (Ztunnel e Istio CNI). O complemento Azure Container Insights é a forma preferida de ativar e visualizar registos para resolução de problemas.
Ao ativar os registos do plano de dados, tem a opção de especificar um espaço de trabalho Log Analytics existente, usar o espaço de trabalho padrão para o seu grupo de recursos ou criar um novo espaço de trabalho.
Crie um novo espaço de trabalho de Log Analytics
Se estiver a criar um novo espaço de trabalho de Log Analytics, use o
az monitor log-analytics workspace createcomando:az monitor log-analytics workspace create \ --resource-group $AKS_RG \ --workspace-name $LAW_NAME \ --location $LOCATION
Ative o complemento Container Insights no seu cluster AKS
Ative o add-on Container Insights para o seu cluster membro da Azure Kubernetes Application Network (opcionalmente omitindo o ID do espaço de trabalho) usando o
az aks enable-addonscomando.az aks enable-addons \ --addon monitoring \ --name $CLUSTER_NAME \ --resource-group $AKS_RG \ --workspace-resource-id /subscriptions/$SUBSCRIPTION/resourcegroups/$AKS_RG/providers/microsoft.operationalinsights/workspaces/$LAW_NAME
Ver registros
Veja os registos navegando até ao espaço de trabalho Log Analytics e executando a seguinte consulta:
ContainerLogV2
| where PodNamespace == "applink-system"
Registos de acesso do Envoy
Em alguns casos, pode ser necessário examinar os registos de acesso do Envoy quando o tráfego é gerado para as suas aplicações/cargas de trabalho. Para ativar os registos de acesso do Envoy, use a API de Telemetria.
No YAML abaixo, especifique o namespace onde quer ativar o registo de acesso ao Envoy. Para registos de acesso ao Envoy em toda a rede, remova o namespace dos metadados.
cat <<EOF | kubectl apply -n default -f -
apiVersion: telemetry.istio.io/v1
kind: Telemetry
metadata:
  name: mesh-logging-default
  namespace: default
spec:
  accessLogging:
  - providers:
    - name: envoy
EOF
Os registos de acesso ao Envoy estarão disponíveis no espaço de trabalho Log Analytics onde o add-on Container Insights estava ativado.
Consulte os registos de acesso do Envoy navegando até ao espaço de trabalho Log Analytics e executando a seguinte consulta:
ContainerLogV2
| where TimeGenerated > ago(45m)
| where PodName contains "gateway"
| take 10
Habilitar logs de plano de controle
Para ativar os logs do plano de controlo, cria uma configuração de diagnóstico e envia os logs para o espaço de trabalho de Log Analytics.
Defina uma variável de ambiente para o nome da sua definição de diagnóstico usando o seguinte comando:
export DS_NAME=<diagnostic-settings-name>Crie uma definição de diagnóstico para o seu recurso membro da Azure Kubernetes Application Network e especifique o espaço de trabalho Log Analytics como destino usando o
az monitor diagnostic-settings createcomando.az monitor diagnostic-settings create \ --resource /subscriptions/$SUBSCRIPTION/resourceGroups/$APPNET_RG/providers/Microsoft.AppLink/appLinks/$APPNET_NAME/appLinkMembers/$APPNET_MEMBER_NAME \ --workspace /subscriptions/$SUBSCRIPTION/resourcegroups/$AKS_RG/providers/microsoft.operationalinsights/workspaces/$LAW_NAME \ --logs "[{category:istiod,enabled:true}]" \ --name $DS_NAMEUma vez ativado, navegue até ao espaço de trabalho Log Analytics e execute a seguinte consulta:
Observação
$appnet_member_resourceIdDeve estar no formato:/subscriptions/$subscription/resourceGroups/$appnet_rg/providers/microsoft.applink/applinks/$appnet_name/applinkmembers/$appnet_member_name.MeshControlPlane | where TimeGenerated > ago(1h) | where _ResourceId == $appnet_member_resourceId // appnet member resourceId
Tabelas de log e esquemas
As tabelas seguintes contêm os registos da Azure Kubernetes Application Network no seu espaço de trabalho de Log Analytics:
| Tabela de logs | Descrição |
|---|---|
ContainerLogV2 |
Contém os registos da sua aplicação/carga de trabalho |
MeshControlPlane |
Contém registos de Istiod |
Esquema
Para encontrar o ContainerLogV2 esquema, consulte as colunas ContainerLogV2.
MeshControlPlane é uma tabela personalizada com o seguinte esquema:
| # | Nome da coluna | Tipo |
|---|---|---|
| 0 | Id de Inquilino | cadeia (de caracteres) |
| 1 | TimeGenerated | datetime |
| 2 | Categoria | cadeia (de caracteres) |
| 3 | Nível | cadeia (de caracteres) |
| 4 | Mensagem | cadeia (de caracteres) |
| 5 | Contentor | cadeia (de caracteres) |
| 6 | Nome do Pod | cadeia (de caracteres) |
| 7 | SourceSystem | cadeia (de caracteres) |
| 8 | Tipo | cadeia (de caracteres) |
| 9 | _ResourceId (ID de recurso) | cadeia (de caracteres) |
Exemplos de consultas
Filtrar registos por ID de recurso do cluster AKS
Filtre os registos com base no ID do recurso do cluster gerido do AKS na tabela ContainerLogV2 usando a seguinte consulta:
ContainerLogV2
| where TimeGenerated > ago(45m)
| where _ResourceId == $aks_cluster_resource_id // managed cluster resourceId
Filtrar logs por ID de recurso do membro da Rede de Aplicações do Azure Kubernetes
Filtre os registos com base no ID de recurso de membro da Azure Kubernetes Application Network na tabela MeshControlPlane para registos do plano de controlo, usando a seguinte consulta:
MeshControlPlane
| where TimeGenerated > ago(45m)
| where Level == "ERROR"
| where _ResourceId == $appnet_member_resourceId // appnet member resourceId
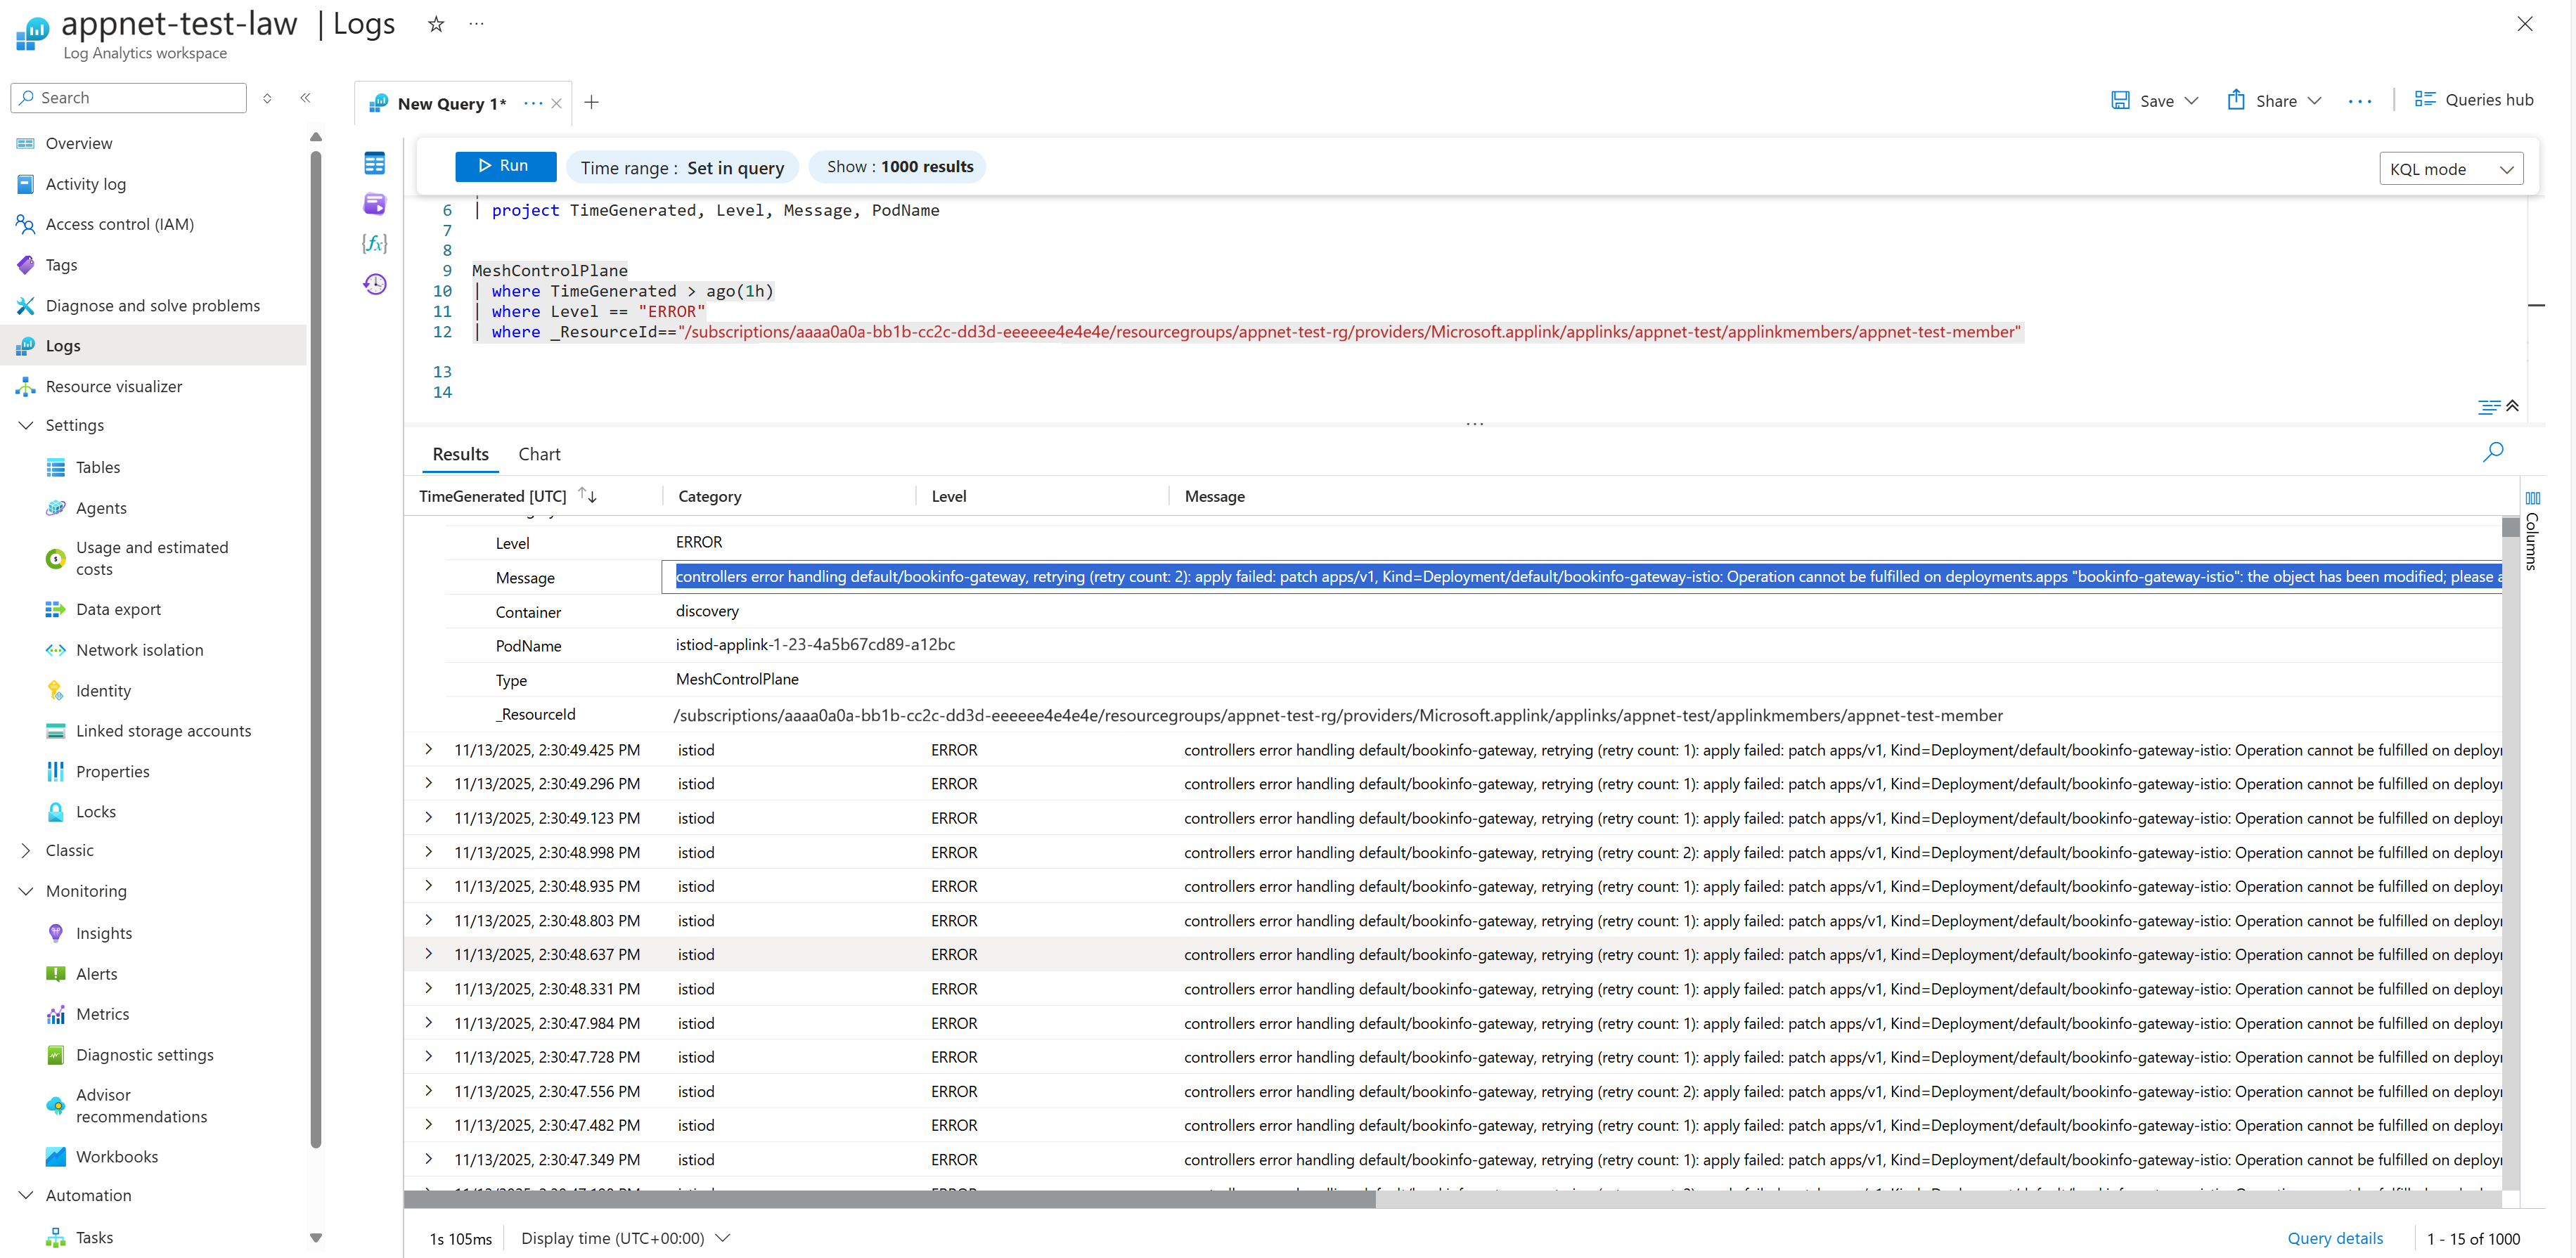
A captura de ecrã seguinte mostra um exemplo dos erros do Application Network Istiod nos Azure Monitor Logs:
Conteúdo relacionado
Para mais informações sobre a observabilidade e monitorização da Azure Kubernetes Application Network, consulte os seguintes artigos: