Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Azure DNS
Azure ExpressRoute
Azure Firewall
Rede Virtual do Azure
Gateway de VPN do Azure
Este artigo descreve uma solução para usar o Azure DNS Private Resolver para simplificar a resolução híbrida recursiva do Sistema de Nomes de Domínio (DNS). Você pode usar o Resolvedor Privado de DNS para cargas de trabalho locais e cargas de trabalho do Azure. O DNS Private Resolver simplifica a resolução privada de DNS, do local para o Azure DNS privado e do Azure DNS privado para o local.
Arquitetura
As secções seguintes descrevem alternativas para a resolução híbrida recursiva de DNS. A primeira seção descreve uma solução que usa uma máquina virtual (VM) de encaminhador DNS. As secções seguintes descrevem como usar o DNS Private Resolver.
Usar uma VM encaminhadora de DNS
Antes da disponibilidade do DNS Private Solver, foi implementada uma VM encaminhadora DNS para que um servidor local pudesse resolver pedidos para o Azure Private DNS. O diagrama seguinte mostra os detalhes desta resolução de nome. Um encaminhador condicional no servidor DNS on-premises encaminha os pedidos para o Azure, e uma zona DNS privada liga-se a uma rede virtual. Os pedidos ao serviço Azure resolvem-se para o endereço IP privado apropriado.
Nesta solução, não pode usar DNS público Azure para resolver nomes de domínio on-premises.

Transfira um ficheiro PowerPoint desta arquitetura.
Workflow
O fluxo de trabalho a seguir corresponde ao diagrama anterior:
Uma VM cliente envia uma solicitação de resolução de nome para um servidor DNS interno local
azsql1.database.windows.net.Um encaminhador condicional é configurado no servidor DNS interno. Ele encaminha a consulta DNS para
database.windows.net10.5.0.254, que é o endereço IP de uma VM de encaminhador DNS.A VM do encaminhador DNS envia a solicitação para
168.63.129.16, que é o endereço IP do servidor DNS interno do Azure.O servidor DNS do Azure envia uma solicitação de resolução de nome
azsql1.database.windows.netpara os resolvedores recursivos do Azure. Os resolvers retornam o nome canónico (CNAME).azsql1.privatelink.database.windows.netO servidor DNS do Azure envia uma solicitação de resolução de nome para o nome
azsql1.privatelink.database.windows.netna zona DNS privadaprivatelink.database.windows.net. A zona DNS privada devolve o endereço10.5.0.5IP privado .A resposta que associa o CNAME
azsql1.privatelink.database.windows.netao registro10.5.0.5chega ao encaminhador DNS.A resposta chega ao servidor DNS interno local.
A resposta chega à VM do cliente.
A VM cliente estabelece uma ligação privada com o ponto de extremidade privado que usa o endereço IP
10.5.0.5. O ponto de extremidade privado fornece à VM cliente uma conexão mais segura com um banco de dados do Azure.
Para obter mais informações, consulte Configuração de DNS do ponto de extremidade privado do Azure.
Usar o Resolvedor Privado de DNS
Quando usas DNS Private Resolver, não precisas de uma VM de encaminhamento DNS, e o Azure DNS pode resolver nomes de domínio on-premises diretamente.
A solução a seguir usa o DNS Private Resolver em uma topologia de rede hub-spoke. Como prática recomendada, o padrão de design da zona de aterrissagem do Azure recomenda que você use esse tipo de topologia. A solução estabelece uma ligação híbrida de rede usando Azure ExpressRoute e Azure Firewall. Esta configuração fornece uma rede híbrida segura. O DNS Resolver Privado reside na rede do hub.

Componentes da solução DNS Private Resolver
A solução que usa o DNS Private Resolver contém os seguintes componentes:
Uma rede local. Esta rede de datacenters de clientes liga-se ao Azure através do ExpressRoute ou de uma ligação site-to-site Azure VPN Gateway. Os componentes de rede incluem dois servidores DNS locais. Um servidor usa o endereço
192.168.0.1IP . O outro servidor usa192.168.0.2. Ambos os servidores funcionam como resolvers ou forwarders para todos os computadores dentro da rede local.Um administrador cria todos os registos DNS locais e os encaminhadores de endpoint Azure nestes servidores. O administrador configura encaminhadores condicionais nestes servidores para Azure Blob Storage e Azure API Management. Esses encaminhadores enviam solicitações para a conexão de entrada do DNS Private Resolver. O ponto de extremidade de entrada usa o endereço
10.0.0.8IP e é hospedado na rede virtual do hub.A tabela a seguir lista os registros nos servidores locais.
Nome de domínio endereço IP Tipo de registo App1.onpremises.company.com192.168.0.8 Mapeamento de endereços App2.onpremises.company.com192.168.0.9 Mapeamento de endereços blob.core.windows.net10.0.0.8 Reencaminhador do DNS azure-api.net10.0.0.8 Reencaminhador do DNS Uma rede de hub.
VPN Gateway ou ExpressRoute fornece a ligação híbrida ao Azure.
O Firewall do Azure fornece um firewall gerenciado. A instância de firewall reside em sua própria sub-rede.
A tabela seguinte lista os parâmetros definidos para o DNS Private Resolver. O conjunto de regras de encaminhamento DNS está configurado para os nomes DNS da Aplicação 1 e da Aplicação 2.
Parâmetro endereço IP Rede virtual 10.0.0.0/24 Sub-rede de endpoint de entrada 10.0.0.0/28 Endereço IP do ponto de extremidade de entrada 10.0.0.8 Sub-rede de endpoint de saída 10.0.0.16/28 Endereço IP do ponto de extremidade de saída 10.0.0.19 A rede virtual do hub liga-se às zonas DNS privadas para Armazenamento de Blobs e Gestão de APIs.
Redes faladas.
As VMs são hospedadas em todas as redes spoke para testar e validar a resolução DNS.
Todas as redes virtuais spoke do Azure usam o servidor DNS padrão do Azure no endereço
168.63.129.16IP. Todas as redes virtuais Spoke fazem peering com a rede virtual Hub. A rede encaminha todo o tráfego através do hub, incluindo o tráfego de e para o DNS Private Resolver.As redes virtuais spoke estão ligadas a zonas de DNS privadas. Esta configuração permite-lhes resolver os nomes de serviços privados de link endpoint como
privatelink.blob.core.windows.net.
Fluxo de tráfego para uma consulta DNS local
O diagrama a seguir mostra o fluxo de tráfego que resulta quando um servidor local emite uma solicitação DNS.

Um servidor on-premises consulta um registo de serviço DNS privado Azure, como
blob.core.windows.net. O servidor local envia o pedido para o servidor DNS local no endereço192.168.0.1IP ou192.168.0.2. Todos os computadores locais apontam para o servidor DNS local.O encaminhador condicional no servidor DNS local para
blob.core.windows.netencaminha o pedido para o resolvedor DNS no endereço IP10.0.0.8.O resolvedor DNS consulta Azure DNS e recebe informações sobre uma ligação de rede virtual privada Azure DNS.
O DNS privado do Azure resolve consultas DNS que o DNS público do Azure envia para o endpoint de entrada do resolvedor DNS.
Fluxo de tráfego para uma consulta DNS de VM (descentralizado)
O diagrama a seguir mostra o fluxo de tráfego que resulta quando a VM 1 emite uma solicitação DNS. Neste cenário, a rede virtual spoke 1 tenta resolver o pedido.
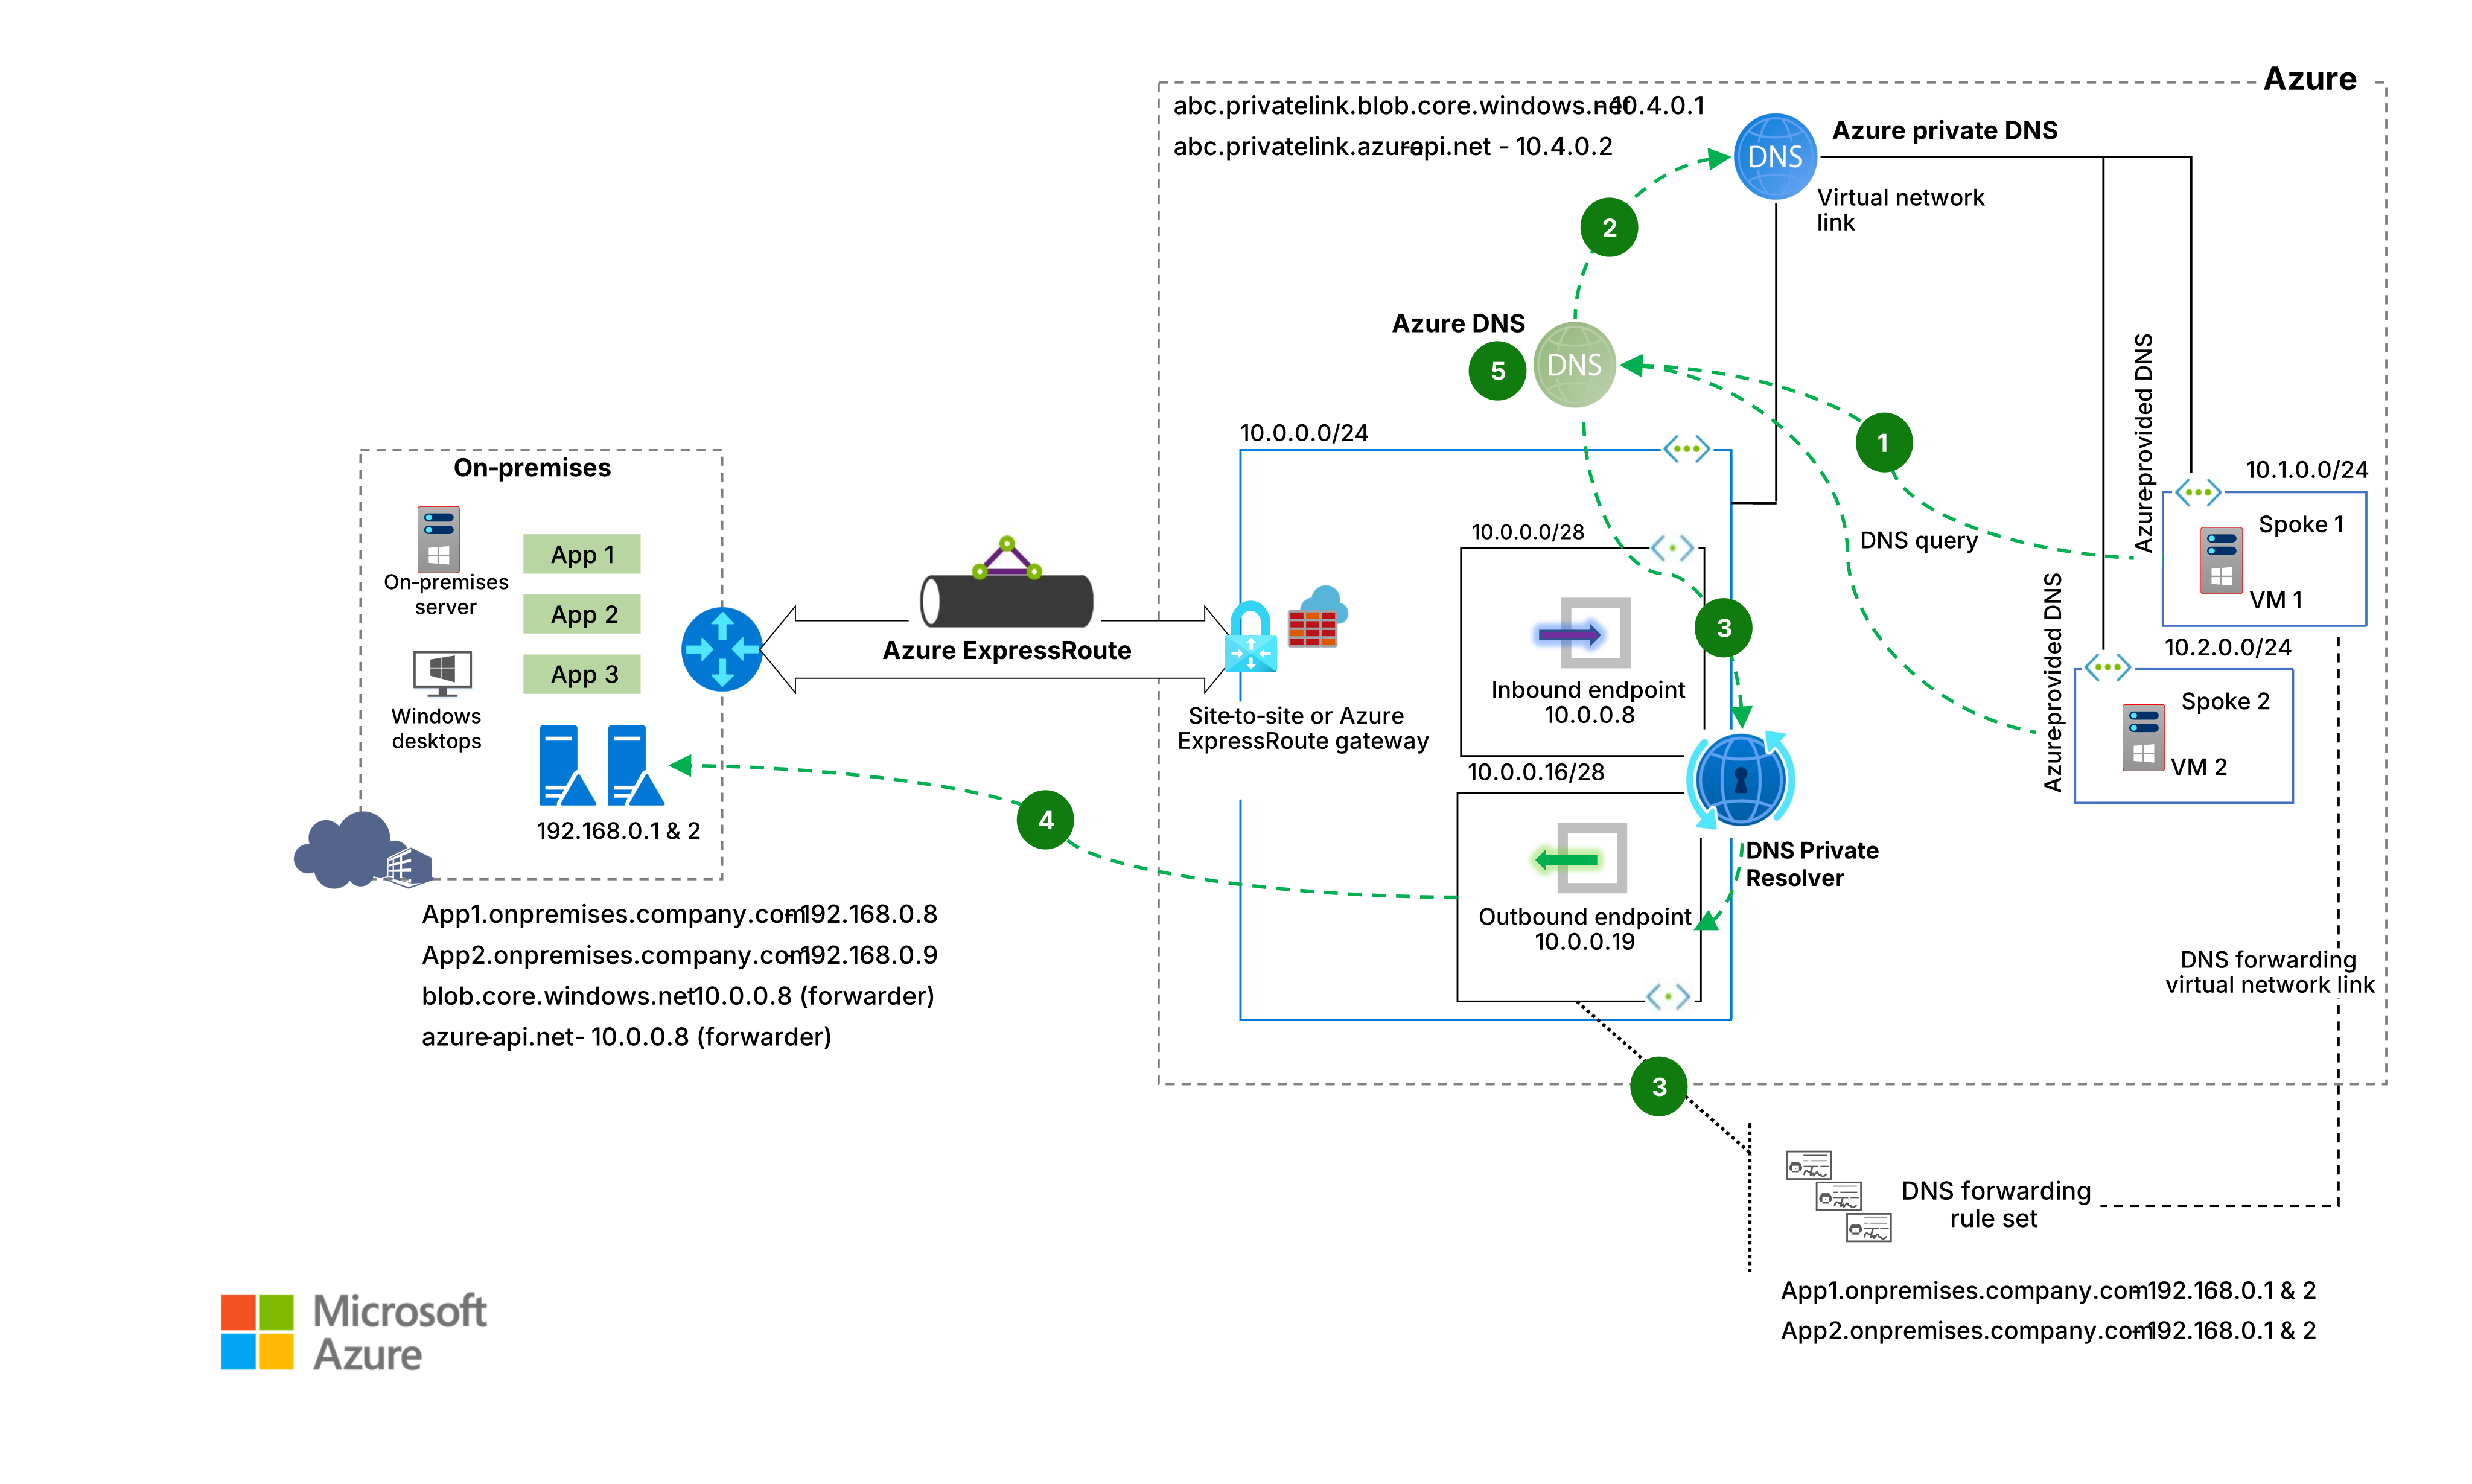
A VM 1 consulta um registro DNS. As redes virtuais spoke estão configuradas para usar a resolução de nomes que o Azure fornece. Como resultado, o Azure DNS resolve a consulta DNS.
Se a consulta tentar resolver um nome privado, o Azure DNS contacta o Azure Private DNS.
Se a consulta não corresponder a uma zona DNS privada vinculada à rede virtual, o DNS do Azure se conectará ao Resolvedor Privado de DNS. A rede virtual spoke 1 possui um link de rede virtual. O DNS Private Resolver verifica um conjunto de regras de encaminhamento DNS associado à rede virtual spoke 1.
Se o DNS Private Resolver encontrar uma correspondência no conjunto de regras de encaminhamento DNS, encaminha a consulta DNS através do endpoint de saída para o endereço IP especificado no conjunto de regras.
Se o Azure Private DNS (2) e o DNS Private Resolver (3) não conseguirem encontrar um registo correspondente, o Azure DNS (5) resolve a consulta.
Neste cenário, a VM 2 não tem ligação virtual de rede de encaminhamento DNS associada ao conjunto de regras de encaminhamento DNS. Como resultado, a VM 2 não consegue resolver consultas DNS on-premises, como
App1.onpremises.company.com.
Cada regra de encaminhamento DNS especifica um ou mais servidores DNS de destino a serem usados para encaminhamento condicional. As informações especificadas incluem o nome de domínio, o endereço IP de destino e a porta.
Fluxo de tráfego para uma consulta DNS de VM via DNS Private Resolver (centralizado)
O diagrama seguinte mostra o fluxo de tráfego que resulta quando a VM 1 ou VM 2 emite um pedido DNS através de um endpoint entrante do DNS Private Resolver. Neste cenário, as VMs Spoke tentam resolver o pedido de DNS.

VM 1 ou VM 2 consulta um registo DNS. As redes virtuais spoke estão configuradas para utilizar
10.0.0.8como servidor DNS para a resolução de nomes. Como resultado, o DNS Private Resolver resolve a consulta DNS.Se a consulta tentar resolver um nome privado, o DNS Private Resolver contacta o Azure Private DNS.
Se a consulta não corresponder a uma zona DNS privada ligada à rede virtual do resolvedor, o DNS Private Resolver verifica um conjunto de regras de encaminhamento DNS associado à rede virtual do resolvedor.
Se o DNS Private Resolver encontrar uma correspondência no conjunto de regras de encaminhamento DNS, encaminha a consulta DNS através do endpoint de saída para o endereço IP especificado no conjunto de regras.
Se o Azure Private DNS (2) e o DNS Private Resolver (3) não conseguirem encontrar um registo correspondente, o Azure DNS (5) resolve a consulta.
Cada regra de encaminhamento DNS especifica um ou mais servidores DNS de destino a serem usados para encaminhamento condicional. As informações especificadas incluem o nome de domínio, o endereço IP de destino e a porta.
Fluxo de tráfego para uma consulta DNS VM através de um servidor DNS local
O diagrama seguinte mostra o fluxo de tráfego que resulta quando a VM 1 ou VM 2 emite um pedido DNS através de um servidor DNS local. Neste cenário, as VMs Spoke tentam resolver o pedido de DNS.

VM 1 ou VM 2 consulta um registo DNS. As redes virtuais de raios usam
192.168.0.1/2como servidor DNS de resolução de nomes. Como resultado, um servidor DNS local resolve a consulta DNS. A VM envia o pedido para o servidor DNS local no endereço192.168.0.1IP ou192.168.0.2.O encaminhador condicional no servidor DNS local para
blob.core.windows.netencaminha o pedido para o resolvedor DNS no endereço IP10.0.0.8.O resolvedor de DNS consulta o DNS do Azure e recebe informações sobre um link de rede virtual do serviço DNS privado do Azure.
O Azure Private DNS resolve consultas DNS que o Azure Public DNS envia para o endpoint de entrada do DNS Private Resolver.
Fluxo de tráfego para uma consulta DNS de VM via DNS Private Resolver (resolvedor DNS aninhado)
O diagrama seguinte mostra o fluxo de tráfego que resulta quando a VM 1 ou VM 2 emite um pedido DNS através de um endpoint de entrada DNS Private Resolver do hub. Neste cenário, as máquinas virtuais spoke tentam resolver a solicitação através do resolvedor DNS aninhado.

VM 1 ou VM 2 consulta um registo DNS. As redes virtuais spoke estão configuradas para utilizar
10.0.0.8como servidor DNS de resolução de nomes. Como resultado, o Resolvedor Privado DNS do hub resolve a consulta DNS.Se a consulta tentar resolver um nome privado, o resolvedor do hub contacta o serviço DNS privado Azure ligado.
Se a consulta não corresponder a uma zona DNS privada ligada à rede virtual do resolvedor do hub, o DNS Private Resolver verifica um conjunto de regras de encaminhamento DNS associado à rede virtual do resolver.
Se o DNS Private Resolver encontrar uma correspondência no conjunto de regras de encaminhamento DNS, encaminha a consulta DNS através do endpoint de saída para o endereço IP especificado no conjunto de regras.
Neste cenário, como o resolvedor do hub não tem ligação virtual de rede a
privatelink.vaultcore.azure.net, o conjunto de regras de encaminhamento DNS encaminha as consultas paraxyz.privatelink.vaultcore.azure.net(4.a) para o resolvedor DNS aninhado conforme pretendido.Se o Azure Private DNS (2) e o DNS Private Resolver (3) não conseguirem encontrar um registo correspondente, o Azure DNS (5) resolve a consulta.
Cada regra de encaminhamento DNS especifica um ou mais servidores DNS de destino a serem usados para encaminhamento condicional. As informações especificadas incluem o nome de domínio, o endereço IP de destino e a porta.
No cenário seguinte, se existir uma zona DNS privada em ambas as instâncias do Resolver Privado DNS (como privatelink.blob.core.windows.net), o resolvedor do hub já liga a essa zona através da sua rede virtual. Como esta ligação está estabelecida, o conjunto de regras de encaminhamento DNS que deveria enviar consultas para privatelink.blob.core.windows.net (4.a) para o resolvedor DNS aninhado não é aplicado. Este comportamento é intencional.

Componentes
VPN Gateway é um gateway de rede virtual que envia tráfego encriptado entre uma rede virtual Azure e um local local através da internet pública. Nesta arquitetura, o VPN Gateway é uma alternativa ao ExpressRoute. Proporciona conectividade híbrida entre o Azure e ambientes on-premises para tráfego de encaminhador condicional DNS.
O ExpressRoute é um serviço de rede que estende as redes locais para a nuvem da Microsoft. Ele estabelece conexões privadas com componentes de nuvem, como serviços do Azure e Microsoft 365, por meio de um provedor de conectividade. Nesta arquitetura, o ExpressRoute suporta conectividade híbrida entre Azure e ambientes on-premises, especificamente para tráfego de encaminhadores condicionais DNS.
A Rede Virtual do Azure é um serviço de rede e o bloco de construção fundamental para redes privadas no Azure. Recursos Azure, como VMs, utilizam redes virtuais para comunicar de forma segura entre si, com a internet e com redes locais. Nesta arquitetura, as redes virtuais alojam o DNS Private Resolver e Azure Virtual Machines. Facilitam a comunicação e integração entre vários serviços Azure e recursos on-premises.
O Firewall do Azure é um serviço de segurança de rede gerenciado e baseado em nuvem que impõe políticas de conectividade de aplicativo e rede. Ele gerencia centralmente as políticas em várias redes virtuais e assinaturas. Nesta arquitetura, pode implementar o Azure Firewall para aumentar a segurança do tráfego de rede. Ele fornece proteção avançada contra ameaças, filtragem de tráfego de rede e recursos de registro para permitir apenas tráfego autorizado enquanto bloqueia ameaças potenciais.
O DNS Private Resolver é um serviço que faz a ponte entre um DNS local e o DNS do Azure. Nesta arquitetura, facilita consultas DNS entre zonas privadas DNS Azure e um ambiente local. Esta abordagem elimina a necessidade de servidores DNS baseados em VMs no Azure. Esta configuração assegura uma resolução DNS eficiente em ambientes híbridos, permitindo que o Azure e os recursos locais possam comunicar as resoluções DNS de forma eficaz.
O Azure DNS é um serviço de alojamento para domínios DNS que utiliza a infraestrutura Azure para resolução de nomes. Nesta arquitetura, gere o tráfego de resolução DNS.
Azure Private DNS é um serviço de DNS gerido que resolve nomes de domínio dentro de uma rede virtual e redes virtuais conectadas. Ele elimina a necessidade de configuração de DNS personalizada. Com zonas DNS privadas, você pode atribuir nomes de domínio personalizados em vez de usar os nomes padrão que o Azure fornece durante a implantação. Nesta arquitetura, o DNS privado Azure aloja as zonas DNS do endpoint privado e devolve registos de endereços IP privados para os serviços Azure.
Um encaminhador condicional DNS on-premises é um servidor DNS que encaminha consultas DNS que não consegue resolver localmente para outro servidor DNS, como uma VM encaminhadora DNS no Azure ou o endpoint de entrada do Resolvedor Privado DNS. As cargas de trabalho on-premises utilizam esta abordagem para resolver com precisão os nomes de domínio totalmente qualificados (FQDNs) dos endpoints privados do Azure para os respetivos endereços IP privados. Também garante uma conectividade híbrida segura sem depender da resolução pública de DNS. Nesta arquitetura, os encaminhadores condicionais em servidores DNS on-premises encaminham consultas DNS específicas do Azure para o endpoint de entrada do DNS Private Resolver na rede hub.
Detalhes do cenário
O Azure fornece várias soluções de DNS, incluindo o Azure Traffic Manager. O Gestor de Tráfego funciona como um serviço de balanceamento de carga baseado em DNS. Ele fornece uma maneira de distribuir o tráfego entre regiões do Azure para aplicativos voltados para o público.
Antes do DNS Private Resolver estar disponível, servidores DNS personalizados resolviam nomes de sistemas on-premises para Azure e de Azure para sistemas on-premises. As soluções DNS personalizadas têm muitas desvantagens:
Múltiplos servidores DNS personalizados em várias redes virtuais criam custos elevados de infraestrutura e licenciamento.
A instalação, configuração e manutenção dos servidores DNS são da responsabilidade do operador.
Tarefas sobrecarregadas como monitorização e correção dos servidores introduzem complexidade e pontos de falha frequentes.
A falta de suporte DevOps limita a automação dos registos DNS e das regras de encaminhamento.
Soluções de servidores DNS escaláveis são dispendiosas de implementar.
O DNS Private Resolver resolve esses obstáculos, fornecendo os seguintes recursos e principais vantagens:
Um serviço Microsoft totalmente gerenciado que tem alta disponibilidade e redundância de zona integradas.
Uma solução escalável otimizada para integração com DevOps.
Poupança de custos quando comparada com soluções personalizadas tradicionais baseadas em infraestrutura como serviço (IaaS).
Encaminhamento condicional do DNS do Azure para servidores locais. O endpoint de saída fornece esse recurso, que não estava disponível anteriormente. As cargas de trabalho no Azure não exigem mais conexões diretas com servidores DNS locais. As cargas de trabalho Azure ligam-se antes ao endereço IP de saída do DNS Private Resolver.
Potenciais casos de utilização
Esta solução simplifica a resolução DNS privada em redes híbridas. Aplica-se aos seguintes cenários:
Estratégias de transição durante a migração de longo prazo para soluções totalmente nativas da nuvem
Soluções de recuperação de desastres e tolerância a falhas que replicam dados e serviços entre ambientes locais e em nuvem
Soluções que hospedam componentes no Azure para reduzir a latência entre datacenters locais e locais remotos
Considerações
Essas considerações implementam os pilares do Azure Well-Architected Framework, que é um conjunto de princípios orientadores que você pode usar para melhorar a qualidade de uma carga de trabalho. Para obter mais informações, consulte Well-Architected Framework.
Fiabilidade
A confiabilidade ajuda a garantir que seu aplicativo possa cumprir os compromissos que você assume com seus clientes. Para obter mais informações, consulte Lista de verificação de revisão de design para confiabilidade.
O DNS Private Resolver é um serviço nativo da cloud que proporciona alta disponibilidade e integra-se com as práticas DevOps, apoiando fluxos de trabalho colaborativos e automatizados. Fornece uma solução DNS fiável e segura e não requer manutenção contínua dos utilizadores.
Não implante o DNS Private Resolver em uma rede virtual que inclua um gateway de rede virtual ExpressRoute e use regras curinga para direcionar toda a resolução de nomes para um servidor DNS específico. Esse tipo de configuração pode causar problemas de conectividade de gerenciamento. Para obter mais informações, consulte DNS Private Resolver com regras de caráter universal num gateway do ExpressRoute.
Disponibilidade regional
Para uma lista de regiões onde o DNS Private Resolver está disponível, consulte disponibilidade regional.
Um resolvedor de DNS só pode referir-se a uma rede virtual localizada na mesma região que o resolvedor de DNS.
Segurança
A segurança fornece garantias contra ataques deliberados e o uso indevido de seus valiosos dados e sistemas. Para obter mais informações, consulte Lista de verificação de revisão de design para segurança.
O Azure DNS suporta extensões de segurança DNS.
Otimização de Custos
A Otimização de Custos concentra-se em formas de reduzir despesas desnecessárias e melhorar a eficiência operacional. Para obter mais informações, consulte Lista de verificação de revisão de design para otimização de custos.
O DNS Private Resolver é uma solução económica porque é totalmente gerida e altamente disponível. O seu design gerido elimina a necessidade de implementar e manter servidores DNS dedicados.
Para calcular o custo do DNS Private Resolver, use a calculadora de preços do Azure. Para modelos de preços do DNS Private Resolver, consulte Preços do DNS do Azure.
O preço também inclui recursos de disponibilidade e escalabilidade.
O ExpressRoute suporta dois modelos de faturação:
Dados medidos, que cobram por gigabyte (GB) pelas transferências de dados de saída
Taxa fixa mensal para dados ilimitados, que cobre todas as transferências de dados de upload e download.
Para obter mais informações, consulte Preços da Rota Expressa.
Se usar o VPN Gateway em vez do ExpressRoute, o preço baseia-se no SKU do VPN Gateway e é cobrado à hora. Para obter mais informações, consulte Preços do gateway VPN.
Eficiência de desempenho
A Eficiência de Desempenho refere-se à capacidade da sua carga de trabalho de escalar para atender às demandas dos usuários de forma eficiente. Para obter mais informações, consulte Lista de verificação de revisão de projeto para eficiência de desempenho.
O DNS Private Resolver é um serviço totalmente gerido e altamente disponível que expõe métricas de consultas por segundo (QPS) para monitorização. A plataforma Azure gere automaticamente a sua capacidade e desempenho. Implemente cada endpoint de entrada ou saída numa sub-rede exclusiva com um bloco de Classless Inter-Domain Routing (CIDR) /28 ou maior para fornecer endereços IP suficientes e permitir escalabilidade. Para obter mais informações, consulte Restrições de sub-rede.
Rede
Os recursos a seguir fornecem informações sobre como criar um resolvedor privado de DNS:
- Criar um resolvedor privado de DNS usando o portal do Azure
- Criar um resolvedor privado de DNS usando o Azure PowerShell
Suporte de DNS reverso
DNS reverso é o processo de resolução de um endereço IP para o seu nome de host associado. O Resolver Privado DNS suporta resolução reversa de DNS quando configura zonas de pesquisa reversa apropriadas dentro das zonas DNS privadas do Azure. Tradicionalmente, os registos DNS mapeiam um nome DNS para um endereço IP. Por exemplo, www.contoso.com resolve em 42.3.10.170. O DNS reverso gere a pesquisa inversa e mapeia um endereço IP de volta para um nome DNS. Por exemplo, o endereço 42.3.10.170 IP é resolvido para www.contoso.com.
Para mais informações, consulte Visão Geral do DNS reverso e suporte no Azure.
Restrições
O DNS Private Resolver tem as seguintes limitações:
Pode ligar conjuntos de regras DNS Private Solver apenas a redes virtuais que estejam dentro da mesma região geográfica do resolvedor.
Uma rede virtual não pode conter mais de um resolvedor privado de DNS.
É necessário atribuir uma sub-rede dedicada a cada ponto de extremidade, tanto de entrada quanto de saída.
Para obter mais informações, consulte Restrições de rede virtual.
Contribuidores
A Microsoft mantém este artigo. Os seguintes colaboradores escreveram este artigo.
Autor principal:
- Moorthy Annadurai | Especialista Técnico Sénior
Para ver perfis não públicos do LinkedIn, faça login no LinkedIn.
Próximos passos
- Ligação da rede virtual
- Azure DNS
- Azure private DNS
- Resolvedor Privado DNS
- Perguntas frequentes sobre o DNS do Azure
- Visão geral do DNS reverso e do suporte no Azure