Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Caraterísticas
- Notificações para fontes a montante desativadas
- Expressões de licença e licenças incorporadas
- Tarefas de autenticação leves
Notificações de fontes a montante desativadas
A interface web do Azure Artifacts agora notifica quando uma ou mais origens a montante do seu feed não estão a funcionar. As fontes upstream permitem que você aponte um feed (Feed A) para outro feed (Feed B) e permite que os consumidores do Feed A acessem pacotes do Feed B sem precisar se conectar diretamente a ele. Para obter mais informações sobre fontes upstream, consulte a documentação de Artefatos do Azure. As fontes upstream podem não funcionar se estiverem desativadas na origem, por exemplo, se o Feed B for excluído silenciosamente, os clientes não poderão buscar pacotes dele por meio do Feed A. No passado, essa situação podia acontecer sem aviso prévio e levar a problemas operacionais difíceis de diagnosticar, como quebras repentinas de compilação devido a dependências ausentes (ou seja, pacotes provenientes do Feed B no exemplo acima). Agora, os Artefatos do Azure fornecerão um aviso quando houver problemas com quaisquer fontes upstream de seus feeds. Quando existir um problema, você verá um banner (seta vermelha abaixo) na página de detalhes do feed Artefatos do Azure.
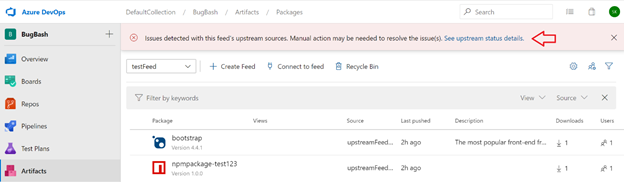
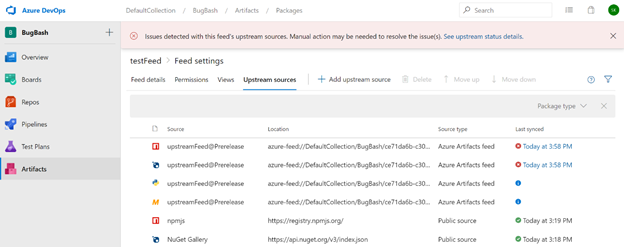
Clicando no link no banner, abrirá uma página que mostra o status de cada fonte upstream do seu feed. Além das informações sobre cada fonte de origem para o feed atual, pode consultar o estado atual na coluna "Última sincronização". As fontes upstream que estão operando corretamente mostrarão um ícone de verificação verde com a última verificação da integridade da fonte. As fontes a montante que estão com falhas serão indicadas por um X vermelho juntamente com a hora em que foram verificadas. As fontes upstream que estão pendentes de verificação mostrarão um ícone de informações azul.
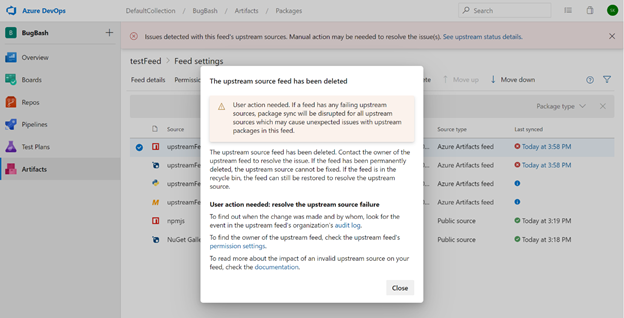
Quando você clica no último tempo de sincronização para uma fonte upstream quebrada, uma caixa de diálogo será aberta compartilhando mais detalhes sobre a causa raiz do problema (se disponível). Por exemplo, na imagem abaixo, a fonte upstream em questão não está funcionando porque o feed de destino foi excluído. A caixa de diálogo também contém um link para o log de auditoria, para ajudá-lo a entender quem fez alterações relevantes recentemente. Os links para as configurações de permissões e a documentação dos Artefatos do Azure também podem ser usados para ajudar a investigar a causa raiz.
Expressões de licença e licenças incorporadas
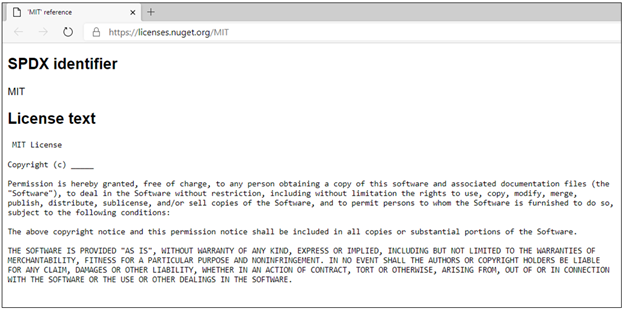
Agora você pode ver os detalhes das informações de licença para pacotes NuGet armazenados no Azure Artifacts enquanto navega por pacotes no Visual Studio. Isso se aplica a licenças que são representadas usando expressões de licença ou licenças incorporadas. Agora você pode ver um link para as informações de licença na página de detalhes do pacote do Visual Studio (seta vermelha na imagem abaixo).
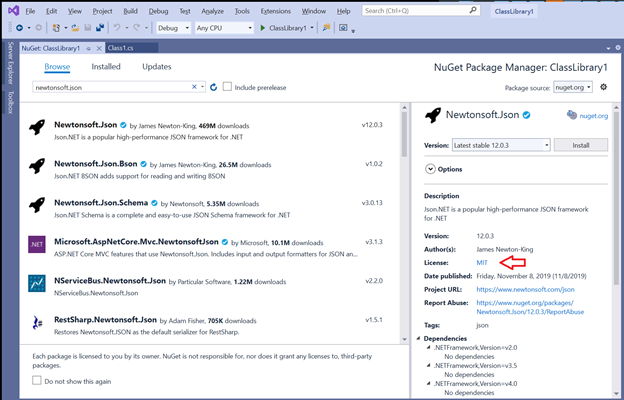
Clicando no link irá levá-lo para uma página web onde você pode ver os detalhes da licença. Essa experiência é a mesma para expressões de licença e licenças incorporadas, para que você possa ver os detalhes da licença para pacotes armazenados nos Artefatos do Azure em um só lugar (para pacotes que especificam informações de licença e são suportados pelo Visual Studio).
Tarefas de autenticação leves
Agora você pode autenticar com gerenciadores de pacotes populares do Azure Pipelines usando tarefas de autenticação leves. Isso inclui NuGet, npm, PIP, Twine e Maven. Anteriormente, você podia autenticar com esses gerenciadores de pacotes usando tarefas que forneciam uma grande quantidade de funcionalidades, incluindo a capacidade de publicar e baixar pacotes. No entanto, isso exigia o uso dessas tarefas para todas as atividades que interagiam com os gerenciadores de pacotes. Se você tivesse seus próprios scripts para executar tarefas como publicar ou baixar pacotes, não seria capaz de usá-los em seu Pipeline. Agora, você pode usar scripts de seu próprio design em seu pipeline YAML e executar a autenticação com essas novas tarefas leves. Um exemplo usando npm:
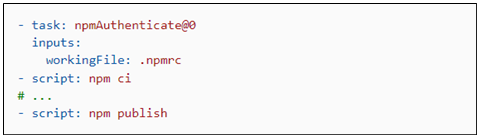
O uso do comando "ci" e "publish" nesta ilustração é arbitrário, você pode usar quaisquer comandos suportados pelo Azure Pipelines YAML. Isso permite que você tenha controle total da invocação de comandos e facilita o uso de scripts compartilhados em sua configuração de pipeline. Para obter mais informações, consulte o NuGet, npm, PIP, Twinee Maven documentação da tarefa de autenticação.
Próximos passos
Observação
Esses recursos serão lançados nas próximas duas a três semanas.
Vá até o Azure DevOps e dê uma olhada.
Como fornecer feedback
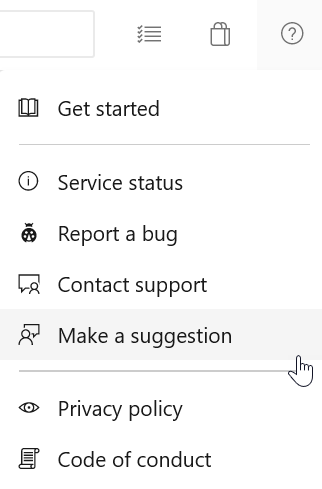
Gostaríamos muito de ouvir o que você pensa sobre esses recursos. Use o menu Ajuda para relatar um problema ou fornecer uma sugestão.
Você também pode obter conselhos e suas perguntas respondidas pela comunidade no Stack Overflow.