Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Caraterísticas
Alterações no comportamento upstream dos Azure Artifacts
Anteriormente, os feeds de Artefatos do Azure apresentavam versões de pacotes de todas as suas fontes upstream. Este upstream inclui versões de pacotes originalmente enviadas para um feed do Azure Artifacts (de origem interna) e versões de pacotes de repositórios públicos comuns, como o npmjs.com, NuGet.org, Maven Central e PyPI (de origem externa).
Esse sprint introduz um novo comportamento que fornece segurança adicional para seus feeds privados, limitando o acesso a pacotes de origem externa quando pacotes de códigos-fonte internos já estão presentes. Esse recurso oferece uma nova camada de segurança, que impede que pacotes mal-intencionados de um registro público sejam consumidos inadvertidamente. Essas alterações não afetarão as versões de pacotes que já estão em uso ou armazenadas em cache no feed.
Para saber mais sobre cenários de pacotes comuns em que você precisa permitir versões de pacotes de origem externa, juntamente com alguns outros cenários em que nenhum bloqueio aos pacotes públicos é necessário e como configurar o comportamento upstream, consulte a documentação Configurar comportamento upstream - Azure Artifacts | Documentos Microsoft
Próximos passos
Observação
Esses recursos serão lançados nas próximas duas a três semanas.
Vá até o Azure DevOps e dê uma olhada.
Como fornecer feedback
Gostaríamos muito de ouvir o que você pensa sobre esses recursos. Use o menu Ajuda para relatar um problema ou fornecer uma sugestão.
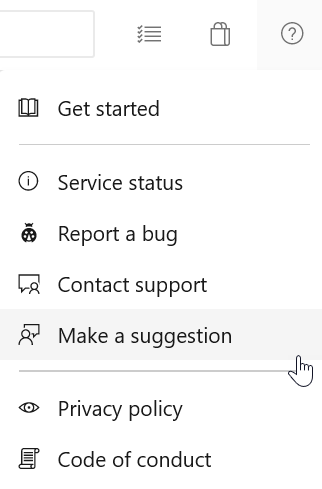
Você também pode obter conselhos e suas perguntas respondidas pela comunidade no Stack Overflow.