Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Caraterísticas
- Restringir o escopo e a vida útil do token de acesso pessoal (PAT) por meio da política de locatário do Azure AD
- Suporte à política de acesso condicional para tráfego IPv6
Restringir o escopo e a vida útil do token de acesso pessoal (PAT) por meio da política de locatário do Azure AD
Os tokens de acesso pessoal (PATs) facilitam a autenticação no Azure DevOps para integração com suas ferramentas e serviços. No entanto, tokens vazados podem comprometer sua conta e dados do Azure DevOps, colocando seus aplicativos e serviços em risco.
Recebemos feedback sobre os administradores não terem os controles necessários para limitar a área de superfície de ameaça representada por PATs vazados. Com base nesses comentários, adicionamos um novo conjunto de políticas que podem ser usadas para restringir o escopo e a vida útil dos tokens de acesso pessoal (PATs) do Azure DevOps da sua organização! Veja como funcionam:
Os usuários atribuídos à função de Administrador de DevOps do Azure no Azure Ative Directory podem navegar até a guia Azure Ative Directory nas configurações da organização de qualquer organização do Azure DevOps vinculada ao Azure AD.
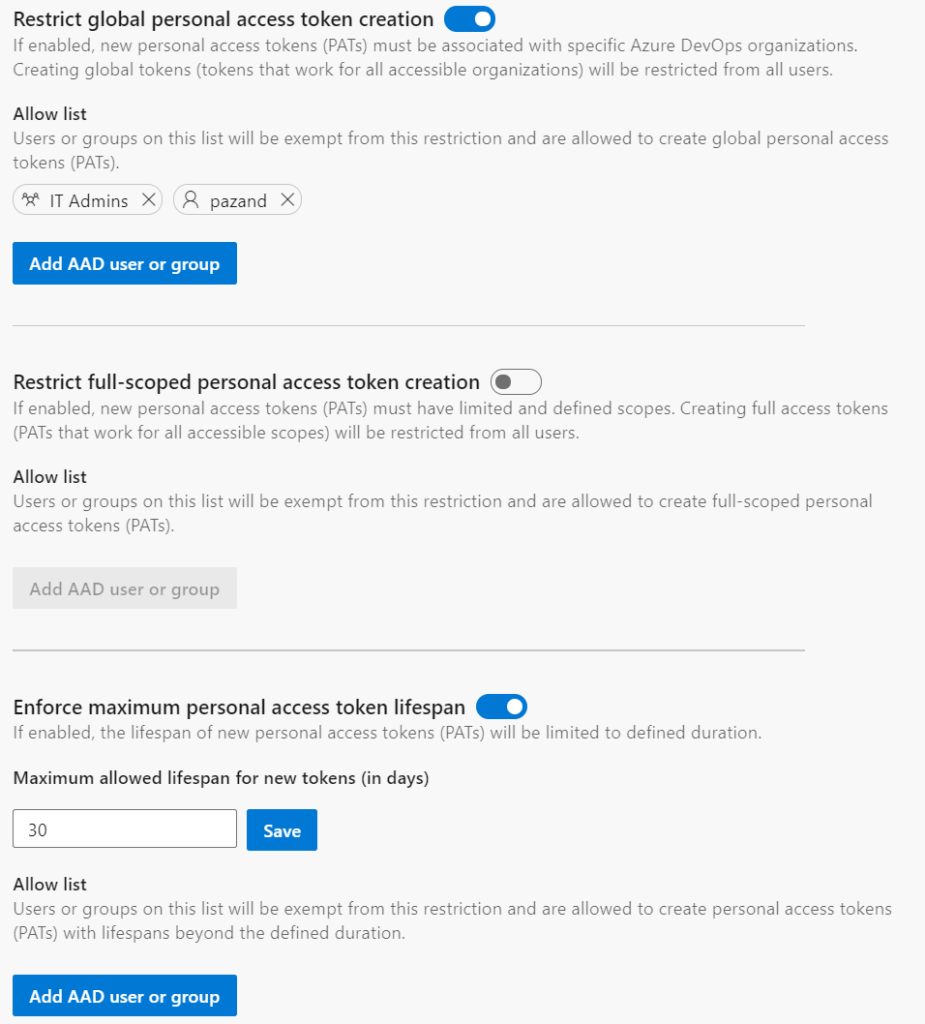
Lá, os administradores podem:
- restringir a criação de tokens de acesso pessoal global (tokens que funcionam para todas as organizações de DevOps do Azure acessíveis pelo usuário)
- restringir a criação de tokens de acesso pessoal com escopo completo
- Definir uma vida útil máxima para novos tokens de acesso pessoal
Essas políticas serão aplicadas a todos os novos PATs criados por usuários para organizações de DevOps do Azure vinculadas ao locatário do Azure AD. Cada uma das políticas tem uma lista de permissões para usuários e grupos que devem ser isentos da política. A lista de usuários e grupos na lista de permissões não terá acesso para gerenciar a configuração da política.
Estas políticas aplicam-se apenas a novos PATs e não afetarão os PATs existentes que já foram criados e estão em uso. No entanto, depois que as políticas forem habilitadas, todos os PATs existentes e agora não compatíveis devem ser atualizados para estarem dentro das restrições antes de poderem ser renovados.
Suporte à política de acesso condicional para tráfego IPv6
Estamos agora a alargar o suporte à política de acesso condicional (CAP) para incluir políticas de vedação IPv6. À medida que vemos as pessoas acederem cada vez mais aos recursos do Azure DevOps em dispositivos a partir de endereços IPv6, queremos garantir que as suas equipas estão equipadas para conceder e remover acesso de qualquer endereço IP, incluindo os provenientes do tráfego IPv6.
Próximos passos
Observação
Esses recursos serão lançados nas próximas duas a três semanas.
Vá até o Azure DevOps e dê uma olhada.
Como fornecer feedback
Gostaríamos muito de ouvir o que você pensa sobre esses recursos. Use o menu Ajuda para relatar um problema ou fornecer uma sugestão.
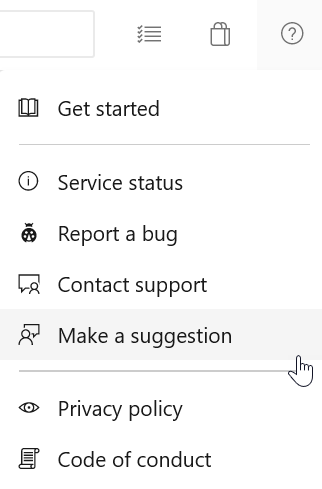
Você também pode obter conselhos e suas perguntas respondidas pela comunidade no Stack Overflow.